
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천
 saykino/cve-2025-56224
Ascertia SigningHub의 OTP 검증 우회 취약점을 문서화하여, 공격자가 OTP 코드를 무차별 대입하고 모바일 번호를 사칭할 수 있도록 허용합니다. CVSS 점수, 영향을 받는 버전, 완화 조치를 포함합니다.
 saykino/cve-2025-56223
# CVE-2025-56223 문서 Ascertia SigningHub의 Upload Document API에서 발견된 서비스 거부(DoS) 취약점으로, 무제한 파일 업로드를 허용하여 리소스 고갈을 유발합니다.
 sastraadiwiguna-purpleeliteteaming/sastra-adi-wiguna-cve-2026-21858-holistic-audit
# CVE-2026-21858 기술 감사 및 재현 n8n RCE 체인으로, Content-Type 혼동을 악용하여 임의 파일 읽기, 세션 위조, 명령 실행을 수행합니다.
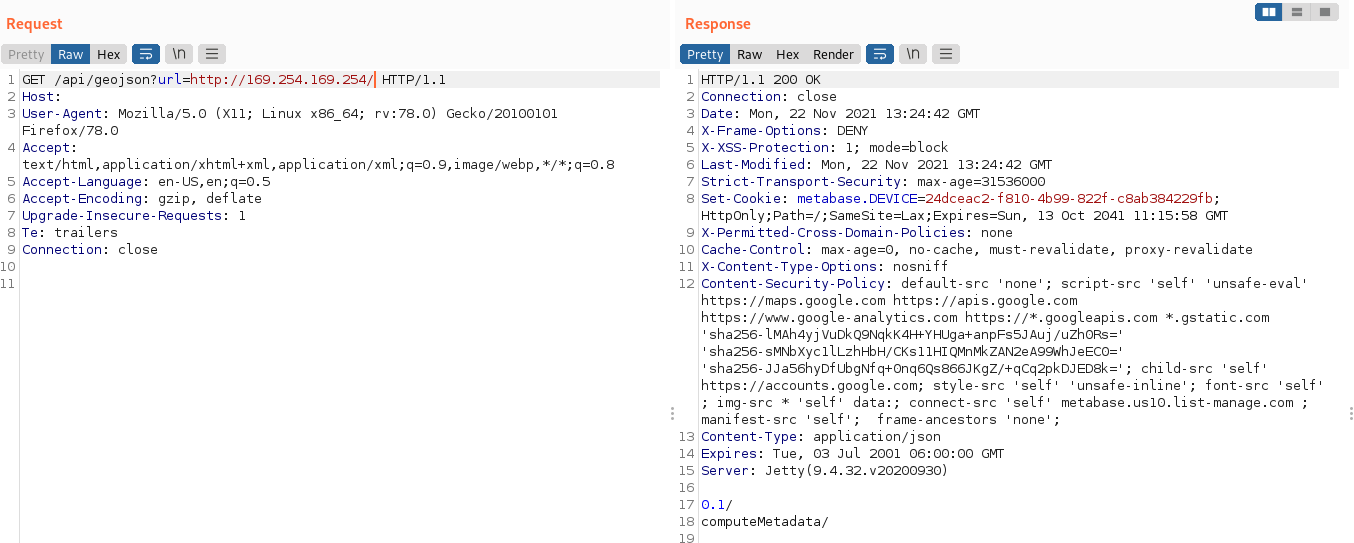 sasukeourad/cve-2021-41277_ssrf
Metabase 버전 < 0.40.5(CVE-2021-41277)에서 SSRF 및 LFI를 시연하는 개념 증명으로, 내부 네트워크 스캔 및 클라우드 메타데이터 엔드포인트 접근을 포함합니다.
 sancliffe/cve-2026-29145-tester
이 저장소에는 CVE-2026-29145를 테스트하기 위해 설계된 개념 증명(PoC) 환경이 포함되어 있습니다.
 ryanmroth/orbit-fox_ssrf_cve-2025-10874
CVE-2025-10874에 대한 null byte 주입 우회를 통한 SSRF 시연
 san3ncrypt3d/cve-2021-4034-poc
CVE-2021-4034(PwnKit)에 대한 개념 증명 익스플로잇으로, Linux 시스템에서 polkit의 pkexec에 존재하는 로컬 권한 상승 취약점을 악용하는 방법을 시연합니다.
 samael0x4/cve-2026-21962
인증되지 않은 취약점으로, 원격 공격자가 기밀성과 무결성을 손상시킬 수 있으며, 잠재적으로 전체 시스템 손상으로 이어질 수 있습니다.
 sak110/cve-2026-20131
CVE-2026-20131에 대한 탐지 및 개념 증명 익스플로잇으로, Cisco Secure FMC의 인증되지 않은 Java 역직렬화 RCE 취약점입니다. 승인된 실습실 및 CTF 환경을 위한 안전한 탐지 프로브와 ysoserial 기반 PoC를 포함합니다.
 rootxran/cve-2026-29053
# Ghost CMS 원격 코드 실행 PoC 익스플로잇 jsonpath와 static-eval의 프로토타입 오염(prototype pollution)을 통한 Ghost CMS 원격 코드 실행(RCE) 개념 증명(PoC) 익스플로잇으로, 취약한 환경 구성 및 사용…
 rootdirective-sec/cve-2026-42208-lab
로컬 Docker 랩 및 CVE-2026-42208에 대한 타이밍 기반 개념 증명으로, LiteLLM 프록시의 사전 인증 SQL 인젝션을 시연하며 취약한 인스턴스와 패치된 인스턴스를 대조합니다.
 romain-deperne/cve-2026-34940
KubeAI의 Ollama 시작 프로브에서 OS 명령 주입에 대한 개념 증명으로, 조작된 Model CRD URL을 통해 Kubernetes 모델 파드에서 임의 코드 실행을 시연합니다.
 romain-deperne/cve-2026-34160
Chamilo LMS PENS 플러그인에 대한 인증되지 않은 SSRF 익스플로잇으로, 내부 네트워크와 클라우드 메타데이터에 접근하는 두 가지 벡터를 시연하며, PoC와 근본 원인 분석을 포함합니다.
 rohmatariow/cve-2026-22812-exploit
Exploitation toolkit for CVE-2026-22812 (OpenCode 인증 없는 RCE) — 승인된 보안 테스트를 위한 대화형 셸, 임의 명령 실행, 파일 업로드/다운로드 및 시스템 정보 수집 기능을 제공합니다.
 robrankin/cve-2021-44228-waf-tests
CVE-2021-44228 Log4Shell에 대한 WAF 보호 테스트
 robemmerson/cve-2021-4034
Dockerized proof-of-concept for CVE-2021-4034 (PwnKit), a local privilege escalation in polkit's pkexec, demonstrating root access from an…
 rnsss/cve-2021-42013
Apache HTTP Server의 경로 탐색 및 파일 노출 취약점 CVE-2021-42013에 대한 익스플로잇으로, 취약한 서버의 파일에 대한 무단 접근을 가능하게 합니다.
 risuxx/cve-2023-51127
CVE-2023-51127을 공개합니다. FLIR AX8 열화상 카메라의 디렉터리 트래버설 취약점으로, 인증되지 않은 원격 공격자가 조작된 심볼릭 링크 업로드를 통해 임의의 파일을 읽을 수 있게 합니다.








