
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천

 x41sec/cve-2021-34600
CVE-2021-34600에 대한 개념 증명 익스플로잇으로, Proxmark3 RFID 하드웨어를 사용하여 Telenot 출입 통제 시스템의 키 생성 취약점을 시연합니다.
 x04000/autopwnkit
PWNKIT(CVE-2021-4034) 익스플로잇을 자동화하는 도구
 whyiamsobusy/cve-2026-4350
# Perfmatters WordPress 플러그인의 임의 파일 삭제 취약점 (CVE-2026-4350) 익스플로잇 및 개념 증명 취약한 버전 테스트를 위한 Python 익스플로잇 및 bash POC 스크립트가 포함된 Perfmatters WordPress…
 weirdindiankid/copy-fail
CVE-2026-31431에 대한 개념 증명 익스플로잇으로, 대부분의 Linux 배포판과 CPU에서 일반 사용자를 root로 권한 상승시킵니다.
 walac/cve-2021-3864
CVE-2021-3864에 대한 개념 증명 익스플로잇으로, logrotate의 권한 상승 취약점을 이용하여 코어 파일 생성을 통해 루트 액세스를 달성하는 방법을 시연합니다.
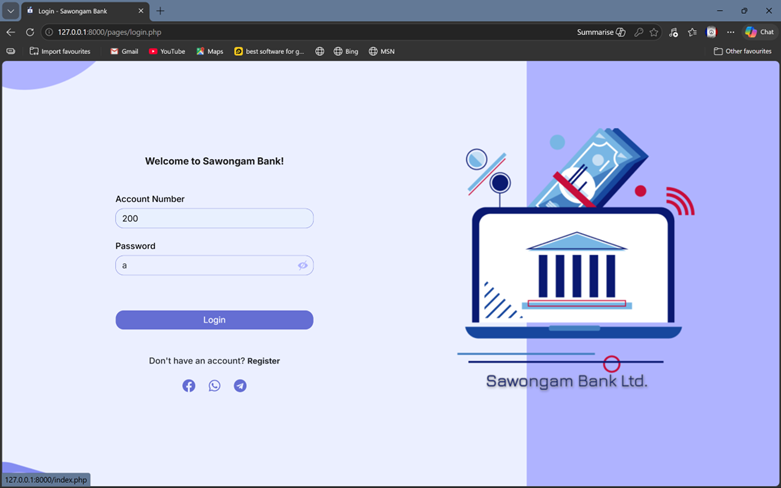 vytlanikhil/cve-2026-37272
# Bank Management System Web 1.0의 반사형 XSS 취약점 개념 증명 settings.php의 msg 매개변수를 통한 악용을 시연하는 Bank Management System Web 1.0의 반사형 XSS 취약점에 대한 개념 증명입니다.
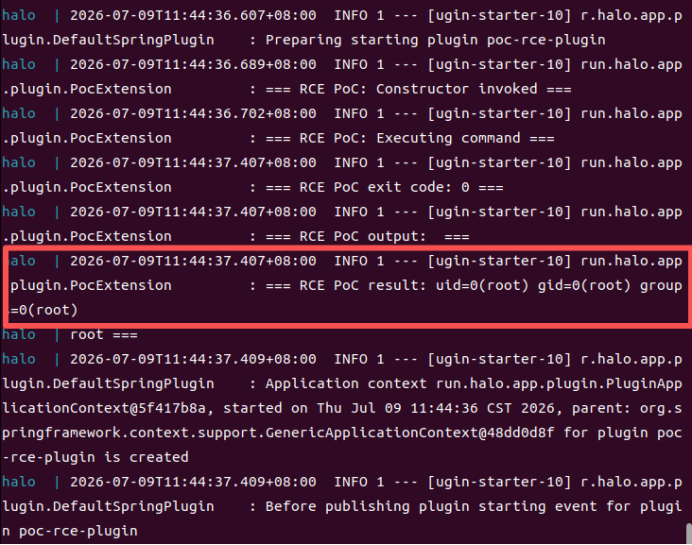 unpredictable21/halo-2.25.4-cve-2026-67919
Halo 2.25.4에서 검증되지 않은 플러그인 URI 설치를 통한 인증된 원격 코드 실행 취약점을 시연하며, 기술 분석 및 개념 증명 익스플로잇을 포함합니다.
 typeconfused/cve-2026-24061
GNU InetUtils의 GNU telnetd 서비스 인증 우회
 tony102741/cve-2026-15469
TP-Link Deco 라우터의 하드코딩된 RSA-512 메시 그룹 개인 키인 CVE-2026-15469에 대한 권고 및 기술 분석으로, 근본 원인, 영향, 방어적 연구를 위한 PoC 방법론을 포함합니다.
 themaxlpalfaboy/cve-2025-54897-lab
교육용 랩으로, Microsoft SharePoint의 역직렬화 취약점을 시연하여 원격 코드 실행을 가능하게 하며, 승인된 테스트를 위한 실습형 익스플로잇 인터페이스를 제공합니다.
 thehackersbrain/cve-2021-41773
Python 익스플로잇: Apache HTTP Server 2.4.49 경로 탐색 및 원격 코드 실행 (CVE-2021-41773) 취약점을 악용하여 취약한 서버에서 LFI 및 RCE를 가능하게 합니다.
 theexploiters/cve-2024-40111-exploit
# CVE-2024-40111 익스플로잇: Automad 2.0.0-alpha.4의 저장형 크로스 사이트 스크립팅(XSS) 취약점
 theexploiters/cve-2024-39123-exploit
# CVE-2024-39123용 익스플로잇: Calibre-web 0.6.21의 저장형 XSS
 theexploiters/cve-2024-36840-exploit
# CVE-2024-36840 익스플로잇: Boelter Blue System Management의 SQL 인젝션 취약점 (버전 1.3)
 theexploiters/cve-2024-27115-exploit
# SOPlanning 1.52.01 (Simple Online Planning Tool) 익스플로잇 - 원격 코드 실행 (RCE) (인증 필요)
 the8frust/cve-2026-1492
# CVE-2026-1492 WordPress User Registration 플러그인 PoC 익스플로잇 WordPress User Registration 플러그인의 CVE-2026-1492에 대한 개념 증명 익스플로잇으로, 조작된 멤버십 등록을 통해 인증 없이…
 tecxx/cve-2025-59287-wsus
PowerShell 기반 CVE-2025-59287 개념 증명 익스플로잇으로 WSUS 서버를 대상으로 합니다. ysoserial.net을 사용한 페이로드 생성을 자동화하고 악성 컴퓨터 개체를 통해 리버스 셸을 트리거합니다.
 syphonetic/cve-2026-30345
# CVE-2026-30345 개념 증명 익스플로잇 CTFd 백업 가져오기의 임의 파일 쓰기 취약점으로, `.bashrc`를 통한 지속적 백도어를 가능하게 합니다.








