
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천
 imbas007/poc_cve-2026-41940
# CVE-2026-41940 개념 증명 익스플로잇 cPanel을 대상으로 하는 CVE-2026-41940 개념 증명 익스플로잇으로, 취약한 호스트에서 계정 열거, 명령 실행, 대화형 셸 접근을 가능하게 합니다.
 guiimoraes/cve-2026-31431
# CVE-2026-31431에 대한 Linux 커널 로컬 권한 상승 익스플로잇의 Python 구현으로, xfrm ESP-in-UDP MSG_SPLICE_PAGES no-COW를 활용하여 /etc/passwd를 덮어쓰고 루트 권한을 획득합니다.
 grabesec/xcp_ng_cve-2026-31431_tester
비파괴적 탐지기로, XCP-ng 8.3 Dom0에서 CVE-2026-31431(Copy Fail) 로컬 권한 상승 취약점을 탐지하며, 페이지 캐시 손상 테스트를 통해 커널 취약점을 검증합니다.
 gman0x00/keycloak-cve-2026-18963
PoC, Dockerfile 플레이그라운드 및 패치 diff 분석을 통한 근본 원인.
 gh0stuncle/cve-2018-16763_fuel_cms_exploit
연료 CMS의 RCE 취약점(CVE-2018-16763)을 기반으로 한 Python 기반 익스플로잇 도구입니다.
 efeanilarslan/cve-2026-42167-exploit
Python 익스플로잇 for CVE-2026-42167 (ProFTPD mod_sql). 자동 파일 스캔 및 타이밍 기반 블라인드 데이터 유출 기능을 제공합니다.
 dinosn/cve-2026-6379
# CVE-2026-6379 Docker 기반 랩 키트 WP Photo Album Plus의 인증되지 않은 SQL 인젝션 취약점인 CVE-2026-6379를 위한 Docker 기반 랩 키트입니다. 시간 기반 블라인드 PoC, 근본 원인 분석, 그리고 승인된 보안…
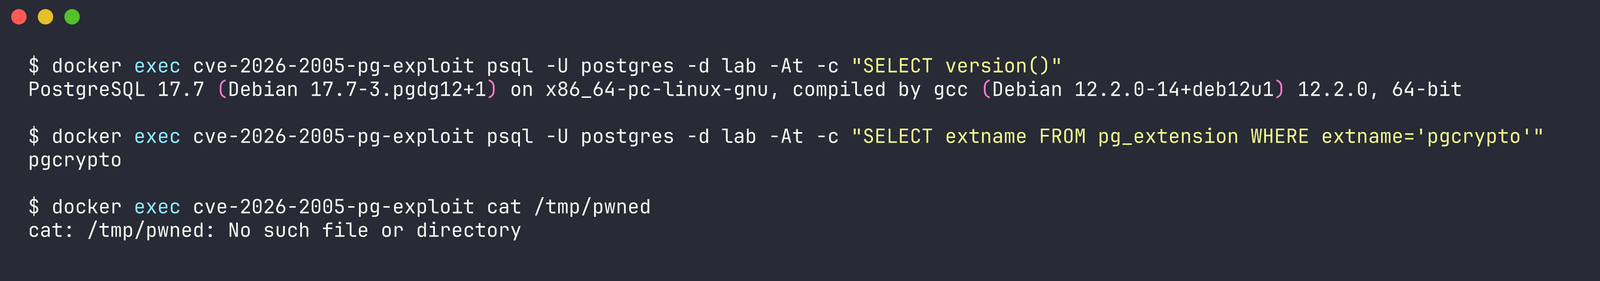 dinosn/cve-2026-2005
# CVE-2026-2005 익스플로잇 PostgreSQL의 pgcrypto 확장에서 발생하는 힙 오버플로우로 원격 코드 실행으로 이어지는 취약점에 대한 익스플로잇입니다. PoC 생성기, Docker 랩, 상세 기술 문서를 포함합니다.
 debugactiveprocess/cve-2026-18963
Nuclei 템플릿으로 여러 경로에서 노출된 Keycloak reset-credentials 엔드포인트를 탐지하여 CVE-2026-18963 노출 여부 검증을 지원합니다.
 danimrtzp/cve-2026-31431-revshell
# CVE-2026-31431 무기화된 Python 익스플로잇 Linux 커널 권한 상승을 데몬화된 루트 리버스 셸(전체 PTY 포함)로 연결하고, /usr/bin/su를 메모리 내에서 패치하는 CVE-2026-31431용 무기화된 Python 익스플로잇입니다.
 ckq7703/cve-2020-1472
CVE-2020-1472(Zerologon)용 익스플로잇으로, Netlogon의 암호화 결함을 악용하여 Active Directory 환경에서 도메인 관리자 권한으로 권한 상승을 수행합니다.
 amirhosseinjamshidi64/cve-2026-7567-poc
# CVE-2026-7567 PoC 익스플로잇 WordPress Temporary Login 플러그인 <= 1.0.0의 인증 우회 취약점에 대한 개념 증명 익스플로잇으로, 계정 탈취를 가능하게 합니다. 교육 및 연구 목적으로 제공됩니다.
 adityatelange/poc-cve-2026-0073
CVE-2026-0073 - ADB 무선 상호 인증 우회 PoC
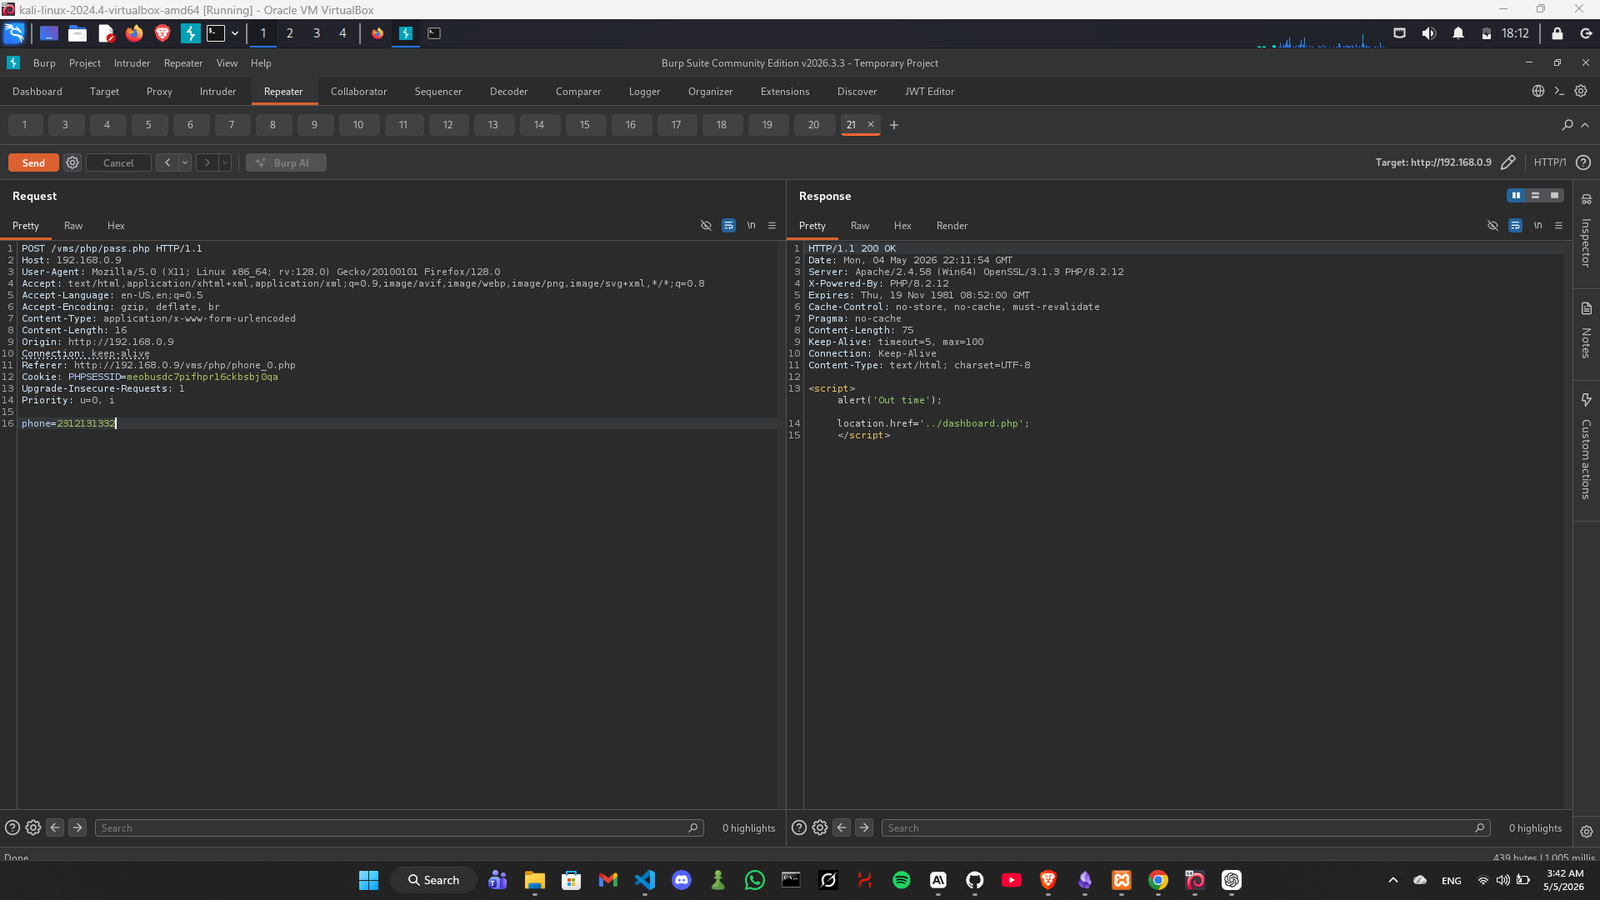 xmyronn/cve-2026-10170-rce
Visitor Management System 1.0에서 SQL 인젝션과 무제한 파일 업로드를 연쇄적으로 활용하여 원격 코드 실행을 달성하는 개념 증명으로, 단계별 공격 절차와 대응 가이드를 포함합니다.
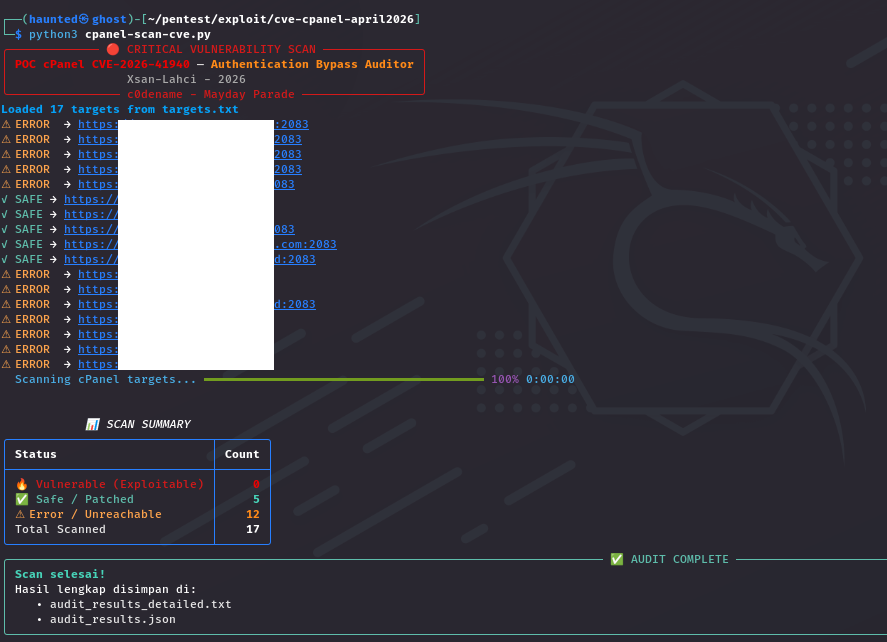 xsanflip/poc-cpanel-cve-2026-41940
Multi-threaded 보안 감사 도구로, cPanel/WHM의 인증 우회 취약점인 CVE-2026-41940을 탐지하며, 승인된 침투 테스트를 위해 CRLF 인젝션과 동적 포트 검색을 사용합니다.
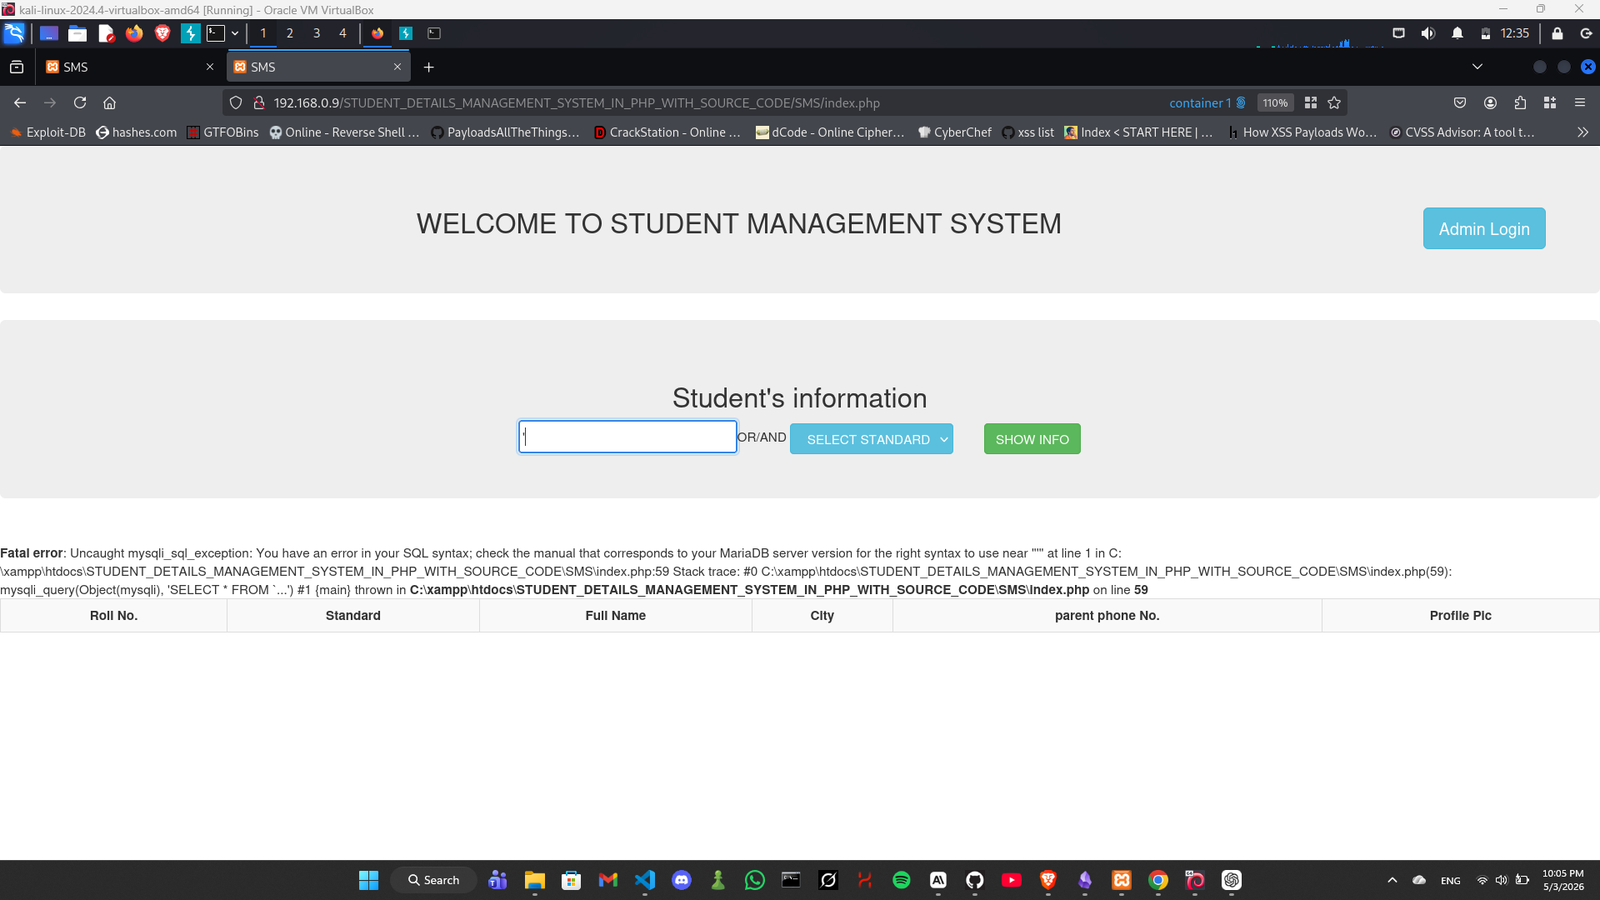 xmyronn/cve-2026-10110-sqli
Student Details Management System 1.0의 인증되지 않은 SQL 인젝션에 대한 개념 증명으로, UNION 기반 데이터 추출 및 자격 증명 탈취를 시연합니다.
 strikoder-premium/cve-2026-29000-pac4j-jwt
CVE-2026-29000 PoC: pac4j-jwt PlainJWT-in-JWE 인증 우회.
 starxsky/cve-2026-31431
CVE-2026-31431(커널 취약점)에 대한 공격 소스 코드와 스니핑 도구를 제공하며, algif_aead 모듈 비활성화 및 seccomp 규칙을 포함한 완화 지침도 함께 제공합니다.








