
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천

 hypnguyen1209/cve-2026-63520
# Microsoft SharePoint의 인증되지 않은 RCE를 위한 익스플로잇 체인 JWT 인증 우회와 안전하지 않은 .NET 타입 인스턴스화를 결합하여 서비스 계정으로 코드 실행을 달성하는 Microsoft SharePoint의 인증되지 않은 RCE 익스플로잇…
 mohamedjawady/cve-2026-53613-poc
# CVE-2026-53613 개념 증명 익스플로잇 mount(8)의 TOCTOU 취약점으로, 심볼릭 링크 레이스 경쟁을 통해 로컬 권한 상승으로 루트 권한을 획득할 수 있습니다.
 noambouillet/cve-2023-4861-poc
자동화된 개념 증명(PoC)으로, WordPress File Manager Pro(Filester)의 인증된 원격 코드 실행 취약점을 임의 파일 업로드를 통해 악용하며, 웹셸 배포 및 명령 실행을 포함합니다.
 m4rgs/cve-2025-5947_exploit
An mini exploit for the Service Finder -Bookings plugin WP
 malikhamza7/cve-2026-22794-poc
🔴 CVE-2026-22794 - Appsmith 비밀번호 재설정 계정 탈취 (Origin 헤더 주입) | PoC 익스플로잇 + Nuclei 템플릿
 kx00007/cve-2026-39902
Cacti ≤1.2.30에서 인증된 OS 명령 주입(CWE-78)에 대한 개념 증명 익스플로잇으로, CVSS 7.2로 원격 코드 실행을 달성합니다.
 gabrielunknown/cve-2026-73570
Zimbra SNMP 알림 OS 명령 주입 — SMTP 익스플로잇을 통한 인증 없는 RCE (PoC)
 chiefyoru/exploit-cve-2026-56705
CVE-2026-56705 — Adminer < 5.4.3 MSSQL PDO DSN 주입을 통한 인증 없는 원격 코드 실행 (RCE)
 ynsmroztas/cpanelsniper
CVE-2026-41940 — cPanel 및 WHM 세션 파일 CRLF 주입을 통한 인증 우회
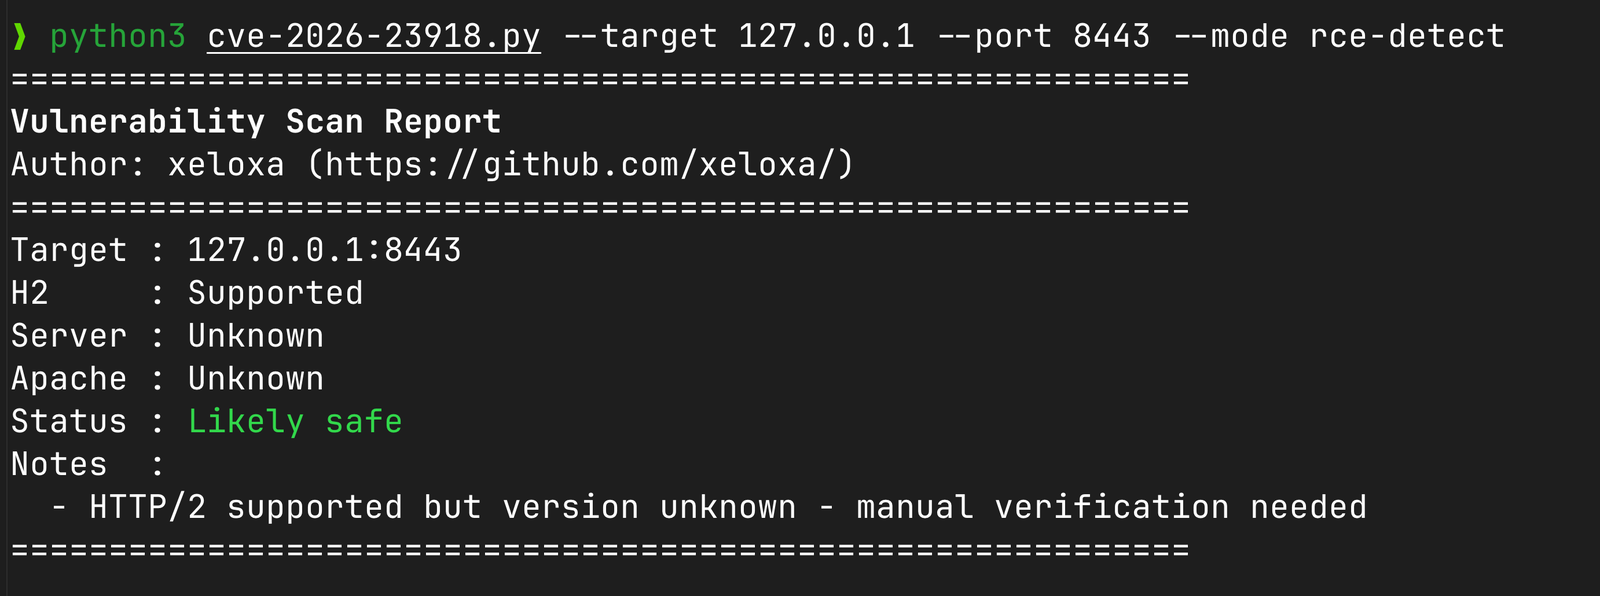 xeloxa/cve-2026-23918-apache-h2-poc
CVE-2026-23918(Apache mod_http2 이중 해제)에 대한 개념 증명 익스플로잇입니다. 다중 모드 DoS(Rapid-RST, Slow-Drip) 및 Apache 2.4.66에 대한 수동적 RCE/취약점 탐지를 제공합니다.
 vyahello/cve-2026-31431
리눅스 로컬 권한 상승 익스플로잇으로, CVE-2026-31431을 악용하여 AF_ALG 암호화 API를 splice()와 함께 남용해 페이지 캐시를 변조하고 루트 셸을 실행합니다.
 unteikyou/cve-2026-41940-authbypass-detector
cPanel/WHM CVE-2026-41940(CRLF 인젝션 인증 우회)용 탐지 도구. 소유하거나 테스트 권한이 있는 서버에서 취약점을 검증하세요. 승인된 보안 평가에만 사용하십시오.
 unnaim/adbhijacker
CVE-2026-0073에 대한 PoC 도구로, Android 11+ 기기에서 adb over tcp가 활성화된 패치되지 않은 모든 기기에 즉각적인 제로 클릭 RCE를 허용합니다.
 thekawix/cve-2026-41940
cPanel/WHM 인증 우회 취약점(CVE-2026-41940)을 검증하기 위한 탐지 아티팩트를 생성하고, 노출 여부를 테스트합니다.
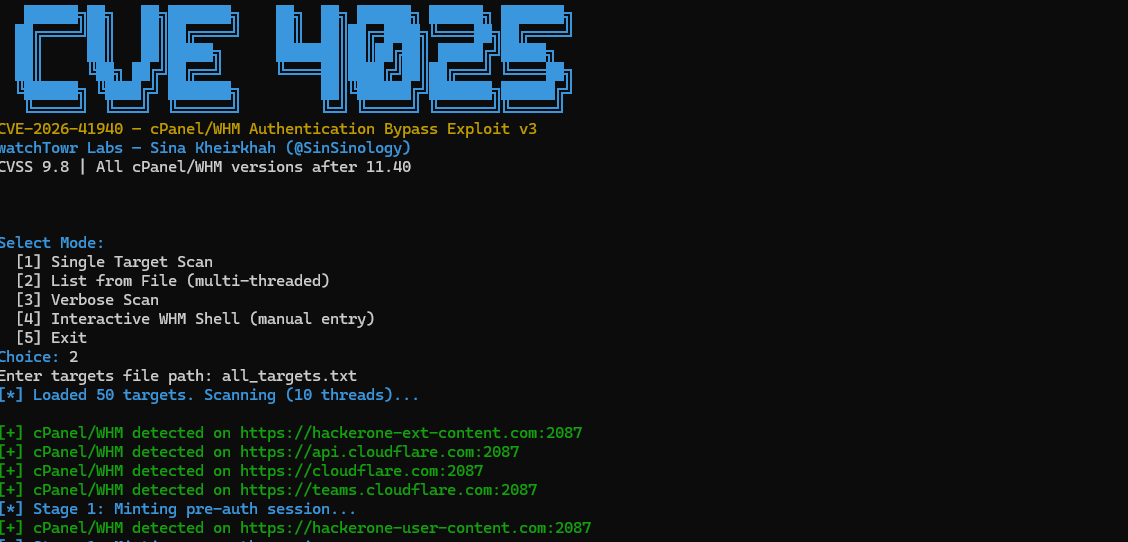 senyx122/cve-2026-41940
cPanel/WHM 서비스와 해당 인증 동작을 탐지하고 분석하기 위한 보안 연구 도구입니다. 승인된 테스트 및 교육 목적으로만 설계되었습니다.
 sahmsec/cve-2026-5615
Python 기반 CVE-2026-5615 개념 증명(PoC)으로, VvvebJs의 저장형 XSS 취약점을 다루며, 멀티스레드 스캐닝 및 검증을 통한 SVG 업로드 악용을 시연합니다.
 sahmsec/cve-2026-3844
# CVE-2026-3844에 대한 Python 개념 증명 코드 WordPress Breeze Cache 플러그인의 인증되지 않은 임의 파일 업로드 취약점으로, 원격 코드 실행을 가능하게 합니다. 탐지, 악용, 웹셸 검증 기능을 포함합니다.
 rudsarkar/cve-2026-42228
CVE-2026-42228에 대한 개념 증명 익스플로잇으로, n8n의 인증되지 않은 채팅 실행 하이재킹 취약점이며, 자동화된 스캐닝 및 공격 스크립트를 포함합니다.








