
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천

 abhinavagarwal07/nvidia-gpu-security-poc
NVIDIA Linux GPU 드라이버에서 공급업체가 예상/의도된 동작으로 종결한 두 가지 발견 사항에 대한 PoC 및 증거: NVML을 통한 교차 UID GPU 프로세스 원격 측정, 그리고 피어 액세스 해제 경쟁 조건을 통한 권한 없는 Xid 31 복사 엔진 MMU…
 yashas-13/pentx-vapt-skill
오픈소스 AI 기반 5단계 VAPT 침투 테스트 에이전트 — PoC와 함께 정찰/스캔/취약점/익스플로잇/보고서 지원
 blinky-keys/cve-2026-48060
# Litestar 2.21.0 HTML 인젝션 취약점 PoC Litestar 2.21.0의 CSRF 토큰을 통한 HTML 인젝션 취약점을 시연하는 개념 증명 익스플로잇 및 취약한 애플리케이션으로, 테스트용 Docker 설정을 포함합니다.
 eqstlab/cve-2026-19478
CVE-2026-19478에 대한 개념 증명 익스플로잇으로, GitLab CE/EE의 인증되지 않은 GraphQL 인젝션을 통해 임의 메서드 호출 및 프로젝트 삭제를 허용합니다.
 eqstlab/cve-2026-72898
인증되지 않은 Metabase 블라인드 SQL 인젝션 익스플로잇으로, 비밀번호 재설정 엔드포인트의 원시 SQL 인젝션을 악용하여 시간 기반 기법을 통해 데이터를 추출합니다.
 horkimhab/cve-2026-18431
교육용 저장소로, 통제된 환경에서 CVE-2026-18431을 학습·연구하기 위한 자료이며, 승인된 보안 테스트를 위한 설정 지침과 관련 PoC 컬렉션 링크를 포함합니다.
 horkimhab/cve-2026-8467
CVE-2026-8467 연구를 위한 교육용 저장소로, 승인된 보안 테스트 및 취약점 인식을 위한 개념 증명 리소스와 지침을 제공합니다.
 horkimhab/cisco-cve-2026-20303-more
CVE-2026-20303, CVE-2026-20304, CVE-2026-20310, CVE-2026-20312, CVE-2026-20313
 zeetee1235/cve-2026-21962
# CVE-2026-21962 검증된 PoC 및 분석 Oracle HTTP Server/WebLogic Proxy Plug-in의 URI 정규화 불일치로 인한 접근 제어 우회 취약점으로, 익스플로잇 스크립트와 증거를 포함합니다.
 bickzero93/cve-2026-76904
Python 스크립트로 GeoServer WFS 엔드포인트를 인벤토리화하고 PostGIS/GeoTools의 시간 기반 SQL 인젝션 취약점을 검증하며, 승인된 테스트를 위한 전용 PoC 모드를 제공합니다.
 deadexpl0it/cve-2026-19632-poc
# CVE-2026-19632 PoC - TranslatePress – 다국어 <= 3.3.1 - 비밀번호 재설정 링크 노출을 통한 인증되지 않은 계정 탈취
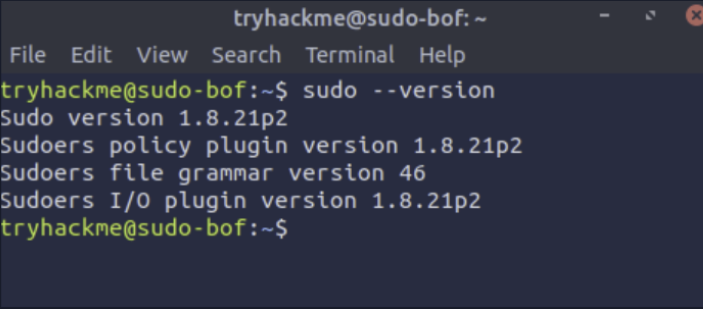 devteam6rabbit/cve-2019-18634-writeup
sudo 버퍼 오버플로우 분석: sudo 버전 <1.8.26에 영향을 미치며, 공개적으로 이용 가능한 익스플로잇을 컴파일하기 위해 GCC를 사용하는 방법
 hackspeak/cve-2026-75604
# CVE-2026-75604 개념 증명 익스플로잇 Windows 호스트 Next.js에서 캐시 경로 탐색 및 위조된 Server Action을 통한 인증되지 않은 RCE(원격 코드 실행) 취약점에 대한 개념 증명 익스플로잇으로, 공인된 보안 테스트용입니다.
 khashayarnzk/cve-2025-2945-pgadmin-rce
# CVE-2025-2945 PoC — pgAdmin 4 인증된 eval() 주입 RCE, CVSS 9.9
 polosss/by-poloss..-..cve-2026-18080
CVE-2026-18080에 대한 익스플로잇으로, ERP Complete HR, Accounting & CRM Suite에서 인증 없이 임의 파일 업로드가 가능하여 RCE(원격 코드 실행)로 이어지는 취약점입니다. 자동화된 공격을 위한 Python 및 PHP…
 squ1shification/pngboomer-cve-2026-77622
Sliver HTTP(S) C2 PNG 폭탄 DoS 익스플로잇 — GHSA-663m-7x7m-g4fw (CVE-2026-77622)
 yonliud/cve-2026-19632
CVE-2026-19632에 대한 하루짜리 개념 증명 익스플로잇으로, TranslatePress WordPress 플러그인의 심각한 인증되지 않은 계정 탈취 취약점으로, 비밀번호 재설정 링크 노출 및 관리자 계정 탈취를 시연합니다.
 d-maggipinto/cve-2026-72898-metabase-sqli
CVE-2026-72898 (reset_password를 통한 Metabase 인증 우회 SQLi) 탐지기 + 근본 원인 분석








