
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천
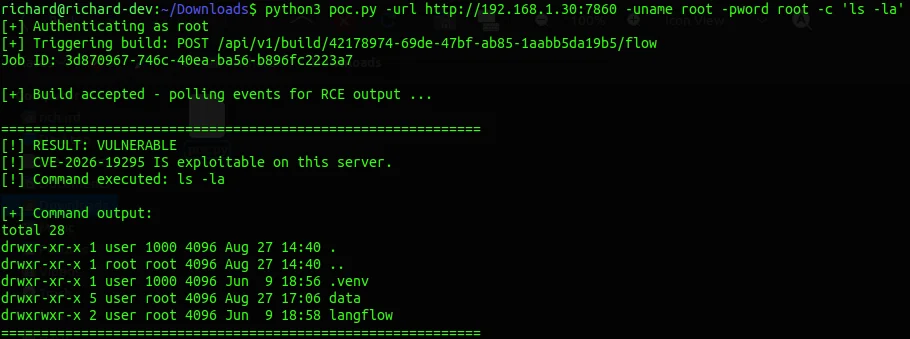
 rmhowe425/poc-cve-2026-19295
CVE-2026-19295를 대상으로 하는 개념 증명 익스플로잇으로, Langflow를 겨냥하여 명령줄 인터페이스를 통한 인증된 악용을 가능하게 합니다.
 sahmsec/cve-2026-32475
CVE-2026-32475에 대한 개념 증명 익스플로잇으로, Elementor Pro의 인증되지 않은 임의 파일 업로드 취약점을 통해 원격 코드 실행으로 이어집니다. 자동화된 탐지, 업로드, 명령 실행 및 정리 기능을 포함합니다.
 virtualsamuraii/flyphish
피싱 인프라를 즉시 배포하세요.
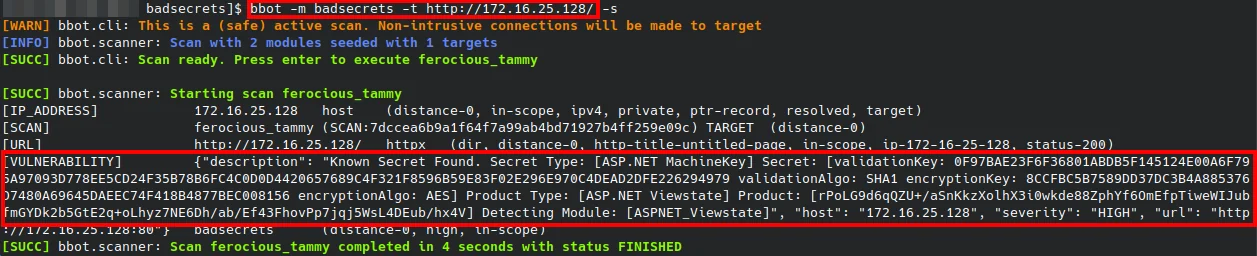 irsdl/crapsecrets
다양한 웹 프레임워크에서 알려진 시크릿을 탐지하는 라이브러리
 rop4sh/poc-redis
Redis 취약점에 대한 개념 증명 익스플로잇으로, 역방향 셸을 생성하며 Docker 및 netcat 리스너 설정 지침을 포함합니다.
 hydrabus/hydrafw
오픈소스 펌웨어인 HydraBus용으로, 임베디드 하드웨어 디버깅, 해킹, 침투 테스트를 위한 멀티툴이며, SPI, I2C, CAN 등의 프로토콜을 지원합니다.
 alt3kx/cve-2026-18963
CVE-2026-18963(Keycloak 자격 증명 재설정 상태 우회)에 대한 탐지 및 검증 도구입니다. 버전 핑거프린팅, realm/client/user 열거를 수행하고, 승인된 평가를 위해 action-token 사전 조건이 적용되는지 테스트합니다.
 paradoxis/dnsrpc-bof
Beacon Object File(BOF) 구현으로, MS-DNSP를 사용하여 ServerLevelPluginDll 엣지를 악용함으로써 ADIDNS 서버에서 원격 코드 실행을 얻는 데 사용되는 dnscmd.exe 기능을 구현합니다.
 pie-script/llm-agent-testbed
LLM 에이전트에서 프롬프트 인젝션, 혼동된 대리인(confused-deputy) 취약점, 그리고 도구 호출 방어를 평가하는 실증적 보안 테스트베드입니다.
 irsdl/ysonet
.NET 포맷터 다양한 종류를 위한 역직렬화 페이로드 생성기
 owasp/owasp-hunting
Curated collection of payloads for ethical security testing and bug bounty hunting, covering common web vulnerabilities and attack vectors.
 makarov05bm/wsgoat
취약한 애플리케이션으로, WebSocket을 해킹하는 방법을 가르쳐 줍니다.
 ehaoxiongdiycw/cve-2014-085
Nuclei 템플릿 및 PoC로, ZooKeeper 무단 접근 취약점(CVE-2014-085)을 악용하여 대상 IP에 대한 자동화된 보안 테스트를 가능하게 합니다.
 e4zyy/project-cve-2026-75604
Python 기반의 CVE-2026-75604 익스플로잇 프레임워크로, 공인된 침투 테스터가 Next.js Windows 캐시 경로 탐색 취약점을 검증할 수 있도록 지원하며, 리버스 셸 및 웹셸 배포, 대상 검증, 프록시 지원 기능을 제공합니다.
 hyderpwn/veritas-backup
Metasploit 모듈로, Veritas Backup Exec Agent의 SHA-auth NDMP 취약점을 악용하여 원격 코드 실행을 달성합니다.
 maxprog-svg/cve-2026-55040-mass-exploit
CVE-2026-55040(Microsoft SharePoint)용 익스플로잇으로, 알고리즘 none, 취약한 HS256 시크릿, RS256 치환을 통해 JWT 토큰을 위조하여 사용자를 가장하며, 대량 공격 모드를 포함합니다.
 ocfagb/hacktivity-vulns-exploits-lab
# Hacktivity '취약점, 익스플로잇 및 원격 접근 페이로드' 랩 분석 + CVE 분석 + 대응 방안 (netcat 셸, Metasploit, CVE-2010-1240, CVE-2004-2687)
 mindsflee/winflesher
Active Directory 및 로컬 인프라를 위한 자동화된 공격 표면 평가 프레임워크로, 취약점을 도메인 장악, 권한 상승, 측면 이동으로 이어지는 공격 경로와 연관시키고, 수정 지침을 제공합니다.








