
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천
 horkimhab/cve-2026-66384
# CVE-2026-66384 교육용 저장소 승인된 보안 연구, 취약점 인식, 통제된 환경에서의 방어 관행을 위한 개념 증명 리소스와 지침을 제공하는 교육용 저장소입니다.
 investigato/cve-2026-76060_zoneminder_commandinjection-poc
CVE-2026-76060에 대한 개념 증명 익스플로잇으로, ZoneMinder의 이벤트 내보내기에서 발생하는 OS 명령 주입 취약점이며, 조작된 모니터 이름을 통한 RCE(원격 코드 실행)를 시연합니다.
 ahseven/cve-2026-33017-poc-reverse-shell
CVE-2026-33017에 대한 익스플로잇으로, Langflow의 인증되지 않은 RCE를 통해 악성 CustomComponent 페이로드로 리버스 셸을 활성화합니다.
 horkimhab/cve-2023-27350-cve-2023-27351
교육용 개념 증명(PoC)으로, PaperCut 사전 인증 RCE 체인(CVE-2023-27350, CVE-2023-27351)을 위한 설정 스크립트와 승인된 테스트 가이드를 포함합니다.
 horkimhab/cve-2026-65643
교육용 저장소로, 통제된 환경에서 CVE-2026-65643을 학습·연구하기 위한 자료이며, 승인된 보안 테스트를 위한 설정 스크립트와 참고 자료를 포함합니다.
 k4pxd/cve-2022-46169
Cacti 1.2.22 인증되지 않은 명령 주입
 khashayarnzk/cve-2025-10952-ml-logger-afr
# CVE-2025-10952 PoC — ml-logger 인증 없는 임의 파일 읽기. CVSS 5.3
 machiavelliii/cve-2024-23897
# Jenkins CVE-2024-23897 인증되지 않은 임의 파일 읽기 익스플로잇 HTTPS 및 CSRF-crumb 지원을 통해 강화된 인스턴스를 우회하는 Jenkins CVE-2024-23897용 인증되지 않은 임의 파일 읽기 익스플로잇입니다.
 siebrum/cve-2026-23751-poc
CVE-2026-23751(Tungsten Automation - Kofax Capture의 .NET HTTP Remoting을 통한 인증되지 않은 파일 읽기/쓰기, 원격 코드 실행 및 SMB 강제 연결)을 익스플로잇하도록 RemotingClient를 패치했습니다.
 uwugreed/cve-2025-55182-poc
해커스 더 박스(Hack the Box)에서 오셨을 거라 생각합니다. 그렇다면, 네, 이건 실제로 작동합니다.
 e4zyy/project-cve-2026-50751
IKEv1 VPN 스캐너로, Check Point 인증 우회 익스플로잇을 시도하며 내부 네트워크 스캐닝 및 리버스 셸 기능을 포함합니다.
 manizada/cifswitch
CVE-2026-46243에 대한 개념 증명 익스플로잇으로, 가짜 NSS 라이브러리와 네임스페이스 조작을 활용하여 cifs.upcall을 통해 권한을 상승시킵니다.
 alkaid176/cve-2017-7921
CVE-2017-7921 하이크비전 카메라용 익스플로잇 도구로, 취약점 탐지, 자격 증명 추출, 명령줄 인터페이스를 통한 스냅샷 검색을 지원합니다.
 fyyre/cve-2026-70463
CVE-2026-70463에 대한 개념 증명 익스플로잇으로, rsync의 취약점을 대상으로 합니다. 해당 결함을 시연하고 이해 및 완화를 돕기 위한 연구 및 교육용으로 제작되었습니다.
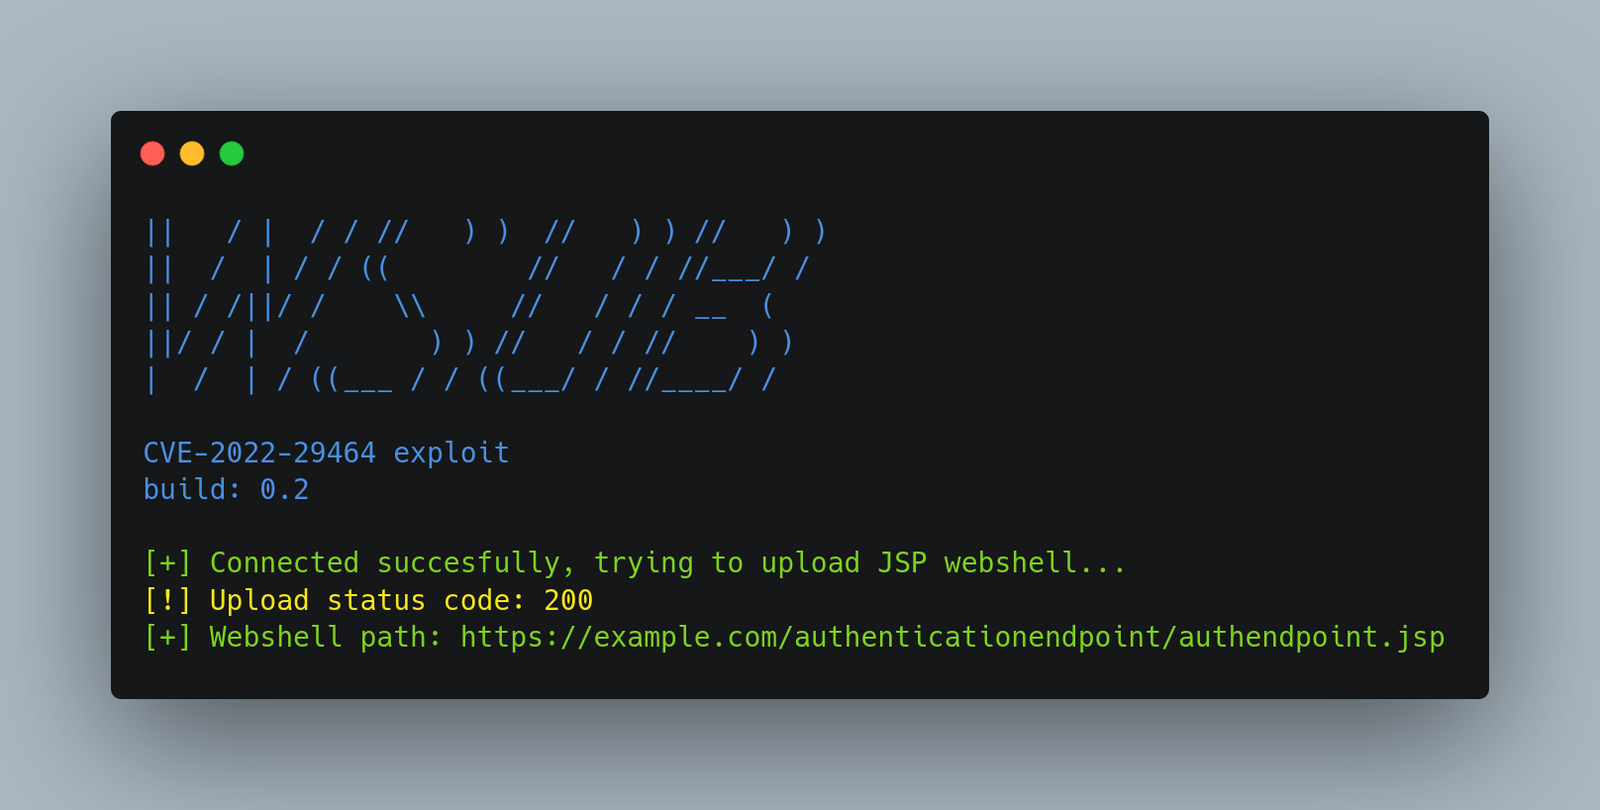 dsssssssm/wsob
Python 익스플로잇 도구로, CVE-2022-29464를 대상으로 하며 디렉터리 트래버설을 통해 취약한 WSO2 제품에서 무제한 파일 업로드 및 원격 코드 실행을 가능하게 합니다.
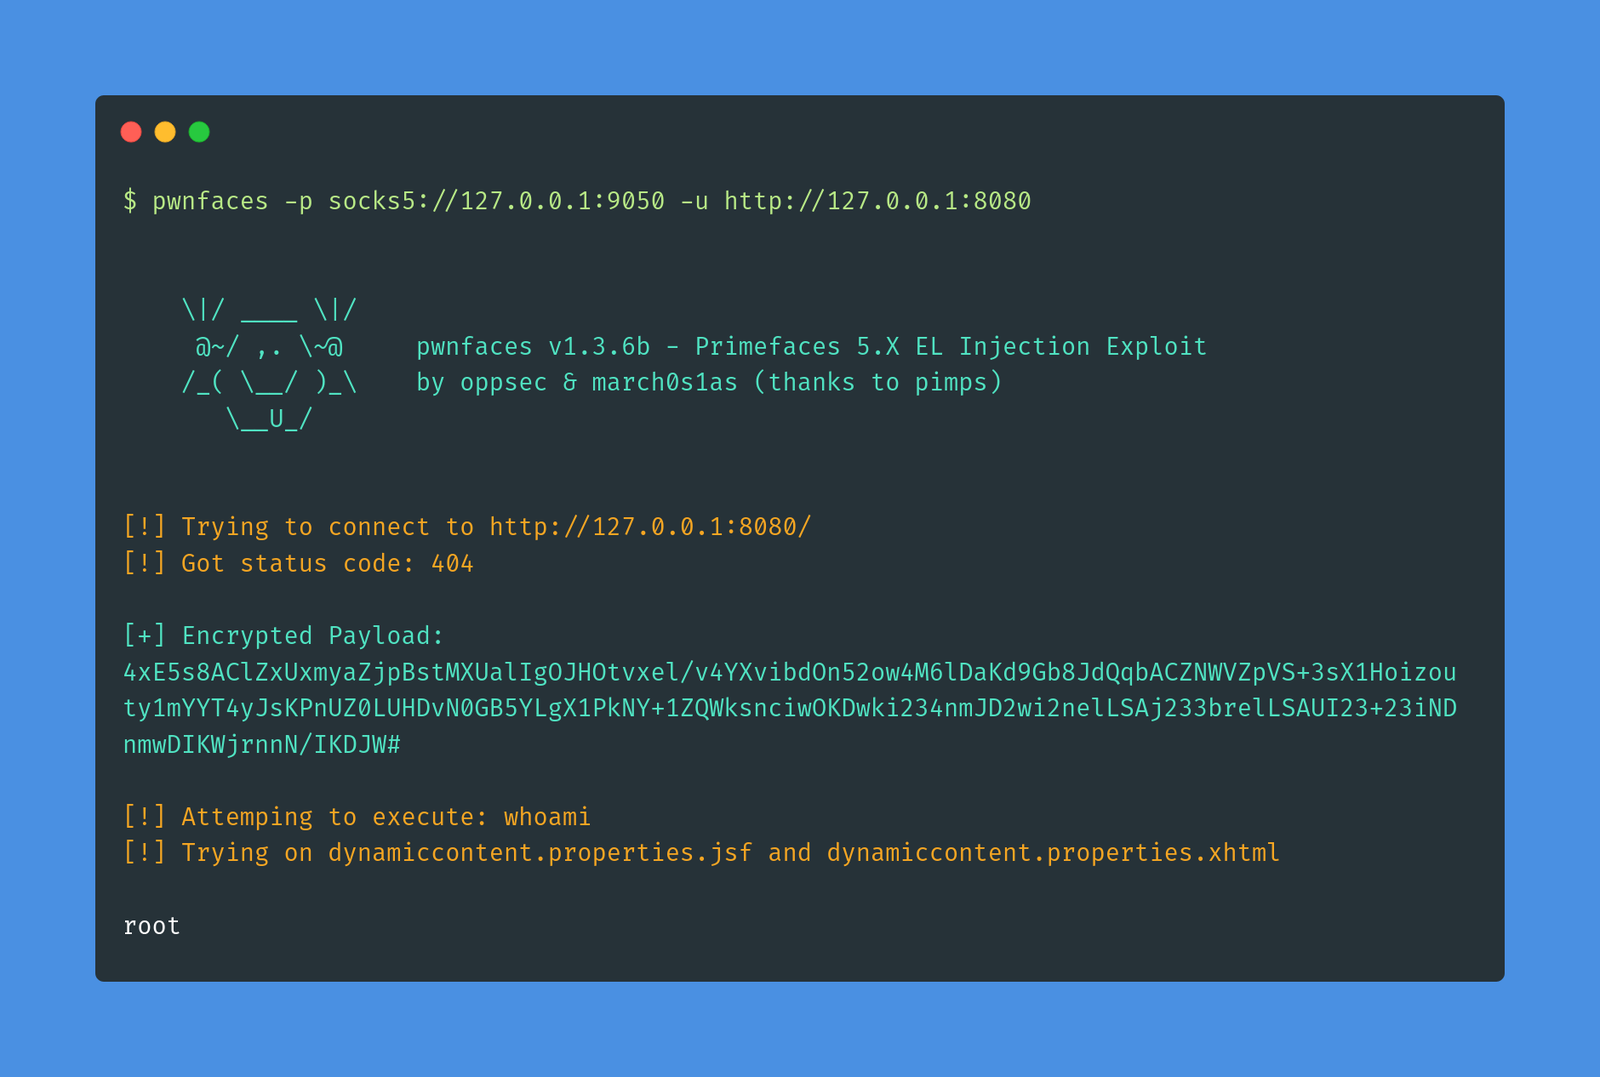 dsssssssm/pwnfaces
CVE-2017-1000486 취약점에 대한 익스플로잇으로, SOCKS 프록시 지원 기능을 포함합니다.
 hideki233/cve-2025-3248-langflow-rce
# CVE-2025-3248 개념 증명 익스플로잇 Langflow의 인증되지 않은 원격 코드 실행 취약점인 CVE-2025-3248에 대한 개념 증명 익스플로잇으로, `/api/v1/validate/code` 엔드포인트를 통한 코드 주입을 시연합니다.
 hyderpwn/weblogic
Oracle WebLogic Server용 인증되지 않은 인증 우회 및 원격 코드 실행 익스플로잇으로, CVE-2020-14882 및 CVE-2020-14750을 대상으로 합니다.








