
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천
 minhhk68/cve-2026-12513
# CVE-2026-12513 기술 자문 및 개념 증명 Shared Files WordPress 플러그인의 경로 탐색을 통한 인증되지 않은 임의 파일 삭제 취약점에 대한 기술 자문 및 개념 증명으로, 근본 원인 분석과 수정 지침을 포함합니다.
 maxprog-svg/citrixbleedcve-2026-8452-2025-5777
CitrixBleed 익스플로잇 도구 - CVE-2025-5777 및 CVE-2026-8452. Citrix NetScaler ADC 및 Gateway에서 인증되지 않은 원격 메모리 읽기. 관리자 세션 토큰 탈취, nsroot 해시 추출, 비밀번호 덤프, MFA…
 udinchan/cve-2026-82222-poc
CVE-2026-82222에 대한 개념 증명 익스플로잇으로, GiveWP WordPress 플러그인 버전 4.16.7.1까지에서 인증 없이 원격 코드 실행으로 이어지는 PHP 객체 주입 취약점입니다.
 davidcarliez/trustmebro
LLM 가드레일을 조작된 도구 출력으로 혼동시켜 우회하기.
 cspf-founder/red-clippy
오픈소스 침투 테스트 관리 도구로, AI 에이전트가 운영하도록 설계되었습니다.
 joaovicdev/exploit-cve-2026-9198
CVE-2026-9198에 대한 개념 증명 익스플로잇으로, IBM Langflow OSS의 인증되지 않은 RCE이며, auto_login 및 validate/code 엔드포인트를 연쇄적으로 사용합니다. 승인된 테스트 및 교육을 위한 취약한 Docker 랩을 포함합니다.
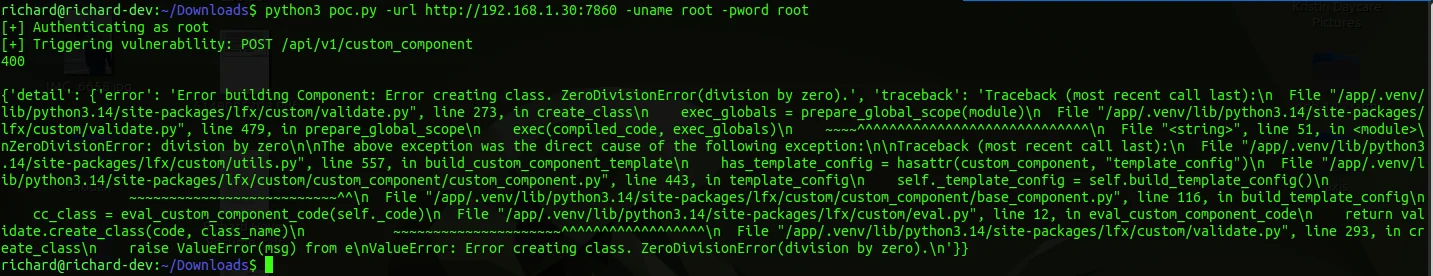 rmhowe425/poc-cve-2026-18729
# CVE-2026-18729 Langflow PoC 익스플로잇 Langflow의 CVE-2026-18729에 대한 개념 증명 익스플로잇으로, 조작된 요청을 통한 원격 코드 실행을 시연합니다. 사용 방법과 코드 실행 증거를 포함합니다.
 sahmsec/cve-2026-1357
CVE-2026-1357에 대한 개념 증명 익스플로잇으로, WPvivid Backup & Migration의 인증되지 않은 임의 파일 업로드 취약점으로 인해 원격 코드 실행이 발생합니다. 독립형 Python 스크립트, WAF 우회 기법, 그리고 권한 부여를 위한…
 sadreck/crackerjack
웹 기반 GUI로, 세션 관리, 마스크 생성, 워드리스트 지원, 다중 사용자 접근을 통해 Hashcat을 간편하게 사용할 수 있게 해주는 도구입니다.
 wi3memake/react2shell-scanner
Command-line 보안 평가 프레임워크로, React 및 Next.js 애플리케이션을 대상으로 React Server Components의 잘못된 구성을 분석하며, 다중 대상 스캔, WAF 탐지 및 프록시 지원을 제공합니다.
 biitts/cve-2026-82286-gpt-crawler-arbitrary-file-write
CVE-2026-82286 — gpt-crawler <=1.5.1의 outputFileName(POST /crawl)을 통한 인증되지 않은 임의 파일 쓰기. PoC + 자체 포함 Docker 랩. CVSS 8.6, CWE-22.
 dinosn/cve-2026-23989-opencloud-lab
# CVE-2026-23989 재현 랩(A/B Docker) — OpenCloud / ownCloud Infinite Scale의 Reva 공개 링크 범위 검증 우회
 yora1928/papercut-cve-2026-81578-82078
PaperCut CVE-2026-81578 및 CVE-2026-82078용 보안 연구 도구
 rootdirective-sec/cve-2026-27541-analysis-lab
# CVE-2026-27541 재현용 Docker 랩 WooCommerce Wholesale Prices의 인증된 권한 상승 취약점인 CVE-2026-27541을 재현하기 위한 Docker 랩입니다. 취약한 빌드와 패치된 빌드를 비교하며, PoC 스크립트와 근본…
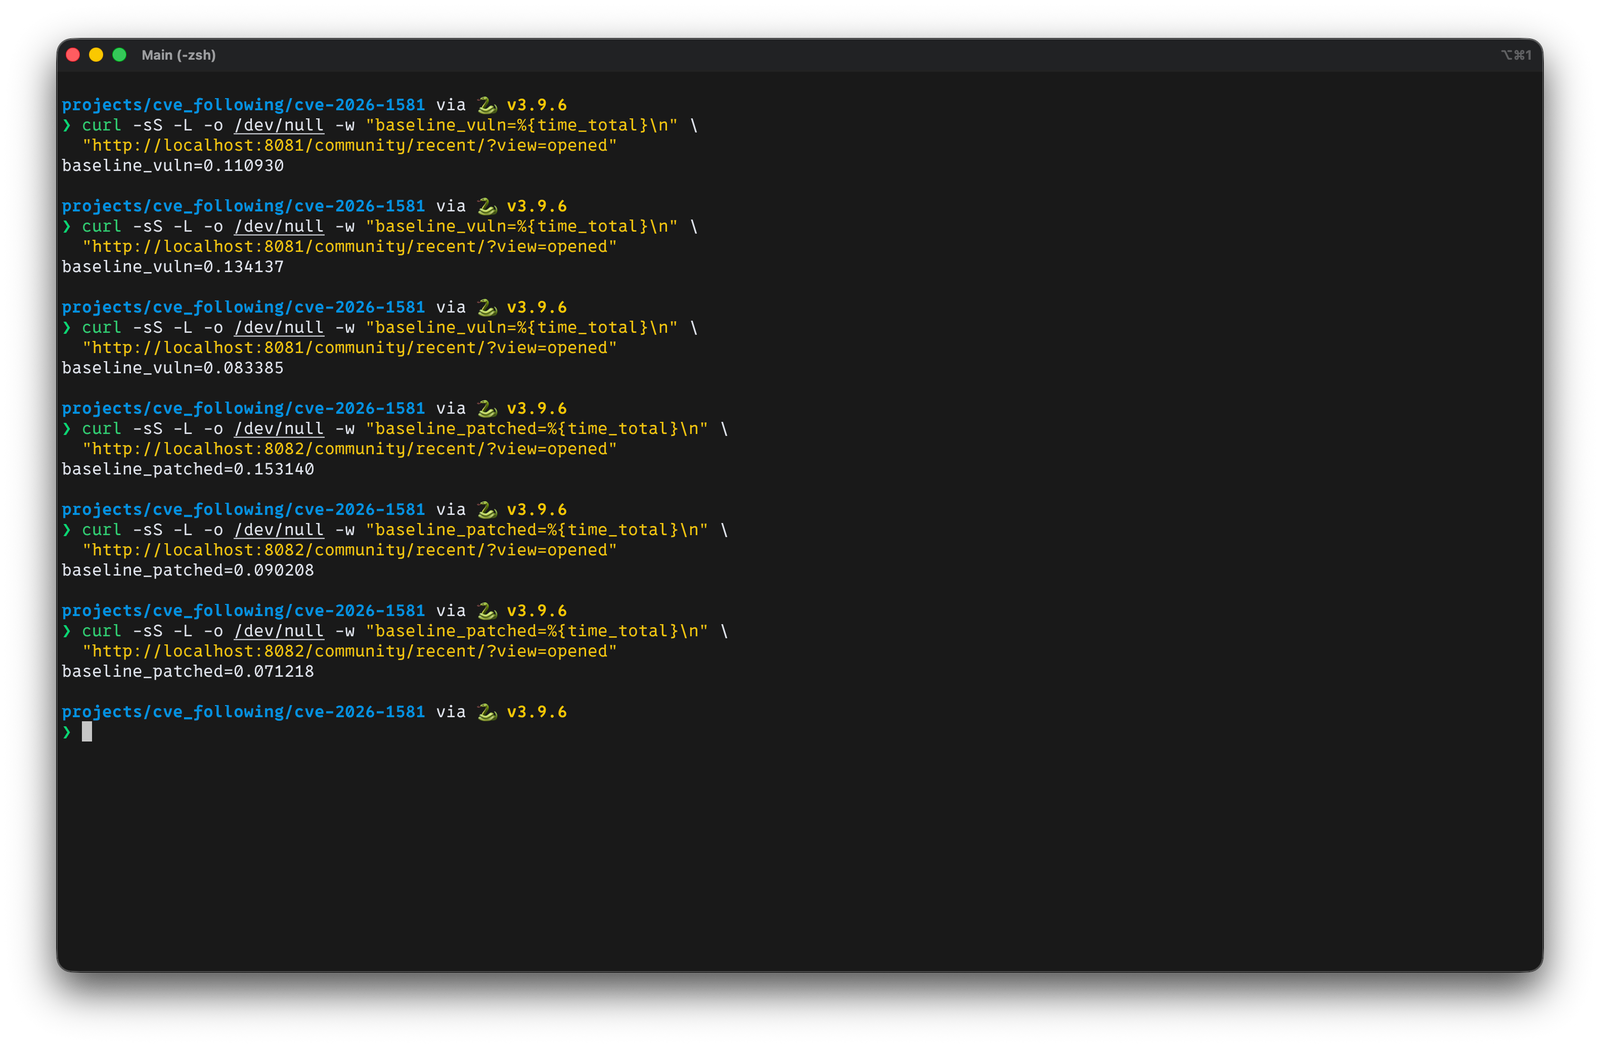 rootdirective-sec/cve-2026-1581-analysis-lab
# CVE-2026-1581 재현 wpForo Forum <=2.4.14의 인증되지 않은 시간 기반 SQL 인젝션 취약점인 CVE-2026-1581을 Docker 랩과 PoC를 통해 재현하여 취약점을 시연하고 패치를 검증합니다.
 ilokaas/cve-2026-24061-payload
CVE-2026-24061에 대한 PoC 익스플로잇 - GNU InetUtils telnetd 인자 주입 인증 우회
 lakr233/vphone-cli
부트 및 관리를 통해 Apple Silicon에서 가상 iPhone을 실행하고, 펌웨어 패치, 탈옥 변형, iOS 테스트 및 분석을 위한 보안 연구 기능을 제공합니다.
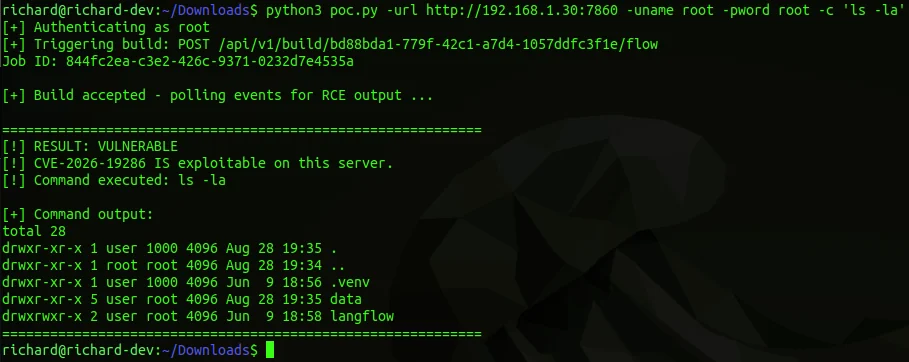 rmhowe425/poc-cve-2026-19286
CVE-2026-19286에 대한 개념 증명 익스플로잇으로, Langflow에서 조작된 HTTP 요청을 통해 인증된 원격 명령 실행을 가능하게 합니다.








