
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천
 cobbbex/cve-2025-20333
CVE-2025-20333(Cisco ASA/FTD WebVPN의 치명적인 스택 버퍼 오버플로)을 위한 완전한 연구 및 익스플로잇 툴킷입니다. 상세한 바이너리 분석, Python 및 bash 기반 PoC 익스플로잇, 그리고 익스플로잇 가이드를 포함합니다.
 naheeju/poc-cve-2026-0073
CVE-2026-0073 보안 연구 PoC: ADB 인증 우회 검증
 radsih/activemq-cve-lab
ActiveMQ CVE-2015-5254 모의 표적 환경 - CVE 테스트 평가 및 SCA 스캔 데모용
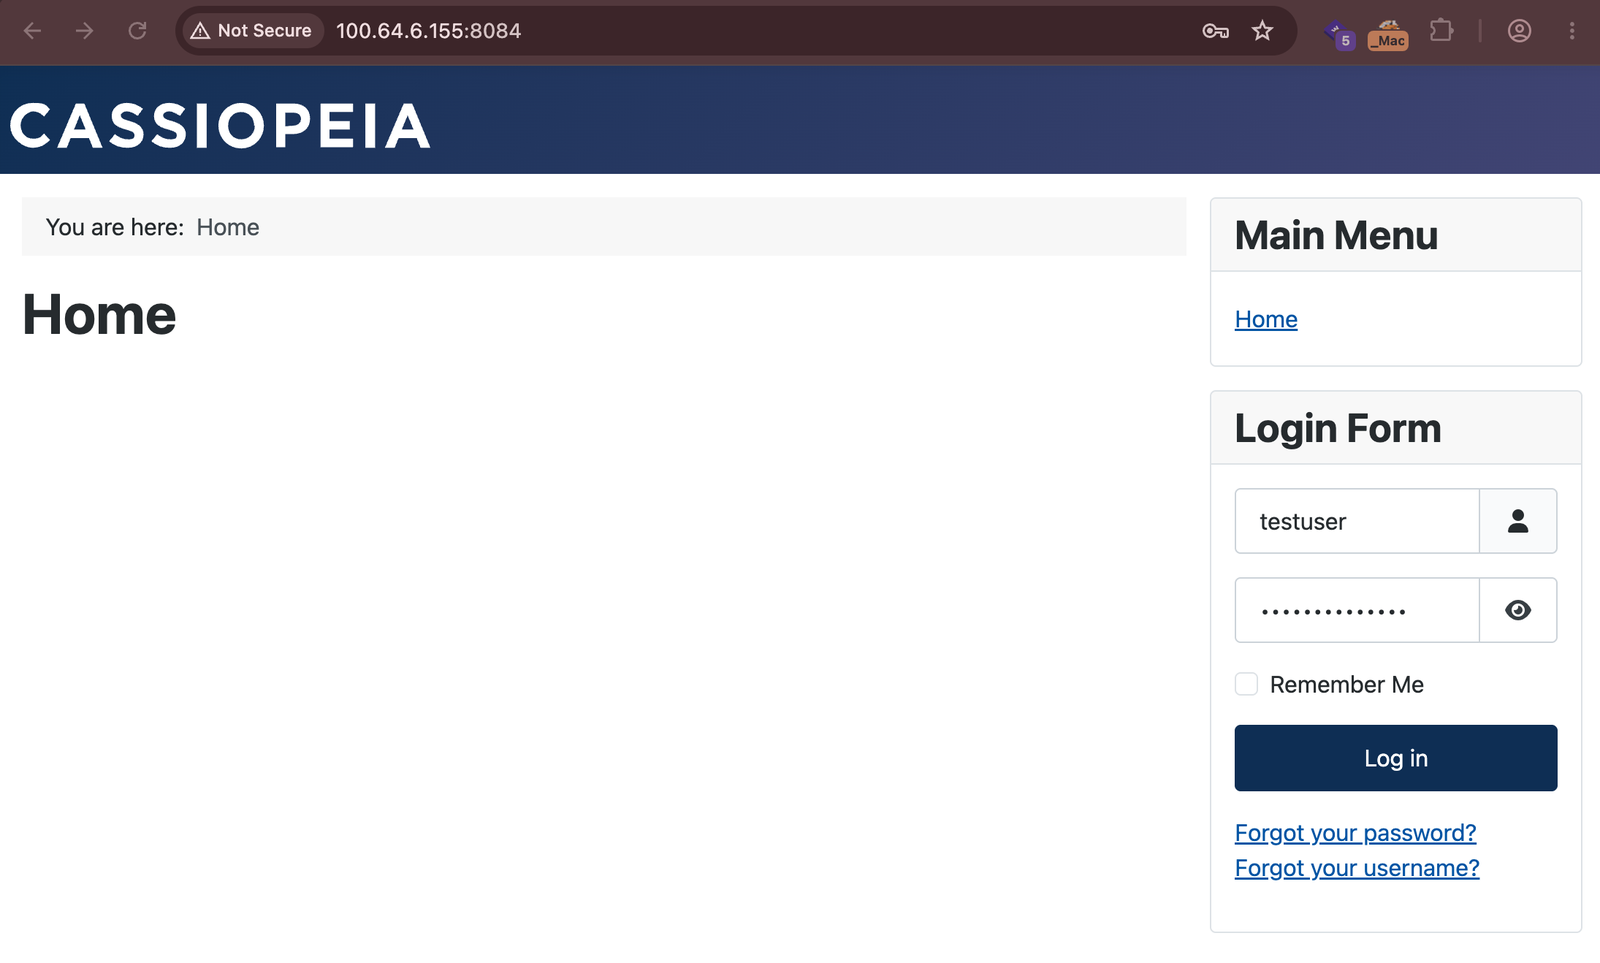 toanln-cov/cve-2026-76569
Phoca Download의 검색 GET 파라미터를 통한 반사형 XSS
 undefinedcs/havocpwn
CVE-2024-41570 기반 확장 익스플로잇
 spartanx-alejandro/cacti-cve-2023-39361
CVE-2023-39361에 대한 Cacti(네트워크 그래프 솔루션) 익스플로잇으로, 교육 및 보안 테스트 목적으로 SQL 인젝션 취약점을 시연합니다.
 kemrec/cve-2025-0324-axis-vapix-privesc
CVE-2025-0325에 대한 근본 원인 분석 및 안전 게이트 검증 도구로, AXIS OS VAPIX의 권한 상승 취약점으로 인증된 모든 사용자가 조작된 Host 헤더를 통해 관리자 권한을 획득할 수 있는 문제를 다룹니다.
 ming1700/cve-2026-38192
pluck-CMS-4.7.20-코드-인젝션-취약점
 franklinf25/cve-2026-42945
CVE-2026-42945을 분석하여 NGINX rewrite 힙 오버런을 다루며, 차등 탐지기(differential detector), 결정적 DoS PoC, 그리고 검증이 포함된 크레딧이 인정된 RCE 포트를 제공합니다.
 jotaespig/cve-2025-66478-poc-reverse-shell
CVE-2025-55182/66478에 대한 개념 증명 익스플로잇으로, React Server Components 역직렬화 RCE를 통해 조작된 multipart 요청으로 리버스 셸을 전달합니다.
 joaovicdev/exploit-cve-2026-56121
CVE-2026-56121 Proof-of-concept 익스플로잇으로, 안전하지 않은 dill 역직렬화를 통해 Feast 레지스트리 gRPC 서버에서 인증 없는 RCE를 발생시킵니다. 테스트 및 검증을 위한 도커화된 취약성 실험실을 포함합니다.
 bdblackhat/admin-panel-finder
Python 스크립트로 웹사이트의 관리자 패널 URL을 탐지하여 보안 정찰 및 침투 테스트를 지원합니다.
 ethicalgrey/phpbb-cve-2026-48611
# CVE-2026-48611 자동화 PoC — phpBB OAuth login_link 인증 우회
 lulztigre/cve-2026-67363-67364
PoC 및 Balbooa Forms(Joomla)의 사전 인증 RCE 및 결제 변조를 위한 탐지 템플릿으로, Python 익스플로잇과 Nuclei 탐지 템플릿을 포함합니다.
 raajgupta01/htb-machine-ringdown
Ringdown에 대한 상세 설계 및 익스플로잇 분석 문서—CVE-2024-42365(AMI), PJSIP 사전 해시 크래킹, Fail2ban POSIX ACL 권한 상승을 포함한 독창적인 Debian/Asterisk 취약 머신입니다.
 sec-dan/wp2shell-scanner
# WordPress WP2Shell 취약점 스캐너 (CVE-2026-63030 / CVE-2026-60137) WordPress 사이트가 WP2Shell(CVE-2026-63030 / CVE-2026-60137)에 노출되어 있는지 확인하는 읽기 전용 CLI…
 horkimhab/cve-2026-76581
CVE-2026-76581에 대한 개념 증명(proof-of-concept)을 제공하는 교육용 저장소로, 격리된 환경에서의 승인된 보안 테스트 및 연구를 위한 스크립트를 포함합니다.
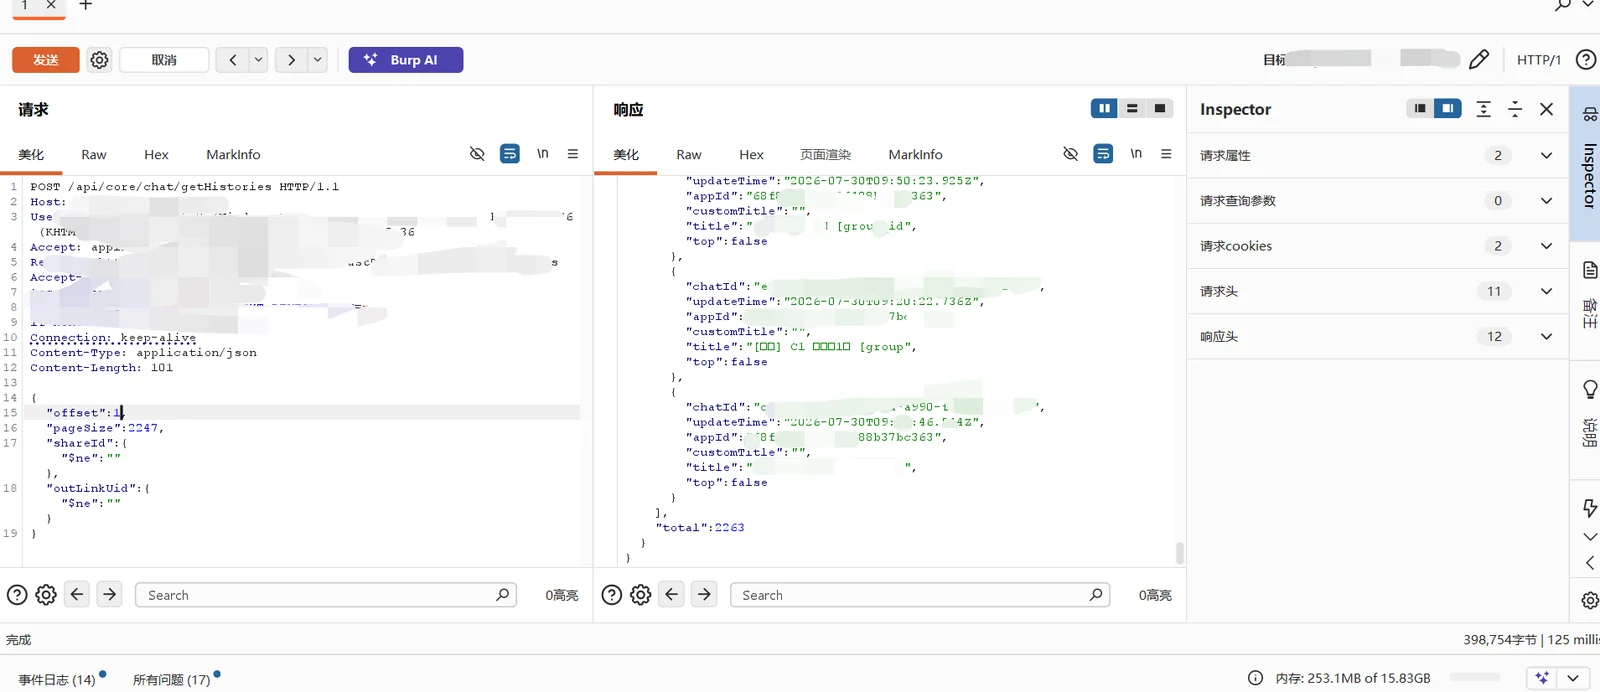 exploreio/cve-2026-79483-fastgpt-nosql-injection
# CVE-2026-79483 개념 증명 FastGPT 커뮤니티 에디션의 NoSQL 인젝션 취약점으로, 인증 없이 채팅 기록 제목에 접근할 수 있게 해줍니다. 재현 단계와 분석을 포함합니다.








