
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천
 nabeelmkhan/cve-2026-78839
CVE-2026-78839에 대한 개념 증명(PoC)으로, AppNitro MachForm v30의 임의 파일 업로드 취약점으로, 조작된 .phar 파일을 통해 원격 코드 실행을 허용합니다.
 rmhowe425/poc-cve-2026-5027
CVE-2026-5027(Langflow)에 대한 개념 증명 익스플로잇으로, 조작된 HTTP 요청을 통해 원격 명령 실행을 가능하게 합니다.
 0xblackash/cve-2026-73296
CVE-2026-73296에 대한 비파괴적 보안 평가 도구로, 노출된 Mobile MCP HTTP 서버(포트 8020/8021)의 인증 경계를 점검하여 잠재적인 무단 Android 기기 접근을 탐지합니다.
 chrisbarack/cve-2025-55182
Next.js의 CVE-2025-55182 악용, SQLite에서 자격 증명 수집, Node.js 인스펙터를 통한 권한 상승으로 루트 액세스 권한을 획득하는 과정을 보여주는 기술적 침투 테스트 보고서입니다.
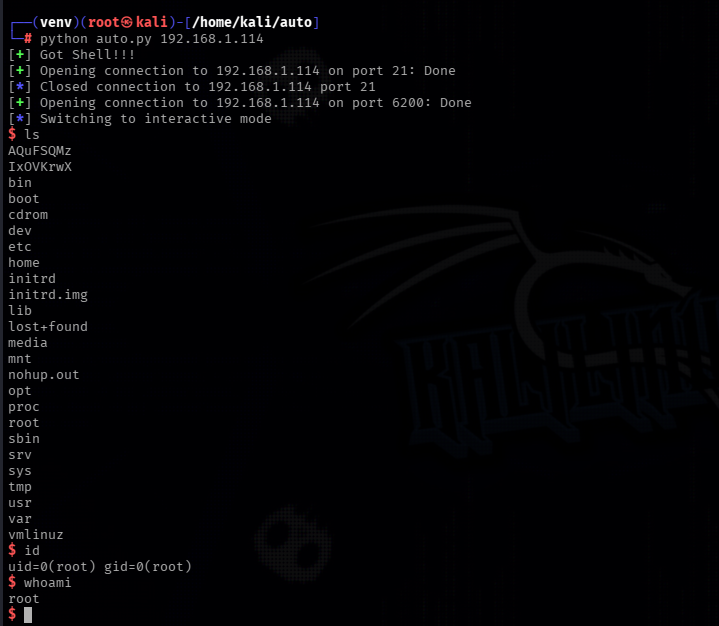 jun41ds2709/vsftpd-2.3.4-exploit
Python용 vsFTPd 2.3.4 백도어(CVE-2011-2523) 익스플로잇입니다.
 tarpeg007/cve-2026-19490
NetScaler ADC/Gateway SAML 서명되지 않은 어서션 우회 (HTTP-Redirect 바인딩 경유, CTX696939) - 근본 원인 분석 + PoC
 wadingporque/apkprobe
APK 디컴파일러 및 시크릿 스캐너 — Android 보안 연구용! APK 파일에서 유출된 API 키, 하드코딩된 자격 증명, 엔드포인트를 추출합니다. apk2url, APK 유출 탐지. 버그 바운티 및 침투 테스트 도구. apkleaks, MobSF의 대안!
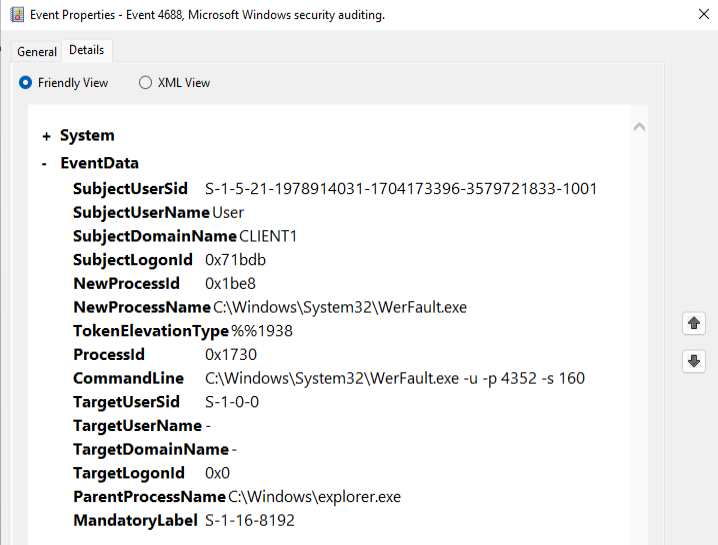 gmh5225/cs-dropspawn_bof
CobaltStrike BOF로 DLL 애플리케이션 디렉터리 하이재킹을 사용해 Beacon을 실행
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…

 applied-risk/loracrack
LoRaWAN session cracker - A PoC for exploiting weak or shared Application Keys
 crukz404/cve-2019-10068-poc
CVE-2019-10068에 대한 개념 증명 익스플로잇으로, Kentico CMS의 역직렬화 RCE 취약점을 이용해 웹 셸을 업로드하여 원격 명령 실행을 수행합니다.
 nabeelmkhan/cve-2026-78837
CVE-2026-78837에 대한 개념 증명 익스플로잇으로, AppNitro MachForm v30의 인증되지 않은 SQL 인젝션 취약점으로, 조작된 필터 매개변수를 통해 데이터베이스 열 이름을 열거할 수 있습니다.
 machine1337/fudcrypt
Python 기반 크립터로, 페이로드를 난독화하여 안티바이러스 및 EDR을 우회하고, 레드 팀 운영을 위한 FUD 스텁을 생성합니다.
 machine1337/pyobfuscate
파이썬 페이로드를 완전히 FUD로 만들기 위해 난독화하는 간단하고 효율적인 스크립트
 ghxstsec/cve-2026-39987
Marimo 사전 인증 RCE(원격 코드 실행) 취약점을 악용하는 익스플로잇으로, 터미널 WebSocket을 통해 명령 실행, 대화형 PTY 셸, 리버스 셸 기능을 제공하며, 공인된 침투 테스트를 위해 설계되었습니다.
 ish3ng0m4/cve-2026-24061-telnetd
CVE-2026-24061 GNU Inetutils Telnetd 인증 우회








