
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천
 romain-deperne/cve-2026-77262
mcp-atlassian의 confluence_upload_attachment에서 경로 트래버설을 통한 임의 파일 읽기 취약점용 Proof-of-concept 익스플로잇이며, 분석 및 재현 스크립트를 포함합니다.
 mycode83/godirb
빠르고 사용하기 쉬운 Go로 작성된 디렉터리 브루트포서입니다.
 tyeurada/edrevasionworkshop
# “단계별 멀웨어 개발: 로더부터 커널까지 EDR 우회” 워크숍 자료 DEF CON 34 및 BSidesLV 2026에서 발표된 자료입니다. 멀웨어 개발, EDR 아키텍처, EDR 우회, C2 커스터마이징, 커널 수준 기법을 다룹니다.
 blackhatexploitation/exploit-mikrotik-2026
CVE-2026-67276 MikroTik RouterOS SSH 인증 우회 익스플로잇
 horkimhab/cve-2026-67276
CVE-2026-67276에 대한 교육용 개념 증명(PoC)으로, MikroTik RouterOS 취약점을 대상으로 합니다. 승인된 보안 연구 및 격리된 환경에서의 테스트를 위한 설정 스크립트와 참고 자료를 포함합니다.
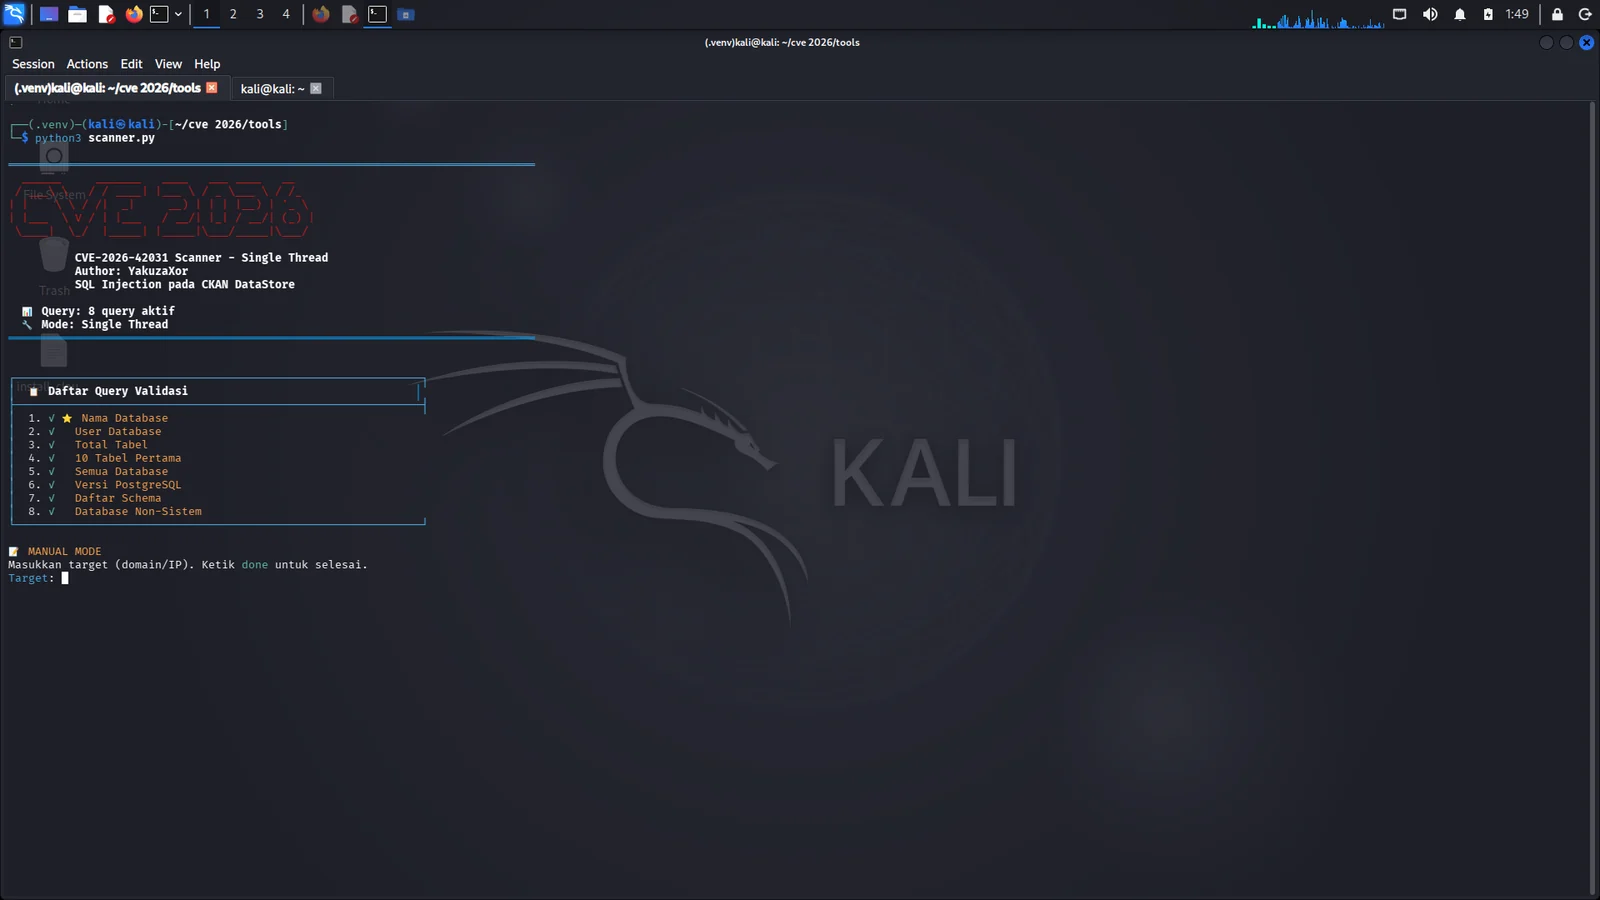 ddrvahandzo90-hue/cve-2026-42031-sql-injection-scanner
CKAN DataStore용 자동화 SQL 인젝션 스캐너로, CVE-2026-42031을 탐지하고 검증하며 다중 대상 스캔, 데이터 덤프, 보고서 생성을 지원합니다.
 hkenzokimura/cve-2021-1675
# PrintNightmare (CVE-2021-1675/34527) 교육용 개념 증명 시뮬레이션된 비기능적 페이로드, 공격 흐름 분석, MITRE 매핑, 탐지 지침 및 복구 절차를 포함한 PrintNightmare(CVE-2021-1675/34527) 교육용 개념…
 hkenzokimura/cve-2025-31324
CVE-2025-31324에 대한 개념 증명 익스플로잇으로, SAP NetWeaver Visual Composer의 인증되지 않은 파일 업로드 취약점이며, 탐지 가이드, MITRE 매핑 및 수정 단계를 포함합니다.
 isaca0315/cve-2026-44578-next-js-ssrf
이 실험실은 괜찮을 수도 있고 아닐 수도 있지만, 테스트 중이며 작동해야 합니다. AI에게 물어보세요 하하하
 isaca0315/cve-2026-64849-poc-lab
이 실험실은 괜찮을 수도 있고 아닐 수도 있어요. AI에게 물어보세요. 테스트 중이지만 작동해야 합니다 ㅎㅎㅎ
 r3vpwnx/cve-2025-57819
FreePBX 16 Endpoint Manager용 인증되지 않은 SQL 인젝션에서 RCE로 이어지는 익스플로잇 (CVE-2025-57819). cron_jobs를 통해 웹셸을 작성하기 위한 스택 쿼리를 시연하고 루트로 권한을 상승시킵니다.
 0xterror/cve-2026-52774-yeswiki-xss
YesWiki의 Bazar 위젯 핸들러에서 발견된 반사형 XSS 취약점.
 skraft9/cve-2024-12356
비파괴적 탐지기로, BeyondTrust Remote Support 및 PRA의 인증되지 않은 RCE를 탐지하며, 인자 주입과 PostgreSQL 이스케이프 우회를 연결하여 시간 기반 차등 분석을 통해 악용 가능성을 검증합니다.
 0xlyvio/cve-2026-1529-keycloak-exploit-tool
Keycloak: 부적절한 초대 토큰 검증을 통한 무단 조직 등록
 0xlyvio/cve-2026-18963-keycloak
CVE-2026-18963에 대한 개념 증명 익스플로잇으로, 계정 탈취로 이어지는 Keycloak 자격 증명 재설정 우회 취약점입니다. 취약점을 시연하고 악용 절차를 제공합니다.
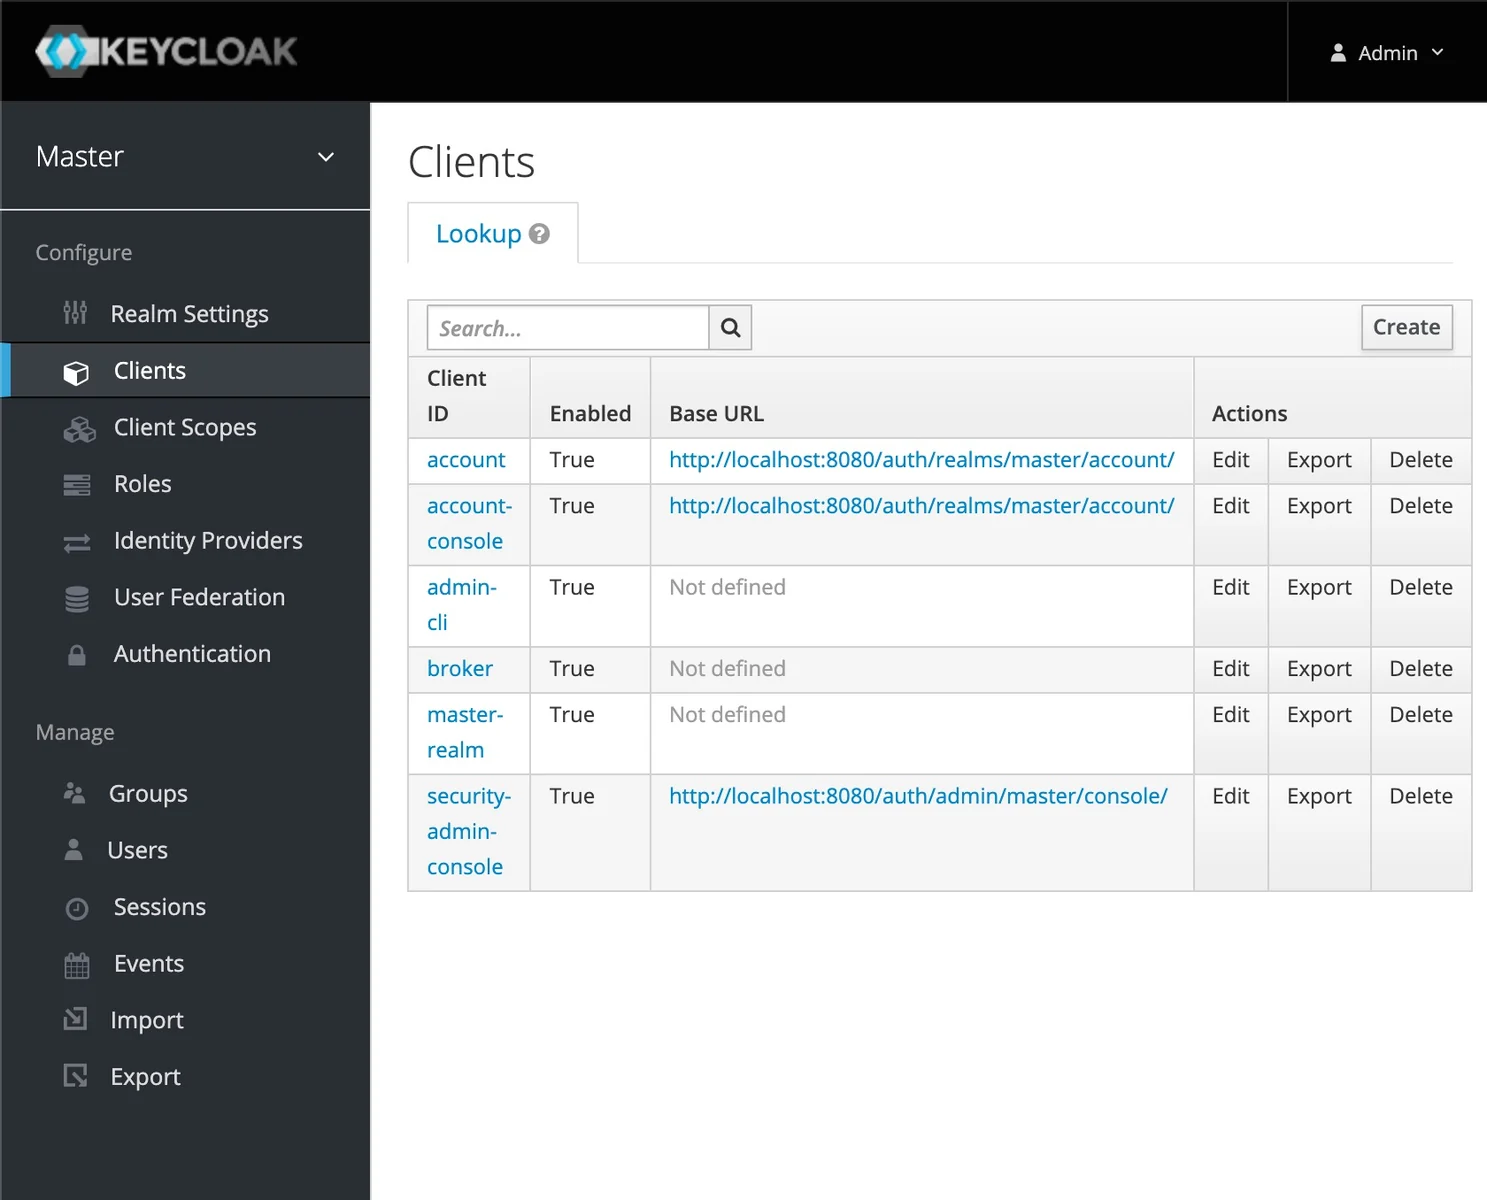 0xlyvio/cve-2020-10770-keycloak-exploit-poc
Keycloak 블라인드 SSRF 취약점(CVE-2020-10770)을 Docker 설정, 리스너 구성, 완화 조언과 함께 재현하는 단계별 가이드.
 atiilla/cve-2026-27876
Grafana SQL 표현식 임의 파일 쓰기를 통한 RCE
 dmonst3r/cve-2015-1579
Python 익스플로잇 for CVE-2015-1579 targeting WordPress Slider Revolution <= 4.1.4, allowing remote file disclosure. Usage: python3 xpl.py --url=target.








