
 #1

 pentoo/pentoo-overlay
보안 도구를 위한 Gentoo 오버레이이자 Pentoo Livecd의 핵심
 dkstar11q/cve-2024-29269
CVE-2024-29269 익스플로잇으로 TLR-2005KSH 라우터에서 인증 없이 OS 명령 실행이 가능하며, 대상 탐색을 위한 ZoomEye 및 Leakix dork 쿼리를 제공합니다.
 jonastrikex/cve-2026-14856-tastyigniter
CVE-2026-14856에 대한 기술 분석 및 PoC로, TastyIgniter v4.3.0 Media Manager의 저장형 XSS가 CSRF와 연계되어 관리자 계정 탈취를 달성하는 취약점입니다.
 ressl/cve-2026-87902-poc
CVE-2026-87902 PoC — WordPress 페이지 템플릿 해석 과정의 인증되지 않은 경로 순회(로컬 PHP 포함, 조건부 RCE), 취약한 랩 환경 고정 포함
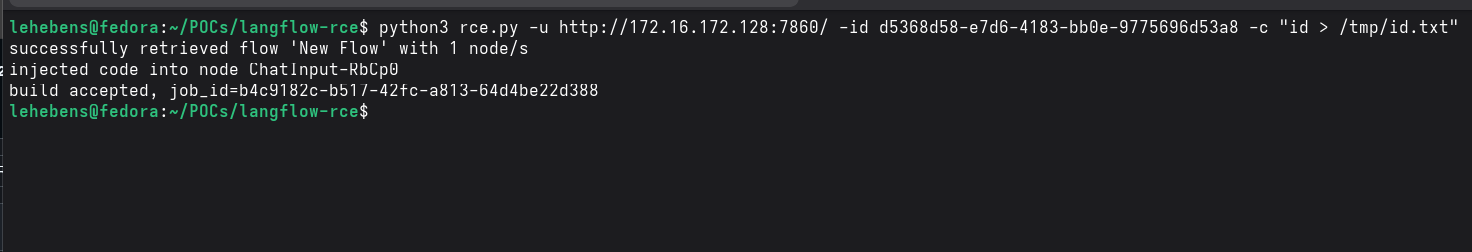 lukehebe/ibm-langflow-cve-2026-48519-poc
IBM Langflow <= 1.9.1의 Shareable Playground /api/v1/build_public_tmp 엔드포인트를 통한 사전 인증 RCE인 CVE-2026-48519에 대한 개념 증명 익스플로잇입니다.
 rushikesh-a-bhujbal/cve-2011-2523
Python으로 처음부터 익스플로잇 개발. Metasploit 없음. 프레임워크 없음. 승인된 랩 대상에 대한 실제 CVE의 원시 소켓 수준 구현.
 s1n6h/pentest-harness
권한이 부여된 모의 침투 테스트, 버그 바운티, 보안 랩, CTF를 위한 자체 호스팅 AI 에이전트 하네스. 플러그인 기반, 로컬 세션을 지원하는 다중 제공자 LLM 지원.
 aayushbankar/cve-2026-28576
CVE-2026-28576에 대한 PoC 및 레드팀 앱으로, Android Contacts Provider의 제로 권한 SQL 인젝션을 통해 전체 연락처 데이터베이스 유출이 가능합니다.
 daoshureal/uac-elevation-cve
fodhelper 기반 UAC 우회 PoC로, CVE-2021-31956에 대한 것이며, 프롬프트 없이 레지스트리 키를 SYSTEM 권한으로 설정합니다. 교육용
 nxploited/cve-2026-91097-cve-2026-91106
HPLIP < 3.26.6 — PAPPL 웹 인터페이스를 통한 완전한 관리자 권한 탈취 (인증 없음). CVE-2026-91097부터 CVE-2026-91106까지 관련 (CVSS 9.3)
 abraxas/cve-2026-61628
CVE-2026-61628에 대한 개념 증명 및 공개 패키지로, nginx-ignition 2.41.0에서 관리자 계정 생성을 허용하는 인증되지 않은 TOCTOU 권한 상승 취약점입니다.
 murrez/cve-2026-13355
CVE-2026-13355에 대한 Python PoC 스캐너 및 익스플로잇으로, Meta Box AIO WordPress 플러그인의 인증되지 않은 관리자 권한 상승 취약점이며, FOFA 대량 스캔 기능을 포함합니다.
 murrez/cve-2026-19658
CVE-2026-19658용 Python 3 검사기 및 익스플로잇 도우미로, WordPress Give Tributes PHP 객체 주입 취약점을 다루며 FOFA 대상 탐색과 레거시 기부 양식 익스플로잇 기능을 제공합니다.
 rmhowe425/poc-cve-2026-93674
CVE-2026-93674에 대한 Python 개념 증명 익스플로잇으로, Langflow의 인증된 블라인드 명령 주입 취약점을 이용해 조작된 요청을 통해 원격 셸 명령 실행이 가능하다.
 synacktiv/aadoutsider-py
AADInternals의 AsOutsider 기능을 Python3로 재작성한 것
 mubix/ai-ctf
프롬프트 인젝션, 도구 호출 악용, 그리고 6개의 시뮬레이션된 챗봇 페르소나를 대상으로 한 OSINT에 관한 가이드 레슨을 제공하는 로컬 AI 캡처 더 플래그 플랫폼.
 madfxr/xss2shell-poc
XSS2Shell: WordPress 사전 인증 XSS에서 RCE로 이어지는 공격 체인 (CVE-2026-64638)









