
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천

 abraxas/cve-2026-62062
Proof-of-concept and lab pack for CVE-2026-62062, an unauthenticated CSRF REST nonce bypass in Elementor 4.3.0-4.3.1 enabling administrator account…
 yym8538/cve-2026-60004
CVE-2026-60004에 대한 자동화된 개념 증명 익스플로잇으로, Gitea diffpatch Git 훅 RCE 취약점을 이용해 post-index-change 훅을 심어 서비스 계정으로 리버스 셸을 획득한다.
 abraxas/cve-2026-5430
CVE-2026-5430에 대한 공개 패키지 및 Python PoC로, WSO2 API Manager 4.5.0의 JWT 알고리즘 혼동 취약점을 이용해 인증 없이 관리자 계정을 탈취할 수 있습니다.
 atlasvector/kestra-cve-2026-53576
Kestra의 인증되지 않은 RCE인 CVE-2026-53576의 엔드투엔드 재현 및 교차 계층 탐지 - 기본 PoC를 넘어 일반적인 Docker 소켓 오설정이 어떻게 컨테이너 root 권한을 호스트 전체 장악으로 이어지는지 보여줍니다.
 abraxas/cve-2026-52782
CVE-2026-52782에 대한 재현 패키지 및 PoC 스크립트로, OpenProject 프로젝트 스토리지 설정에서 발생하는 인증된 IDOR 취약점으로 Nextcloud/OneDrive 폴더 ACL을 탈취합니다.
 theqmaks/resolver
이 확장 프로그램은 인기 있는 CAPTCHA 해결 서비스를 BurpSuite에 통합하여 수동 개입 없이 다양한 유형의 CAPTCHA를 처리합니다.
 iterat0r/cnaemulator
팀서버 없이 Cobalt Strike Aggressor Scripts(.cna)의 구문을 검증하고, Beacon API를 모킹하며, COFFLoader를 통해 BOF를 실행하는 독립형 에뮬레이션 및 테스트 하네스입니다.
 joshuagodwin7929/purple-team-automation
AD 랩을 대상으로 자동화된 적대자 에뮬레이션(Caldera)을 수행하여 Sigma 탐지 커버리지를 검증하고 결과를 MITRE ATT&CK에 매핑합니다.
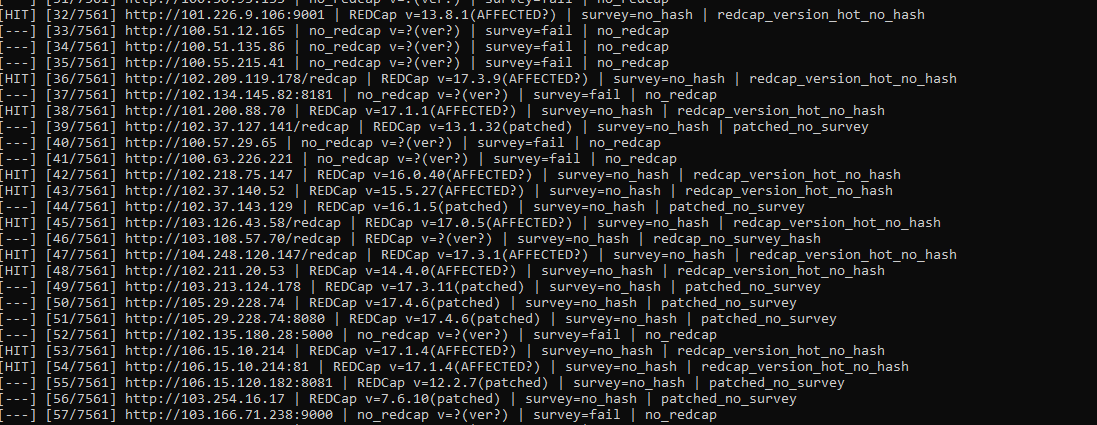 farih123/cve-2026-90817
REDCap 인스턴스를 핑거프린팅하고, 설문 해시를 검증하며, __passthru Data Import RCE 경로를 탐색하기 위한 CVE-2026-90817용 Python 검사기 및 구성 가능한 익스플로잇 훅.
 pwnvader/cve-2026-88877-poc-pwnvader
CVE-2026-88877에 대한 개념 증명 및 재현 가능한 실습 환경으로, from-to-www-redirect를 통한 Traefik ingress-nginx 인증 우회 취약점이며, 읽기 전용 검사 모드를 포함합니다.
 pwnvader/cve-2026-87915-poc-pwnvader
Popup Maker WordPress 플러그인(<=1.24.0)의 인증되지 않은 저장형 XSS인 CVE-2026-87915에 대한 Shell PoC입니다. 플러그인을 핑거프린팅하고 페이로드 주입을 시연합니다.
 pwnvader/cve-2026-87902-poc-pwnvader
CVE-2026-87902에 대한 셸 PoC로, page-template 해석을 통한 인증되지 않은 WordPress 코어 LFI가 pearcmd.php를 통해 RCE로 연계됩니다.
 crowsec-edtech/cve-2026-87902
WordPress locate_template()의 인증되지 않은 경로 순회 취약점(CVE-2026-87902)을 악용하여 LFI 및 PEAR 기반 RCE로 이어지는 Python PoC로, 안전한 탐지 모드를 포함합니다.
 gagaltotal/cve-2026-mikrotik-poc
MikroTik RouterOS PoC 모음 - CVE-2026-86060 - CVE-2026-67279 - CVE-2026-67276 RouterOS SSH
 abraxas/cve-2026-86350
CVE-2026-86350에 대한 공개 패키지 및 PoC로, Apache Tomcat 9.0.121에서 발생하는 인증되지 않은 HTTP/2 요청 헤더 혼동(CWE-444) 취약점이며, 실습 재현 및 패치 지침을 포함합니다.
 kamalx06/xxeripper
블랙박스 XXE 스캐너로, 통계적 베이스라이닝, 파서 핑거프린팅, OOB 확인을 통해 인밴드, 에러 기반, 블라인드 아웃오브밴드 주입을 탐지하며 SARIF 출력을 지원합니다.
 rix4uni/wordlist
퍼징, DNS 열거, 파라미터 탐색, 기본 자격 증명을 위한 맞춤형 워드리스트 큐레이션 모음과 nuclei 기술 워드리스트용 Go 생성기.
 mmarting/unwaf
WAF/CDN 뒤에 숨겨진 실제 오리진 IP를 여러 OSINT 소스를 사용해 수동적으로 탐색한 뒤, HTML 유사도, SSL 인증서 지문, HTTP 헤더를 통해 후보를 검증하는 Go 도구입니다.








