
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천
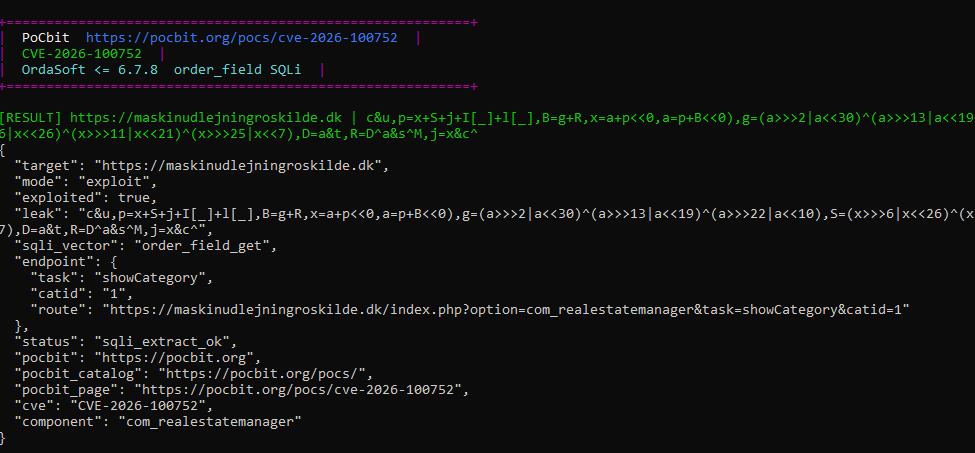
 murrez/cve-2026-100752
CVE-2026-100752에 대한 Python 3 PoC 및 대량 익스플로잇으로, OrdaSoft Joomla Real Estate Manager <=6.7.8의 order_field ORDER BY 파라미터를 통한 인증되지 않은 SQL 인젝션입니다.
 murrez/cve-2026-100740
CVE-2026-100740에 대한 Python PoC로, D-Link DIR-895L A1_102b07의 tunnel_set_params에서 발생하는 L2TP Host Name AVP out-of-bounds write 취약점입니다. 장치를 핑거프린팅하고 선택적으로…
 murrez/cve-2026-100721
CVE-2026-100721에 대한 Python PoC: vm2 <3.12.2 NodeVM 외부 허용 목록 우회를 탐지하고 익스플로잇하여 로컬 랩 또는 대량 HTTP 대상를 통해 샌드박스 탈출 및 호스트 RCE를 달성합니다.
 canhieu/cve-2026-100671-poc
CVE-2026-100671에 대한 로컬 전용 개념 증명 검증기로, 루프백 대상에 대해 Grav Twig 페이지 캐시 세션 쿠키 노출 및 재생을 재현합니다.
 wvllxe/cve-2026-100520-laranode-path-traversal
Path Traversal -> Laranode < 1.2.1의 RCE (CWE-22). PoC + 권고문 작성.
 nu11secur1ty/cisco
Cisco 네트워크 장치를 위한 보안 감사 툴킷으로, 엔터프라이즈 네트워킹 인프라의 구성 검토, 취약점 탐지 및 침투 테스트에 중점을 둡니다.
 flex36ty/ps5-pihost
PS5의 USB 포트로 전원을 공급받는 Raspberry Pi에서 실행되는 PS5 익스플로잇 웹 서버
 anoxhunterdump-ctrl/cve-2026-14378-devkit-pro-auth-bypass
CVE-2026-14378(WordPress DevKit Pro 플러그인 <= 2.3.0)에 대한 방어적 분석, 패치 분석 및 탐지 스캐너.
 murrez/cve-2026-14378
CVE-2026-14378에 대한 Python PoC 스캐너 및 익스플로잇 도우미로, DevKit Pro WordPress 플러그인에서 위조된 original_user_id 쿠키를 통한 인증되지 않은 관리자 세션 탈취 취약점입니다.
 langz337/cve-2026-14281
CVE-2026-14281에 대한 대량 스캐너 및 단일 대상 익스플로잇으로, WordPress Automation Web Platform 플러그인의 REST 가입 기능을 통한 인증되지 않은 권한 상승 취약점입니다.
 be-keb/cve-2026-12227
CVE-2026-12227에 대한 개념 증명 및 기술 분석으로, WordPress Visual Composer 플러그인(<=45.16.0)의 인증되지 않은 LFI로 파일 포함 및 RCE가 가능합니다.
 pwnvader/cve-2026-17089-poc-pwnvader
CVE-2026-17089에 대한 Shell PoC로, WordPress Events Manager 플러그인(<= 7.4.0.1)의 인증되지 않은 반사형 XSS 취약점입니다. 플러그인을 핑거프린팅하고 header_format 반사를 테스트합니다.
 hakaioffsec/cve-2026-16764
CVE-2026-16764에 대한 Python 익스플로잇으로, OWASP DefectDojo의 권한 상승 취약점입니다. is_staff REST API 우회를 통해 낮은 권한의 사용자가 슈퍼유저 접근 권한을 얻을 수 있습니다.
 yym8538/cve-2026-16723
CVE-2026-16723에 대한 개념 증명 익스플로잇으로, Fastjson 1.x @JSONType 원격 코드 실행 취약점이며, 페이로드 JAR 빌더와 리버스 셸 리스너를 포함합니다.
 fl0ydsec/cve-2026-15989
CVE-2026-15989에 대한 대량 스캐너 및 익스플로잇으로, Super Forms <= 6.3.316에서 role 파라미터를 통해 관리자 계정을 생성하는 인증되지 않은 권한 상승 취약점입니다.
 antid00t/cve-2026-15989
WordPress Super Forms의 인증되지 않은 역할 주입을 악용하여 관리자 계정을 생성하고 접근 권한을 확인하는 CVE-2026-15989용 Python PoC 스캐너입니다.
 bishopfox/cve-2026-93616-check
Check Point CPM RCE CVE-2026-93616에 대한 안전한 비인증 패치 상태 검사기로, 익스플로잇 없이 TCP 19009에서 UpgradeSvcRemote SOAP 로그인을 프로브합니다.
 abraxas/cve-2026-15583
CVE-2026-15583을 재현하는 개념 증명 클라이언트 및 Docker 랩으로, Grafana MCP Server의 인증되지 않은 confused-deputy SSRF 취약점으로 X-Grafana-URL을 통해 서비스 계정 토큰이 유출됩니다.








