
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천
 kolmteistov/gobalance-patch
GoBalance onion 로드 밸런서에 대한 보안 패치 및 개념 증명으로, blindedSign을 통한 마스터 키 복구와 위조된 디스크립터 수용을 다루며, 회귀 테스트를 포함합니다.
 horkimhab/cve-2026-wordpress
WordPress 취약점을 대상으로 하는 교육용 CVE 개념 증명 모음으로, 승인된 보안 연구 및 테스트를 위한 설정 스크립트와 실습 안내를 제공합니다.
 buybitart/cyclepatrol
루프에서 도보 Wi-Fi 보안 점검을 수행하고 증거 보고서를 생성하는 Bash 도구입니다. (재발명된 Wi-Fi WarDriving)
 moontea0416/webmirage
비전-언어 웹 에이전트에 대한 적대적 이미지 공격: 시각적 그라운딩부터 브라우저 실행까지
 r41n3rzuf477/pplwindow
NtUserGetWindowProcessHandle 시스템 호출을 악용하여 관리자 권한 없이 보호된 Windows 프로세스에 대한 핸들을 획득하는 개념 증명 PPL 우회.
 r41n3rzuf477/quickassist_uac_bypass
UIAccess QuickAssist 바이너리를 악용하여 WebView2 BrowserExecutableFolder를 통해 공격자가 제어하는 DLL을 로드한 뒤, Windows 10/11에서 권한 상승된 프로세스를 하이재킹하는 UAC 우회 PoC.
 githubsecuritylab/seclab-taskflow-agent
CodeQL 통합과 함께 AI 지원 코드 감사, 취약점 분류 및 보안 연구에 사용되는 선언적 YAML 기반 에이전트 워크플로를 위한 MCP 지원 멀티 에이전트 프레임워크입니다.
 sleepingbag945/dddd
레드팀을 위한 자산 대량 수집 및 취약점 스캔 도구. Hunter, Fofa, Quake에서 대상을 가져와 핑거프린팅, 서브도메인 열거, Nuclei v3 PoC 검사를 수행한다.
 elnerd/get-netntlm
현재 사용자의 NetNTLMv2 해시를 가져오는 Powershell 모듈
 onescripter/wmiexec
WMI와 PowerShell만 사용하여(원격 기능이 아닌) Windows 명령을 원격으로 실행하고 출력을 캡처합니다.
 xpn/randomtsscripts
RedTeam 참여 스크립트 모음으로, TGS를 통한 Pre2K 기본 자격 증명 검사, LAPSv2 비밀번호 복호화, IIS App Pool 자격 증명 복호화를 포함합니다.
 p0dalirius/joomla-webshell-plugin
Joomla 웹사이트 펜테스팅을 위한 웹셸 플러그인 및 대화형 셸입니다.
 bignerd95/chimay-red
Vault 7 CIA 유출에서 나온 Mikrotik 익스플로잇의 작동하는 POC
 saqibnet/blackbox-pentesting-infsecos
SecOS:1(VulnHub)에 대한 완전한 블랙박스 침투 테스트 — CSRF 익스플로잇, CVE-2015-1328(OverlayFS)을 통한 권한 상승, 포스트 익스플로잇
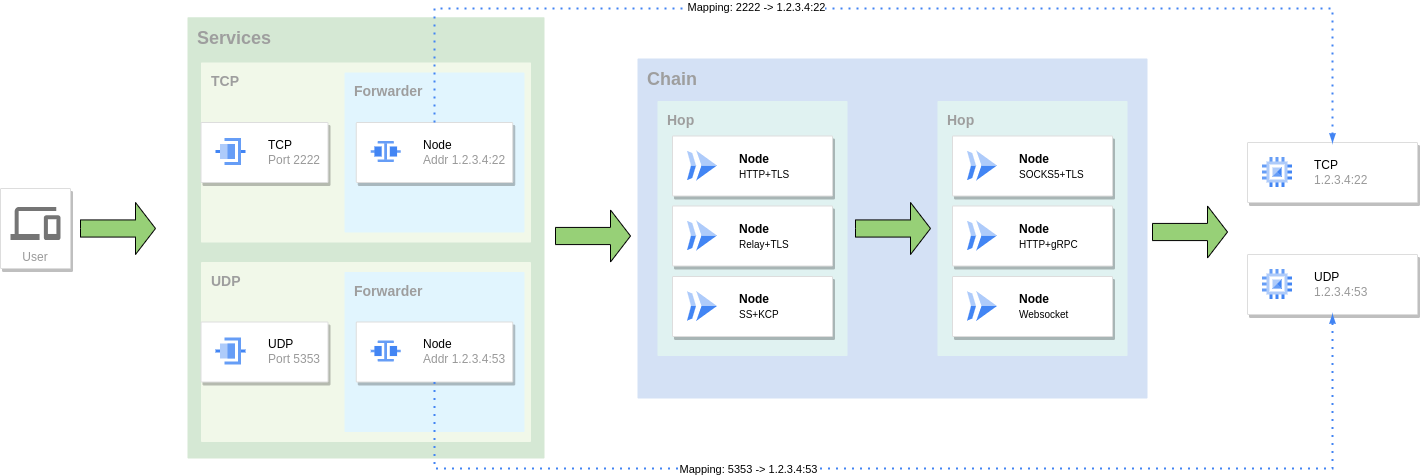 go-gost/gost
GO Simple Tunnel - golang으로 작성된 간단한 터널
 rapid7/metasploit-payloads
다양한 Metasploit Framework 페이로드를 위한 통합 저장소
 cyber-courses/cyber-library
사이버 보안 기초, 공격 및 방어 실무, 거버넌스, 위협 인텔리전스, OSINT, 커리어 지도를 다루는 커뮤니티가 유지 관리하는 Markdown 지식 베이스입니다.
 orangecertcc/security-research
CVE 식별자별로 정리된, 공개된 취약점에 대한 개념 증명 코드와 함께 Orange CERT 보안 권고를 호스팅합니다.








