
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천
 wa6n3r/cve-2026-35616
CVE-2026-35616용 익스플로잇 스크립트로, 유효한 CN을 발견하고 위조 클라이언트 인증서를 생성한 후 사용자 지정 헤더로 보호된 엔드포인트를 탐색하여 Fortinet API의 인증서 체인 검증을 우회합니다.
 immersive-labs-sec/cve-2021-4034
CVE-2021-4034에 대한 개념 증명 익스플로잇으로, Polkit 권한 상승 취약점을 악용하여 취약한 시스템에서 로컬 권한 상승을 시연합니다.
 vuongnv3389-sec/cve-2021-41773
Dockerized Apache HTTP Server 경로 탐색 및 RCE(CVE-2021-41773) 개념 증명으로, 빌드 지침과 curl 기반 악용 단계를 포함합니다.
 immersive-labs-sec/cve-2021-32648
# OctoberCMS 인증 우회(CVE-2021-32648) PoC 익스플로잇 OctoberCMS 인증 우회(CVE-2021-32648)에 대한 개념 증명 익스플로잇으로, 무단 접근을 시연하고 보안 테스트를 위한 동작하는 PoC를 제공합니다.
 ibonok/cve-2026-33439-poc
OpenAM 사전 인증 RCE(CVE-2026-33439)를 위한 익스플로잇으로, Java 역직렬화 가젯 체인을 사용하여 명령을 실행하고 출력을 HTTP 응답에 직접 반환합니다.
 hrishitjoshi/cve-2021-4034
PWNKIT - Linux(폴킷)에서의 로컬 권한 상승 취약점
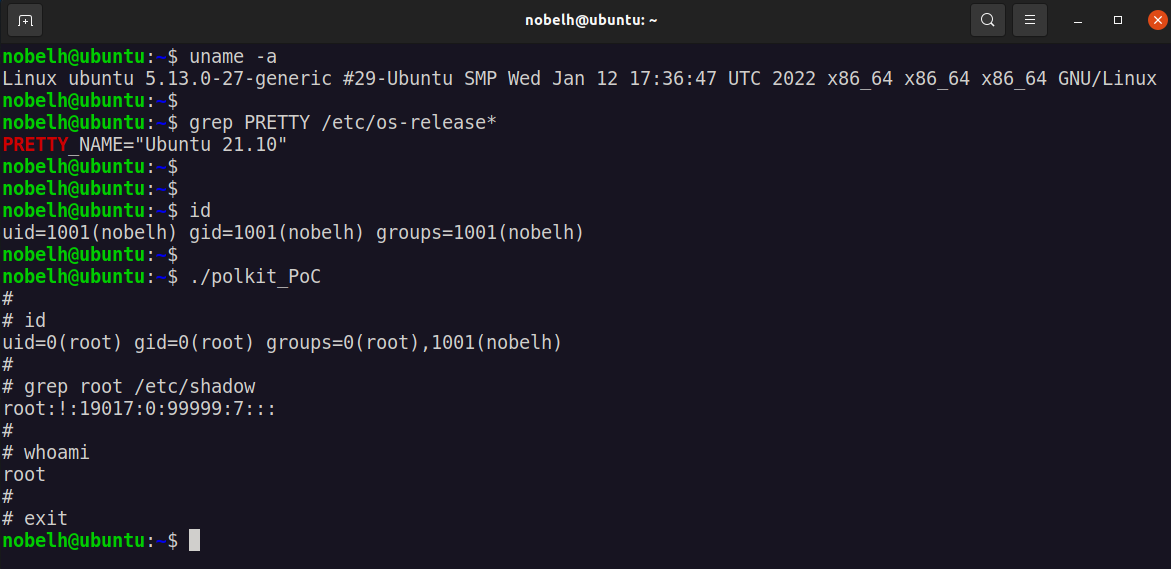 itmarcin2211/polkit-s-pkexec-cve-2021-4034
CVE-2021-4034(PwnKit)에 대한 개념 증명 익스플로잇으로, Polkit의 pkexec에서 로컬 권한 상승을 시연하며 패치 지침을 포함합니다.
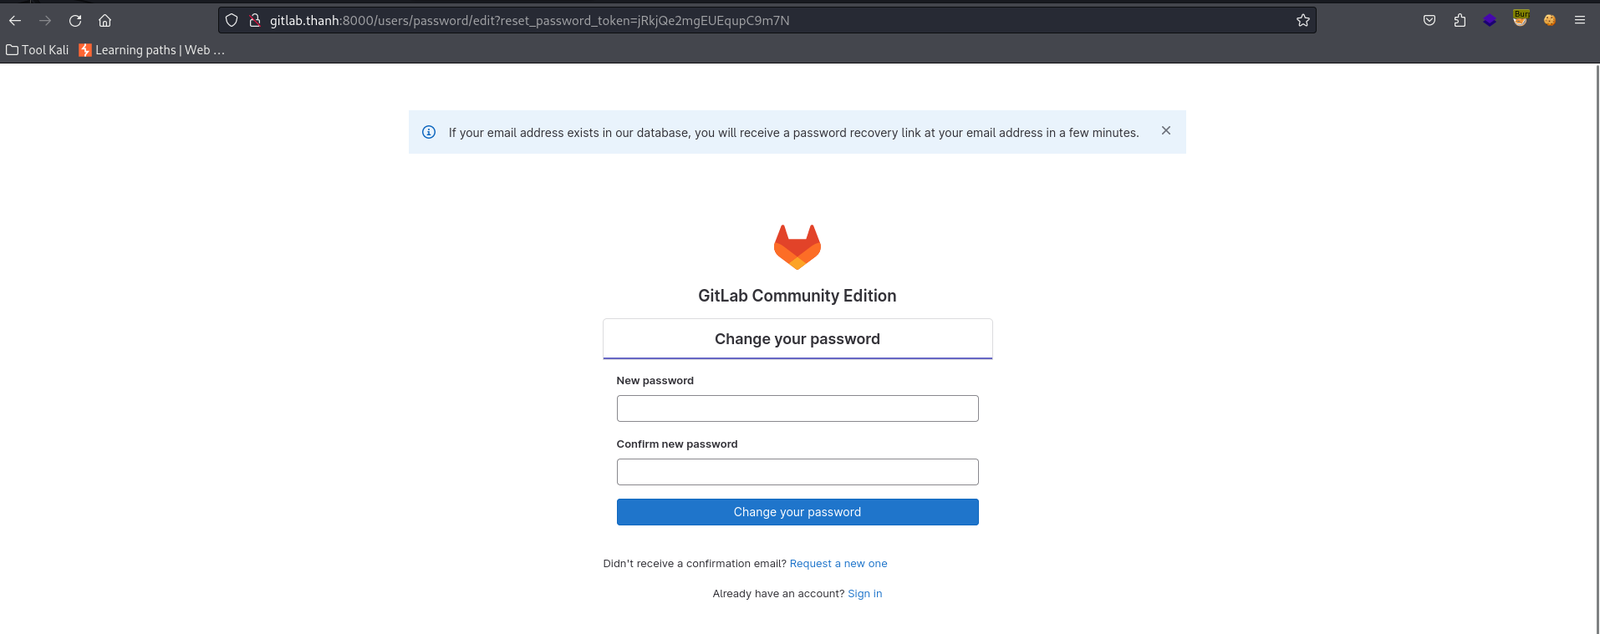 thanhlam-attt/cve-2023-7028
CVE-2023-7028을 통한 GitLab 계정 탈취용 익스플로잇으로, 공격자 이메일을 주입하여 비밀번호 재설정 토큰을 받음으로써 비밀번호 재설정 우회를 시연합니다.
 hann1bl3l3ct3r/cve-2026-4406
The Gravity Forms 플러그인(버전 2.9.28까지 테스트됨)은 `gform_get_config` AJAX 액션의 `form_ids` 매개변수를 통해 인증되지 않은 반사형 크로스사이트 스크립팅(XSS) 취약점에 노출되어 있습니다.
 tachote/cve-2021-4034
CVE-2021-4034에 대한 익스플로잇으로, Polkit pkexec 권한 상승 취약점으로 인해 권한이 없는 사용자가 Linux 시스템에서 root 권한을 획득할 수 있습니다.
 hann1bl3l3ct3r/cve-2026-4112
SonicWall SMA1000 시리즈 어플라이언스의 SQL 명령에 사용되는 특수 요소의 부적절한 중화(“SQL Injection”)로 인해 읽기 전용 관리자 권한을 가진 원격 인증 공격자가 기본 관리자로 권한을 상승시킬 수 있습니다.
 sw0rd1ight/cve-2026-1312
CVE-2026-1312, Django SQL 인젝션 취약점을 Docker 기반 환경과 단계별 PoC로 재현하여 보안 테스트를 수행합니다.
 selecthch/cve-2026-41551
# CVE-2026-41551 개념 증명 익스플로잇 Siemens ROS# file_server의 경로 탐색 취약점으로, 조작된 package:// 요청을 통해 원격 파일 읽기를 시연합니다.
 hd0x01/cve-2026-24061-nse
스크립트는 실제 telnet -a 클라이언트 세션의 정확한 바이트 시퀀스를 미러링하여 전체 Telnet 협상을 수행합니다.
 h4zaz/cve-2026-42141-xibo-ssrf
Xibo CMS의 uploadUrl 엔드포인트를 통한 SSRF 개념 증명으로, 인증된 서버 측 요청 위조를 통해 내부 리소스에 접근하는 것을 시연합니다.
 h4zaz/cve-2025-60500
# School Management System 7.1 익스플로잇 (인증된 RCE)
 h1sok444/cve-2026-25232-poc
CVE-2026-25232에 대한 개념 증명(PoC)으로, Gogs에 존재하는 권한 상승 취약점입니다.
 rnsss/cve-2021-43798-poc
Grafana 8.x 임의 파일 읽기 취약점(CVE-2021-43798)에 대한 개념 증명 익스플로잇으로, 조작된 URL을 통해 민감한 파일을 검색할 수 있게 해줍니다.








