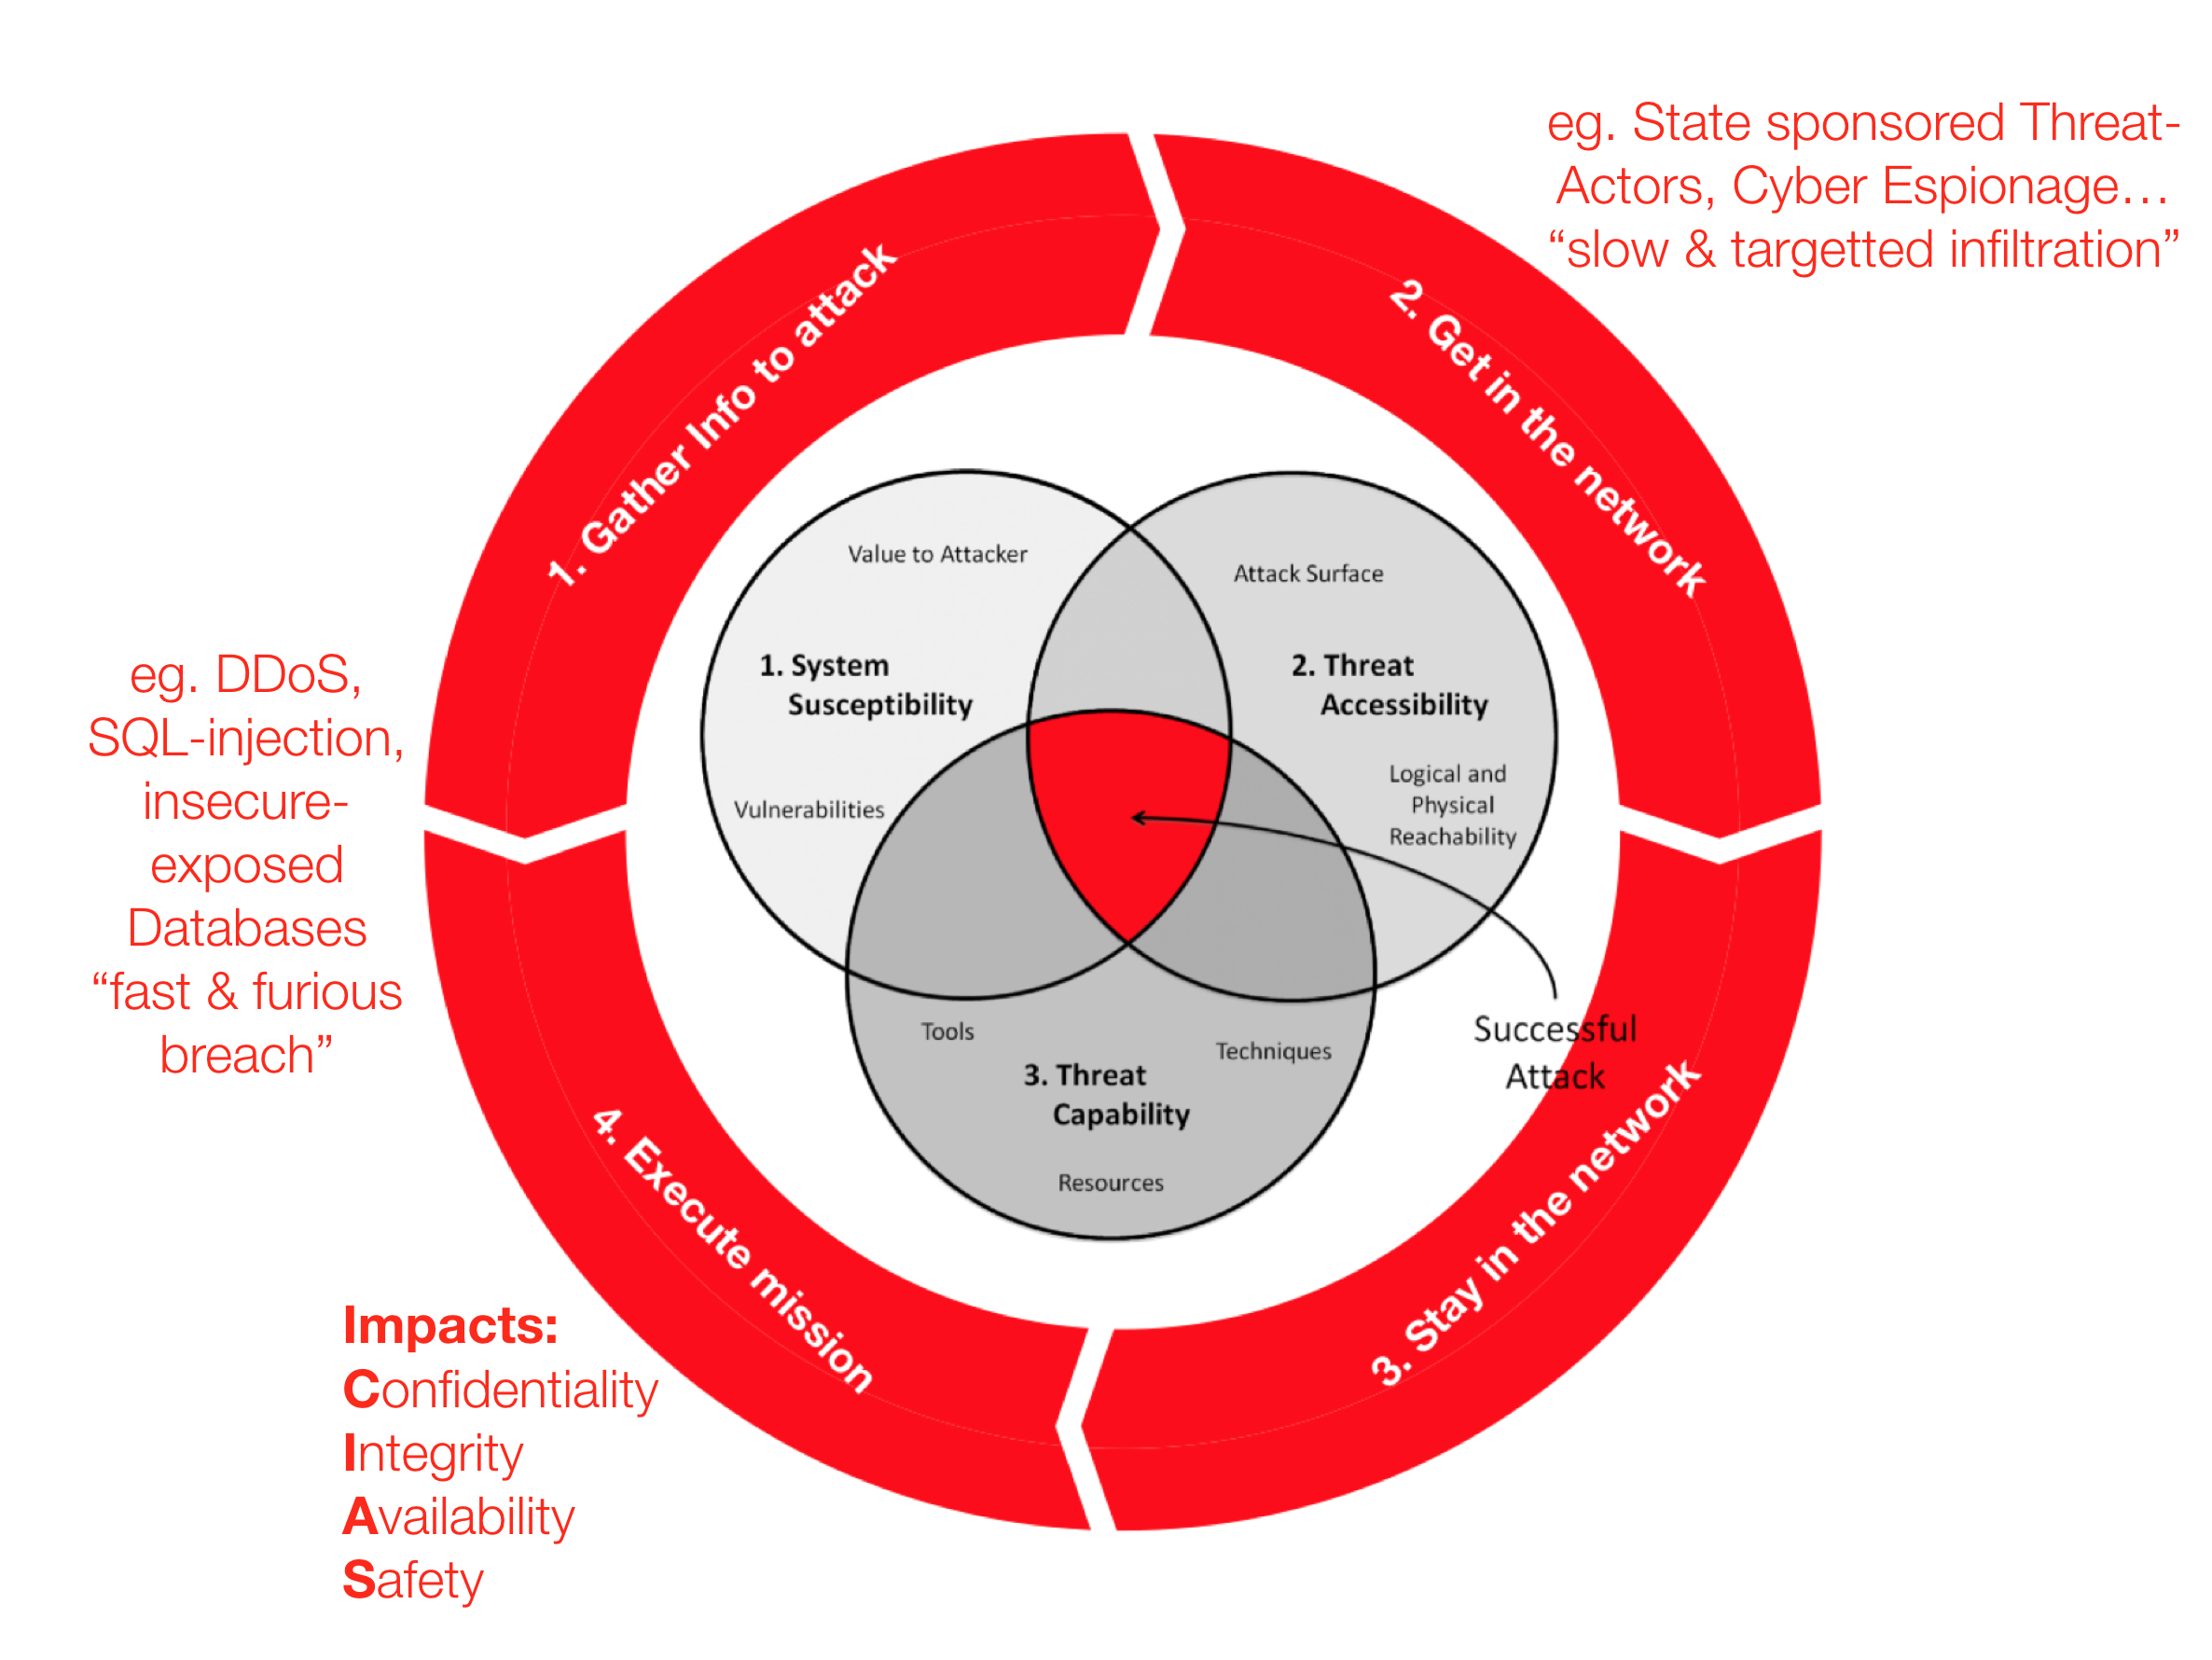
#1
 4shadoww/hakkuframework
Hakku Framework 침투 테스트
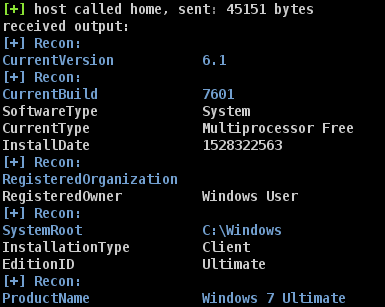 optiv/registry-recon
시스템/AV/EDR 정찰을 수행하는 Cobalt Strike Aggressor Script
 ryhanson/externalc2
Cobalt Strike External C2 서버와 통신 채널을 통합하기 위한 라이브러리
 xorrior/raven
웹소켓용 CobaltStrike 외부 C2
 xtr4nge/fruityc2
FruityC2는 손상된 시스템에 에이전트를 배포하는 것을 기반으로 한 사후 침투 (오픈 소스) 프레임워크입니다. 에이전트는 운영자가 제어하는 웹 인터페이스에서 관리됩니다.
 c0rel0ader/east
익스플로잇 및 보안 도구 프레임워크 2.0.1
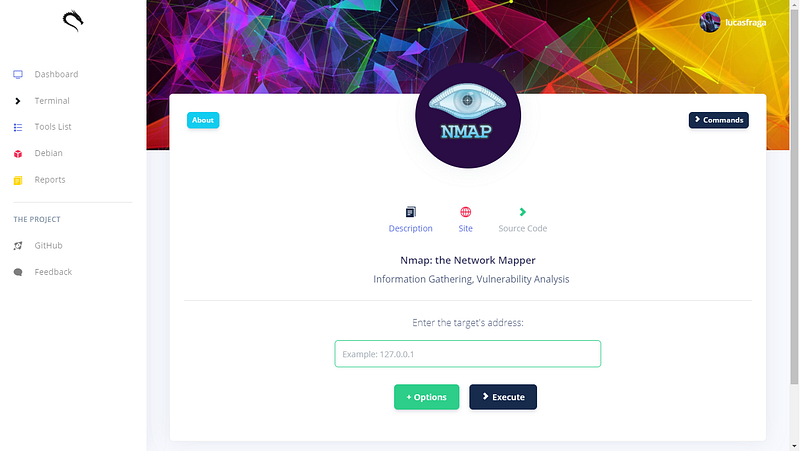 lucasfrag/kali-linux-tools-interface
보안 정보 도구의 사용을 용이하게 하기 위해 개발된 그래픽 웹 인터페이스입니다.
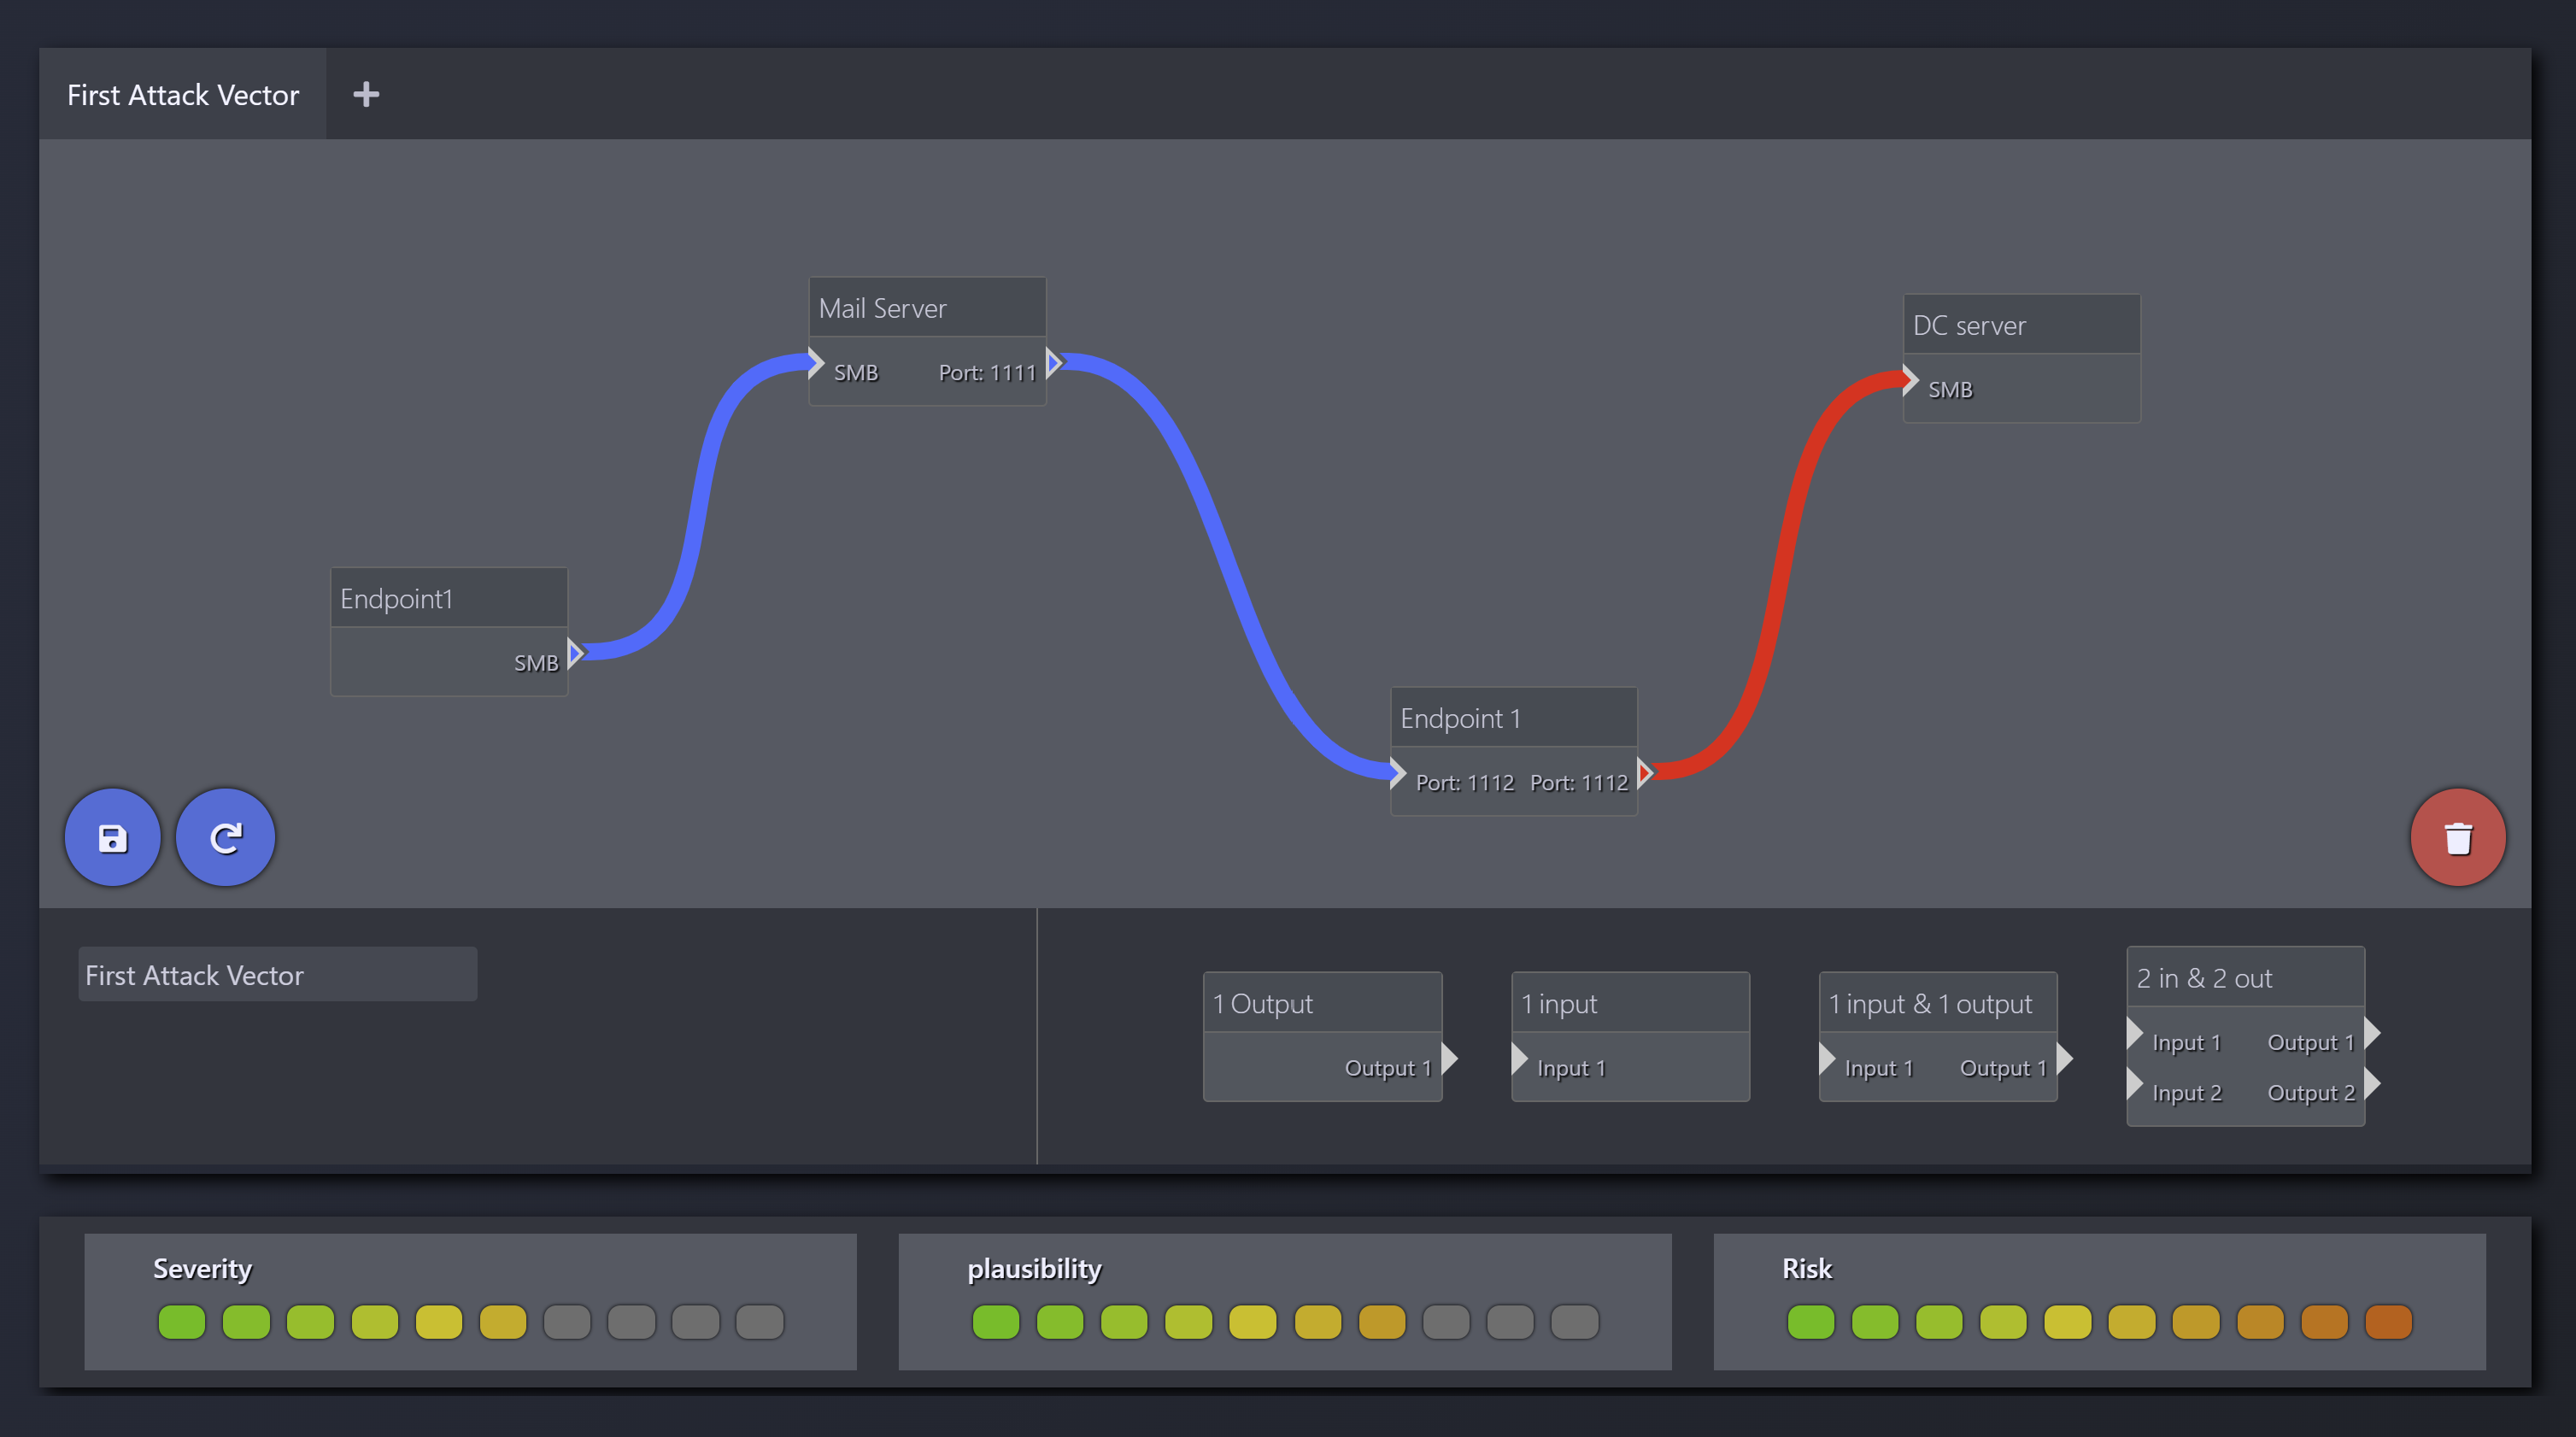 redeye-framework/redeye
협업형 펜테스트 데이터 관리 플랫폼으로, 서버, 사용자, 취약점, 공격 벡터 및 파일을 체계화하며 API 접근 및 그래프 시각화를 제공합니다.
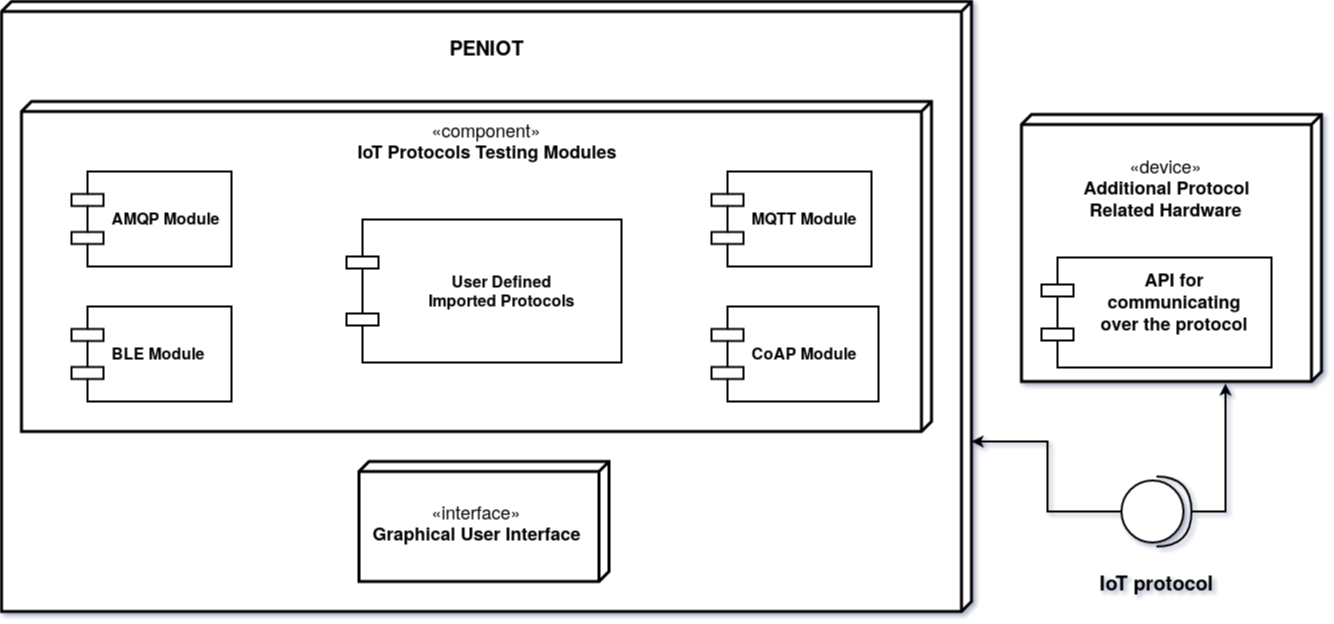 yakuza8/peniot
PENIOT: IoT를 위한 침투 테스트 도구
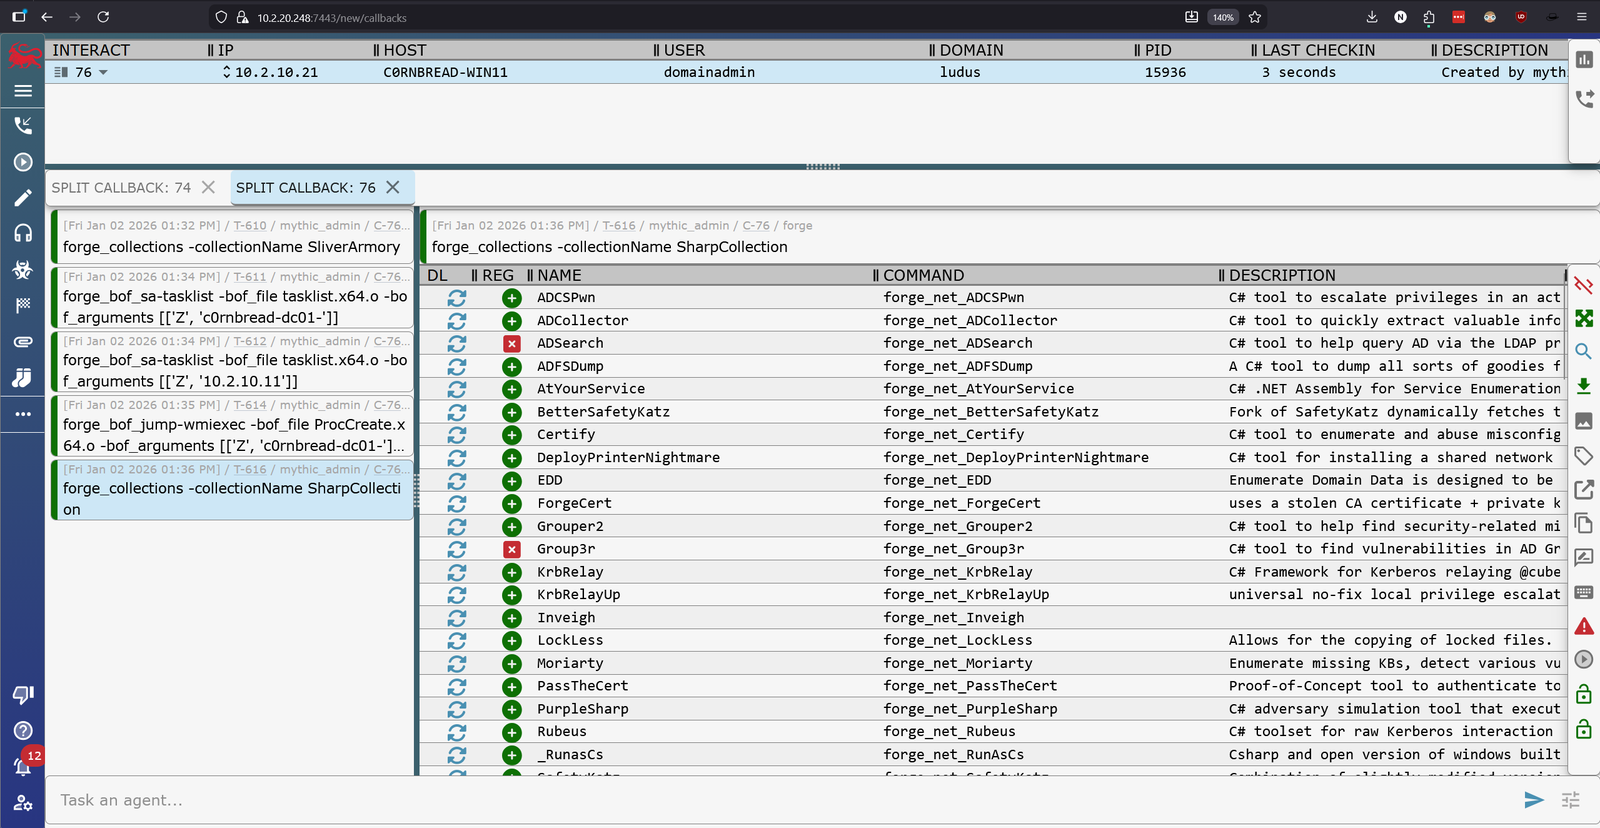 mythicagents/xenon
C로 작성된 Windows용 Mythic 에이전트
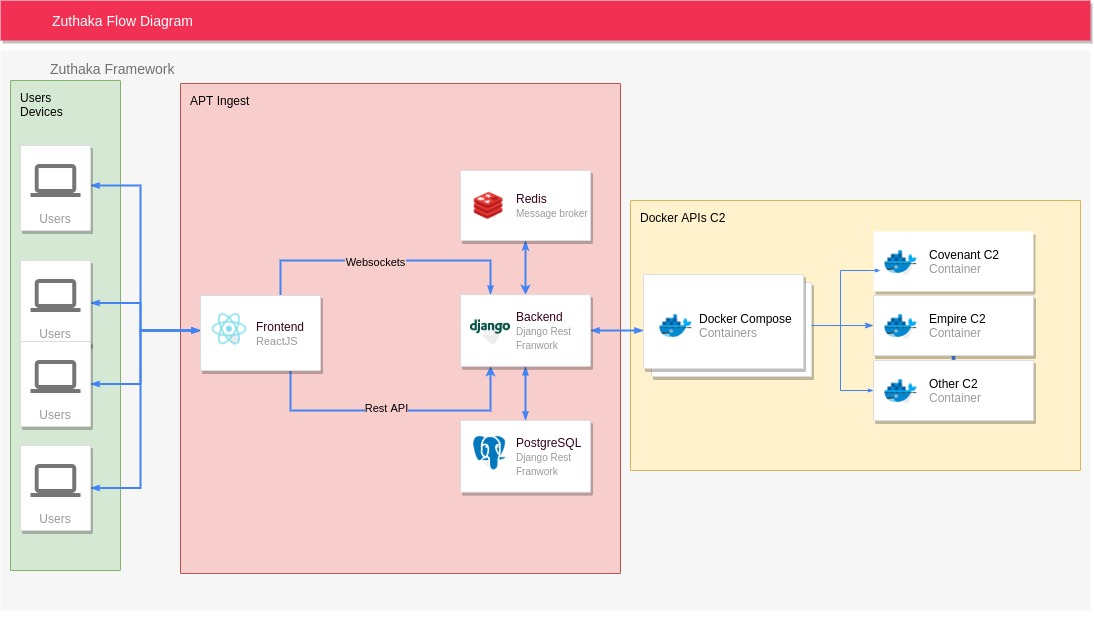 pucarasec/zuthaka
오픈소스 C2 통합 프레임워크로, 레드 팀 작전 중 여러 명령 및 제어 인스턴스, 리스너, 에이전트 및 사후 익스플로잇 모듈을 관리하기 위한 통합 웹 인터페이스를 제공합니다.
 r00t-3xp10it/msf-auxiliarys
Metasploit auxiliary post-모듈 모음
 xforcered/bokuloader
Cobalt Strike의 회피 기능을 재현·통합·강화하는 것을 목표로 하는 개념 증명용 Cobalt Strike Reflective Loader입니다!
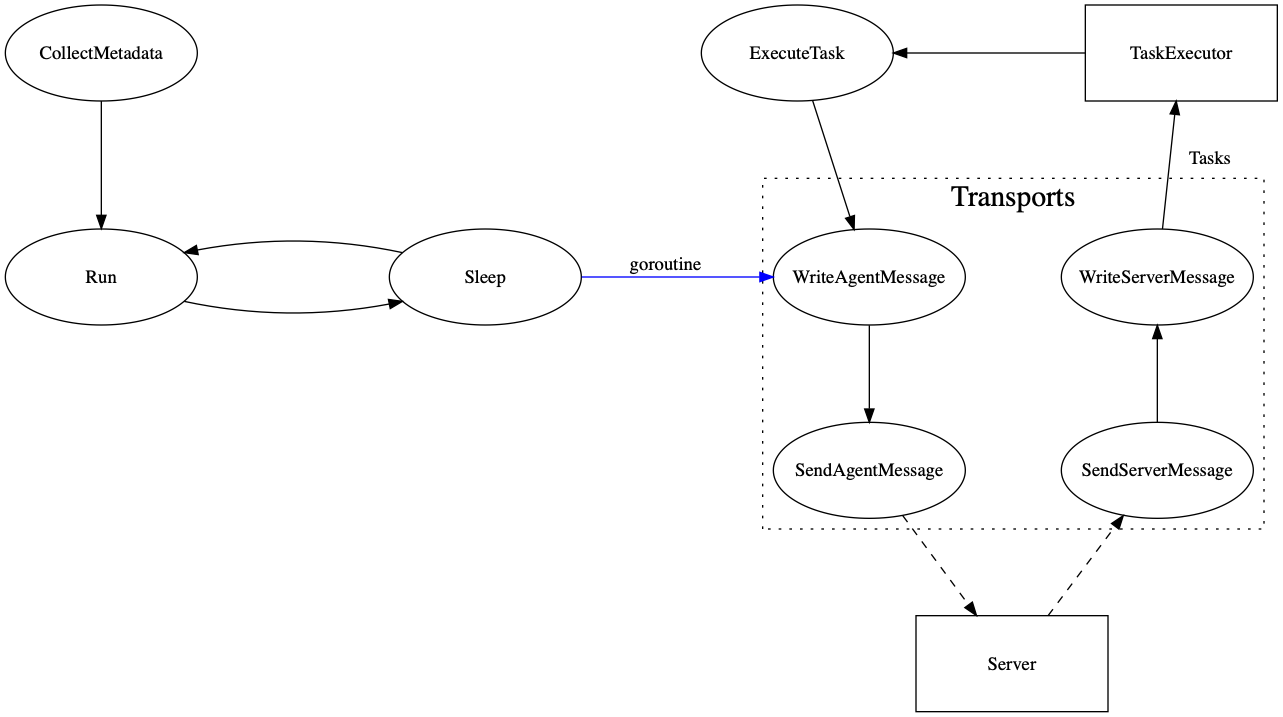 kcarretto/paragon
간단한 UI로 공격 도구를 통합하는 것을 목표로 하는 레드 팀 공격 플랫폼
 strategic-automation/violin
Hermes용 Agentic 침투 테스트 프로필: 승인된 정찰, 웹/접근 제어 공격, 안전한 익스플로잇 검증, 가드 게이트 기반 증거 중심 보고를 위한 31개의 플레이북.
 shinthink/blitzstrike
MCP 서버는 공격 표면 정찰, 소스-투-싱크 정적 분석, 에스컬레이션 체인을 통한 실시간 발견 검증의 3계층 침투 테스트 방법론을 패키징합니다.
 ruped24/killchain
공격의 "킬 체인(kill chain)" 단계를 수행하는 통합 콘솔입니다.