
 #1
Integrated platforms for developing, executing, and managing penetration tests.
Kitploit 추천
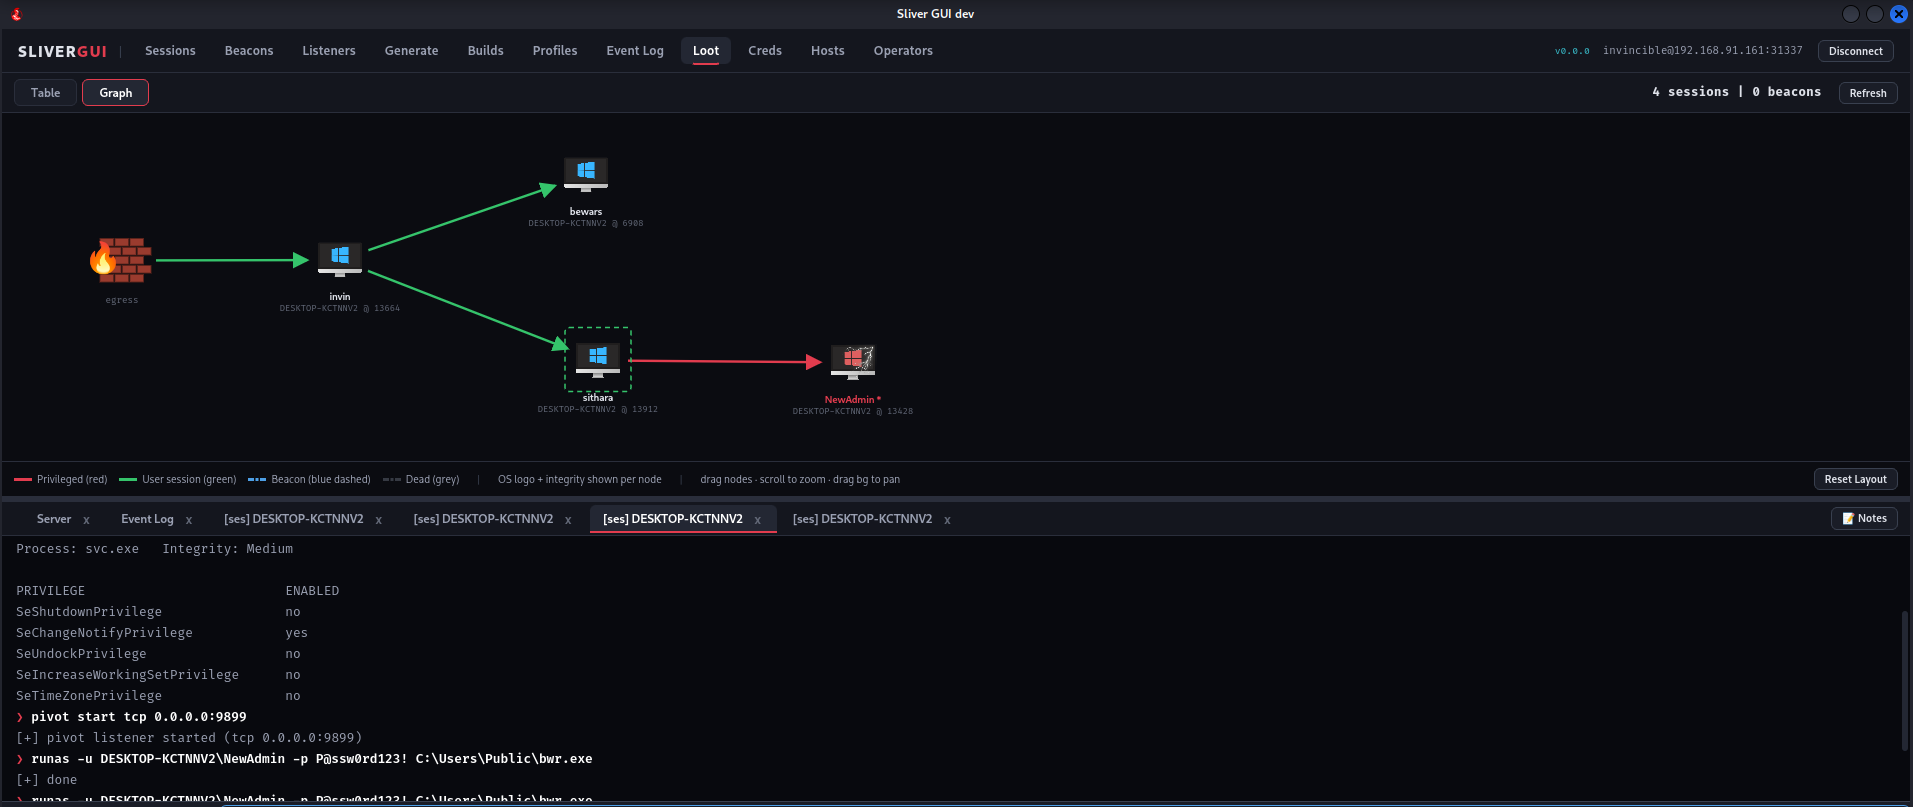
 mr-in4inci3le/sliver-gui
Wails로 구축된 Sliver C2용 데스크톱 운영자 콘솔입니다. 프록시나 프로토콜 재구현 없이 gRPC 서비스와 직접 인터페이스하여 Sliver용 네이티브 경량 GUI 인터페이스를 제공합니다.
 youssefnoob003/sindrikit
작전적으로 신뢰할 수 있는 공격 능력을 구축하기 위한 기초 C 라이브러리
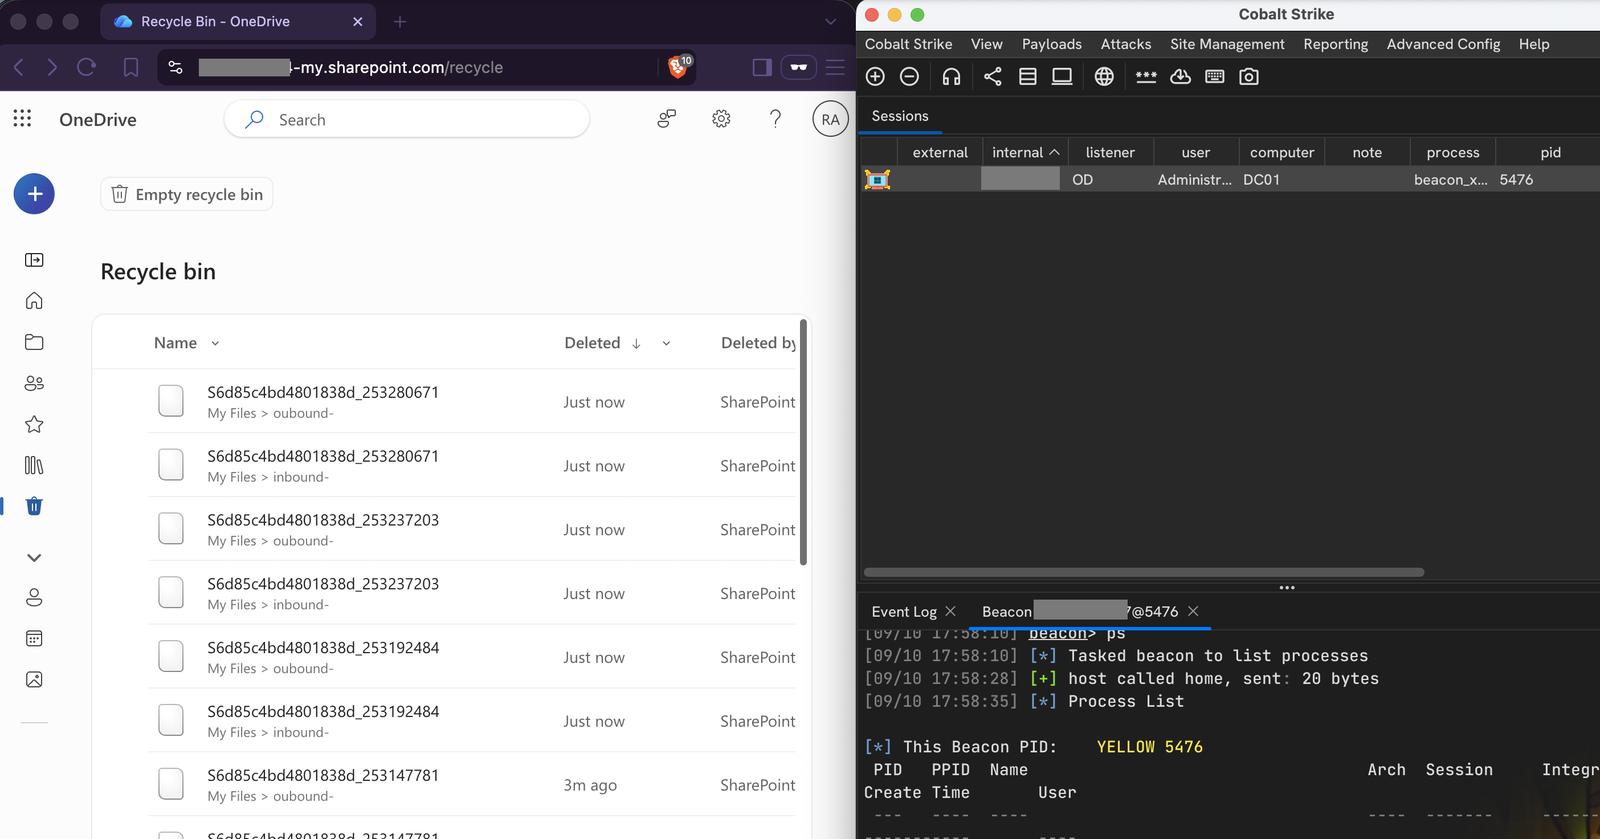 nmht3t/onedrive-udc2
Cobalt Strike를 위한 은밀한 C2 전송 수단으로서의 OneDrive
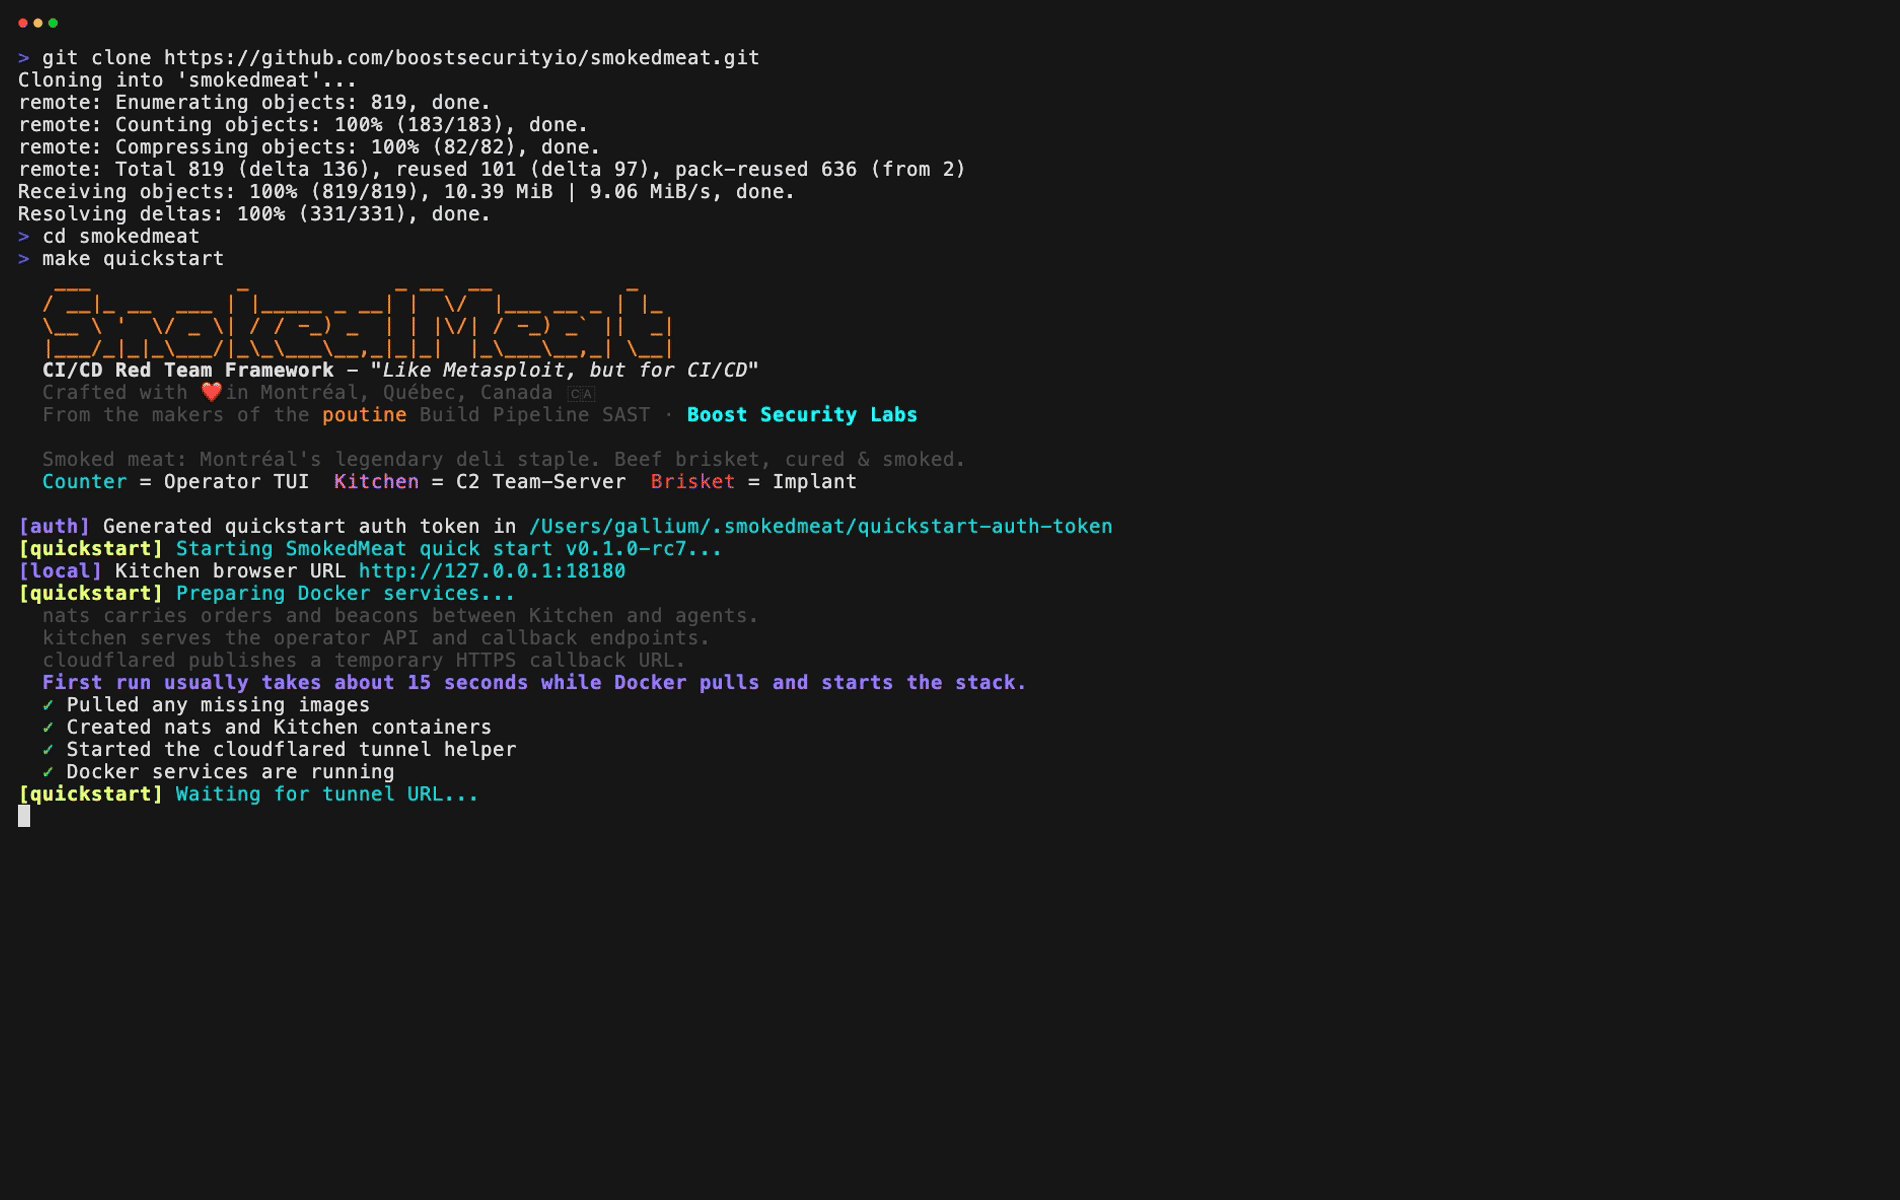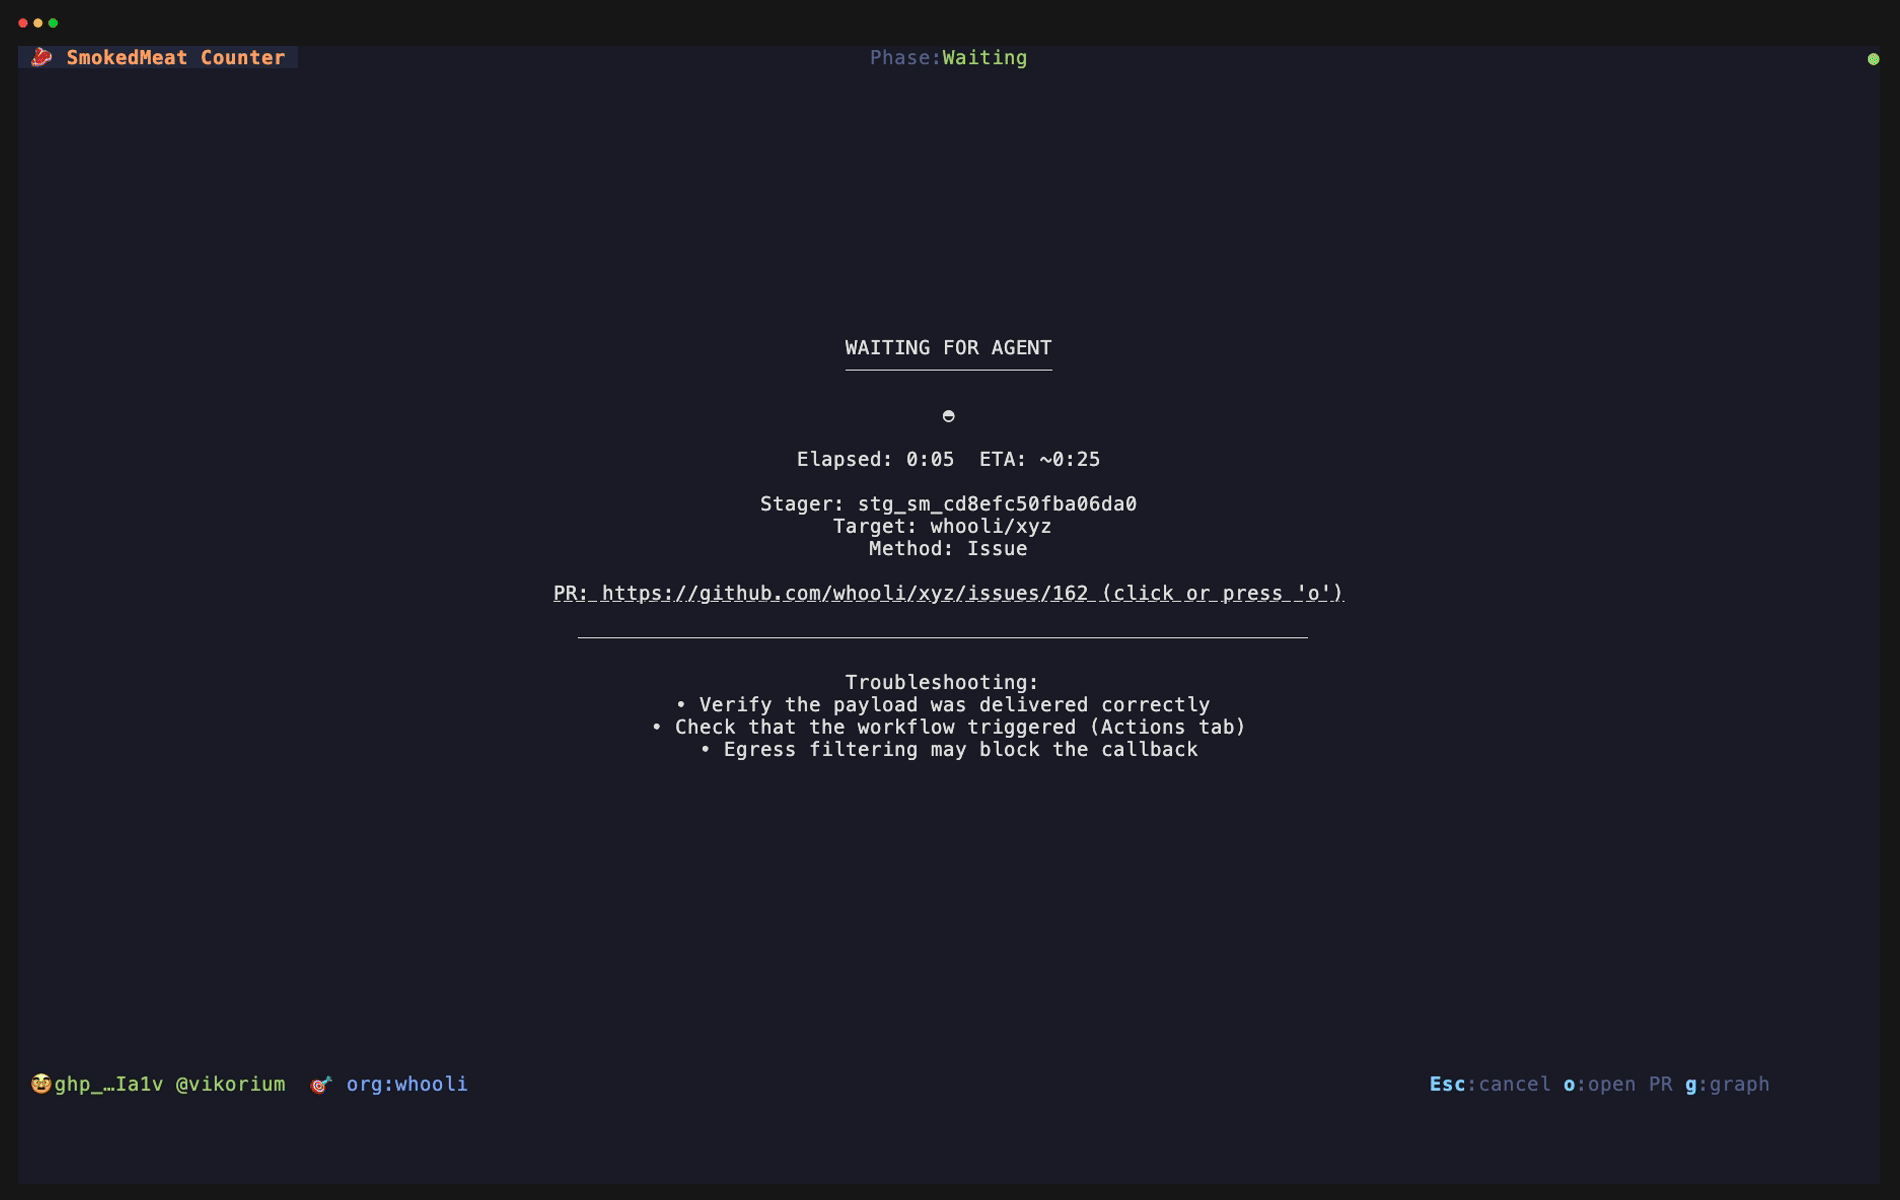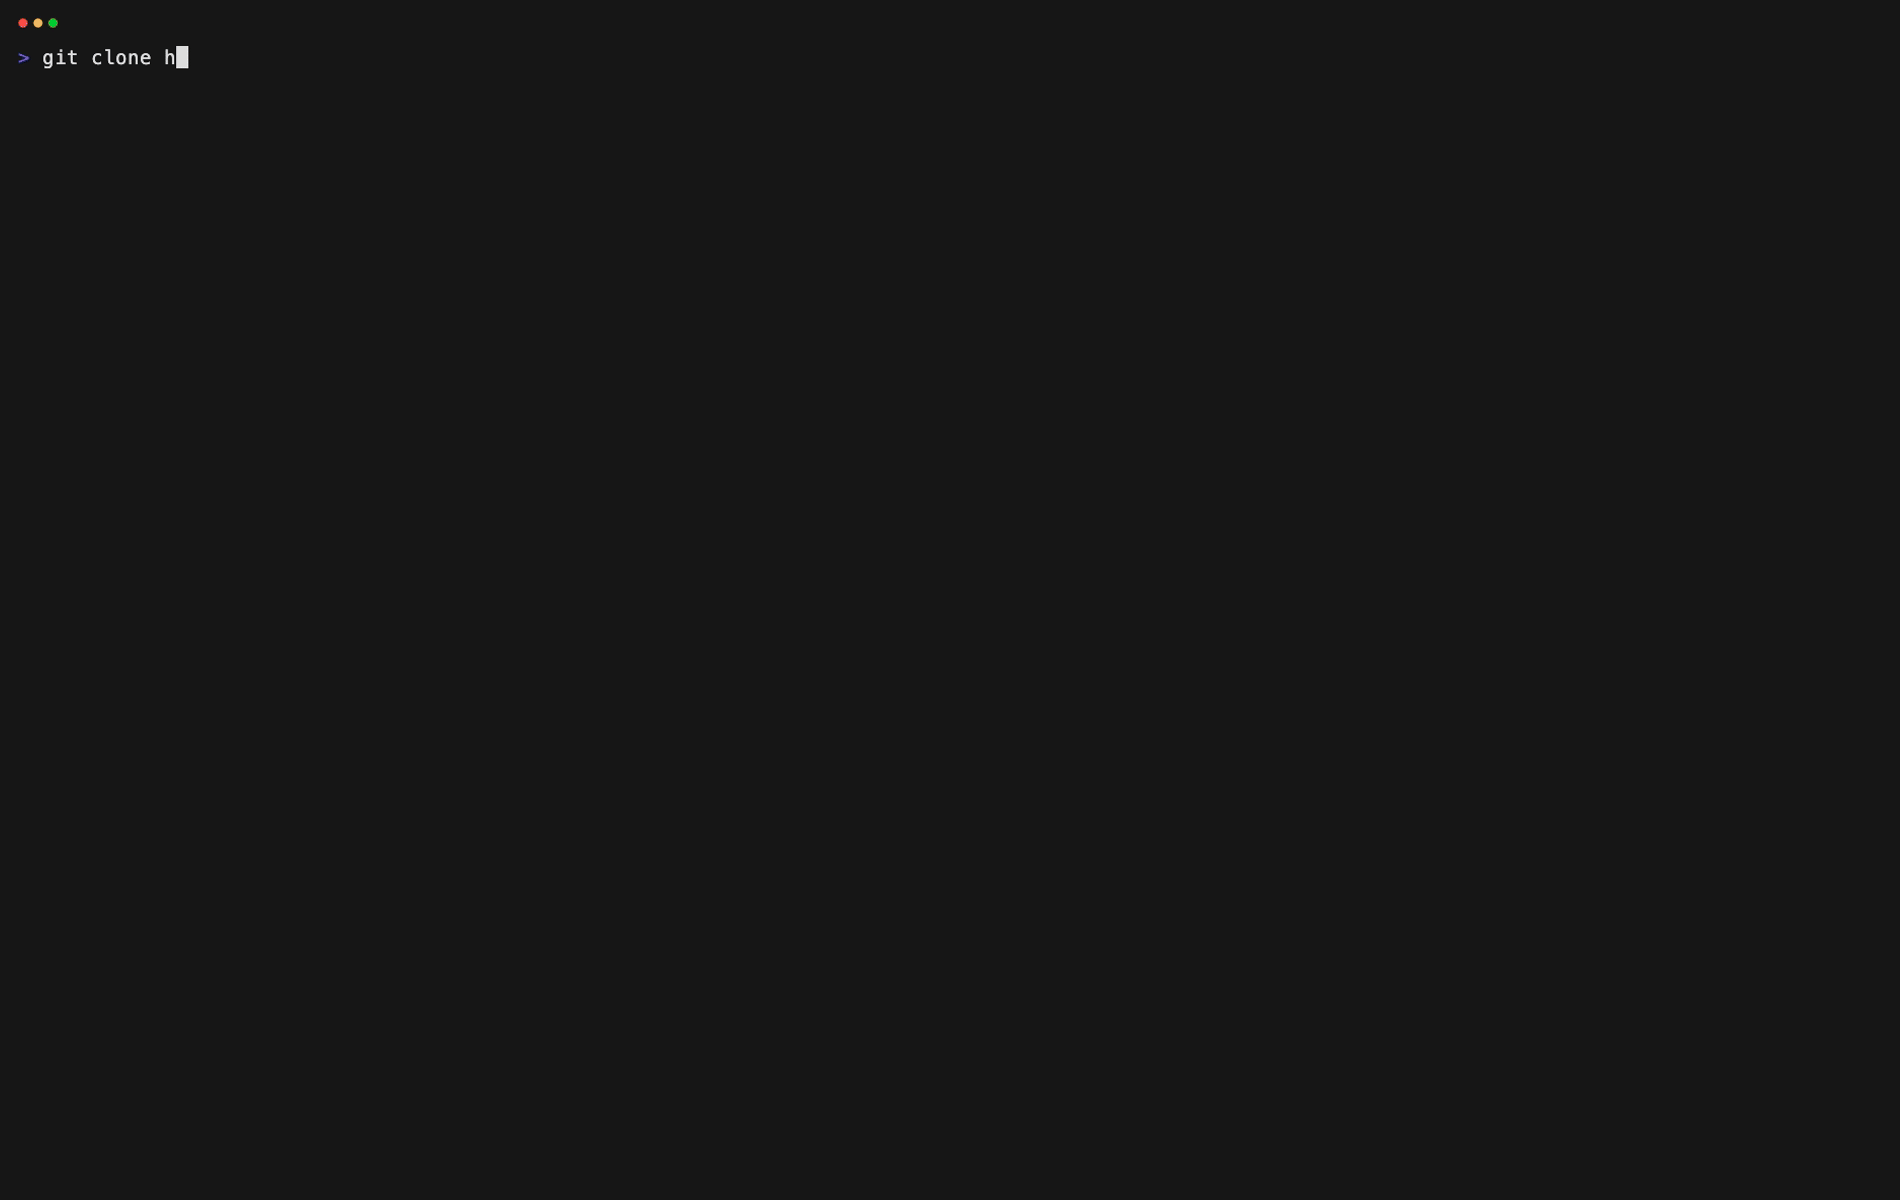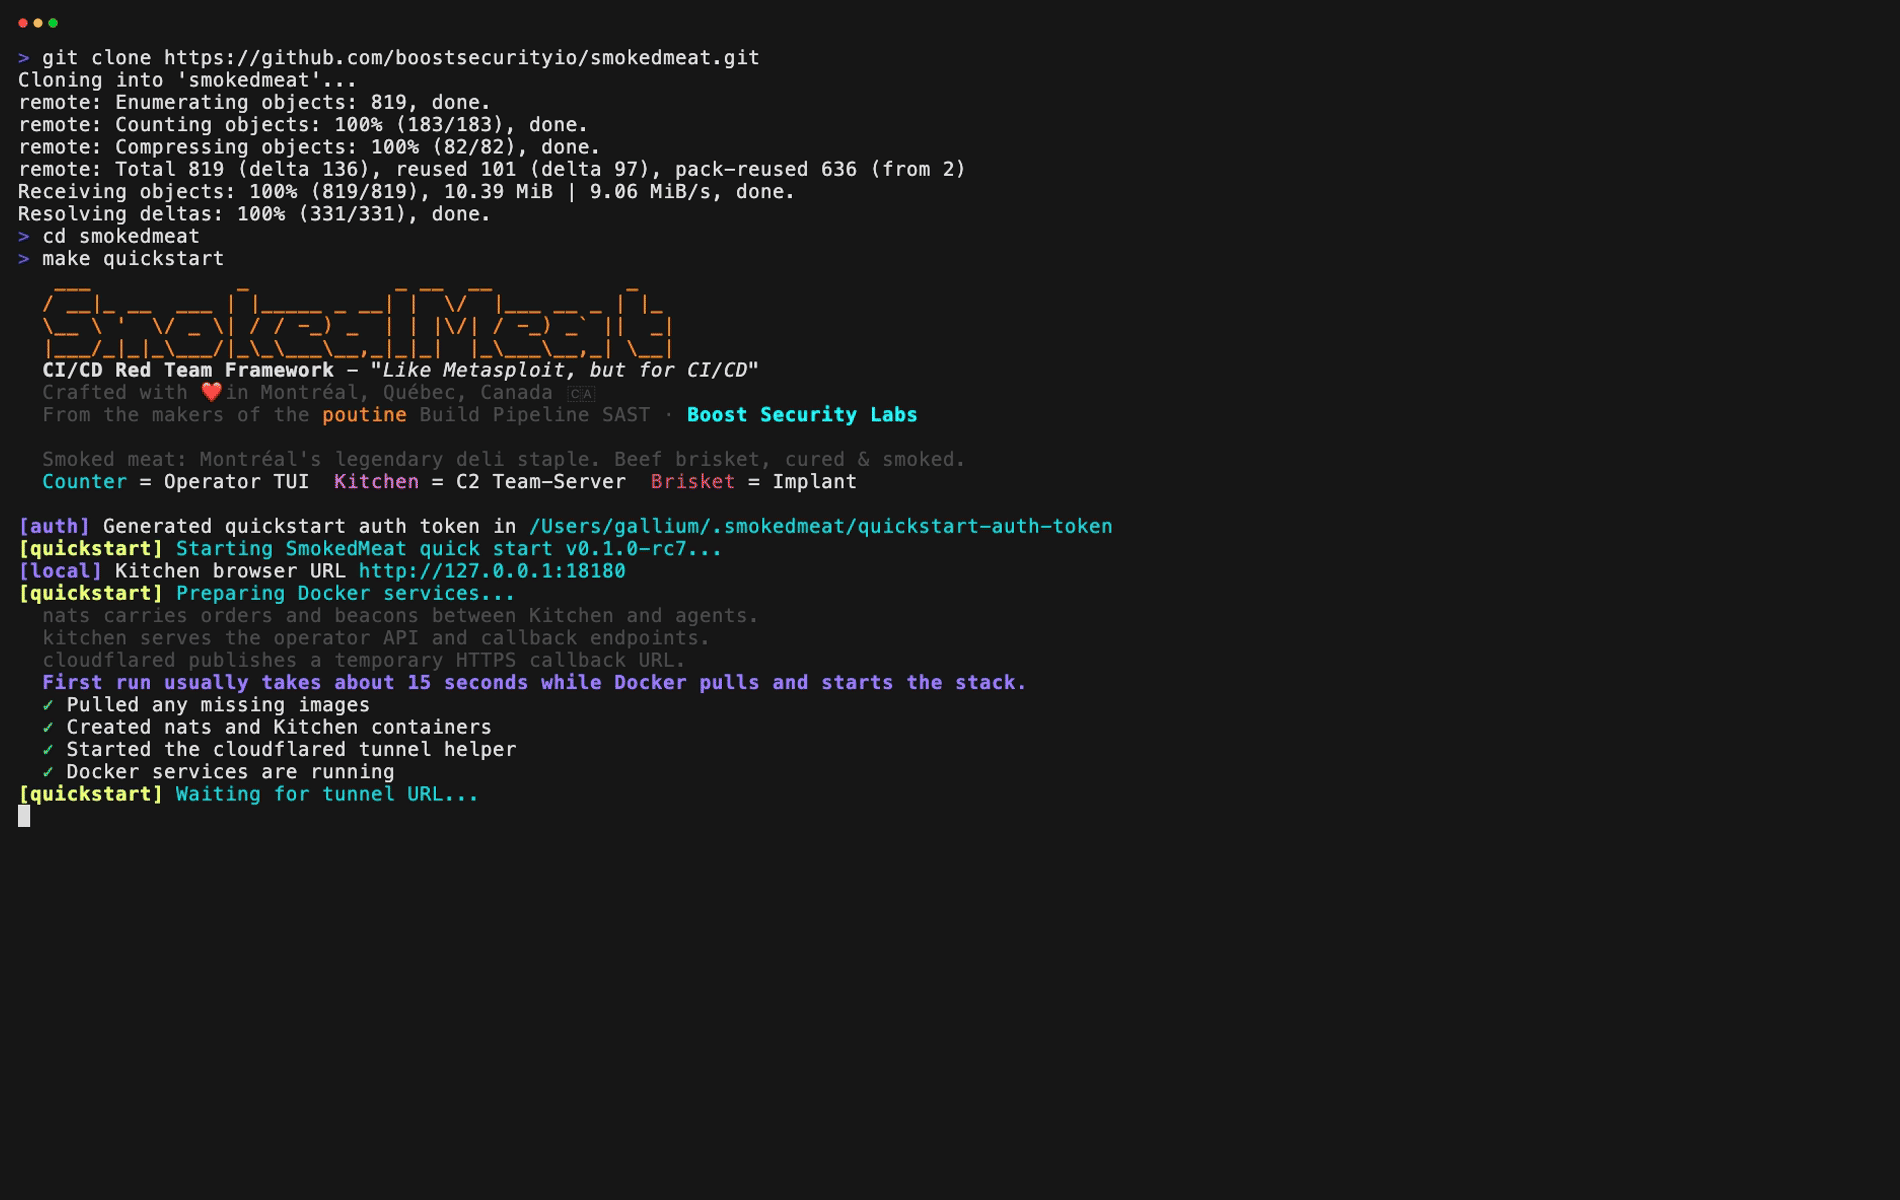 boostsecurityio/smokedmeat
빌드 파이프라인 보안 위험을 시연하기 위한 CI/CD 레드팀 프레임워크.
 mishakorzik/allhackingtools
해커를 위한 올인원 해킹 도구! 그리고 더 많은 해킹 도구! Termux용.
 opposum0112/cusimanse
에이전트가 운영하는 보안 실험을 일회용 컴퓨팅 환경에서 수행하기 위한 조합 가능한 연구 계약 및 YAML 레시피 프레임워크
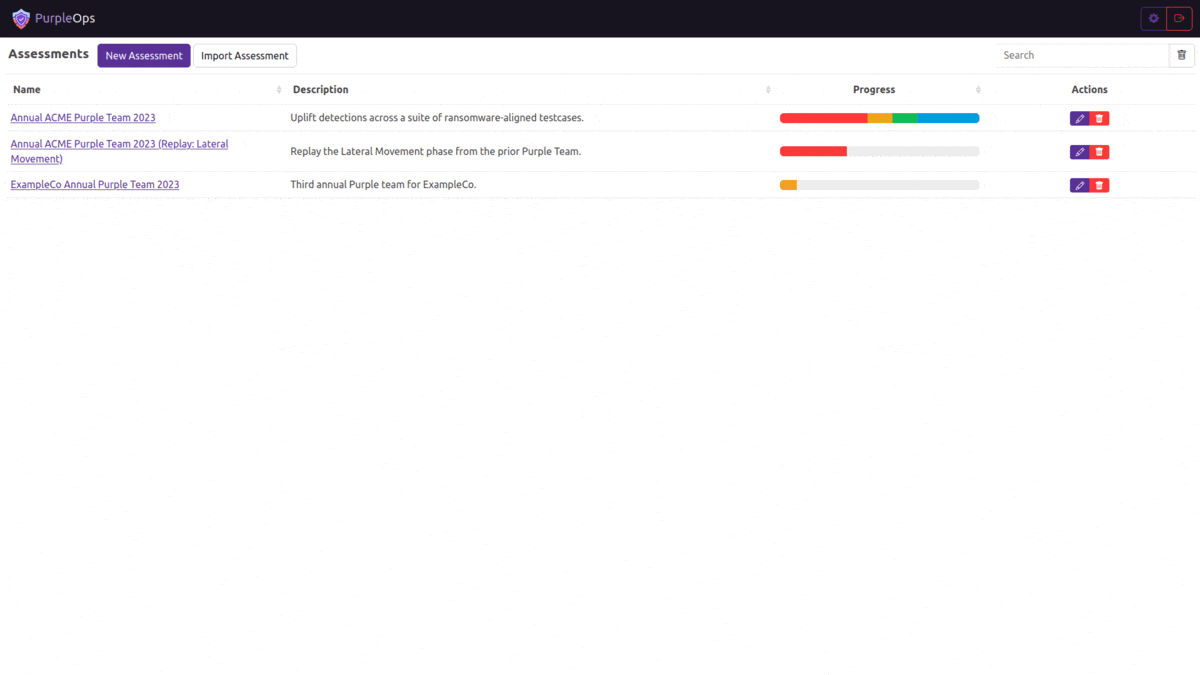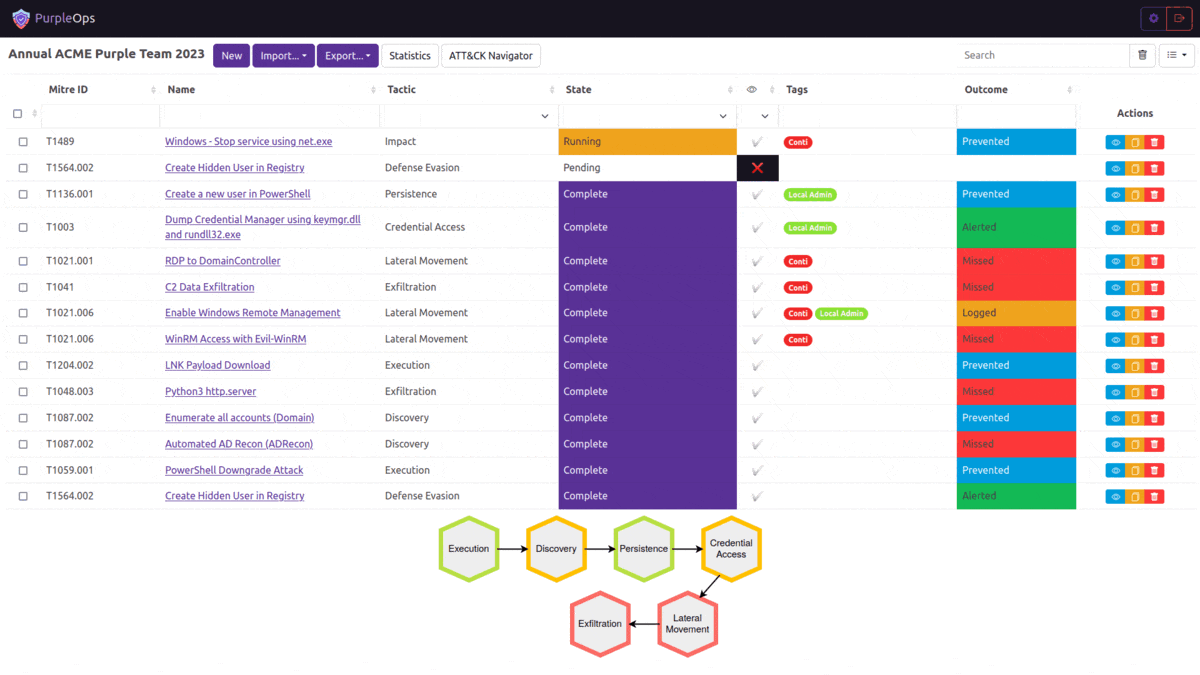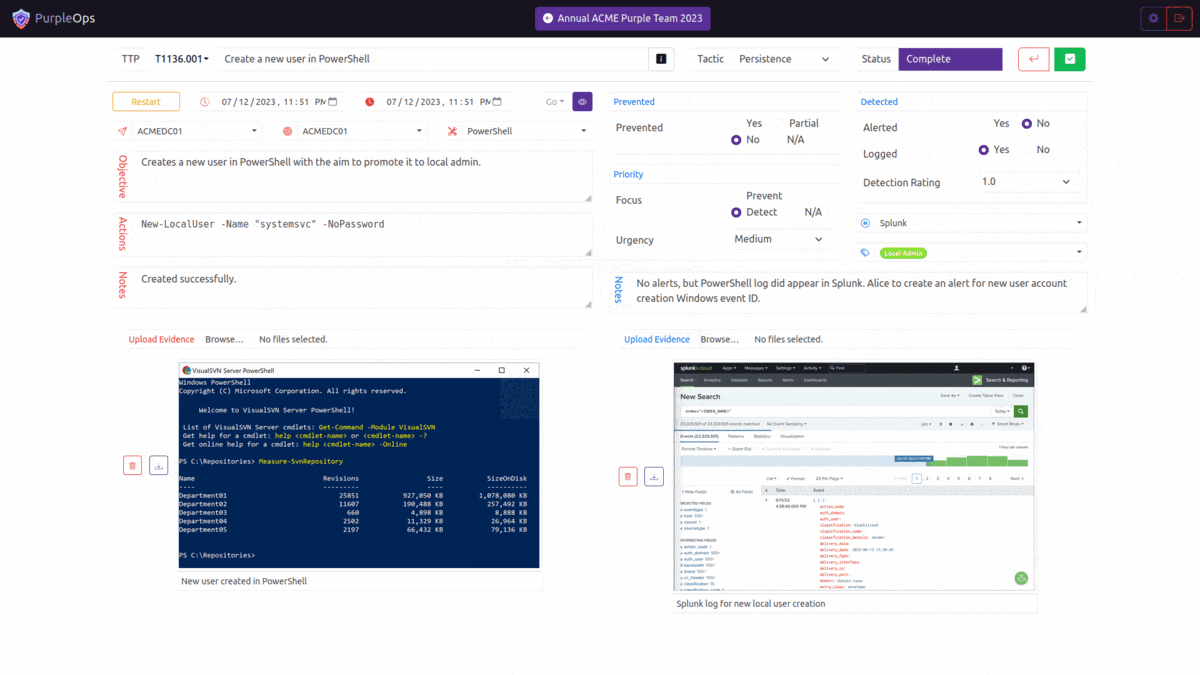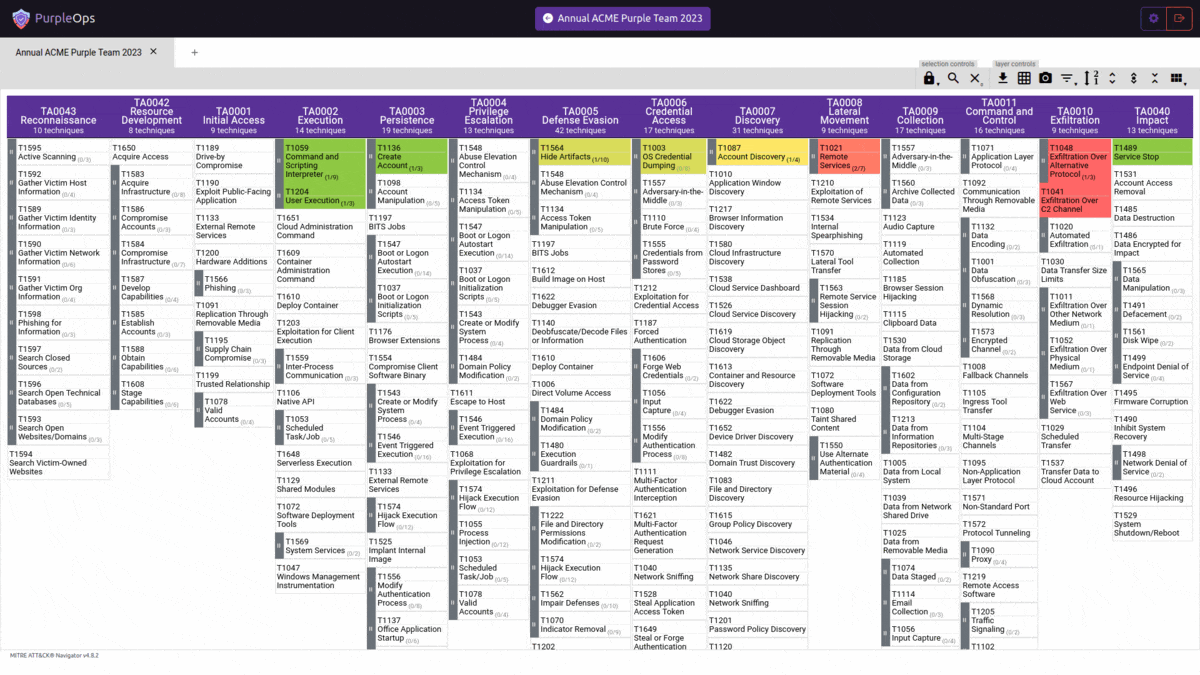 cybercx-sta/purpleops
오픈 소스 자체 호스팅 퍼플 팀 관리 웹 애플리케이션
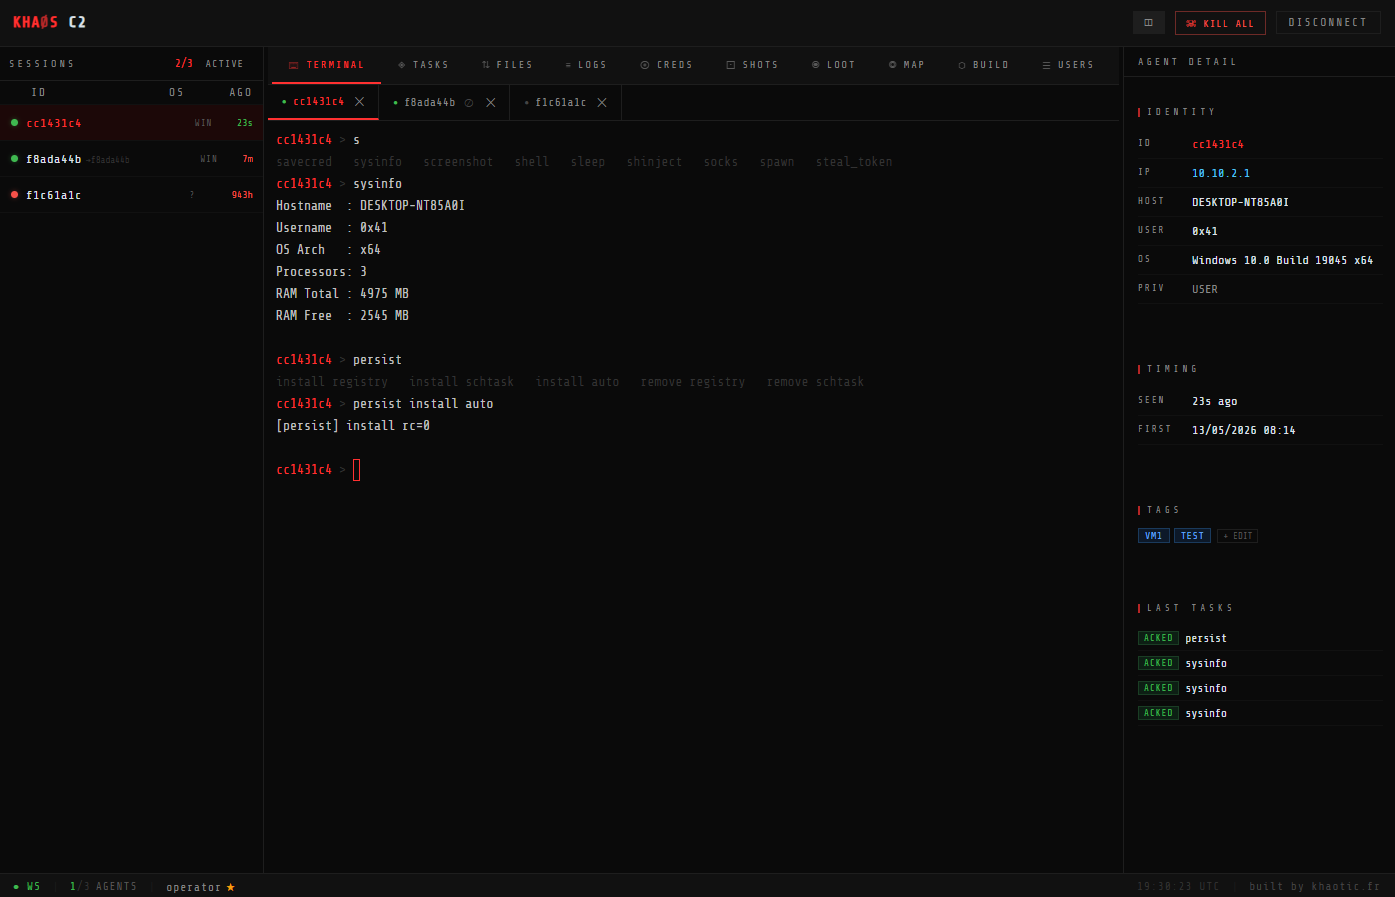 28zaaky/khaos-c2
KHAOS는 엔터프라이즈 네트워크에서 이미 신뢰하는 클라우드 서비스를 통해 에이전트 트래픽을 라우팅하는 현대적인 C2 프레임워크입니다.
 shinthink/blitzstrike
MCP 서버는 공격 표면 정찰, 소스-투-싱크 정적 분석, 에스컬레이션 체인을 통한 실시간 발견 검증의 3계층 침투 테스트 방법론을 패키징합니다.
 whispergate/msteams
Microsoft Graph API를 사용하여 Microsoft Teams 채널을 통해 에이전트 트래픽을 터널링하는 Mythic C2 프로필로, AES256 암호화, 지터, 킬 데이트, 프록시 지원을 제공합니다.
 bc-security/empire
Empire는 Red Team과 침투 테스터를 지원하는 데 사용되는 사후 침투 및 적성 모의(adversary emulation) 프레임워크입니다.
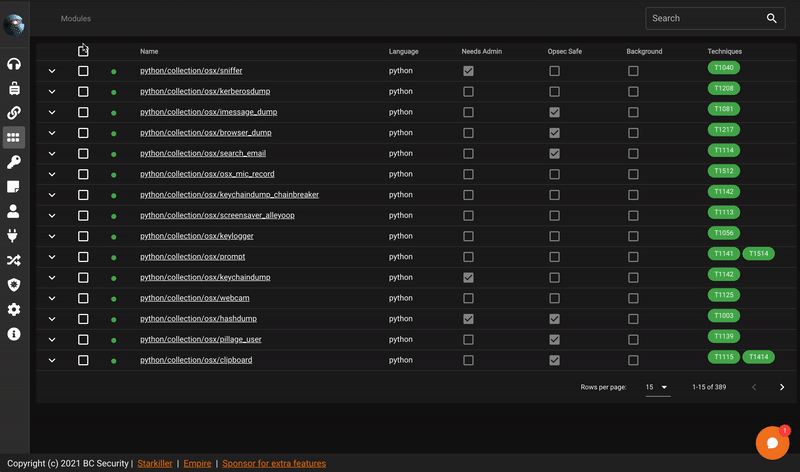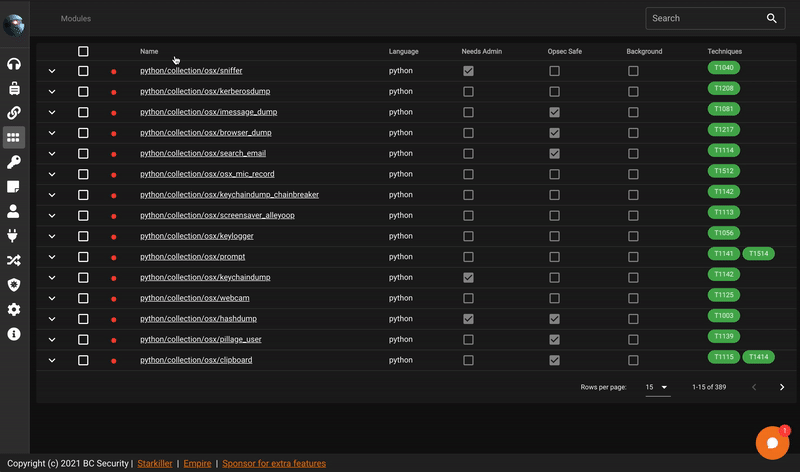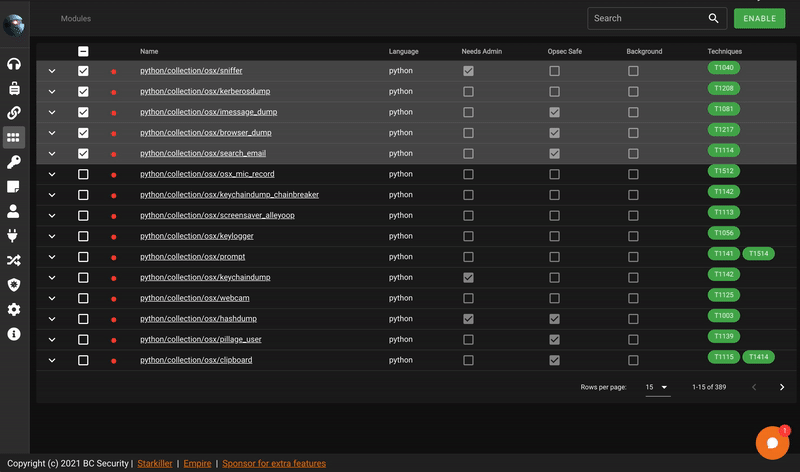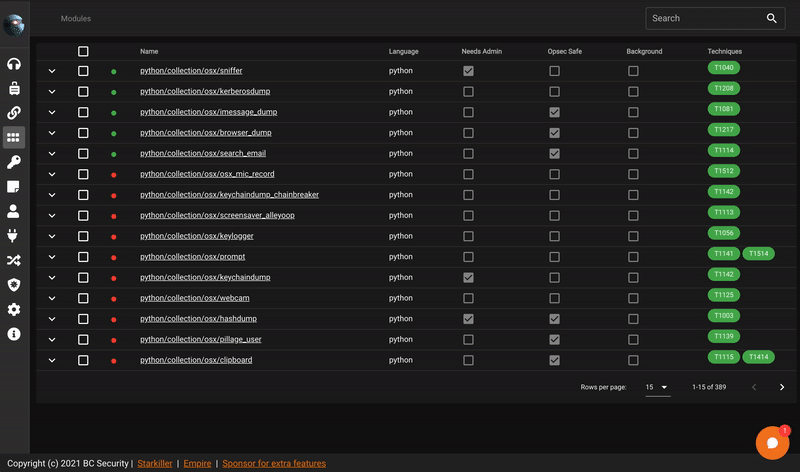 bc-security/starkiller
Starkiller는 PowerShell Empire용 프론트엔드입니다.
 elder-plinius/t3mp3st
자율적 레드 팀 플랫폼; 다중 에이전트 공격 보안 메타 하네스
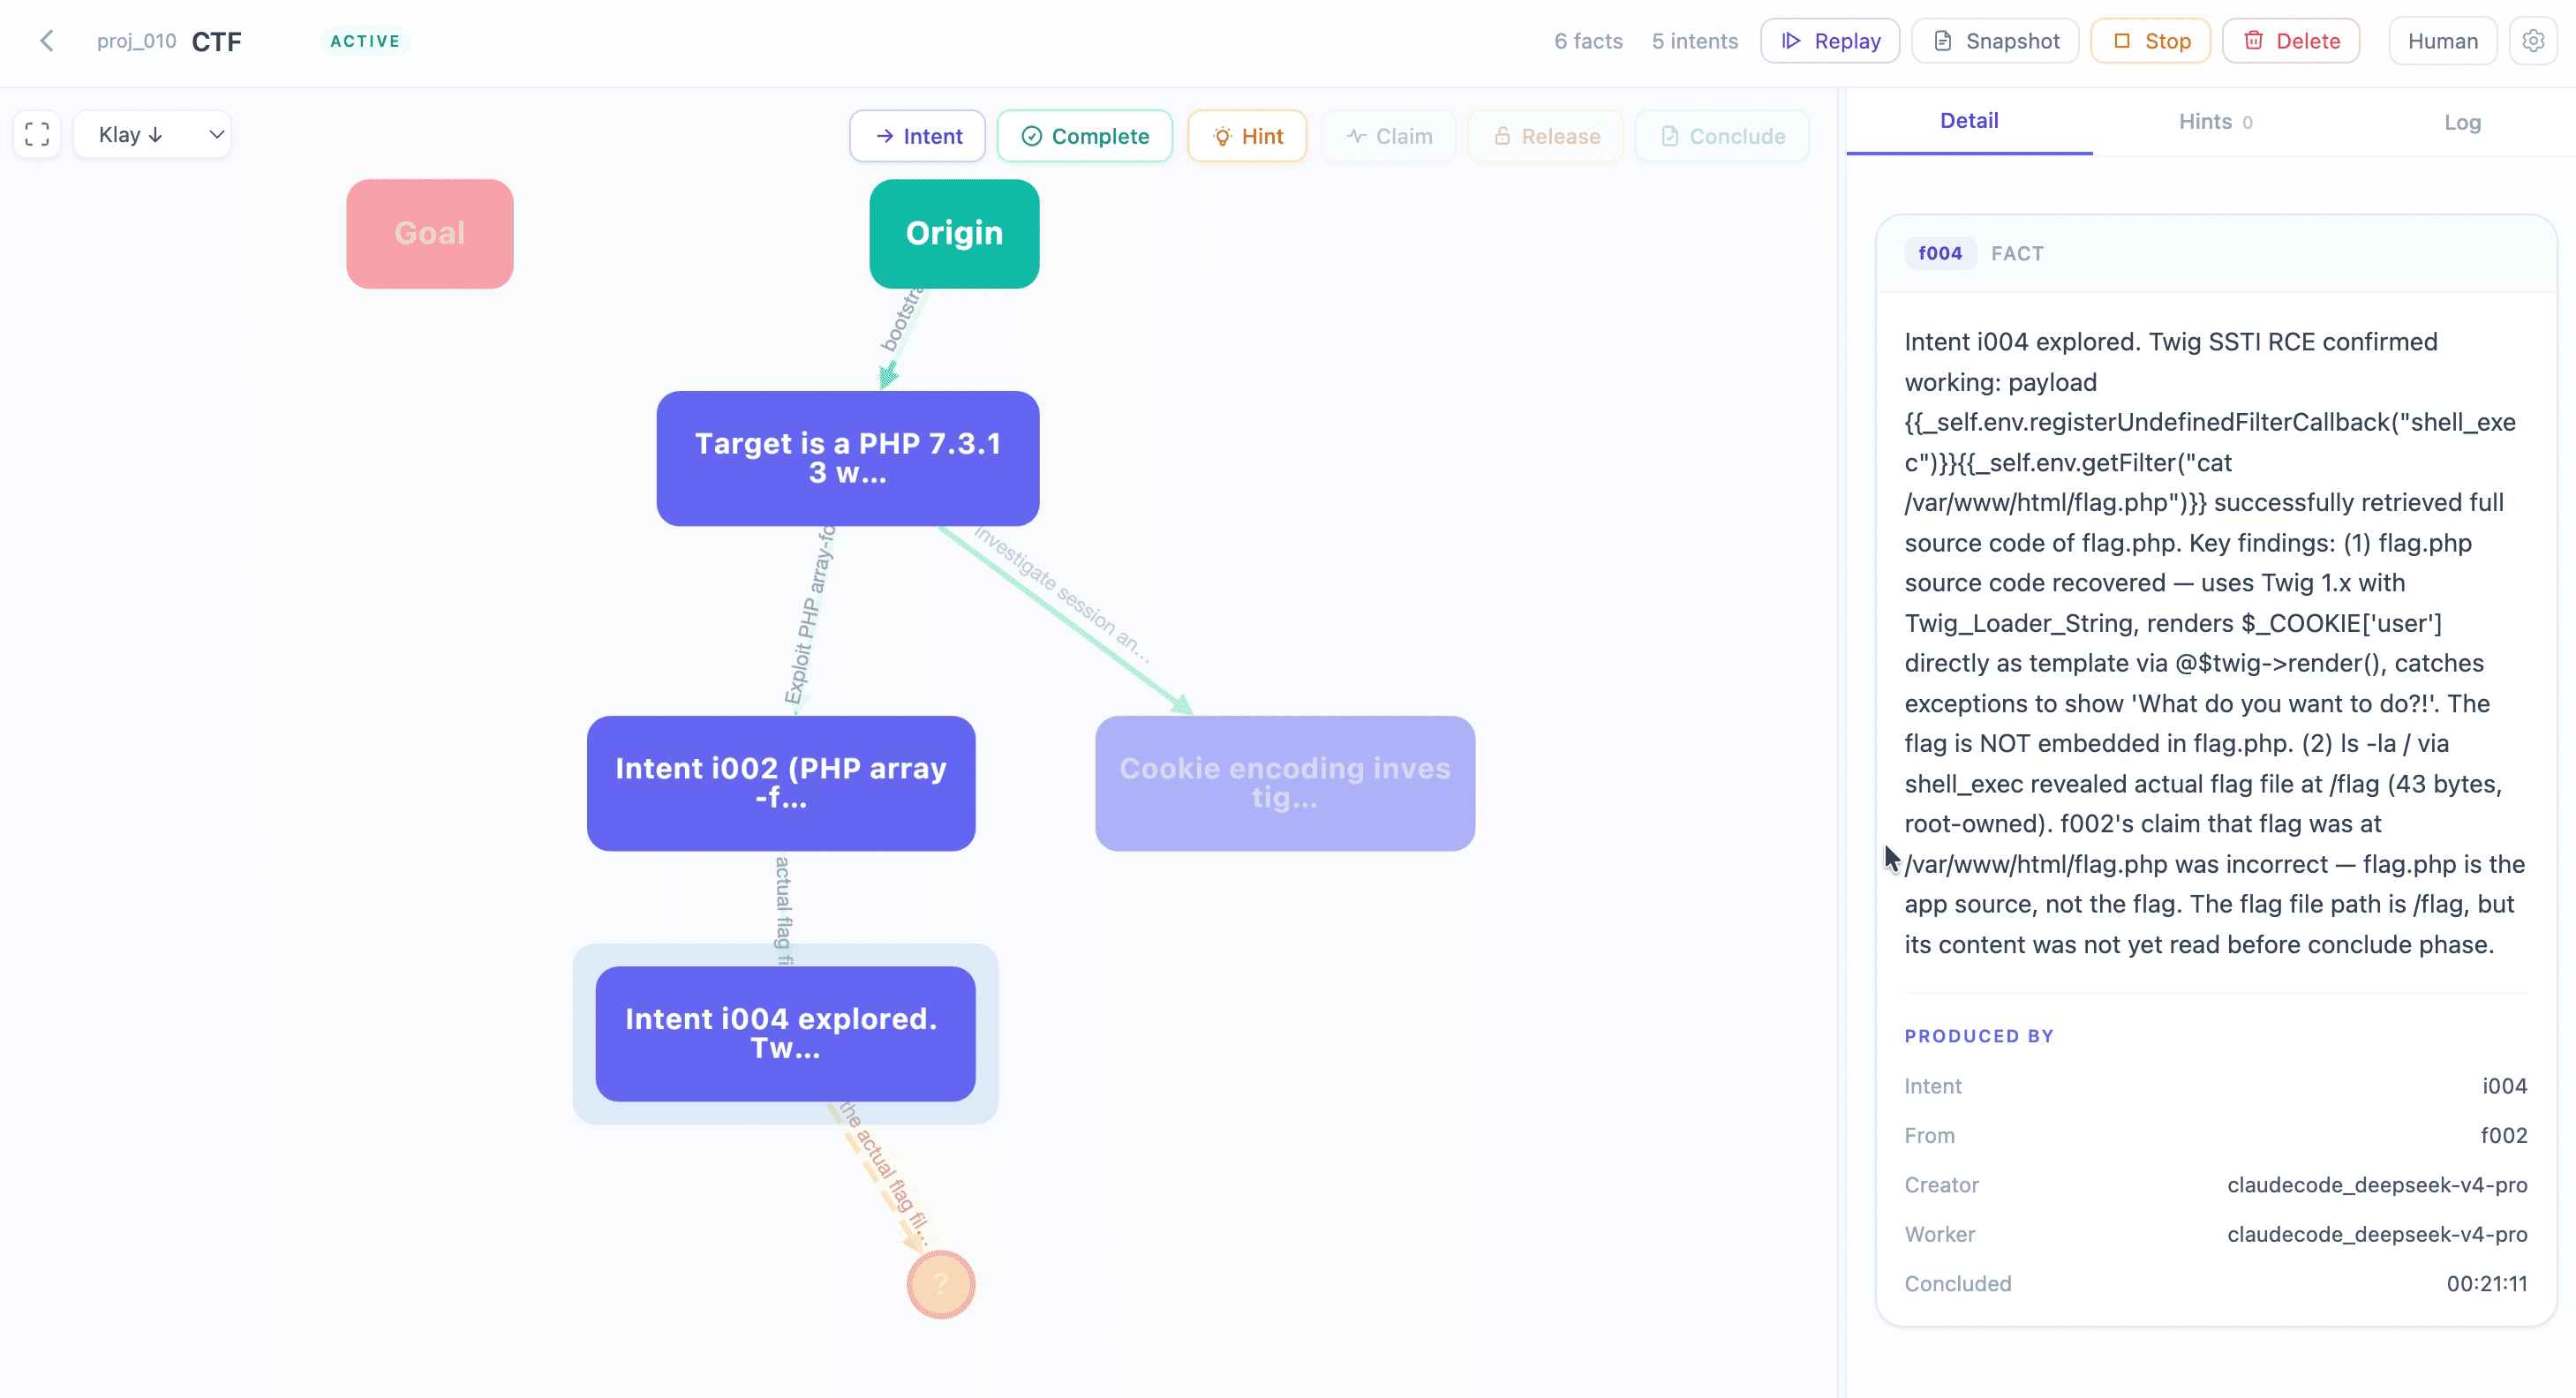 oritera/cairn
LLM 기반 상태 공간 탐색 엔진으로, 자율 침투 테스트, CTF 문제 해결, 취약점 연구에 사용됩니다. 블랙보드 아키텍처와 에이전트 워커를 사용하여 출발점에서 목표까지 알려지지 않은 경로를 탐색합니다.
 qilingframework/qiling
진정한 계측 가능한 바이너리 에뮬레이션 프레임워크
 owtf/owtf
다중 도구를 통합한 모듈식 침투 테스트 프레임워크로, OWASP Testing Guide, PTES, NIST 표준에 부합하는 자동화된 웹 애플리케이션 보안 평가를 수행합니다.
 owasp/apts
OWASP 자율 침투 테스트 표준
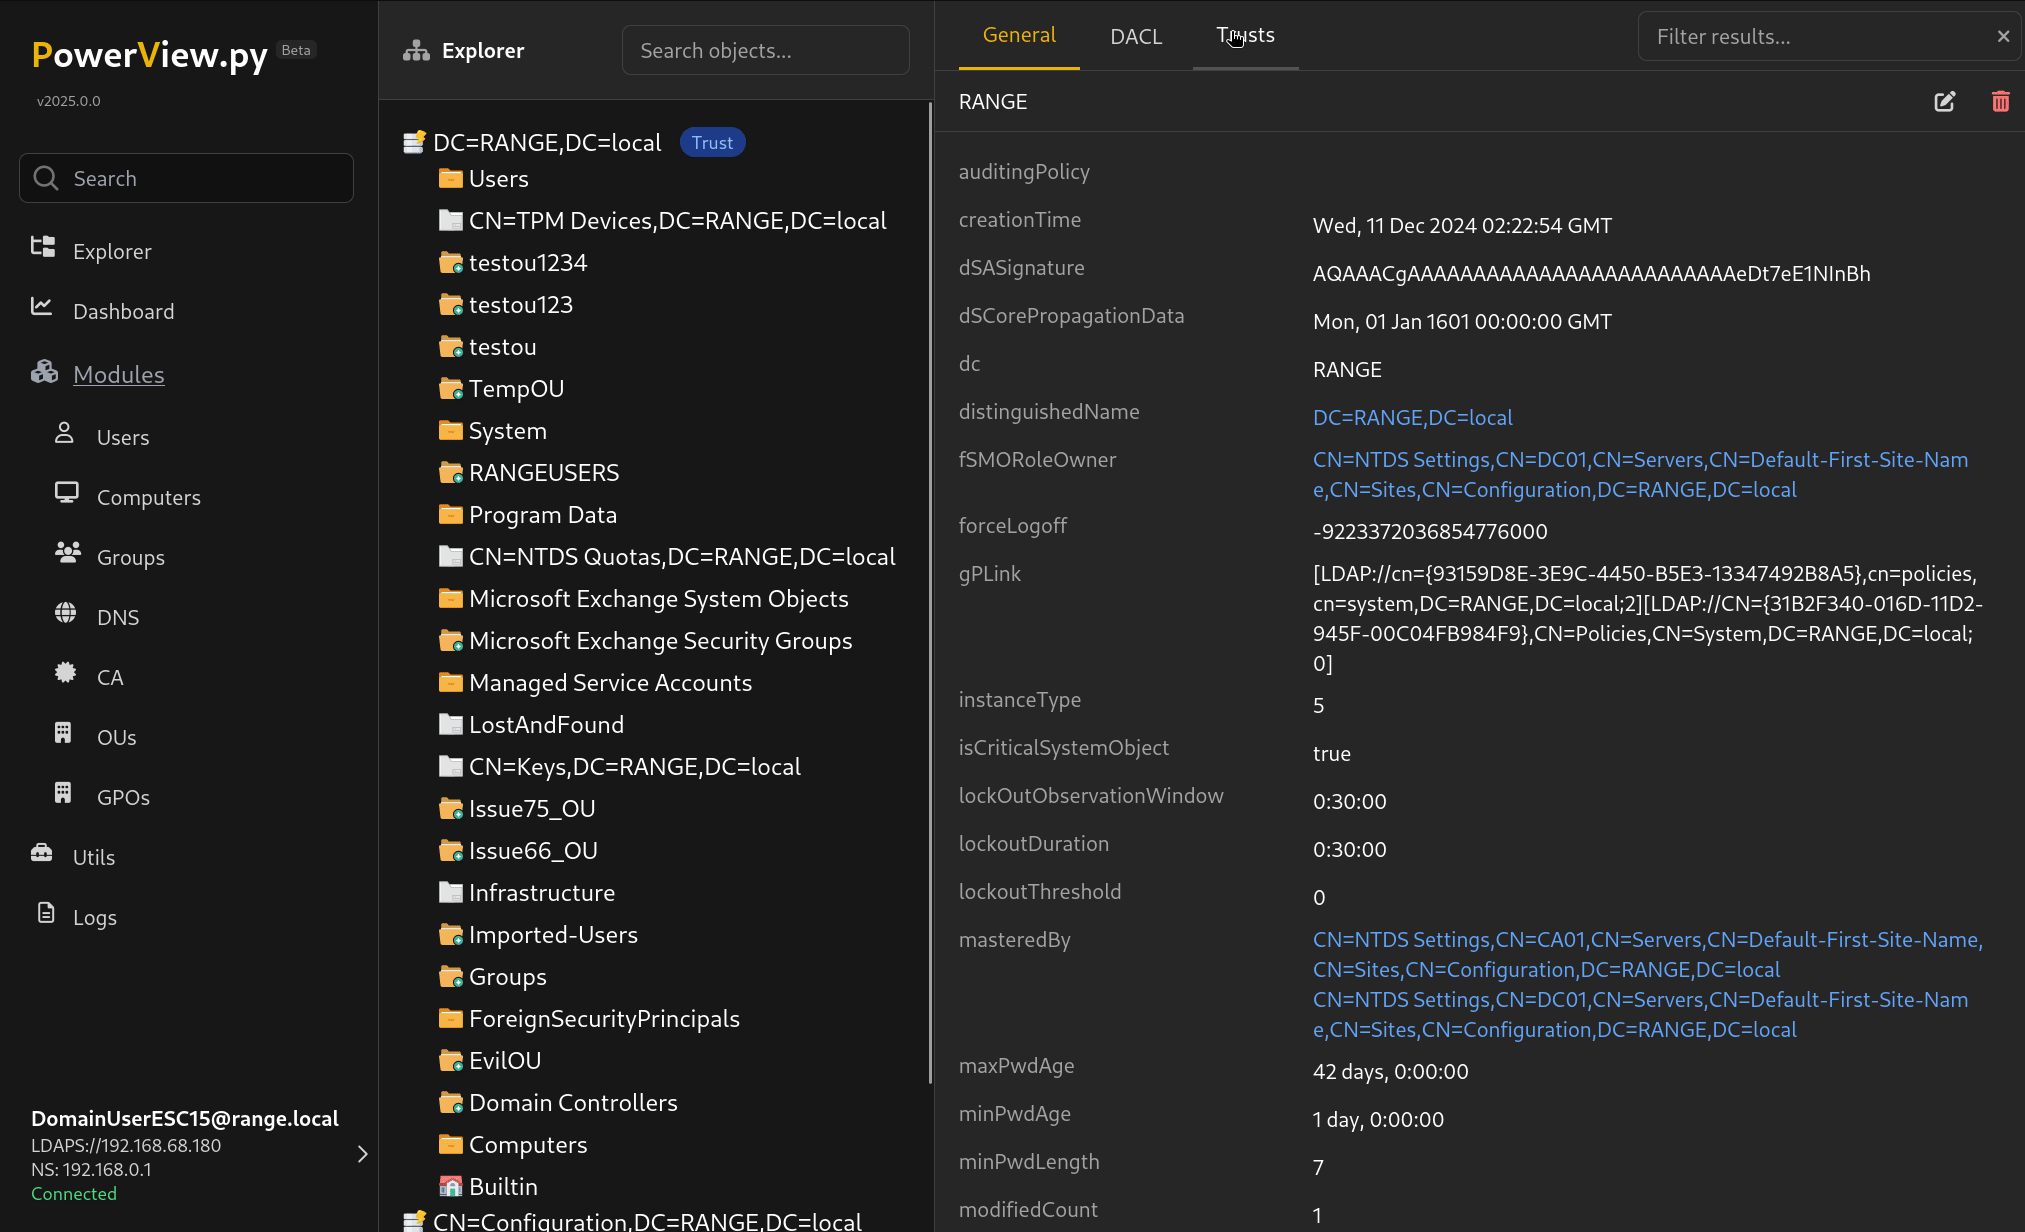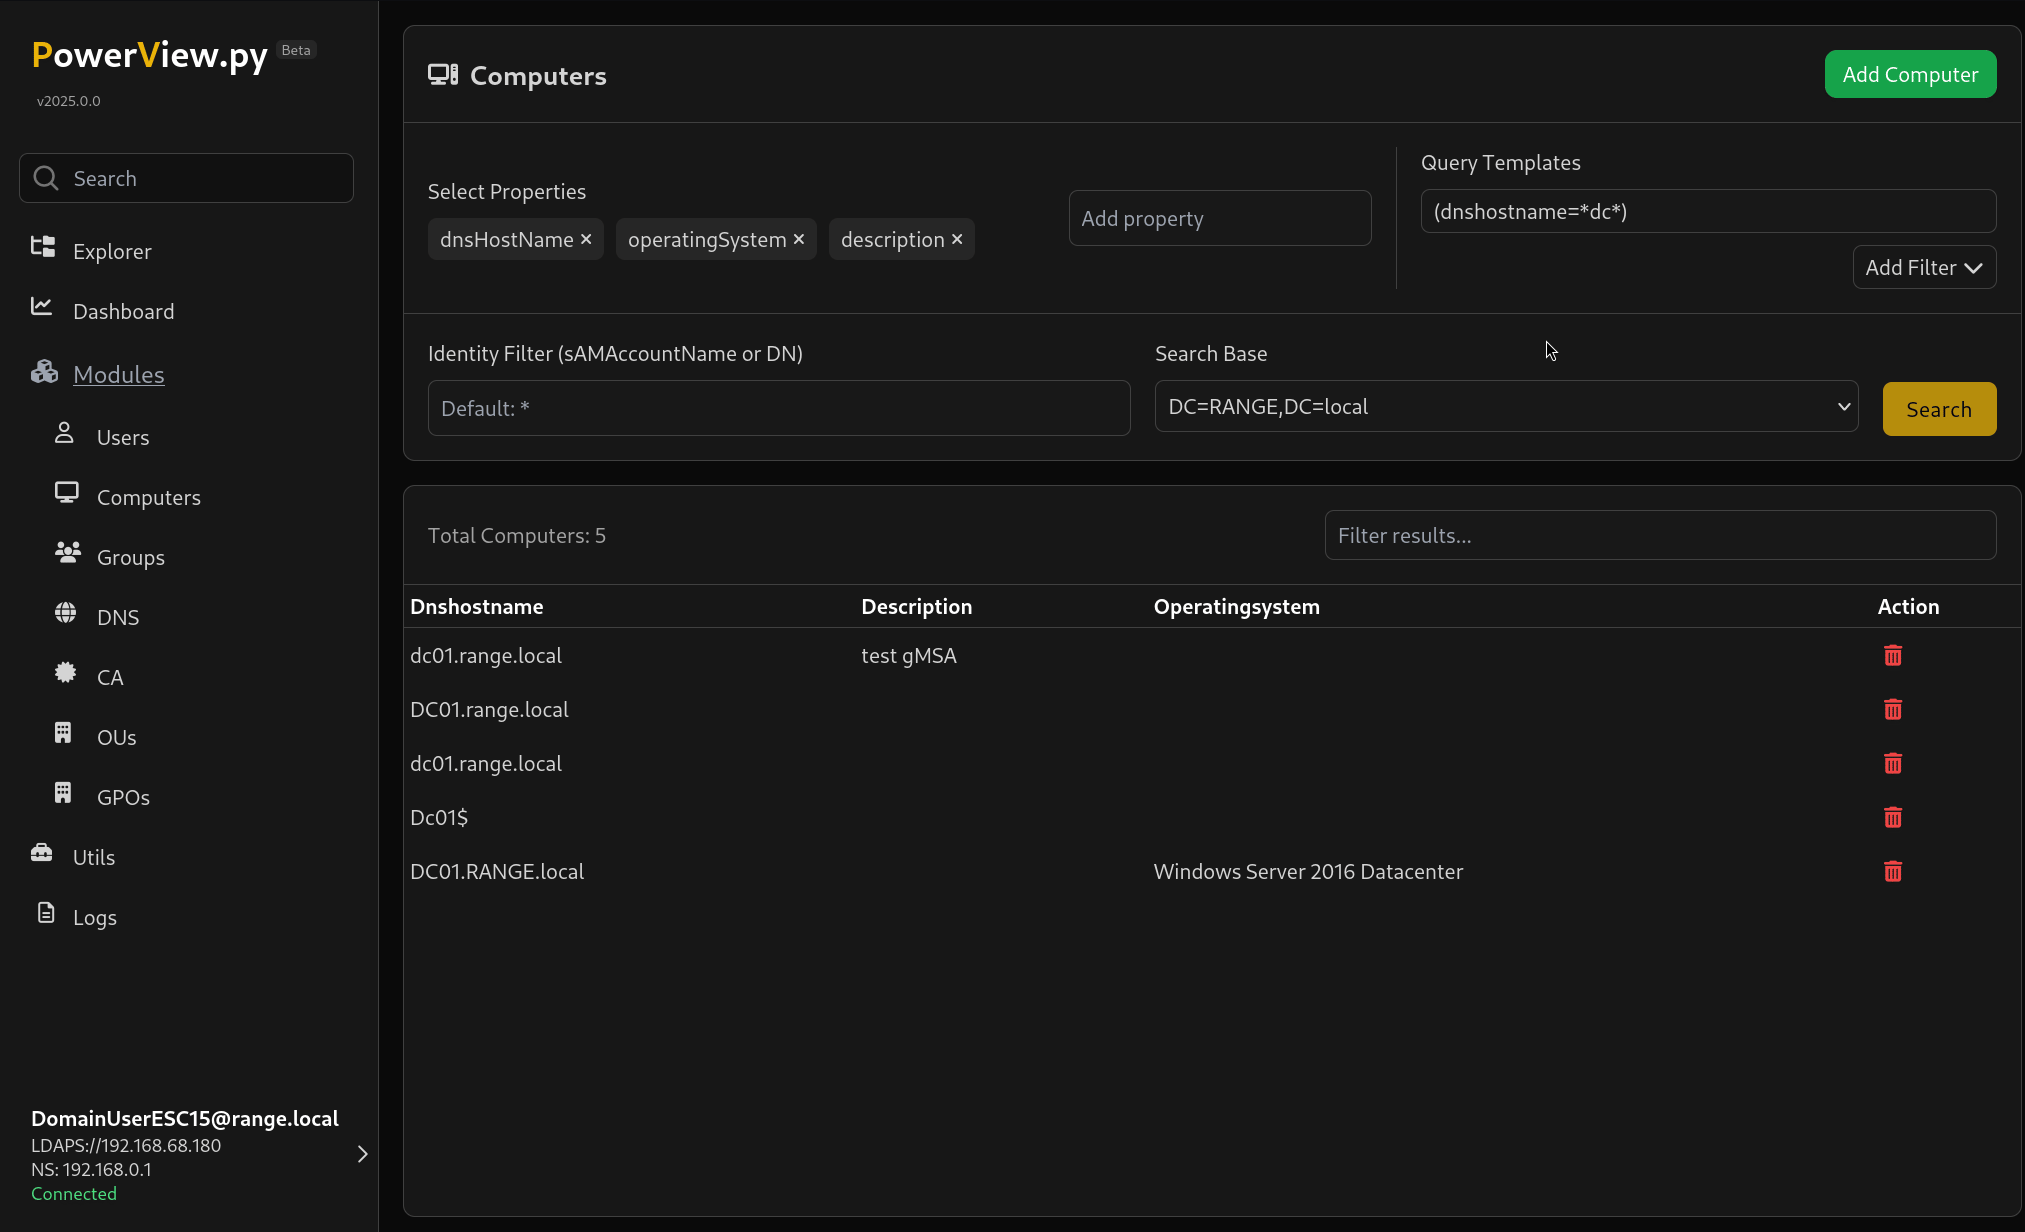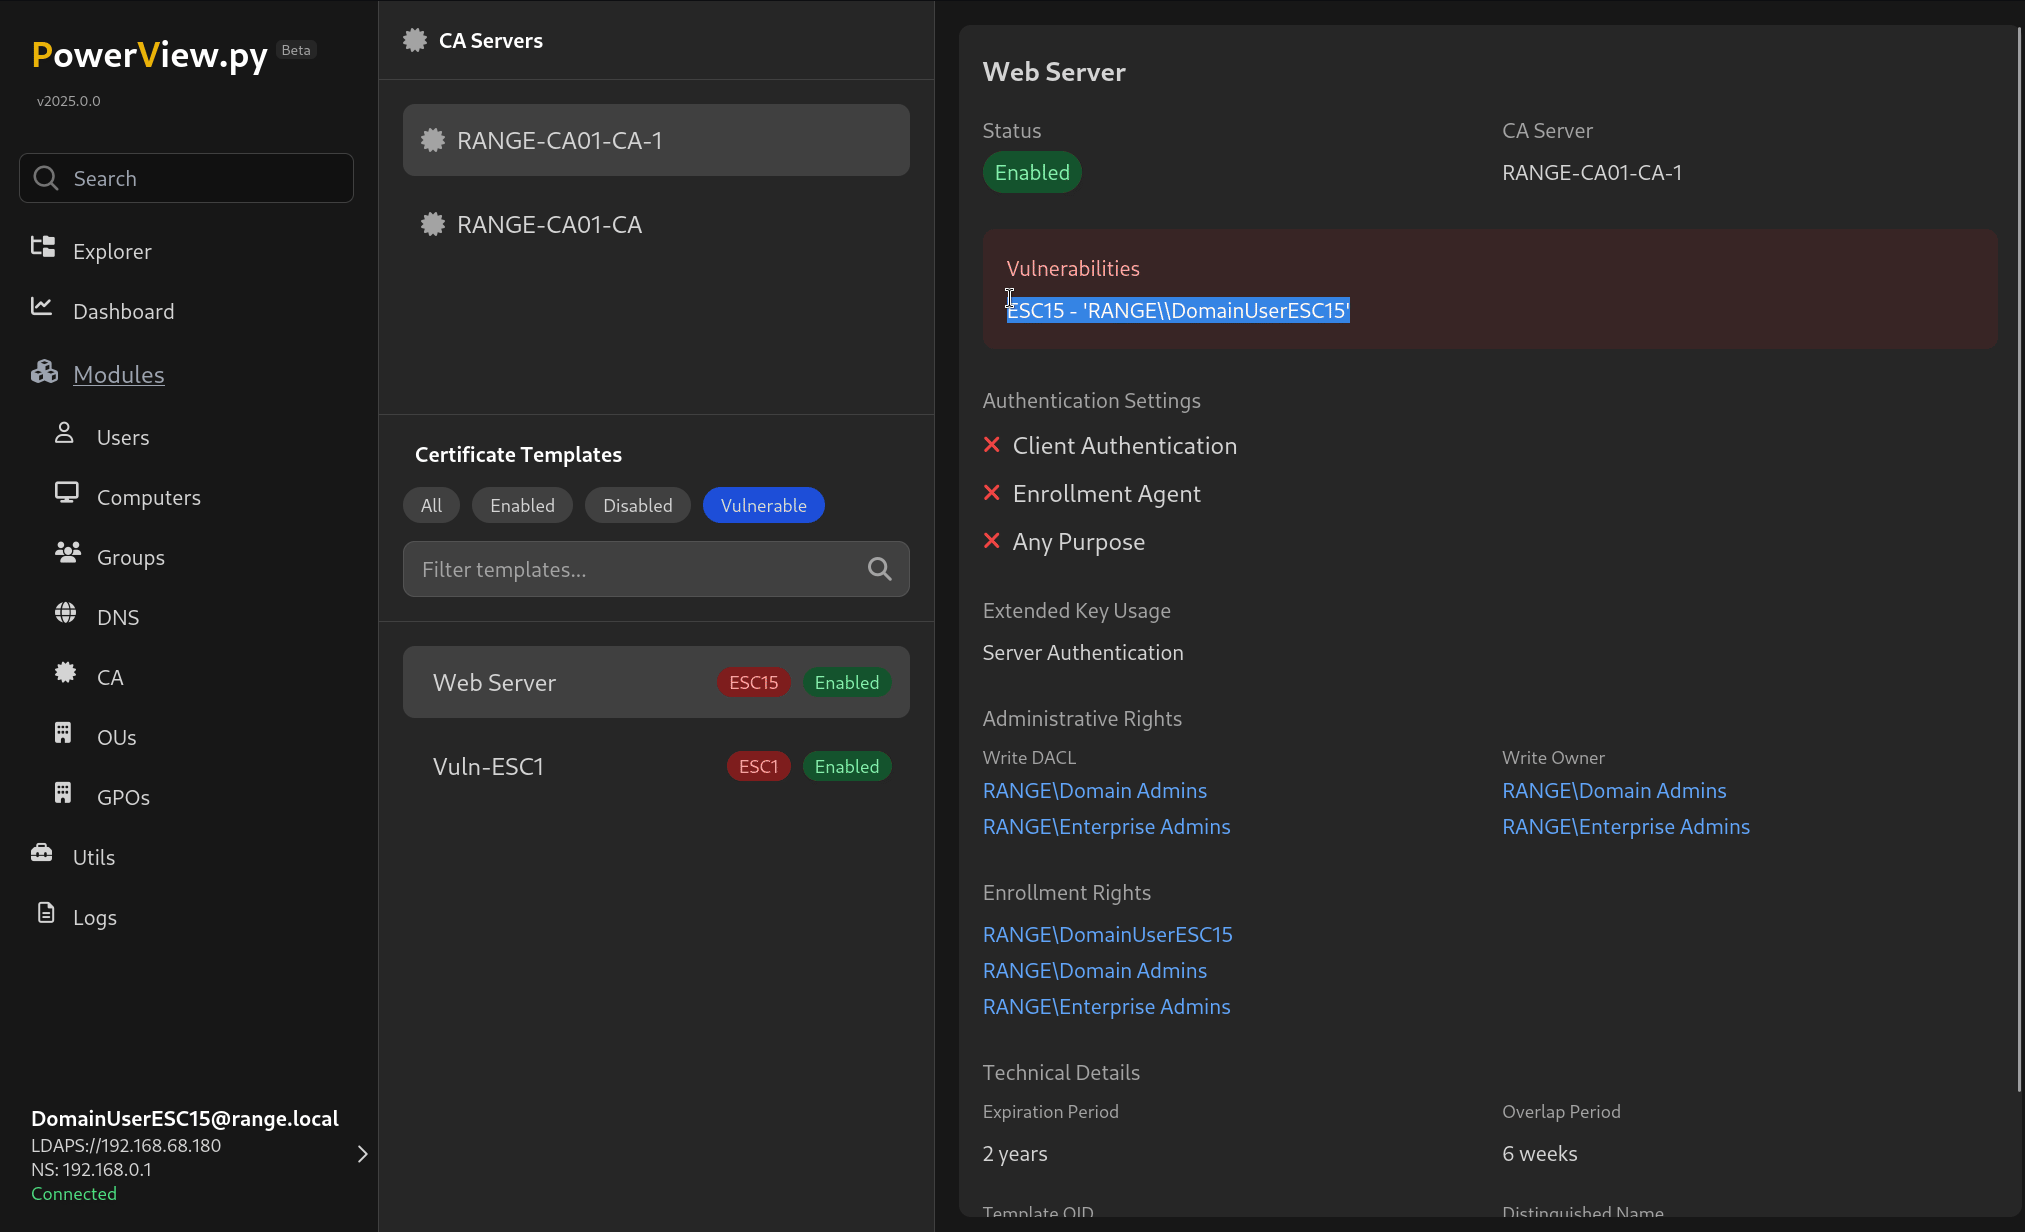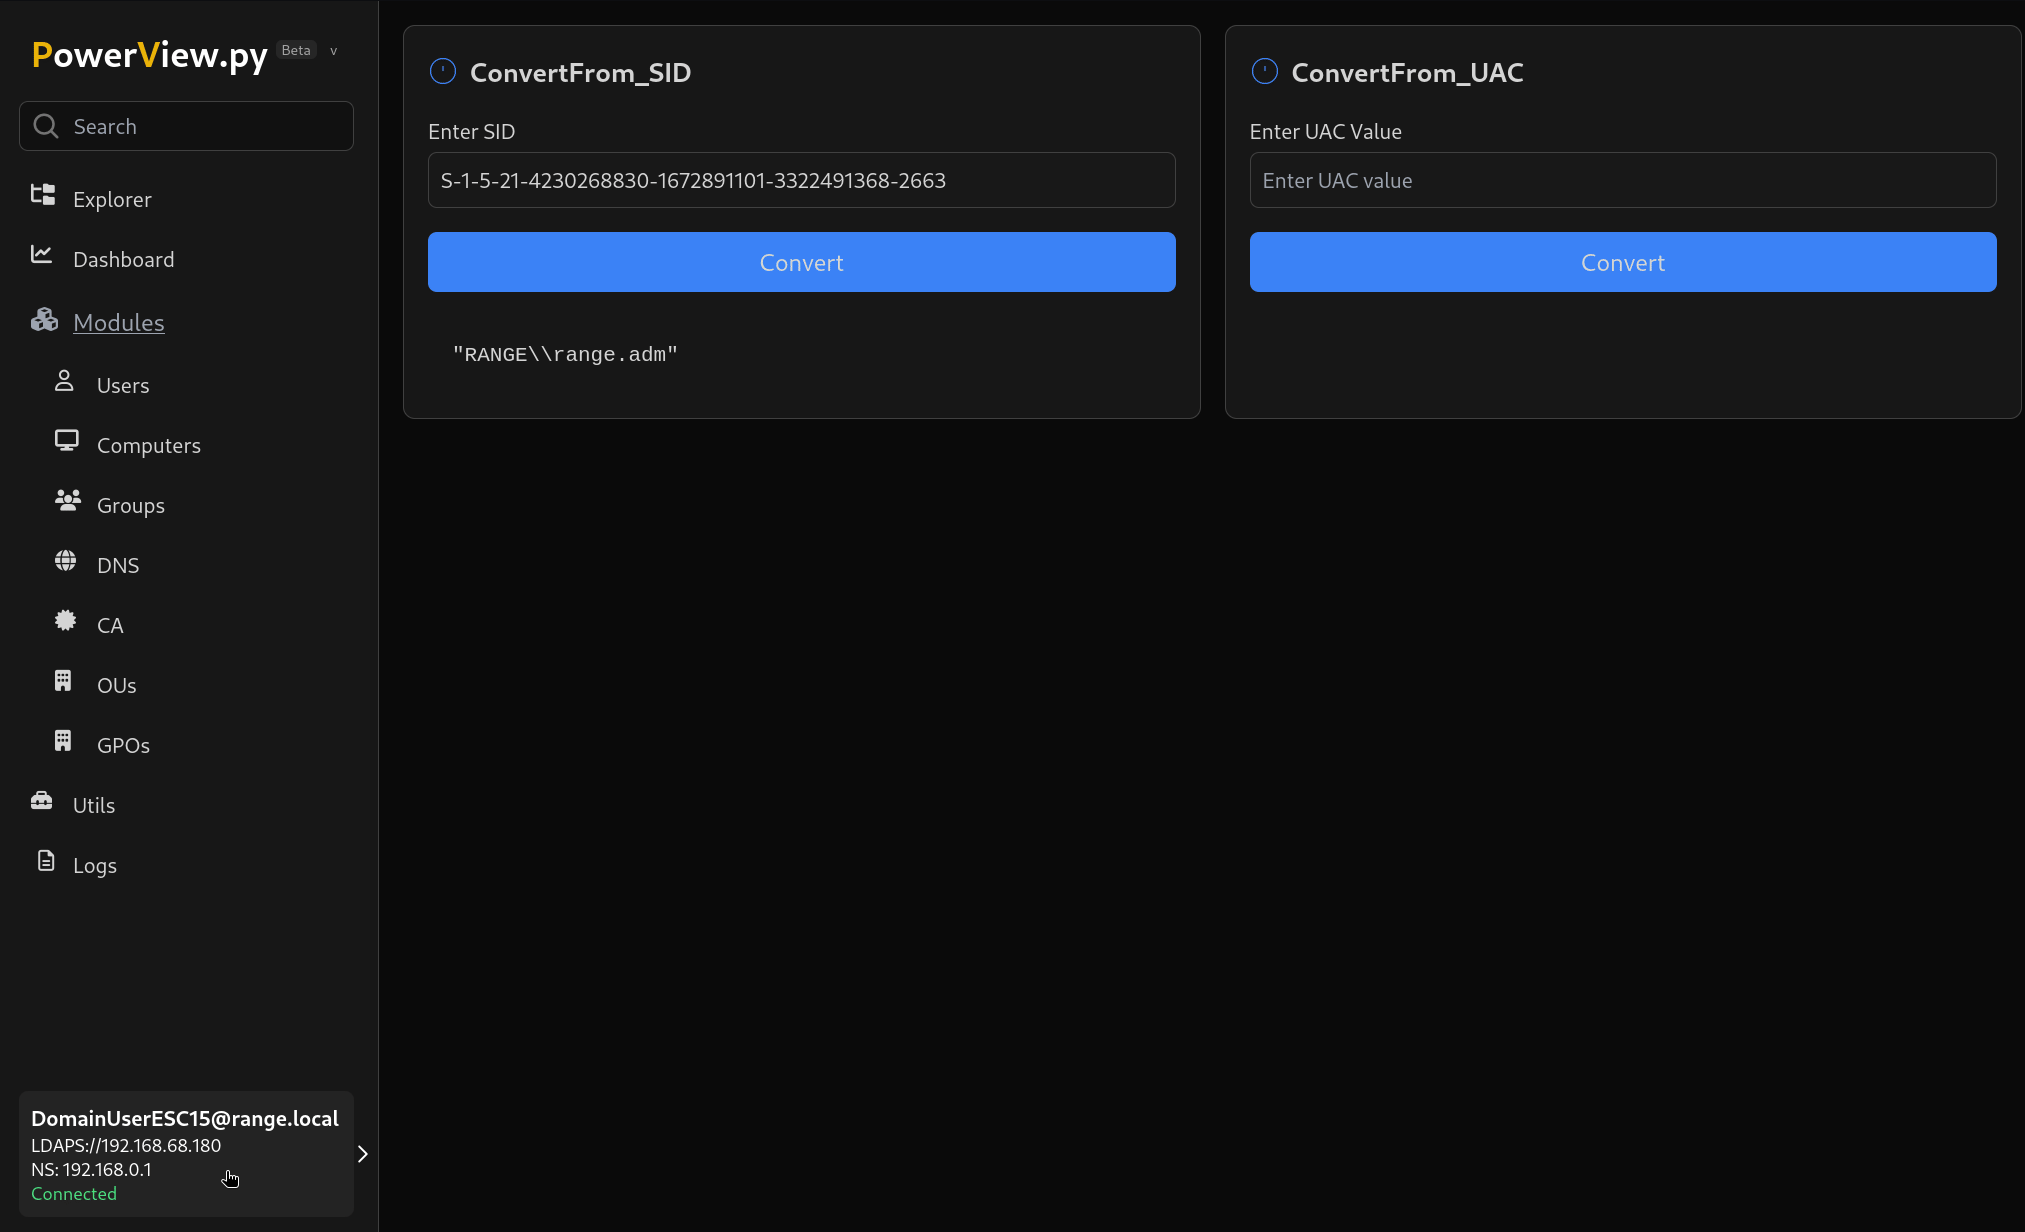 aniqfakhrul/powerview.py
Powerview의 강화판







