
 #1
Integrated platforms for developing, executing, and managing penetration tests.
Kitploit 추천
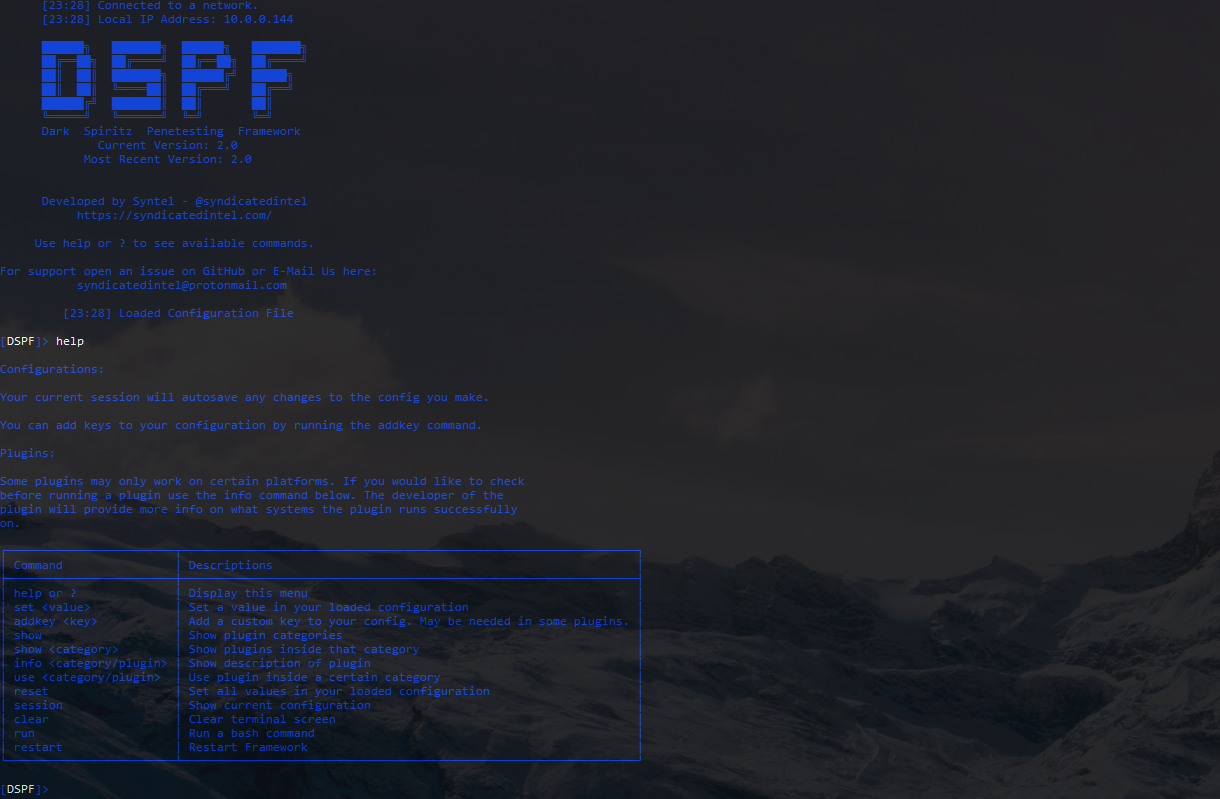
 m4cs/darkspiritz
🌔 DarkSpiritz 침투 프레임워크 공식 저장소 | Python 🐍로 작성됨
 qax-a-team/cobaltstrike-toolset
Aggressor Script, 키트, Malleable C2 프로필, 외부 C2 등
 truneski/external_c2_framework
Cobalt Strike의 External C2 사양 사용을 위한 Python API
 b0fh/cve-2018-4878
CVE-2018-4878용 Metasploit module
 pimps/ysoserial-modified
이 저장소에는 잘 알려진 Java 역직렬화 공격 도구인 ysoserial에 대한 제 업데이트가 포함되어 있습니다.
 m4n3dw0lf/pythem
펜테스트 프레임워크
 empireproject/empire-gui
Empire 클라이언트 애플리케이션
 qubasa/msf-remote-console
Python 2.7로 작성된 원격 msfconsole로, metasploit의 msfrcpd 서버에 연결합니다. 이 도구를 사용하면 서버에서 autopwn2처럼 모듈을 데몬으로 영구적으로 로드할 수 있습니다.
 jas502n/msfconsole-termux
Android Termux에 Metasploit-Table 설치 방법
 mitre/brawl-public-game-001
BRAWL 자동화 적대자 모의 훈련 데이터
 safebuffer/metateta
Metasploit 모듈을 활용하여 대규모 네트워크에 대한 신속한 침투 테스트를 수행하는 자동화된 네트워크 프로토콜 스캐너 및 익스플로이터로, SMB, SMTP, SNMP 등을 지원합니다.
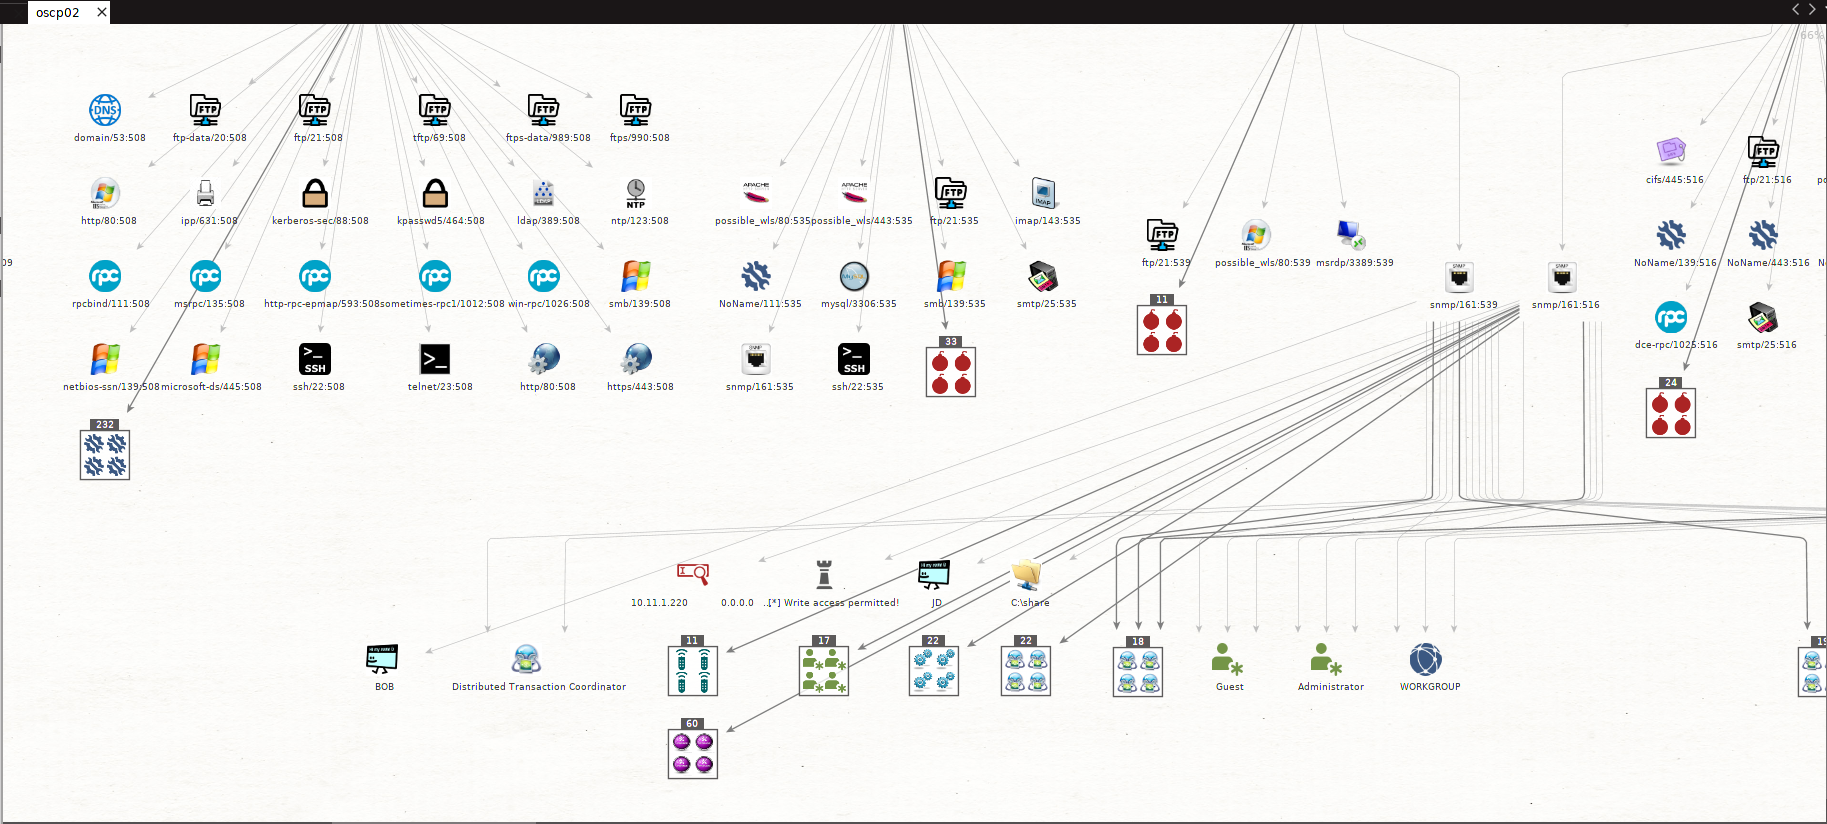 shizzz477/msploitego
Metasploit 데이터베이스의 데이터를 기반으로 한 Maltego용 침투 테스트 스위트
 zcutlip/bowcaster
페이로드, 인코더, 연결 복귀 서버를 갖춘 Python 기반 익스플로잇 개발 프레임워크로, MIPS CPU 아키텍처에 중점을 두지만 모듈식 다중 아키텍처 지원을 위해 설계되었습니다.
 mitre/caldera-agent
CALDERA 적대적 시뮬레이션 플랫폼을 위한 Windows 서비스 에이전트입니다. 대상 컴퓨터에 설치되어 CALDERA 서버와 통신하며, 자동화된 레드 팀 작업 및 사후 악용 작업을 가능하게 합니다.
 xtr4nge/fruityc2
FruityC2는 손상된 시스템에 에이전트를 배포하는 것을 기반으로 한 사후 침투 (오픈 소스) 프레임워크입니다. 에이전트는 운영자가 제어하는 웹 인터페이스에서 관리됩니다.
 ryhanson/externalc2
Cobalt Strike External C2 서버와 통신 채널을 통합하기 위한 라이브러리
 0x09al/cve-2017-11882-metasploit
이것은 여기에 공개된 POC를 사용하여 CVE-2017-11882를 악용하는 Metasploit 모듈입니다: https://embedi.com/blog/skeleton-closet-ms-office-vulnerability-you-didnt-know-about.
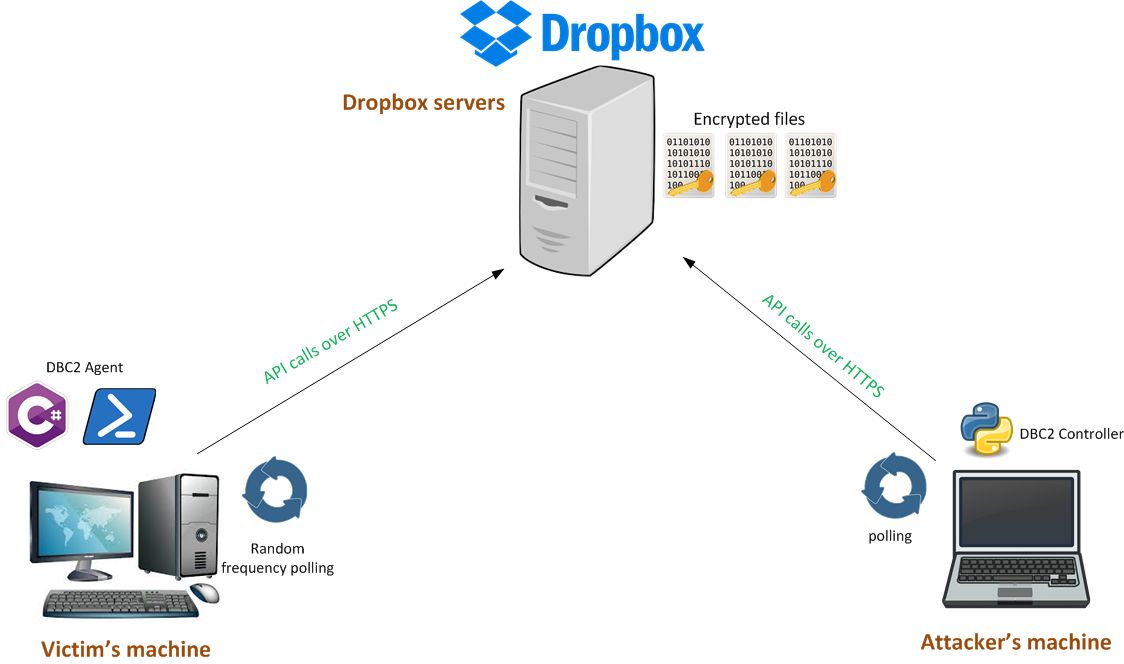 arno0x/dbc2
DBC2 (DropboxC2)는 피해자 머신에서 실행되는 에이전트, 모든 머신에서 실행되는 컨트롤러, PowerShell 모듈, 그리고 통신 수단으로 사용되는 Dropbox 서버로 구성된 모듈식 사후 침투 도구입니다.








