
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천
 deimosc2/deimosc2
DeimosC2는 Golang 기반의 사후 익스플로잇(post-exploitation) 명령 및 제어(command and control) 프레임워크입니다.
 synacktiv/php_filter_chain_generator
제어된 include/require 매개변수를 통한 원격 코드 실행을 위한 PHP 필터 체인을 생성하는 CLI. 임의 페이로드에 대한 복잡한 iconv 기반 필터 우회를 생성합니다.
 overspace-labs/caa
BurpSuite 플러그인으로, HTTP 패킷 분석 및 퍼징 사전 생성을 수행합니다. 요청에서 파라미터, 경로, 파일을 추출하고 빈도를 집계하여 Intruder 기반 취약점 발견을 위한 페이로드를 생성합니다.
 nickvourd/supernova
다중 암호 셸코드 암호화기 및 난독화기로, C, C#, Rust, Nim, Python 등으로 자동 출력 변환을 지원합니다. ROT, XOR, RC4, AES, DES, 3DES, ChaCha20을 지원하며, IPv4, IPv6, MAC, UUID로 난독화합니다.
 xdnice/pcshare
PCShare는 대상 머신의 화면, 레지스트리, 파일 시스템 등을 모니터링할 수 있는 강력한 원격 제어 소프트웨어입니다.
 dreadlocked/drupalgeddon2
Drupal v7.x + v8.x용 익스플로잇 (Drupalgeddon 2 / CVE-2018-7600 / SA-CORE-2018-002)
 idov31/sandman
강화된 네트워크를 위한 NTP 기반 백도어로, 위조된 NTP 트래픽을 통해 임의의 셸코드를 전달 및 실행하며 선택적으로 Windows 시간 공급자로 지속성을 제공합니다.
 n00py/wpforce
Wordpress Attack Suite
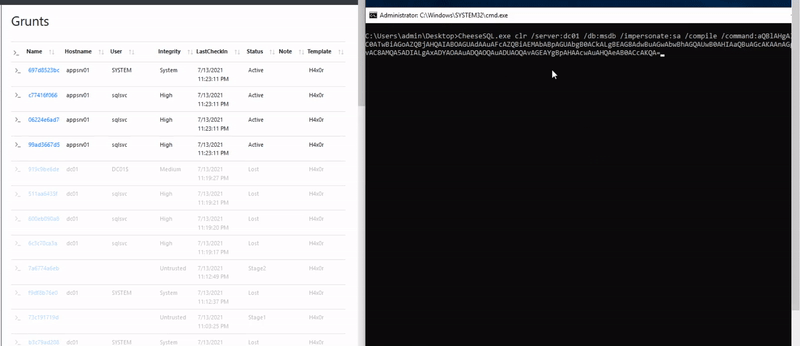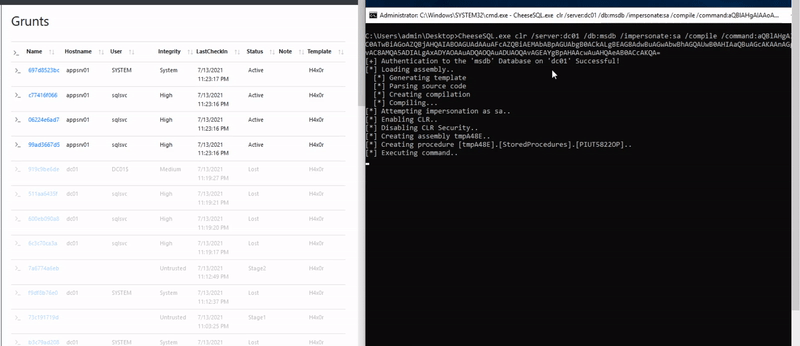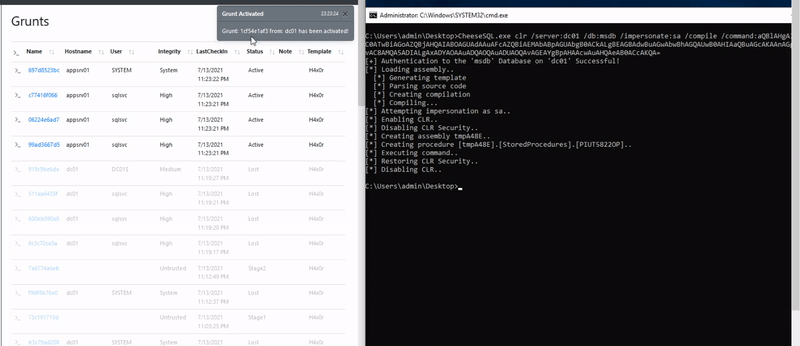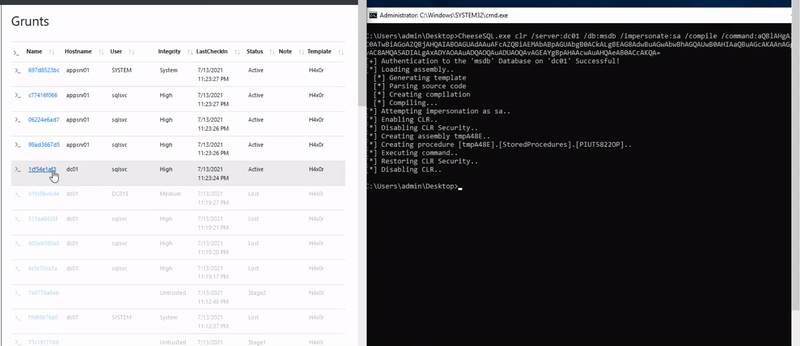 klezvirus/cheesetools
자체 개발된 측면 이동/코드 실행 도구
 arget13/ddexec
셸의 프로세스를 다른 프로세스로 "덮어쓰는" 방식으로 Linux에서 바이너리를 파일 없이 은밀하게 실행하는 기술.
 0xislamtaha/python-rootkit
Python 원격 관리 도구 (RAT)로 meterpreter 세션 획득
 trustedsec/meterssh
MeterSSH는 셸코드를 가져와 메모리에 주입한 다음, 원하는 포트를 SSH를 통해 터널링하여 모든 통신을 일반 SSH 연결로 위장하는 방법입니다. 작동 방식은 셸코드를 메모리에 주입한 후, 셸코드에 의해 생성된 포트(이 경우 meterpreter)를 SSH를 통해…
 samratashok/kautilya
Kautilya - 공격 보안 및 침투 테스트를 위해 인간 인터페이스 장치를 쉽게 사용할 수 있는 도구.
 reverseclabs/wepwnise
WePWNise는 Office 문서 또는 템플릿에서 사용할 아키텍처 독립적인 VBA 코드를 생성하고, 애플리케이션 제어 및 익스플로잇 완화 소프트웨어 우회를 자동화합니다.
 b1tg/cve-2023-38831-winrar-exploit
CVE-2023-38831 winrar 익스플로잇 생성기
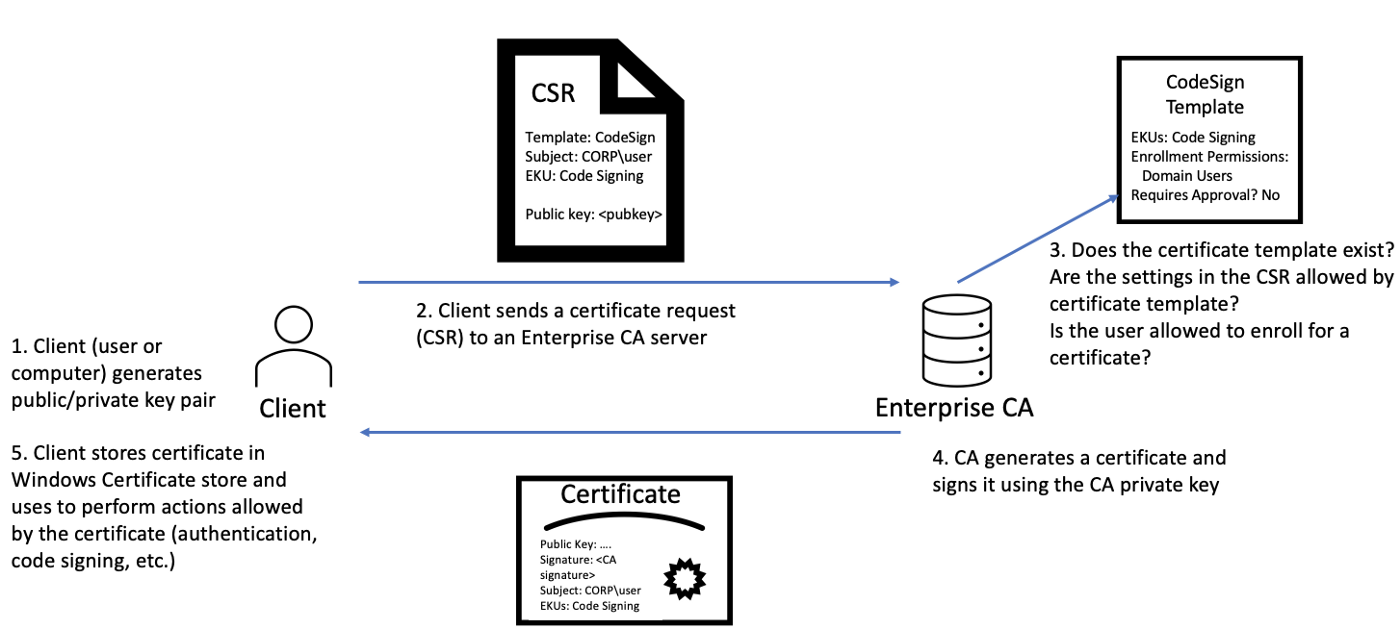 ghostpack/forgecert
도난당한 인증 기관 개인 키를 사용하여 Active Directory 인증용 인증서를 위조하고, 위조된 .pfx 파일로 지속적인 도메인 액세스를 가능하게 합니다.
 ridter/cve-2017-11882
CVE-2017-11882 (https://github.com/embedi/CVE-2017-11882에서)
 0xacb/recollapse
블랙박스 정규표현식 퍼징 도구로, 입력 검증을 우회하고 정규화를 발견하며 웹 애플리케이션의 WAF를 회피하는 페이로드를 생성합니다.








