
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천
 olingo99/cve-2019-15107
CVE-2019-15107에 대한 개념 증명 익스플로잇, 교육용 침투 테스트를 위해 조작된 Perl 페이로드를 통해 리버스 셸을 전달합니다.
 justdoit-cai/cve-2023-46604-apache-activemq-rce-exp
Python 기반 Apache ActiveMQ CVE-2023-46604 원격 코드 실행 익스플로잇으로, OpenWire 프로토콜을 활용하여 XML 페이로드를 전달해 인증 없이 RCE를 수행합니다.
 s4m98/winrar-cve-2023-38831-poc-gen
WinRAR cve-2023-38831-poc-generator
 pushkarup/cve-2023-5360
1.3.79 이전의 Royal Elementor Addons and Templates WordPress 플러그인은 업로드된 파일을 제대로 검증하지 않으므로, 인증되지 않은 사용자가 PHP와 같은 임의의 파일을 업로드하고 RCE를 달성할 수 있습니다.
 7h3h4ckv157/cve-2023-37903
CVE-2023-37903에 대한 독립형 개념 증명 익스플로잇으로, 대상 취약점을 트리거하고 리버스 셸을 설정합니다.
 yifanzhg/cve-2023-45158
CVE-2023-45158에 대한 개념 증명 익스플로잇으로, web2py의 명령 주입 취약점입니다. 파일 생성 및 리버스 셸 페이로드를 포함한 조작된 HTTP 요청을 통해 원격 코드 실행을 시연합니다.
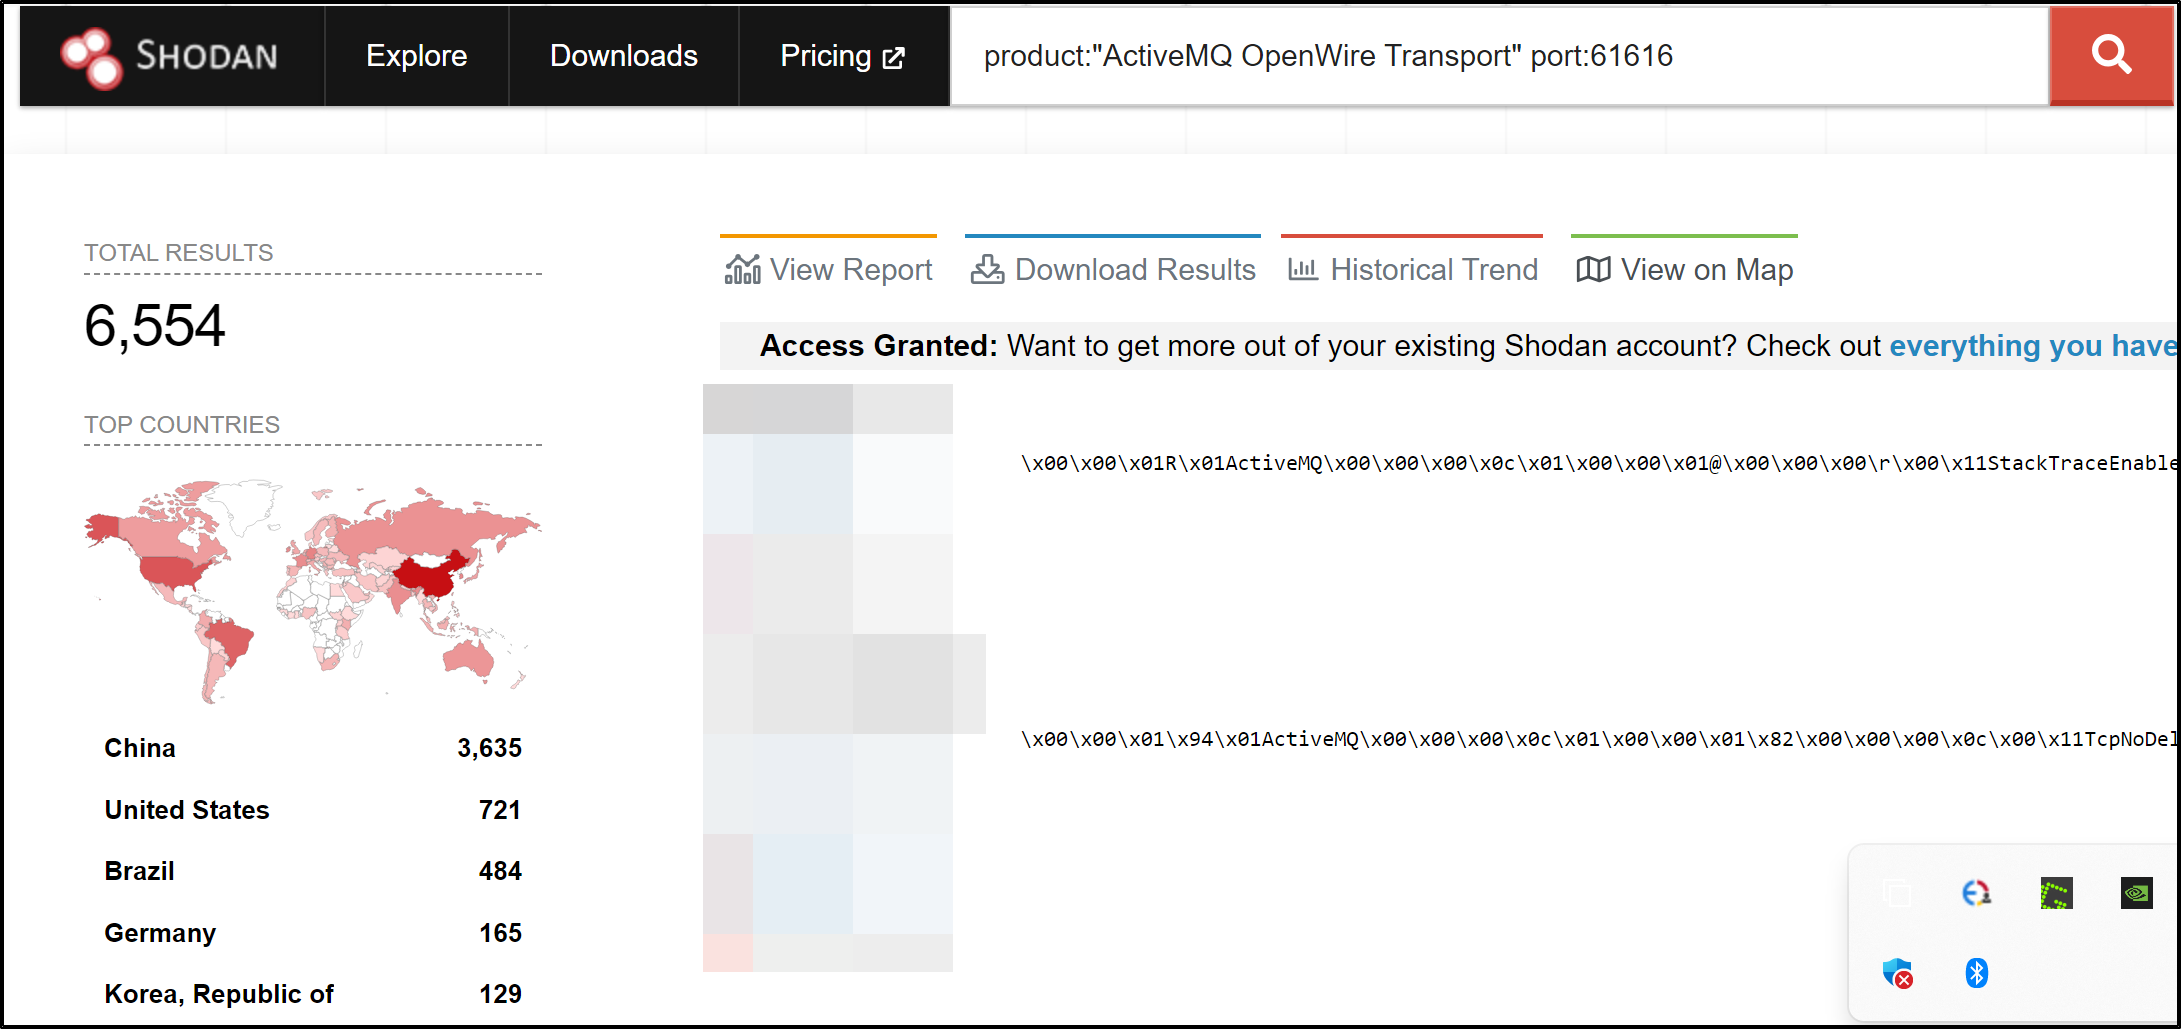 saumyajeetdas/cve-2023-46604-rce-reverse-shell-apache-activemq
Apache ActiveMQ(CVE_2023-46604) 리버스 셸 익스플로잇 달성
 jakabakos/cve-2023-36884-ms-office-html-rce
MS Office 및 Windows HTML RCE (CVE-2023-36884) - PoC 및 익스플로잇
 byinarie/qu1ckdr0p2
Flask를 사용하여 HTTP 또는 HTTPS를 통해 파일을 빠르게 제공합니다.
 h3xecute/sidecopy-exploits-cve-2023-38831
WinRAR RCE 취약점인 CVE-2023-38831용 개념 증명 익스플로잇입니다. 피해자가 파일을 열 때 페이로드를 실행하기 위해 정상 파일과 악성 폴더가 있는 악성 아카이브 생성을 시연합니다.
 ripp3rdoc/xamppv3.3.0-bof
XAMPP v3.3.0 — '.ini' 버퍼 오버플로우(Unicode + SEH)용 익스플로잇 PoC 코드
 48484848484848/jmeter-cve-2018-1297-
Docker화된 취약한 Apache JMeter RMI 환경으로, CVE-2018-1297 역직렬화 RCE를 위한 ysoserial 익스플로잇 명령어, 검증 및 완화 가이드를 포함합니다.
 hashcat/princeprocessor
PRINCE 알고리즘을 사용하는 독립형 비밀번호 후보 생성기
 n1k0la-t/cve-2023-36745
Proof-of-concept 익스플로잇 for Microsoft Exchange Server RCE 취약점 CVE-2023-36745, 인증된 PowerShell 명령 주입을 통한 원격 코드 실행을 가능하게 합니다.
 anvithlobo/cve-2023-38646
CVE-2023-38646용 RCE 익스플로잇
 aetsu/offensivepipeline
OfensivePipeline은 C# 도구를 다운로드 및 빌드하고, 레드 팀 연습을 위한 탐지 회피를 개선하기 위해 특정 수정을 적용할 수 있게 해줍니다.
 1337-llama/cve-2020-0688-python3
Python 3을 사용하도록 익스플로잇이 업데이트되었습니다.
 red4mber/cve-2023-38646
CVE-2023-38646 Metabase 사전 인증 RCE(원격 코드 실행)를 SQL 인젝션으로 악용하는 Python 스크립트








