
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천
 cyberuser-hash/cve-2026-44011-craft-rce-poc
Craft CMS의 CVE-2026-44011에 대한 Python 개념 증명으로, 명령 실행 및 base64로 래핑된 리버스 셸 페이로드를 이용한 인증된 원격 코드 실행을 악용합니다.

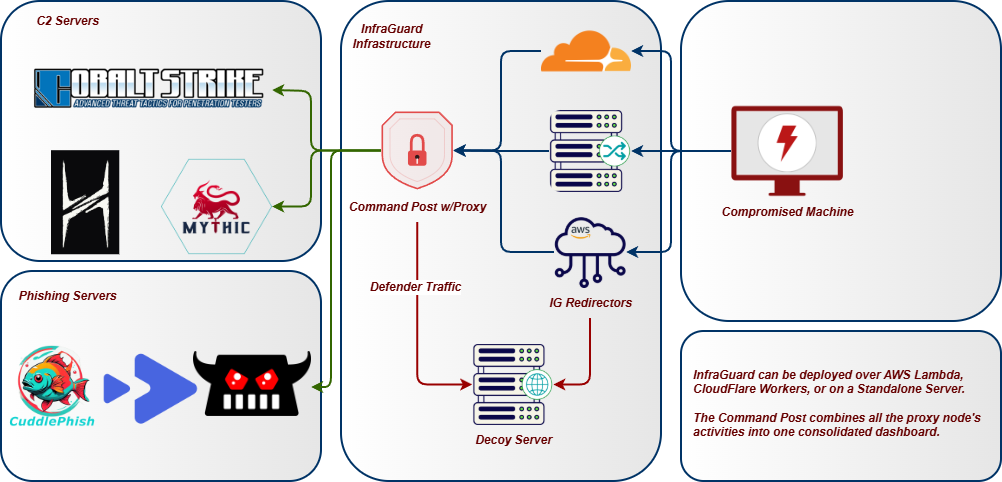 whispergate/infraguard
InfraGuard는 레드팀 인프라를 위협 귀속으로부터 보호하는 Command & Control 리다이렉션 프록시 및 관리자입니다.
 h4ckxel/cve-2025-2005
Proof-of-concept exploit for CVE-2025-2005, an arbitrary file upload vulnerability in the WordPress Front-End Users Plugin (<=3.2.32). Includes…
 bardlaudian/cve-2023-49070
Apache OFBiz CVE-2023-49070에 대한 Python PoC: /webtools/control/xmlrpc에서의 인증 우회와 ysoserial gadget 체인을 통한 사전 인증 역직렬화 RCE 달성.
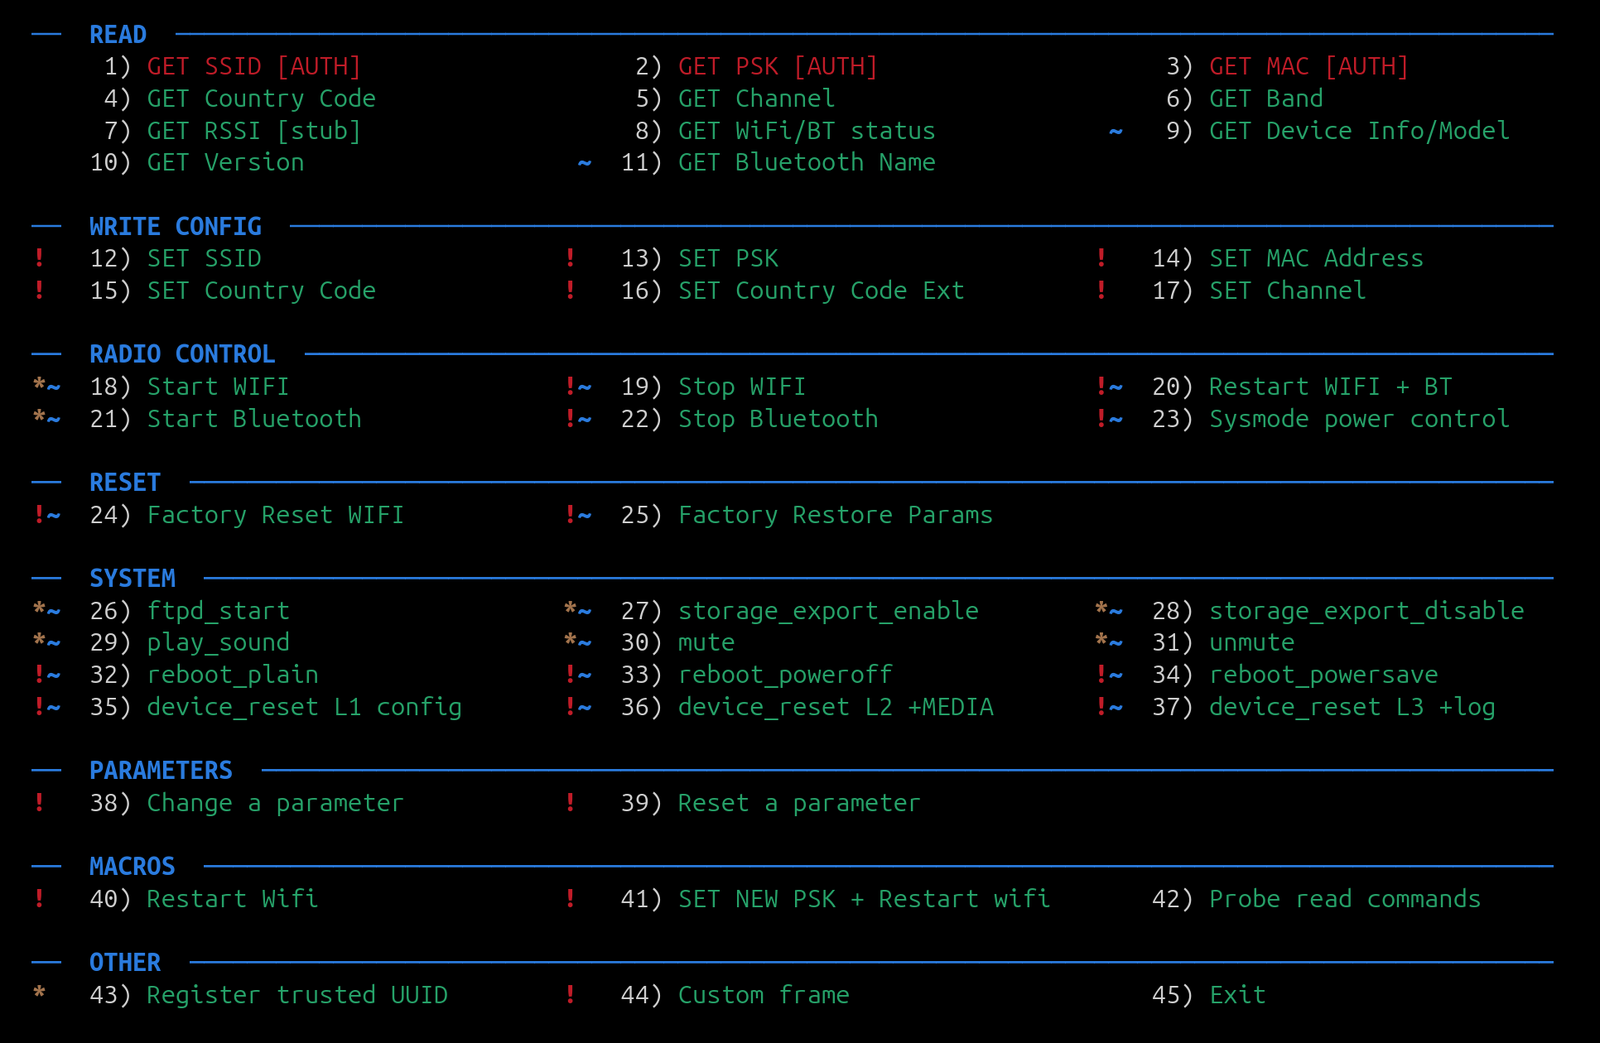 feedbeef/dji_ble_vuln
DJI 드론 DUML 명령 주입 (Bluetooth 경유) — CVE-2026-78306 개념 증명
 bardlaudian/cve-2025-64512
CVE-2025-64512 PoC용 CLI 래퍼로, pdfminer.six의 안전하지 않은 역직렬화를 악용하고 조작된 PDF 처리를 통해 원격 코드 실행을 가능하게 하는 악성 PDF 및 pickle.gz 페이로드를 생성합니다.
 donofly/cve-2025-22457-vulnserver-lab
CVE-2025-22457을 재현하는 실습 랩: Docker 공격자/피해자 컨테이너를 설정하고, GDB로 스택 주소를 찾아 msfvenom 리버스 셸 익스플로잇을 전달합니다.
 trustedsec/unicorn
Unicorn은 PowerShell 다운그레이드 공격을 사용하여 메모리에 직접 셸코드를 주입하는 간단한 도구입니다. Matthew Graeber의 PowerShell 공격과 David Kennedy(TrustedSec)와 Josh Kelly가 Defcon 18에서…
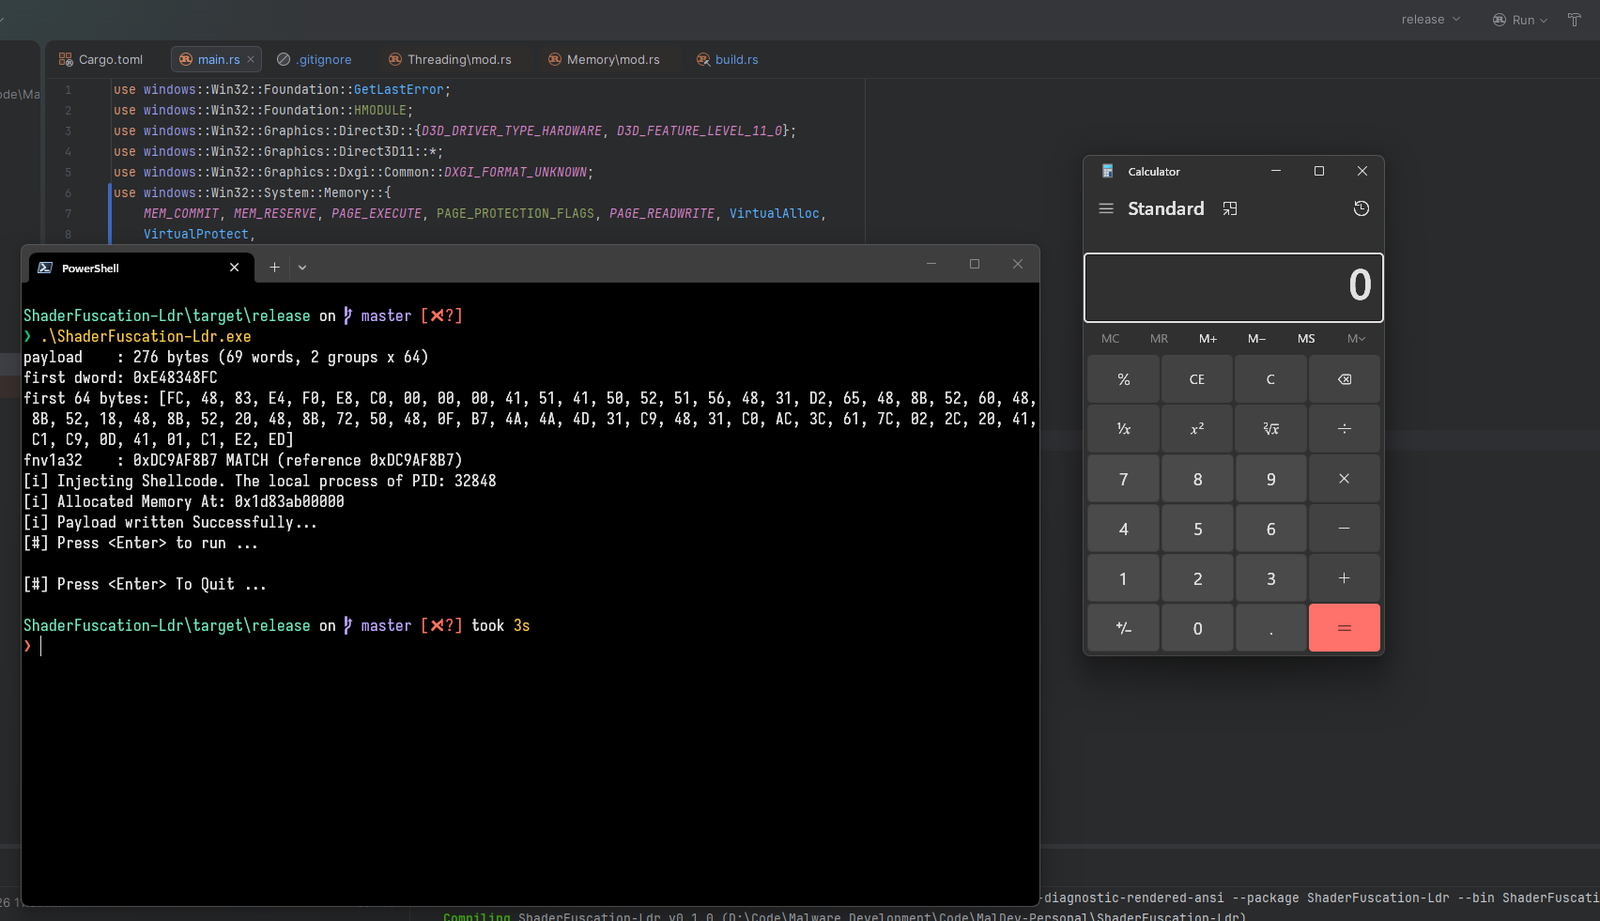 dovelus/polychrome-rs
컴퓨트 셰이더를 페이로드로 사용하는 방법에 대한 PoC
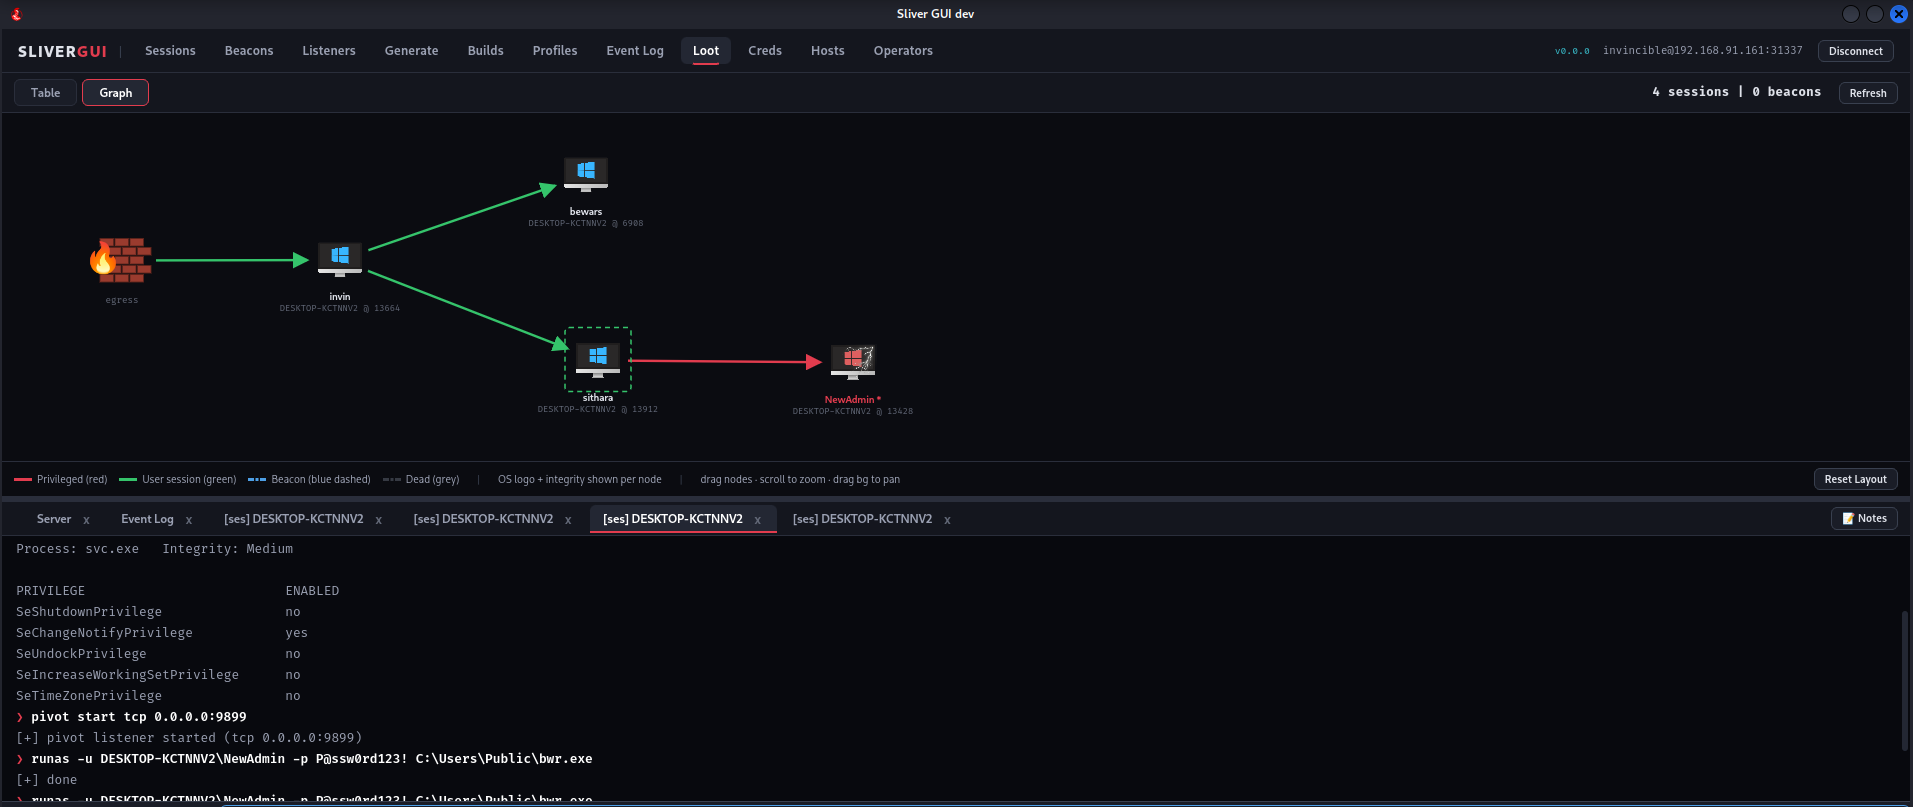 mr-in4inci3le/sliver-gui
Wails로 구축된 Sliver C2용 데스크톱 운영자 콘솔입니다. 프록시나 프로토콜 재구현 없이 gRPC 서비스와 직접 인터페이스하여 Sliver용 네이티브 경량 GUI 인터페이스를 제공합니다.
 gyaansastra/cve-2023-21716
Microsoft Office의 wwlib 내 취약점으로 인해 공격자는 악성 RTF 문서를 여는 피해자의 권한으로 원격 코드 실행을 달성할 수 있습니다. 공격자는 이 파일을 이메일 첨부 파일(또는 다른 수단)로 전달할 수 있습니다.
 jonaschen0103/cve-2026-33439-poc
Python PoC로, jato.clientSession 파라미터의 Java 역직렬화를 통해 OpenAM에서 발생하는 사전 인증 RCE인 CVE-2026-33439를 익스플로잇하며, 대화형 및 블라인드 셸 모드를 지원합니다.
 keyuraghao/cve-2025-20260
Python-based exploit for CVE-2025-20260 that generates a malicious PDF file and includes core dump analysis capabilities for vulnerability…
 bytejmp/ms09-050
MS09-050 (CVE-2009-3103) SMBv2 srv2.sys 버퍼 오버플로우를 위한 Python 익스플로잇으로, 취약점 스캐너, 아키텍처 자동 감지, x86/x64 리버스 셸 페이로드를 포함합니다.
 winrarzipsexploit/cve-2026-87930
Balbooa Forms, Page Builder CK, SP Page Builder, JCE, iCagenda, Helix3, SP LMS를 위한 7개의 익스플로잇 모듈과 x7-panel.php 페이로드 배포 기능을 갖춘 Joomla 다중 CVE RCE 제품군입니다.
 winrarzipsexploit/cve-2026-27540
WooCommerce Wholesale Lead Capture 플러그인의 인증되지 않은 파일 업로드 RCE 취약점인 CVE-2026-27540에 대한 Python 익스플로잇 제품군으로, 핑거프린팅, 배치 타겟팅, RCE 패널 페이로드를 포함합니다.







