
 #1
Tools for creating and customizing malicious code or instructions to execute after exploitation.
Kitploit 추천

 b3rt1ng/koi
PTY 업그레이드, 포스트 익스플로잇 모듈, Layer 3 터널링, EDR 회피를 위한 페이로드 난독화, 세션 로깅, 그리고 LLM 기반 제어를 위한 MCP 서버를 갖춘 멀티 세션 리버스 셸 핸들러.
 cyberuser-hash/cve-2026-44011-craft-rce-poc
Craft CMS의 CVE-2026-44011에 대한 Python 개념 증명으로, 명령 실행 및 base64로 래핑된 리버스 셸 페이로드를 이용한 인증된 원격 코드 실행을 악용합니다.
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
Citrix NetScaler CVE-2026-88771에 대한 탐지 아티팩트 생성기로, ADC 및 Gateway 배포를 대상으로 사전 인증 명령 주입을 악용하여 원격 코드 실행을 달성합니다.
 yuyudhn/blindxss-lite
Flask로 구축된 경량 Blind XSS(Cross-Site Scripting) 수집기 및 페이로드 서버
 portswigger/http-terminator
HTTP 디싱크 기법을 추출하고, 잘못된 형식의 요청 테스트 케이스를 생성하며, Burp를 통해 이를 검증하고, 요청 스머글링 익스플로잇을 확인하는 AI 지원 연구 파이프라인입니다.
 abraxas/cve-2026-48356
Proof-of-concept and lab pack for CVE-2026-48356, an unauthenticated unrestricted file upload in Magento Open Source guest-cart REST custom options.
 mrhenrike/embedxpl-forge
임베디드 디바이스 보안 평가 프레임워크 — 700개 모듈, 350개 CVE, 55개 벤더, APT 그룹 엔진. 라우터, IP 카메라, GPON ONT, ISP CPE, IoT/임베디드 엣지를 포괄합니다.
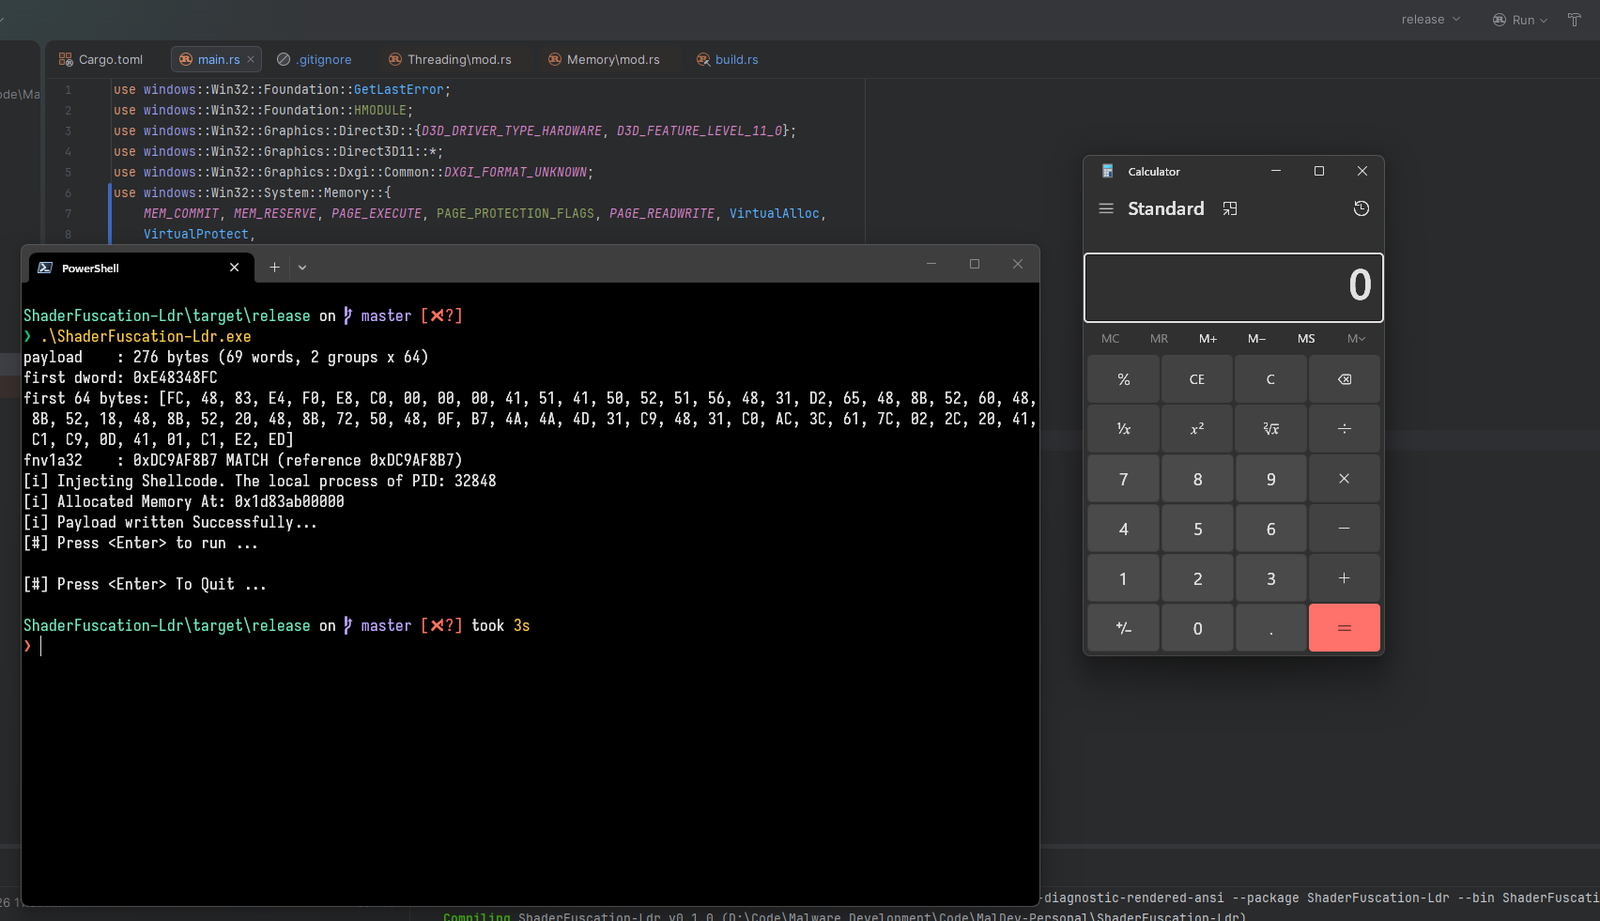 dovelus/polychrome-rs
컴퓨트 셰이더를 페이로드로 사용하는 방법에 대한 PoC
 principlebreach/waybend
셀프 호스팅 SSRF 리다이렉트, 페이로드, 콜백 및 DNS 워크벤치
 shaheeryasirofficial/smugglemypayload
클라이언트 측에서 JavaScript를 통해 파일을 임베드하고 재구성하는 HTML 스머글링 페이지를 생성하며, 페이로드 인코딩, 청킹, 난독화, 피싱 유인 템플릿을 제공합니다.
 bardlaudian/cve-2023-49070
Apache OFBiz CVE-2023-49070에 대한 Python PoC: /webtools/control/xmlrpc에서의 인증 우회와 ysoserial gadget 체인을 통한 사전 인증 역직렬화 RCE 달성.
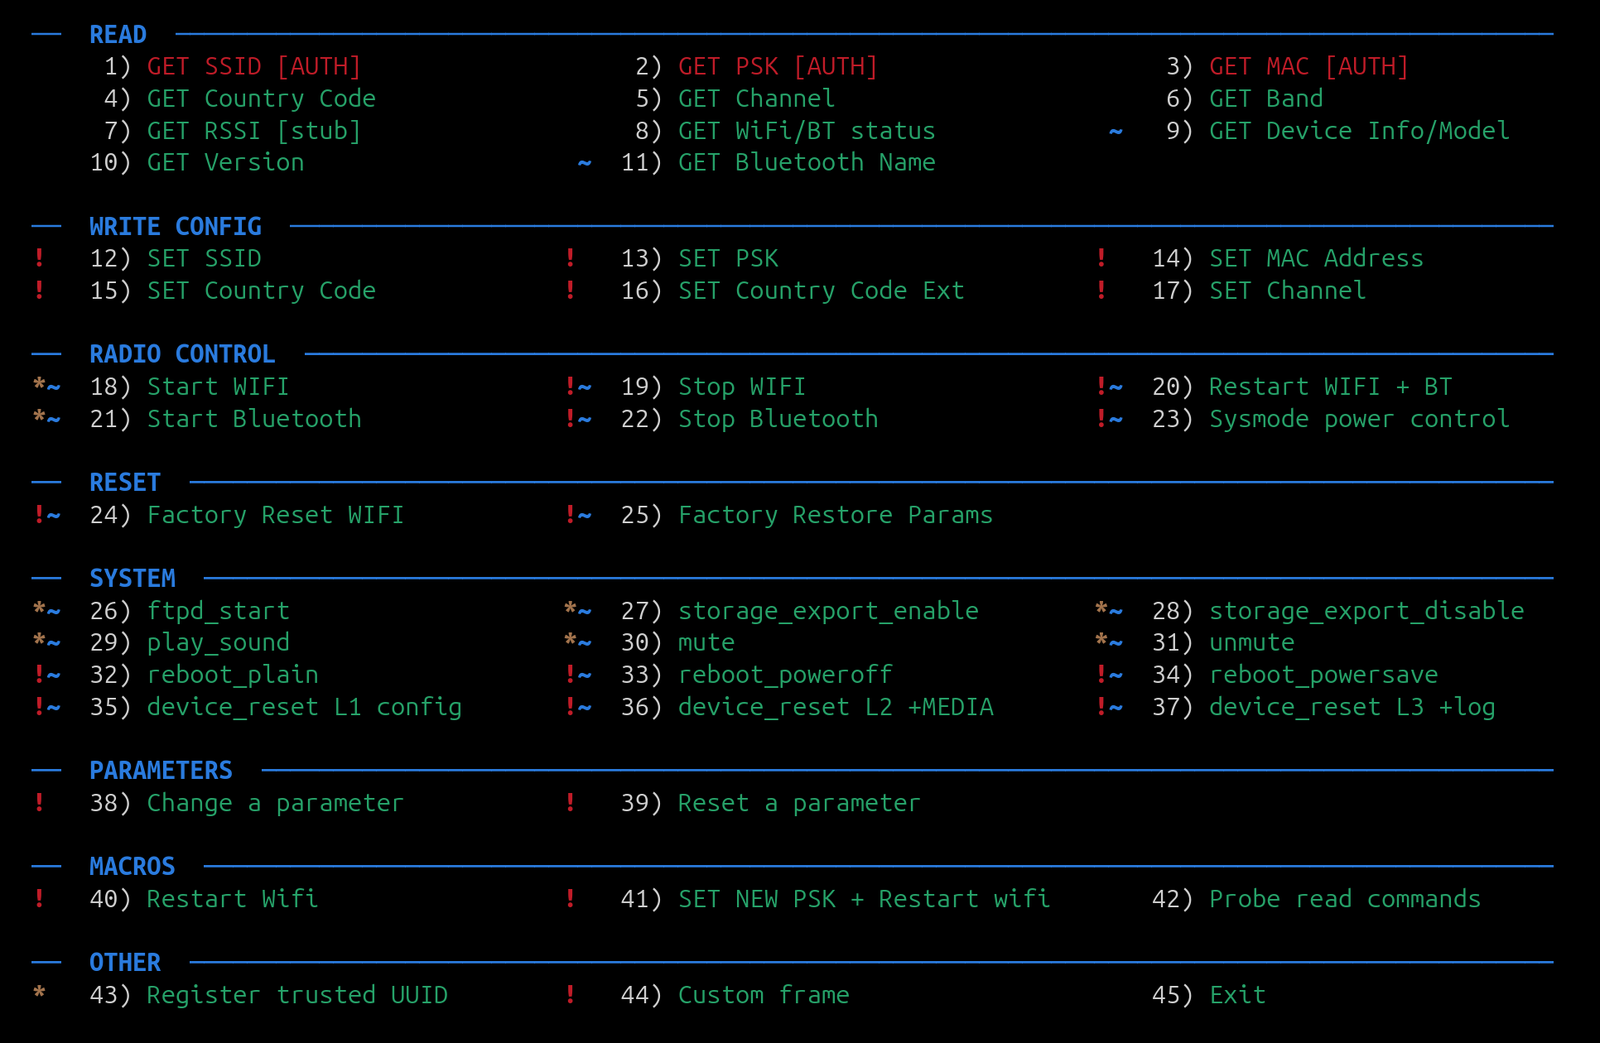 feedbeef/dji_ble_vuln
DJI 드론 DUML 명령 주입 (Bluetooth 경유) — CVE-2026-78306 개념 증명
 tc4dy/cve-2026-87902-toolkit
WordPress CVE-2026-87902 LFI-to-RCE 툴킷으로, 무기화된 익스플로잇 체인(PEAR RCE, 웹셸, 관리자 생성, 정보 탈취)과 비침투적 SafeChecker 버전 및 위험 감사기를 제공합니다.
 donofly/cve-2025-22457-vulnserver-lab
CVE-2025-22457을 재현하는 실습 랩: Docker 공격자/피해자 컨테이너를 설정하고, GDB로 스택 주소를 찾아 msfvenom 리버스 셸 익스플로잇을 전달합니다.
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
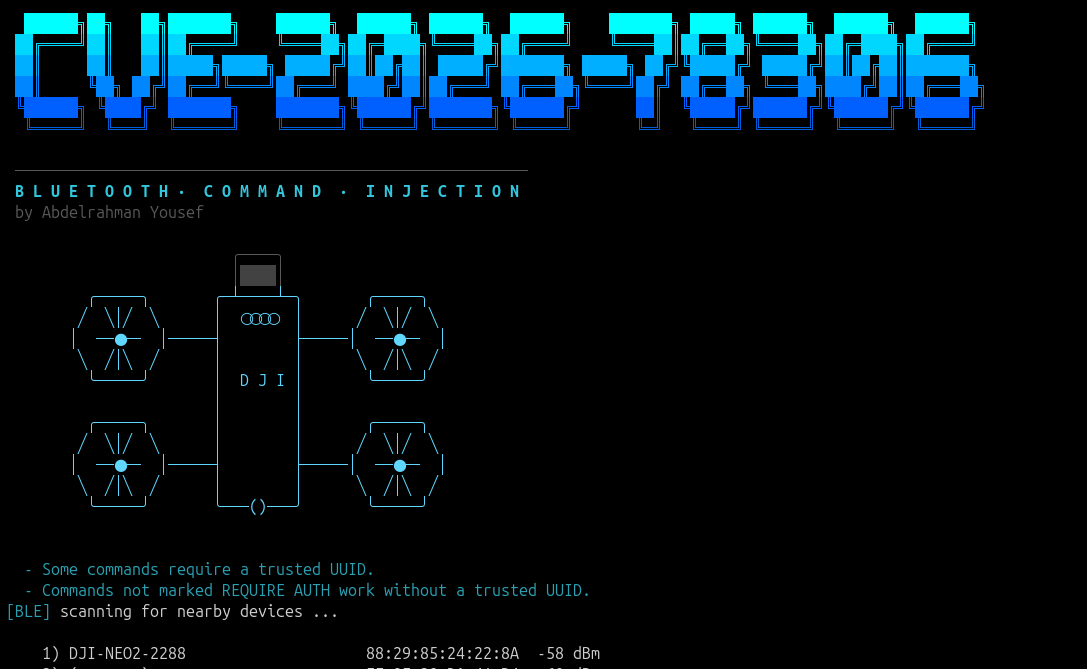 wh02m1/cve-2026-78306
Proof-of-concept exploiting DJI drone Bluetooth DUML command injection, sending unauthenticated commands to read credentials, alter Wi-Fi config, and…
 jonaschen0103/cve-2026-33439-poc
Python PoC로, jato.clientSession 파라미터의 Java 역직렬화를 통해 OpenAM에서 발생하는 사전 인증 RCE인 CVE-2026-33439를 익스플로잇하며, 대화형 및 블라인드 셸 모드를 지원합니다.
 bytejmp/ms09-050
MS09-050 (CVE-2009-3103) SMBv2 srv2.sys 버퍼 오버플로우를 위한 Python 익스플로잇으로, 취약점 스캐너, 아키텍처 자동 감지, x86/x64 리버스 셸 페이로드를 포함합니다.








