#1
Password cracking, brute-force, wordlists, and credential testing tools.
Kitploit 추천

 yeee3642/edu-recon
교육 부문 인가 정찰 및 트리아지 오케스트레이터(nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, 시크릿/API 키 유출, XSS, wp2shell)와 웹 제어 패널
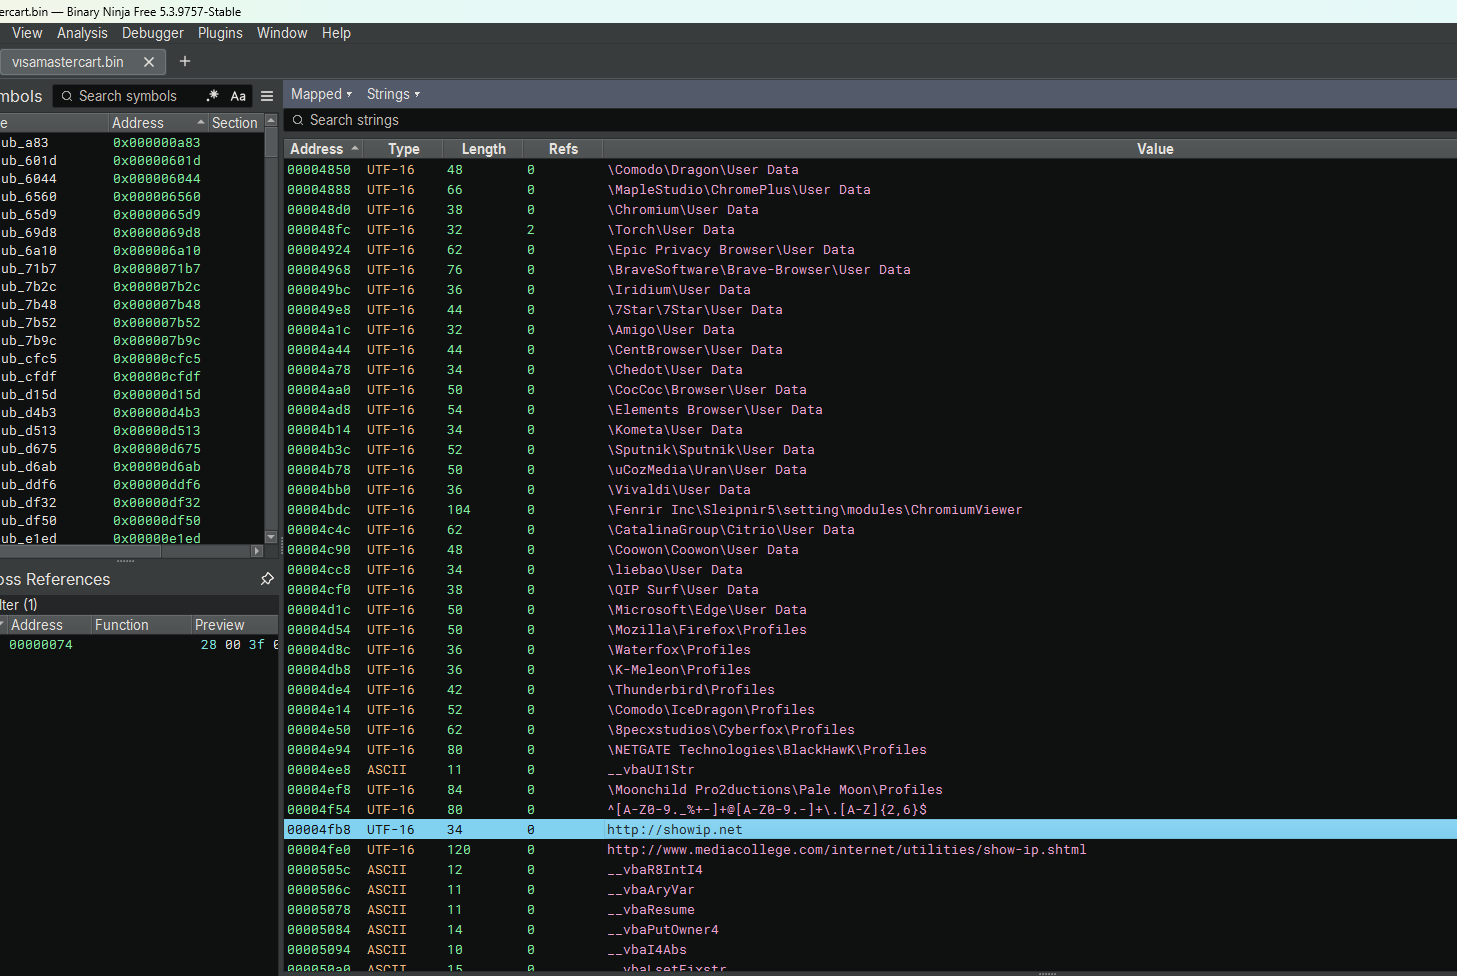 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
DarkTortilla RAT의 리버스 엔지니어링 분석. 신용카드 데이터를 탈취하고, 브라우저 비밀번호를 복호화하며, Telegram, SMTP 및 FTP를 통해 데이터를 유출하는 정교한 악성코드입니다.
 gmh5225/csrfbrute
CSRF 로그인 무차별 대입 공격 도구로, 레드팀 작전을 위해 설계되었으며 동적 CSRF 토큰 갱신, 멀티스레드 동시성 및 세션 복구 기능을 갖추고 있어 높은 동시성 작업과 지능형 재시도 메커니즘을 지원합니다.
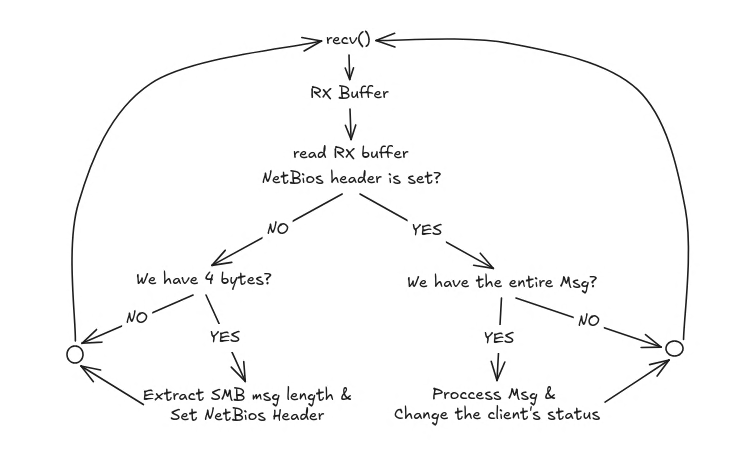 lcky00/impostor
SMB1 서버로, C 언어로 작성된 NTLMv2 해시 가로채기용 도구입니다.
 hackerest/pwneye
ONVIF 및 RTSP 카메라 동반 도구로, 실제 보안 카메라를 발견하고 해킹하기 위한 도구입니다 🎥
 mr-un1k0d3r/redteamscripts
레드 팀 공격용 스크립트 모음으로, 프로세스 종료, 피싱을 위한 SPF 우회, 패스워드 스프레이, ColdFusion 패스워드 복호화를 포함합니다.
 amperclock/cve-2023-32784-kdbxpassdmp
Keepass 메모리 덤프에서 마스터 비밀번호를 검색하며, 무차별 대입(bruteforce) 힌트를 사용합니다.
 0xvedette/cve-2020-12712
SOS JobScheduler의 (S)FTP 프로필에 저장된 비밀번호를 프로필 이름이 3DES 암호화 키로 사용되는 점을 악용하여 해독하고, 평문 자격 증명을 복구할 수 있게 합니다.
 martinfrancois/cve-2021-36460
어드바이저리: VeryFitPro 앱(<=3.3.7)의 패스더해시 취약점을 상세히 설명하며, SHA-1 비밀번호 해시가 인증에 사용되어 원본 비밀번호 없이도 계정 탈취가 가능한 문제를 다룹니다.
 boreas37/cve-2026-43914-poc
CVE-2026-43914용 PoC: Vaultwarden <1.35.4 이메일 2FA 무차별 대입 우회 비밀번호 오라클. 표준 라이브러리만 사용하는 Python.
 shawnng078-ops/cve-2024-28000-exploit-lab
격리된 WordPress 실습 환경을 이용한 LiteSpeed Cache 내 CVE-2024-28000의 실습 재현. 정찰, 취약한 해시 복구, 관리자 권한 상승 증명, 정리 및 복구 중심 문서를 포함합니다.
 brannondorsey/naive-hashcat
사전 구성된 사전(dictionary), 규칙 기반(rule-based), 결합(combinator), 마스크(mask) 공격을 통해 비밀번호 해시를 크랙하고, 수십 가지 해시 유형을 지원하며, 복구한 자격 증명을 pot 파일에 기록하는 플러그 앤 플레이…
 frizb/hashcat-cheatsheet
OSCP/침투 테스트를 위한 Hashcat 참조: 해시 식별, Linux, Windows, 아카이브, 데이터베이스, Kerberos 티켓 및 규칙 기반 공격을 위한 크래킹 구문.
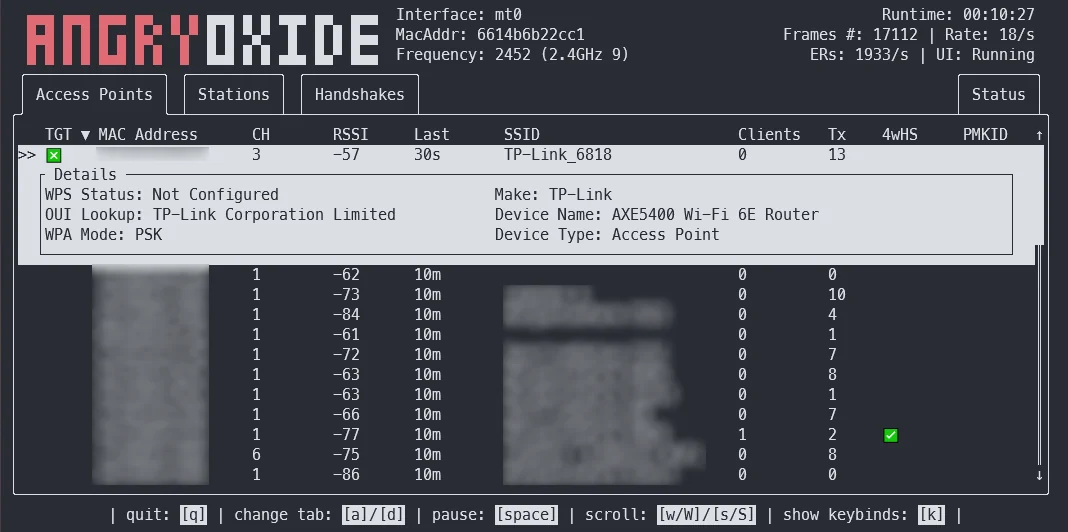 ragnt/angryoxide
deauthentication, rogue-client, 채널 전환 공격을 이용해 WPA/WPA2 핸드셰이크 및 PMKID 캡처를 자동화하는 공격형 802.11 감사 도구로, 헤드리스 모드, GPS 로깅, Hashcat 호환 출력을 지원합니다.
 wapiti-scanner/wapiti
Python3로 작성된 웹 취약점 스캐너
 nccgroup/winauthlib
자격 증명 테스트를 위한 Windows 도메인 인증 라이브러리
 s0ld13rr/pentestcode
지속적인 엥게이지먼트 상태를 유지하며 다중 에이전트 정찰, 익스플로잇, 사후 익스플로잇 및 보고를 오케스트레이션하는 자율형 AI 침투 테스트 에이전트