
 #1
 gl1tch0x1/ghost-cms-exploit
Ghost CMS 자격 증명을 무차별 대입한 다음 CVE-2024-23724를 확인하고 확인된 취약한 대상에 대한 SVG 익스플로잇 페이로드를 생성하는 Python 스크립트입니다.
 ethancunt/cve-2022-45599
Proof-of-concept for CVE-2022-45599: PHP type juggling vulnerability in Aztech WMB250AC router login.php allowing admin authentication bypass via…
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMB 레드팀 랩— LLMNR 포이즈닝을 통한 NTLM 릴레이, CVE-2007-2447, NTLMv2 해시 크래킹 및 Windows 10에서의 NT AUTHORITY\SYSTEM
 redfox-security/digisol-dg-gr1321-s-password-storage-in-plaintext-cve-2024-4232
개념 증명(PoC)으로, Digisol DG-GR1321 라우터의 평문 비밀번호 저장 취약점을 시연하여 자격 증명 노출 및 무단 접근을 가능하게 합니다.
 logangoins/cable
.NET 포스트 익스플로잇 툴킷 — Active Directory 정찰 및 익스플로잇용
 mrd0x/webview2-cookie-stealer
WebView2 페이지에 JavaScript 키로거를 주입하여 키 입력을 캡처하고 Microsoft 인증 세션으로부터 쿠키를 HTTP GET 요청을 통해 유출합니다.
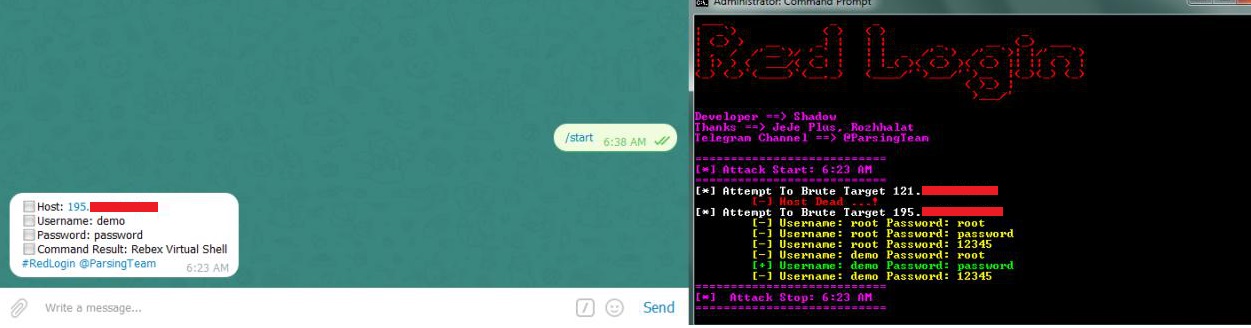
 lazorfuzz/python-hacklib
hacklib - 침투 테스트, 포트 스캐닝, Python을 사용한 어디서나 로그인
 hook-s3c/cve-2018-18852
CERIO 라우터(DT300N, DT100G, AMR-3204, WMR-200N)에서 공급업체 기본 자격 증명을 사용하는 인증된 원격 코드 실행 익스플로잇. MIPS 아키텍처를 대상으로 하는 Python PoC.
 alcaparra/cve-2022-26138
Atlassian Questions 하드코딩된 비밀번호 (CVE-2022-26138)
 synacktiv/cachedata_decrypt
Windows EntraId CacheData를 BF(무차별 대입)하고 복호화하는 간단한 툴킷
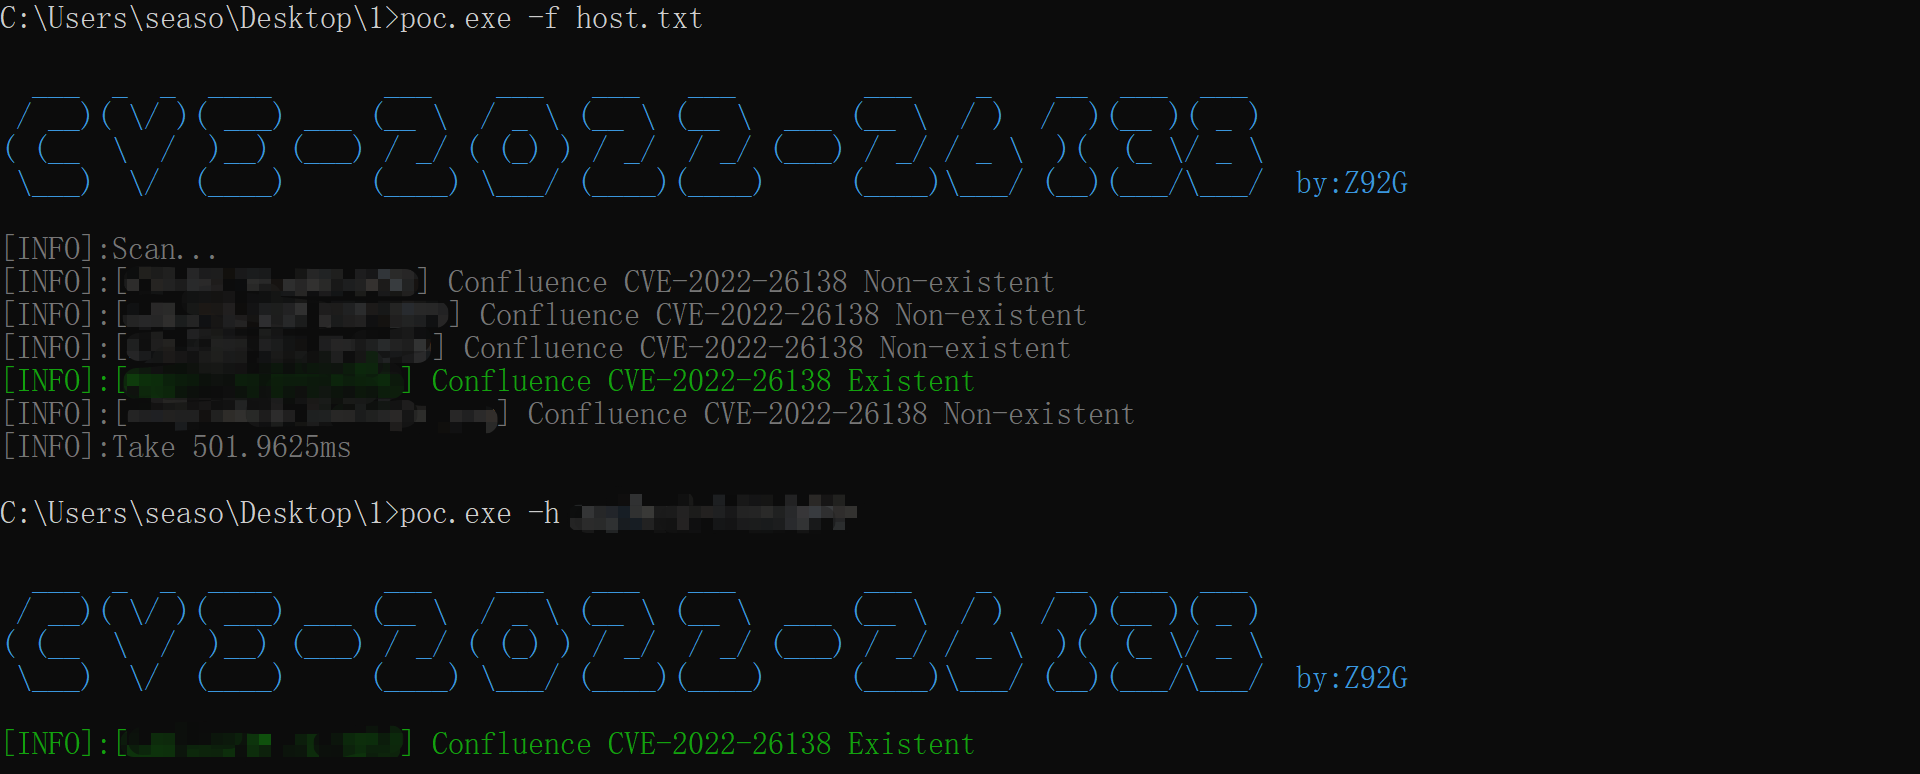 z92g/cve-2022-26138
Confluence 하드코딩 비밀번호 PoC
 an00byss/godehashed
dehashed.com API를 사용하여 손상된 자산을 검색하는 golang 도구입니다.
 nathunandwani/cve-2020-24227
Playground Sessions - 사용자 자격 증명을 평문으로 저장
 imthoe/cve-2019-14314
CVE-2019-14314용 Python 익스플로잇: NextGEN Gallery 3.2.10 WordPress 플러그인의 인증된 SQL 주입으로 데이터베이스에서 비밀번호 해시를 추출합니다.
 tegal1337/whorepress
Wordpress 로그인 체커 - Selenium / Puppeteer 미사용
 zzh217/cve-2018-9995_batch_scanning_exp
CVE-2018-9995_Batch_scanning_exp









