
 #1
Password cracking, brute-force, wordlists, and credential testing tools.
Kitploit 추천

 an0nlk/nosql-mongodb-injection-username-password-enumeration
이 스크립트를 사용하여 Nosql(mongodb) 인젝션에 취약한 웹 애플리케이션의 사용자 이름과 비밀번호를 열거할 수 있습니다.
 secxena/credcheck
모듈식 자격 증명 유효성 검사 프레임워크로, 침투 테스터를 위한 능동적 및 수동적(정규식 기반) 확인 모드를 제공합니다. 동적 API 테스트 및 라이브러리 통합을 통해 여러 서비스를 지원합니다.
 kkar/teamviewer-dumper-in-cpp
실행 중인 TeamViewer 인스턴스에서 자식 창을 열거하여 TeamViewer ID, 비밀번호 및 계정 설정을 덤프합니다.
 burnymcdull/cve-2017-7921
Hikvision 비인가 접근 탐지 poc 및 비밀번호 무차별 대입
 im10n/cve-2024-3183-poc
CVE-2024-3183 (FreeIPA Rosting)에 대한 PoC
 alucard0x1/cve-2024-28000
LiteSpeed Cache 권한 상승 PoC
 alien0ne/cve-2025-2304
Camaleon CMS v2.9.0에서 updated_ajax 엔드포인트의 부적절한 매개변수 처리를 통한 인증된 권한 상승

 sp00kyskelet0n/pynightmare
Python3로 작성된 CVE-2021-36934 일명 HiveNightmare/SeriousSAM용 PoC
 basekilll/cve-2025-24054_poc
PoC - CVE-2025-24071 / CVE-2025-24054, NTMLv2 해시를 얻을 수 있는 취약점

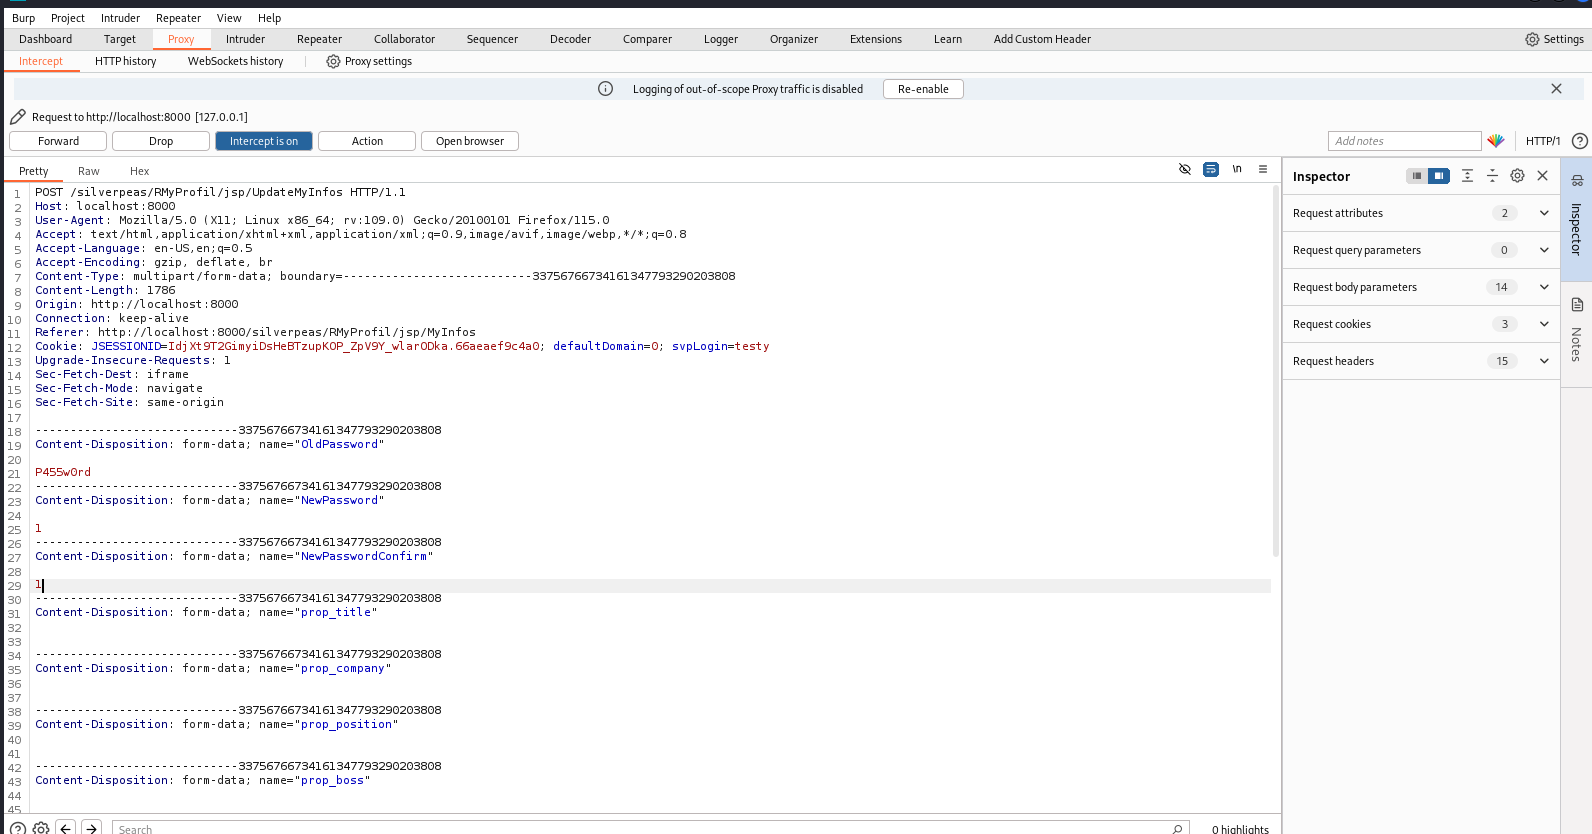 njmbb8/cve-2024-42850
Silverpeas v6.4.2 이하 버전에서 비밀번호 복잡성 요구 사항을 우회할 수 있는 취약점이 존재합니다.
 hatlesswizard/cve-2023-6875
Xakep.Ru를 위해 작성된 CVE-2023-6875 악용
 hackeremmen/gitlab-exploit
GitLab CVE-2023-7028용 익스플로잇: 이중 이메일 검증을 통한 비밀번호 재설정 우회로, 승인되지 않은 계정 탈취를 허용합니다. 영향을 받는 버전 범위와 수정 지침을 포함합니다.
 george0papasotiriou/cve-2026-23005-matter-commissioning-code-brute-force-without-rate-limit
Matter 커미셔닝 코드 무차별 대입 공격(CVE-2026-23005)을 Python으로 시뮬레이션하여 8자리 설정 코드에 대한 속도 제한 및 잠금 부재를 입증합니다.
 redfox-security/digisol-dg--gr1321-s-password-storage-in-plaintext--cve-2024-4232
CVE-2024-4232를 대상으로 하는 개념 증명 익스플로잇으로, Digisol DG-GR1321 라우터의 평문 비밀번호 저장을 공격합니다. 웹 인터페이스에서 자격 증명 추출을 시연합니다.
 kiphuong/cve-2016-6210
cve-2016-6210의 PoC
 jason-siu/cve-2019-9053-exploit-in-python-3
CVE-2019-9053 (SQL injection)을 위한 Python 3 익스플로잇, 해시 크래킹을 포함하며, 오래된 Python 2 코드에서 업데이트되어 TryHackMe CTF에서 사용할 수 있습니다.








