
 #1
Password cracking, brute-force, wordlists, and credential testing tools.
Kitploit 추천

 sabbu143s/cve_2020_35848
CVE-2020-35847은 인증 메커니즘에서 사용자 입력을 안전하지 않게 처리하여 원격 코드 실행으로 이어지는 Cockpit-CMS v1.7의 취약점입니다. 이 랩은 CTF 플레이어와 버그 바운티 학습자를 위해 토큰 추출, 비밀번호 재설정, 플래그 획득을 포함한…
 paragbagul111/cve-2024-41290
FlatPress CMS v1.3.1 1.3은 인증 데이터를 > 저장하는 데 안전하지 않은 방법을 사용하는 것으로 밝혀졌습니다.
 n000xy/cve-2019-19609-poc-python
Strapi 프레임워크, 3.0.0-beta.17.4
 mind2hex/cve-2019-17240-bludit-3.9.2-auth-bruteforce-bypass
Bludit 3.9.2 인증 브루트포스 우회
 j-baines/even-you-brutus
Mikrotik RouterOS 6.x 웹 인터페이스의 사전 무차별 대입 공격
 g0tmi1k/kippo-g0tmi1k
중간 상호작용 SSH 허니팟으로, 무차별 대입 공격과 공격자의 전체 셸 상호작용을 기록하며, 핑거프린팅을 줄이기 위한 사용자 정의 옵션을 제공합니다.
 shutdownrepo/targetedkerberoast
Python script for Kerberoasting with targeted ACL abuse: sets temporary SPNs on users without them, extracts Kerberos hashes, then removes the SPN.…
 trouble-1/vajra
Vajra는 대상의 Azure 및 AWS 환경에서 공격 및 열거를 위한 여러 기술을 갖춘 UI 기반 도구입니다. 더 나은 사용자 경험을 위해 Python Flask 모듈로 구축된 직관적인 웹 기반 사용자 인터페이스를 제공합니다. 이 도구의 주요 초점은 다양한 공격…
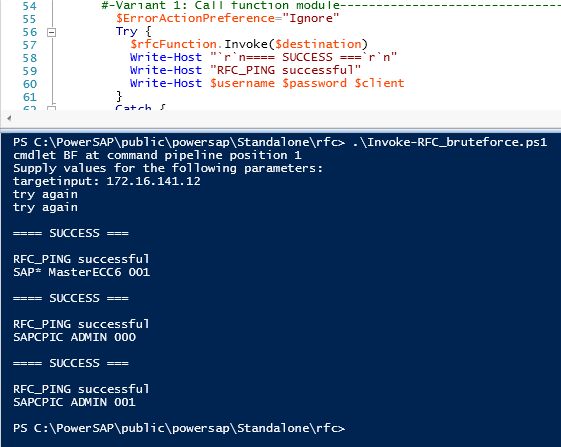 airbus-seclab/powersap
Powershell SAP 평가 도구
 xfreed0m/adfspray
Python3 도구로, 다양한 방법을 사용하여 Microsoft Online 서비스에 대해 비밀번호 스프레이를 수행합니다.
 whitehat-zero/powenum
일반적인 PowerSploit Powerview 함수를 실행한 다음 출력을 스프레드시트로 결합하여 쉽게 분석할 수 있게 합니다.
 wavestone-cdt/invoke-cleverspray
Active Directory 사용자의 현재 및 이전 비밀번호를 탐지하는 비밀번호 스프레이 스크립트
 duy-31/cve-2023-35636
Microsoft Outlook 정보 유출 취약점 (비밀번호 해시 유출) - Expect Script POC
 unweb/plown
Plone CMS용 보안 스캐너 도구입니다.
 ianxtianxt/bypass360mimikatz_x64
변조된 mimikatz 바이너리로, 리소스 수정 및 디지털 서명을 통해 360 안티바이러스 탐지를 우회하여 침투 테스트에서 자격 증명 덤핑을 수행합니다.
 syedshehzadgillani/adminsnatcher
몇 초 만에 어떤 웹사이트의 관리자 패널을 찾아보세요.
 jas502n/database-druid
druid_decode
 ruthvikvegunta/opencrx-cve-2020-7378
OpenCRX의 비밀번호 재설정 취약점(CVE-2020-7378)을 악용합니다. 또한 스크립트가 생성한 모든 비밀번호 재설정 메일을 삭제하여 은밀성을 유지합니다.








