
 #1

 zgsnj123/cve-2025-45466
CVE-2025-45466의 세부 정보입니다.
 trqt/cve-2024-48322
CVE-2024-48322을 대상으로 하는 RunCodes 인스턴스용 익스플로잇. 인증 우회 후 이메일 수신함을 통해 사용자 비밀번호를 획득하며, 유효한 계정 하나만 있으면 됩니다.
 soy-oreocato/cve-2022-42176
CVE-2022-42176에 대한 개념 증명: PCSecure 구성 파일의 하드코딩된 자격 증명으로 인해 로컬 권한 상승으로 관리자 패널에 접근하고 임의 명령 실행이 가능합니다.
 s_r_e_e_r_a_j/ziprarhunter
ZipRarHunter는 워드리스트를 사용하여 ZIP 및 RAR 아카이브 파일의 비밀번호를 크랙하도록 설계된 강력한 명령줄 윤리적 해킹 도구입니다.
 r3fr4kt/codify-tjnull-oscp-
Codify(Linux - Easy) 워크스루. vm2 RCE(CVE-2023-30547) 악용, SQLite DB 해시 추출, John을 이용한 Bcrypt 크래킹, `mysql-backup.sh`의 Bash 와일드카드 비교를 통한 권한 상승을 다룹니다.
 m0d0ri205/wargame-turkey_in_2
CTF 워게임 플랫폼으로, 유니코드 우회 공격(CVE-2015-9238), 플래그 파일 분할, 무차별 대입 지연, 교육용 보안 챌린지를 위한 비밀번호 해싱 기능을 제공합니다.
 carlos55ml/zerologon
Zerologon 취약점(CVE-2020-1472)을 테스트하고 악용하기 위한 스크립트로, Active Directory에서 도메인 컨트롤러의 비밀번호 재설정 및 해시 덤프를 가능하게 합니다.
 zvckster/cve-2025-63353
다중 언어 PoC(Python · Go · JS · C) 및 CVE-2025-63353에 대한 기술 문서: FiberHome HG6145F1 GPON ONT 장치의 심각한 예측 가능한 기본 PSK 취약점.
 shadow-spinner/cve-2022-0847
루트 계정의 비밀번호를 직접 제거하는 CVE-2022-0847 익스플로잇
 rajchowdhury240/cve-2018-13341
이 도구는 CVE-2018-13341을 익스플로잇하는 것을 목표로 합니다.
 100hnomeunome/zerologon-cve-2020-1472-lab
ZeroLogon 취약점 (CVE-2020-1472) 설명 및 시연
 ajnik/joomla-bruteforce
Joomla 관리자 로그인 자격 증명을 워드리스트로 무차별 대입하는 Python 스크립트로, 침투 테스트를 위한 프록시 및 상세 출력 옵션을 제공합니다.
 martinfrancois/cve-2021-36460
어드바이저리: VeryFitPro 앱(<=3.3.7)의 패스더해시 취약점을 상세히 설명하며, SHA-1 비밀번호 해시가 인증에 사용되어 원본 비밀번호 없이도 계정 탈취가 가능한 문제를 다룹니다.
 eladshamir/internal-monologue
Internal Monologue Attack: LSASS를 건드리지 않고 NTLM 해시 검색
 paradoxis/flask-unsign
비밀 키를 추측하여 Flask 애플리케이션의 세션 쿠키를 가져오고, 디코딩하고, 무차별 대입하고, 제작하는 명령줄 도구.
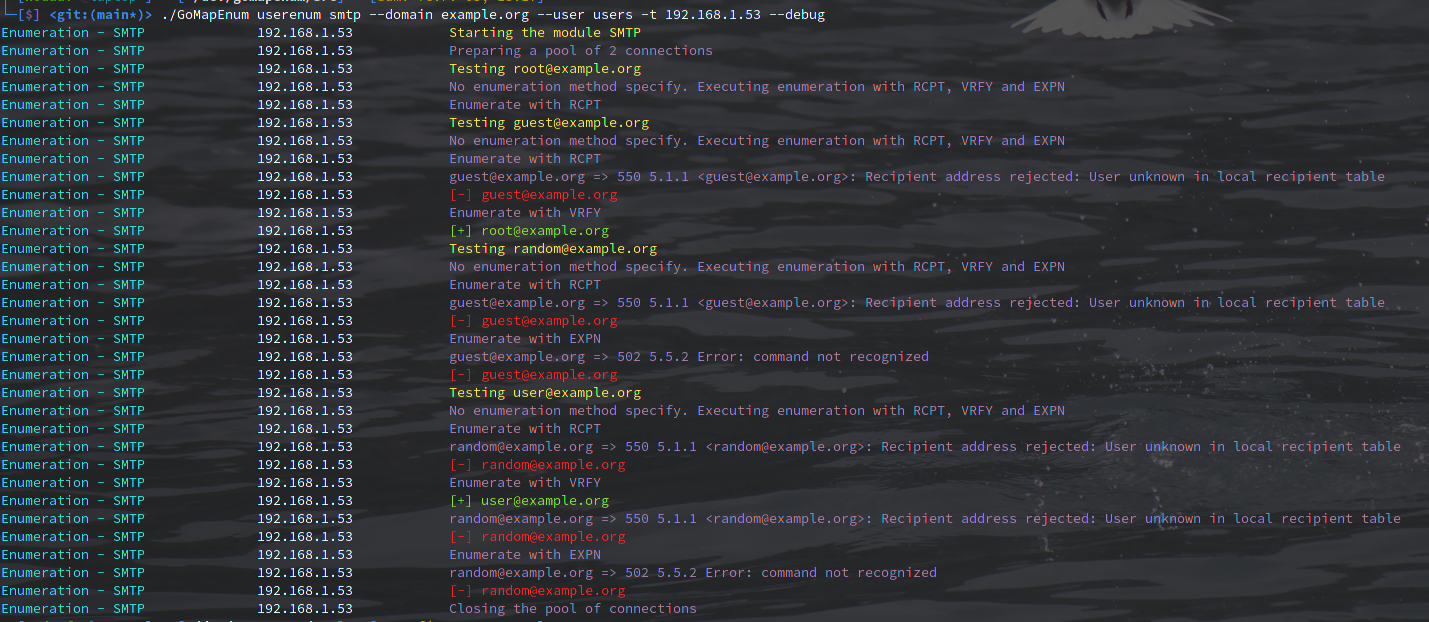 nodauf/gomapenum
Azure, ADFS, OWA, O365, Teams에서 사용자 열거 및 비밀번호 무차별 대입, Linkedin에서 이메일 수집









