
 #1

 vozec/cve-2023-7028
이 저장소는 CVE-2023-7028의 개념 증명(PoC)을 제시합니다.
 3lp4tr0n/remotemonologue
NTLM 인증 강제를 위한 DCOM 무기화
 0xsyr0/vx-underground-wordlist
.zip 파일 암호를 크랙하기 위한 워드리스트
 ad0nis/ntlm_relay_gat
ntlmrelayx.py를 사용하여 NTLM 릴레이 공격을 자동화합니다: SMB 공유 열거, 셸 실행, 비밀 덤프 및 다중 스레드 세션을 통한 MSSQL 명령 실행.
 d0ge/sign-saboteur
SignSaboteur는 다양한 서명된 웹 토큰을 편집, 서명, 검증하기 위한 Burp Suite 확장 프로그램입니다.
 securityriskadvisors/msspray
Azure 및 Office 365의 다양한 엔드포인트에 대한 비밀번호 공격 및 MFA 검증
 xhcoding/sshpass-win32
http://sourceforge.net/projects/sshpass/ 의 Windows 버전
 synacktiv/rulesfinder
기계 학습 기반 비밀번호 변형 규칙
 mwr-cybersec/veeamdumper-bof
Veeam Backup and Replication 및 Veeam One용 자격 증명 추출 BOF
 3gstudent/passwordfilter
평문 비밀번호를 기록하는 비밀번호 필터 DLL의 2가지 방법
 tylous/auto_eap
EAP 네트워크에 대한 자동화된 무차별 대입 로그인 공격
 otterhacker/labs4u2self
도메인 컨트롤러와 취약한 MSSQL을 갖춘, 배포 가능한 AWS 호스팅 Active Directory 펜테스트 랩; S4U2Self 남용, SQL 무차별 대입, RCE 연습
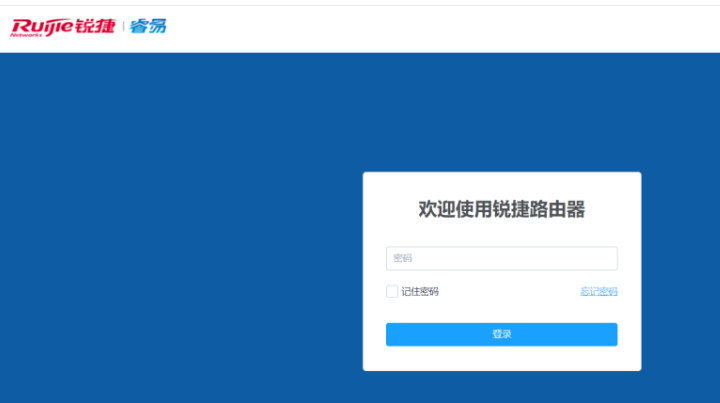 thedarknessdied/cve-2023-4169_cve-2023-3306_cve-2023-4415
Ruijie-RG-EW1200G CVE-2023-4169_CVE-2023-3306_CVE-2023-4415
 e-renna/cve-2019-9053
CVE-2019-9053 Python 3용 익스플로잇
 ianxtianxt/sharpdecryptpwd
Windows常用程序密码读取工具:SharpDecryptPwd
 xewdy444/netgrave
Netwave IP 카메라의 메모리 덤프 취약점(CVE-2018-17240)을 이용하여 로그인 자격 증명을 검색하는 도구입니다.
 j4k0m/cve-2019-5420
취약점으로 인해 공격자가 자동 생성된 개발 모드 비밀 토큰을 추측할 수 있습니다.









