
 #1
Password cracking, brute-force, wordlists, and credential testing tools.
Kitploit 추천
 orange0mint/cve-2025-57819_freepbx
이 저장소는 FreePBX의 CVE-2025-57819에 대한 두 개의 PoC 스크립트를 포함합니다: 하나는 새로운 관리자 사용자를 생성하는(poc_admin.py) 것이고, 다른 하나는 sqlmap을 사용하여 자격 증명을…
 zwlsix/keepass-cve-2023-24055
KeePass CVE-2023-24055 재현
 masjohncook/netsec-project
네트워크 보안 프로젝트 스크립트 - CVE-2021-22555 공격
 itzmetanjim/cve-2026-8697
CVE-2026-8697 상세 분석 및 POC 익스플로잇: TP-Link Archer C64 라우터의 디버그 SSH 서비스를 통한 로그인 속도 제한 우회로, 인증 없이 무차별 대입(brute-force) 비밀번호 공격을 가능하게 합니다.
 semperis-community/resetnightmare
POC 도구 for ResetNightmare (CVE-2026-27912)

 aseemjakhar/kcmd
Kankun 스마트 소켓 하이재킹 및 스니핑 도구. kankun 스마트 소켓과 그 모바일 앱은 명령/응답을 암호화하고 복호화하는 데 하드코딩된 AES 256비트 키를 사용합니다. 이는 소켓 하이재킹과 kankun 비밀번호 스니핑을 시연하는 PoC 프로젝트입니다. 이는…
 randomrobbiebf/wordpress-bf
WordPress 블로그 무차별 대입 공격.
 mbadanoiu/cve-2021-46366
CVE-2021-46366: Magnolia CMS의 CSRF + 오픈 리다이렉트를 통한 자격 증명 무차별 대입 공격
 manuelz120/cve-2021-45041
CVE-2021-45041용 PoC
 m4rm0k/cve-2019-16113
Bludit 3.9.2 - 원격 명령 실행 - CVE-2019-16113
 lisa-2905/cve-2024-56429
CVE-2024-56429에 대한 익스플로잇으로, iLabClient 소스 코드에서 Apache Derby 데이터베이스 부트 암호를 추출하여 로컬 데이터베이스 연결과 사용자 조작을 통한 권한 상승을 가능하게 합니다.
 ex-cal1bur/cve-2026-44596
YAMCS yamcs-core < 5.12.7은 POST /auth/token에 대한 속도 제한이 없습니다. 인증되지 않은 공격자는 모든 계정에 대해 무제한 무차별 대입 시도를 수행할 수 있습니다. HTTP 429를 반환하지 않습니다. 5.12.7에서 수정되었습니다.
 b1u3st0rm/cve-2024-44812-poc
CVE-2024-44812에 대한 개념 증명 익스플로잇 - Online Complaint Site v1.0의 SQL 인증 우회 취약점
 ally-petitt/cve-2023-43154-poc
Mac의 CMS에서 발생하는 타입 혼동 취약점에 대한 PoC로, 인증 우회 및 관리자 계정 탈취로 이어집니다.
 h4zaz/cve-2026-8793
# CVE-2026-8793 - PaperCut NG 25.0.11에 대한 책임 있는 공개(Responsible Disclosure) 작성 자료
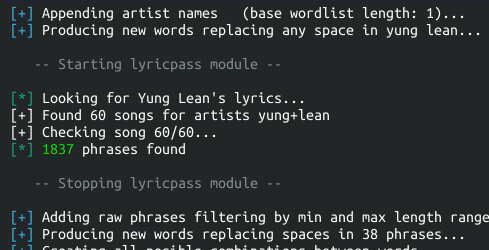 r3nt0n/bopscrk
개인 정보를 결합하고, 대소문자/leet 변환을 적용하며, 아티스트 가사를 스크래핑하여 향상된 크래킹 사전을 생성하는 타겟 비밀번호 워드리스트 생성기입니다.
 vivami/sauroneye
특정 단어가 포함된 특정 파일을 찾는 검색 도구, 예: 비밀번호가 포함된 파일..
 ajinabraham/xenotix-python-keylogger
Xenotix Windows용 Python 키로거.








