
 #1
Password cracking, brute-force, wordlists, and credential testing tools.
Kitploit 추천

 eonraider/violent-python3
TJ O'Connor의 저서 "Violent Python"의 소스 코드입니다. 코드는 Python 3으로 완전히 변환되었으며, PEP8 표준을 준수하도록 재구성되었고, 더 이상 사용되지 않는(deprecated) 라이브러리 구현과 관련된 의존성 문제를 해결하기 위해…
 zzzteph/weakpass
브라우저 기반의 비밀번호 크래킹 툴킷으로, 해시 조회, 단어 목록 생성, 규칙 기반 공격 시뮬레이션 및 클라이언트 측 해시 크래킹을 통한 침투 테스트 기능을 제공합니다.
 infosecmatter/minimalistic-offensive-security-tools
제한적이고 격리된 환경에서의 침투 테스트를 위한 도구 저장소입니다.

 hashcat/maskprocessor
고성능 워드 생성기로, 각 위치별로 구성 가능한 문자셋을 지원합니다.
 optiv/talon
Windows Active Directory 환경에서 Kerberos 및 LDAP 서비스를 대상으로 하는 비밀번호 추측 도구입니다.
 tpt11fb/attacktomcat
Tomcat 일반적인 취약점 GUI 익스플로잇 도구. CVE-2017-12615 PUT 파일 업로드 취약점, tomcat-pass-getshell 약한 인증 WAR 배포, 약한 비밀번호 무차별 대입, CVE-2020-1938 Tomcat AJP 파일 읽기/포함
 paradoxis/adsyncdump-bof
# ADSyncDump BOF ADSyncDump BOF는 Dirk-Jan Mollema의 adconnectdump.py / ADSyncDecrypt를 종속성 없이 Beacon Object File(BOF)로 포팅한 것입니다.
 aron-tn/mega-bot
[신규] : Mega Bot ☣ 스캐너 및 자동 익스플로이터
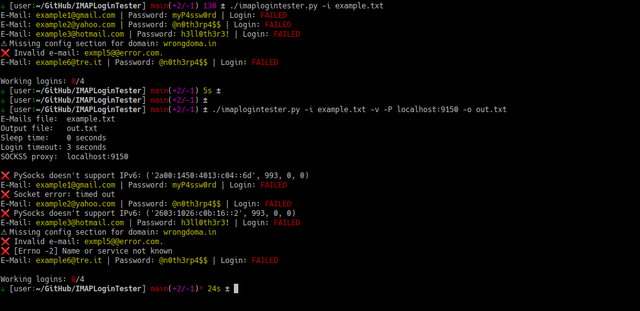 rm1984/imaplogintester
많은 이메일과 비밀번호가 포함된 텍스트 파일을 읽고 IMAP 서버에 로그인을 시도하여 자격 증명의 유효성을 확인하는 간단한 Python 스크립트입니다.
 luisgg/ophcrack
Windows 비밀번호 크래커로, 레인보우 테이블을 사용한 시간-메모리 트레이드오프 기법을 활용합니다. Windows, macOS, Linux에서 GUI를 통해 LM 및 NT 해시를 지원합니다.

 woolf/rtspbrute
RTSP 라우트와 자격 증명을 브루트 포스하고 스크린샷을 찍는 도구!
 wkovacs64/pwl
Password Lense: 비밀번호의 문자 유형을 표시합니다
 10toothhtoot01/hiya
지문 모듈, Linux에 passkeys 지원도 추가합니다.
 7megaumka7/foskiller
FOSSBilling CVE-2026-53647 & CVE-2026-53646 PoC — 인증되지 않은 API 키 노출 및 비밀번호 재설정 토큰 재사용









