
 #1
Tools for capturing, inspecting, and analyzing network traffic in real-time or from capture files.
Kitploit 추천
 astsam/rtl8812au
모니터 모드 및 프레임 인젝션을 지원하는 RTL8812AU/21AU 및 RTL8814AU 드라이버
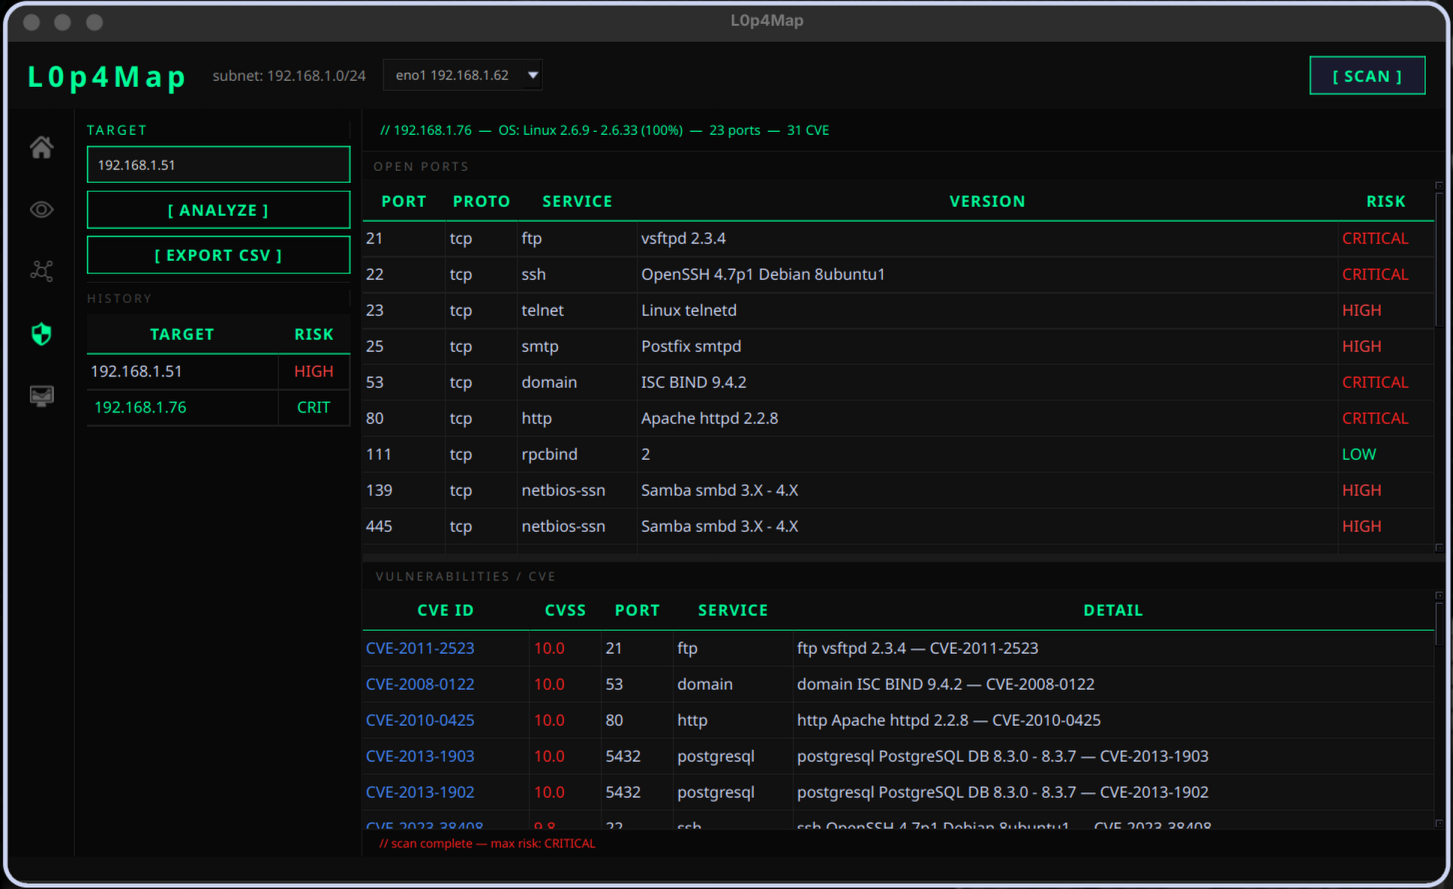 haxl0p4/l0p4map
전문적인 네트워크 모니터링 및 시각화 도구입니다. L0P4Map은 고속 ARP 발견과 완전한 nmap 통합, 실시간 대화형 네트워크 토폴로지 엔진을 결합합니다. 로컬 네트워크와 사용자 지정 IP/웹사이트 모두에서 작동합니다.
 omriher/captipper
악성 HTTP 트래픽 탐색기
 greatscottgadgets/facedancer
Python으로 자체 USB 장치를 구현하세요. Cynthion 또는 GreatFET와 같은 하드웨어 주변기기에서 지원됩니다.
 jiaoxianjun/btle
표준 및 비표준(원시 비트) 방식을 모두 지원하는 블루투스 저에너지(BLE) 패킷 스니퍼 및 송신기로, 소프트웨어 정의 라디오(SDR) 기반입니다.
 royhills/arp-scan
로컬 네트워크에서 IPv4 호스트를 발견하고 핑거프린팅하기 위한 빠른 ARP 기반 네트워크 스캐너로, 벤더 조회, 조정 가능한 스캔 속도, 네트워크 감사를 위한 유연한 출력을 제공합니다.
 nccgroup/sniffle
TI CC1352/CC26x2 하드웨어용 Bluetooth 5 및 4.x LE 스니퍼로, 확장 광고, 모든 PHY 모드, MAC/RSSI 필터링 및 Wireshark와 호환되는 PCAP 내보내기 기능을 지원합니다.
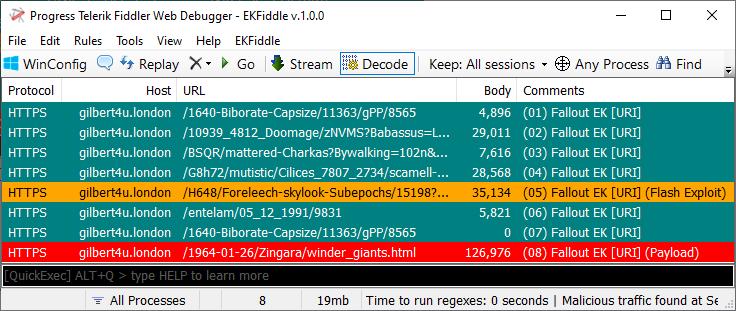 jeromesegura/ekfiddle
악성 웹 트래픽을 분석하기 위한 만능 도구로, 널리 사용되는 Fiddler 웹 디버거를 기반으로 합니다.
 idaholab/malcolm
Malcolm은 전체 패킷 캡처 아티팩트(PCAP 파일), Zeek 로그 및 Suricata 경보를 위한 강력하고 쉽게 배포 가능한 네트워크 트래픽 분석 도구 모음입니다.
 riverloopsec/killerbee
IEEE 802.15.4/ZigBee 보안 연구 툴킷
 r00t-3xp10it/morpheus
Morpheus - Ettercap TCP/IP 자동화 (MITM 하이재킹 도구)
 felixweyne/imaginaryc2
Imaginary C2는 악성코드의 행동(네트워크) 분석을 돕기 위한 파이썬 도구입니다. Imaginary C2는 선택적으로 지정된 도메인/IP로 향하는 HTTP 요청을 캡처하는 HTTP 서버를 호스팅합니다. 또한, 이 도구는 캡처된 명령 및 제어 응답/전송된…
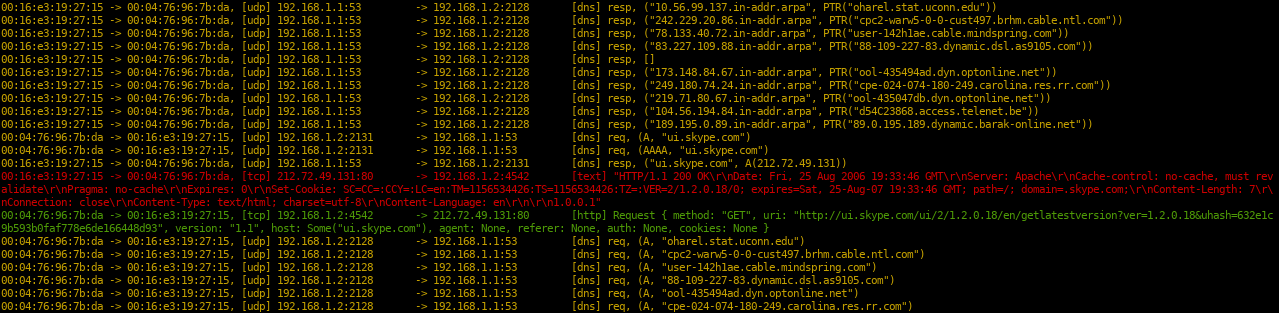 kpcyrd/sniffglue
안전한 멀티스레드 패킷 스니퍼
 0x4d31/fatt
FATT /fingerprintAllTheThings - pcap 파일 및 실시간 네트워크 트래픽에서 네트워크 메타데이터와 지문을 추출하기 위한 pyshark 기반 스크립트
 phaethon/kamene
네트워크 패킷 및 pcap 파일 제작/스니핑/조작/시각화 보안 도구. 원래 2015년에 scapy에서 포크되었으며, 그 이후로 python3 호환성을 제공하고 있습니다.
 aress31/wirespy
다양한 무선 네트워크 공격을 자동화하도록 설계된 프레임워크(이 프로젝트는 2017년 Pentester Academy TV의 툴박스에서 소개되었습니다).
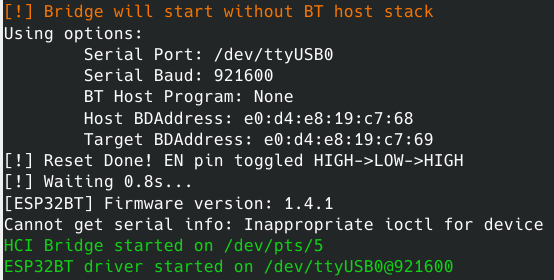 matheus-garbelini/esp32_bluetooth_classic_sniffer
값싼 ESP32 보드로 가능한 수준의 저렴한 가격에 구현한 능동형 Bluetooth BR/EDR 스니퍼/인젝터. Scapy와 함께 동작합니다 ;-)








