
 #1

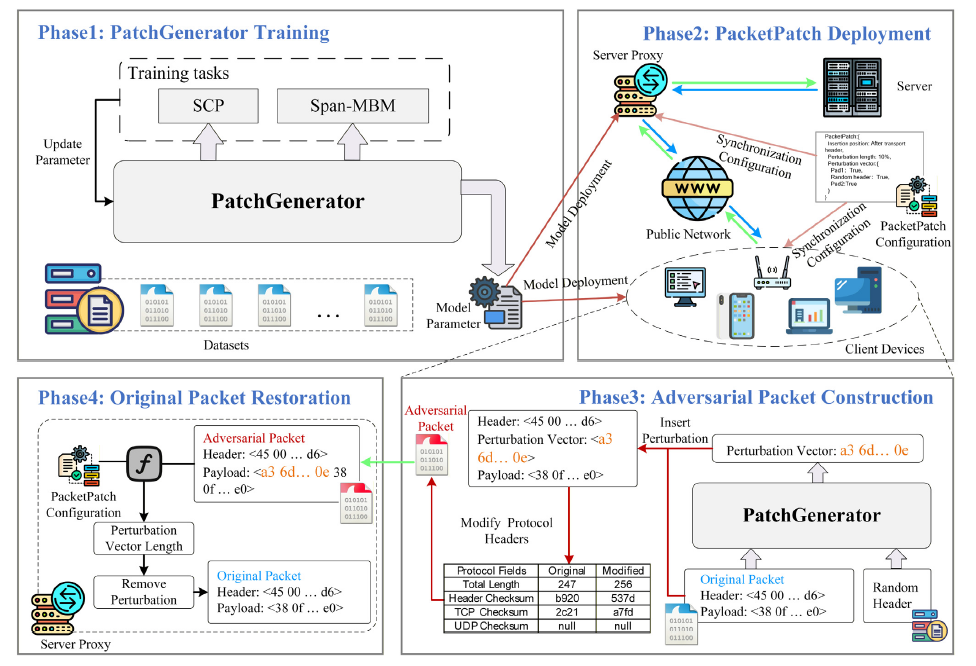 xuyw-seu/packetpatch
암호화된 트래픽 분류에 대한 실용적인 블랙박스 적대적 패킷 생성: 최소 오버헤드 및 완전한 패킷 복구 가능.
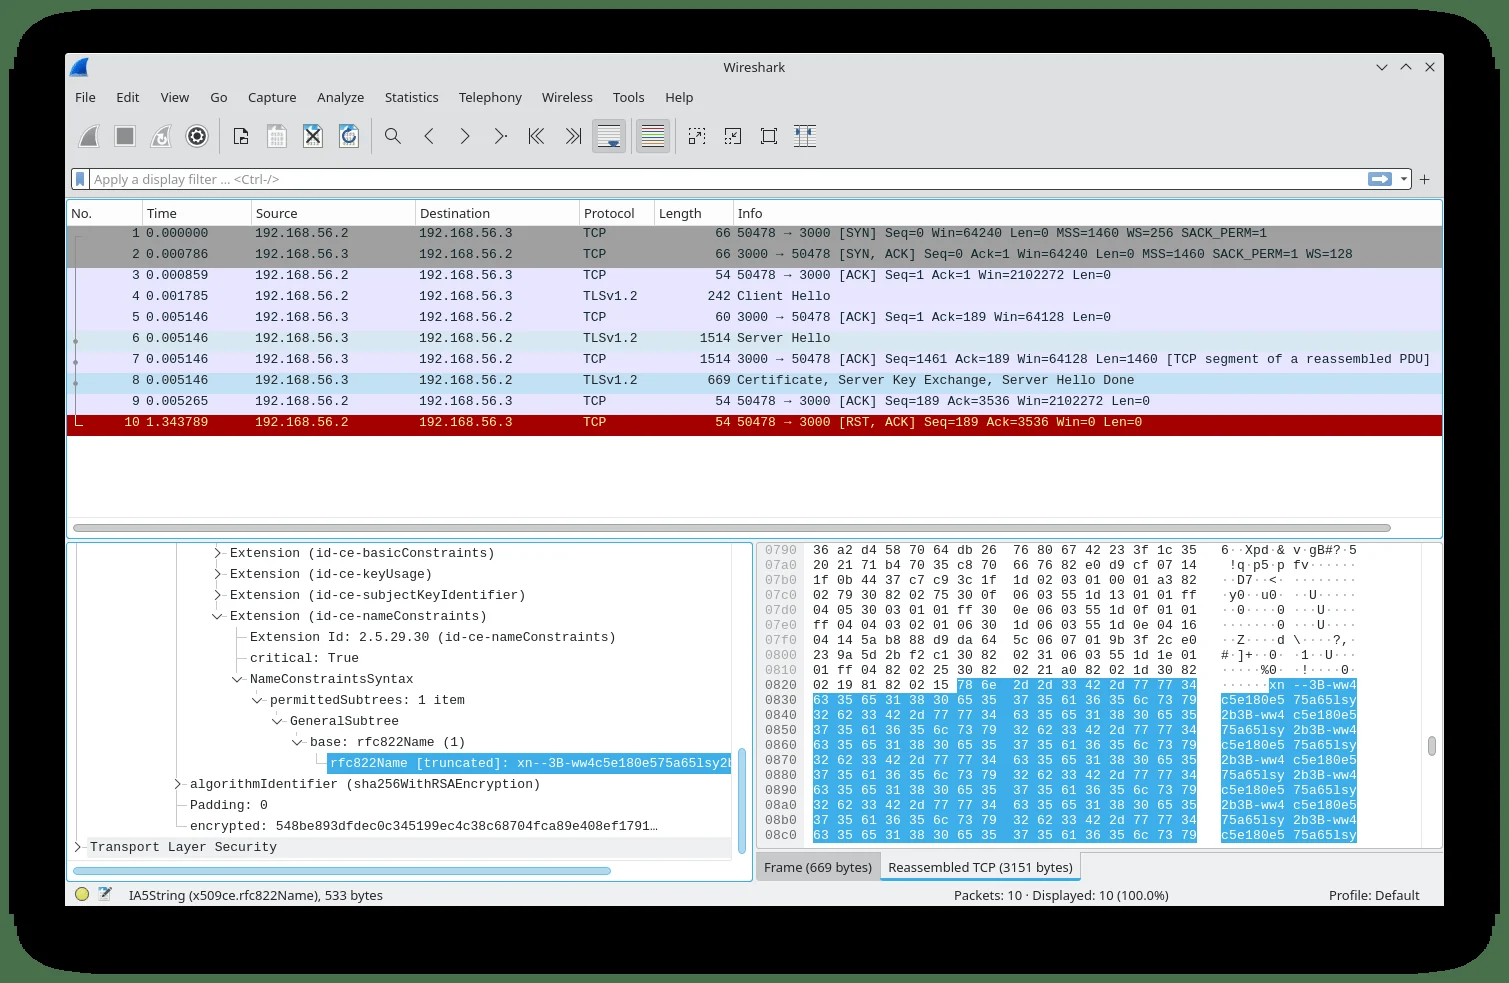 fox-it/spookyssl-pcaps
PCAP 및 OpenSSL CVE-2022-3602 악용 시도 탐지를 위한 Suricata 시그니처로, 악성 클라이언트/서버 트래픽과 정상적인 퓨니코드 인증서 예시를 포함합니다.
 corelight/cve-2020-16898
CVE-2020-16898 (Windows TCP/IP 원격 코드 실행 취약점)에 대한 네트워크 탐지 패키지
 kiminewt/pyshark-legacy
tshark용 Python 래퍼, 와이어샤크 디섹터를 사용한 파이썬 패킷 파싱을 허용 (Python2 레거시 버전)
 dougives/wisp
802.11 클라이언트를 대량으로 자동 deauth하는 스크립트 및 하드웨어 키트. 나중의 악의적인 용도를 위해 패킷을 캡처합니다.
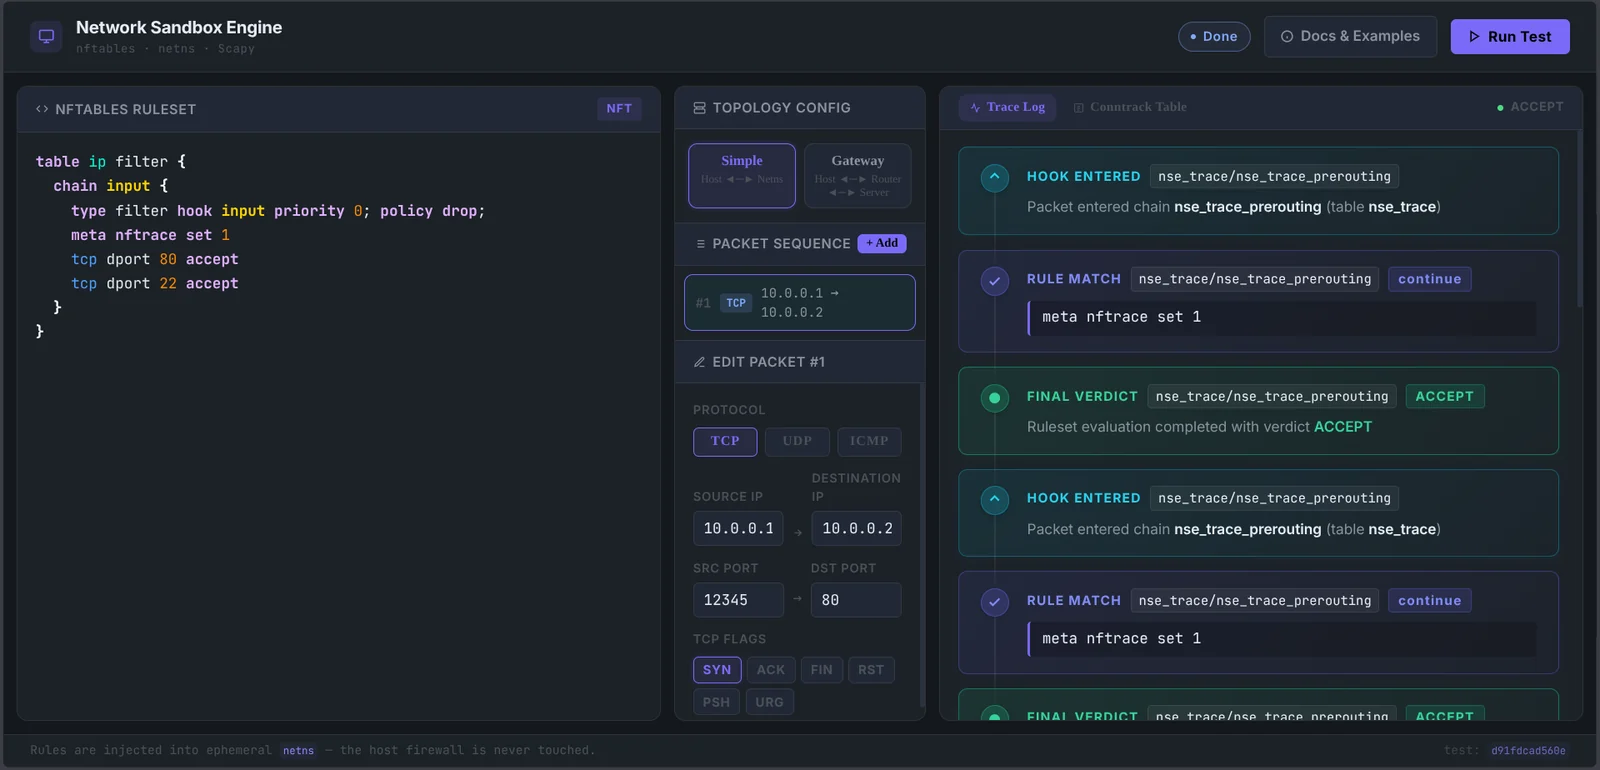 onyks-os/networksandboxengine
A deterministic network sandbox for testing nftables rules. It uses ephemeral Linux network namespaces (netns) and Scapy to validate firewall logic…
 mauricelambert/passwordssniffer
이 모듈은 보호되지 않은 프로토콜의 사용자 이름과 비밀번호를 스니핑합니다.
 9lyph/cve-2022-29593
Proof-of-concept exploit for authentication bypass via capture-replay in Dingtian DT-R002 relay, allowing unauthorized control of relays through HTTP…
 corelight/zeek-spicy-wireguard
Spicy를 기반으로 한 Zeek Wireguard 프로토콜 분석기.
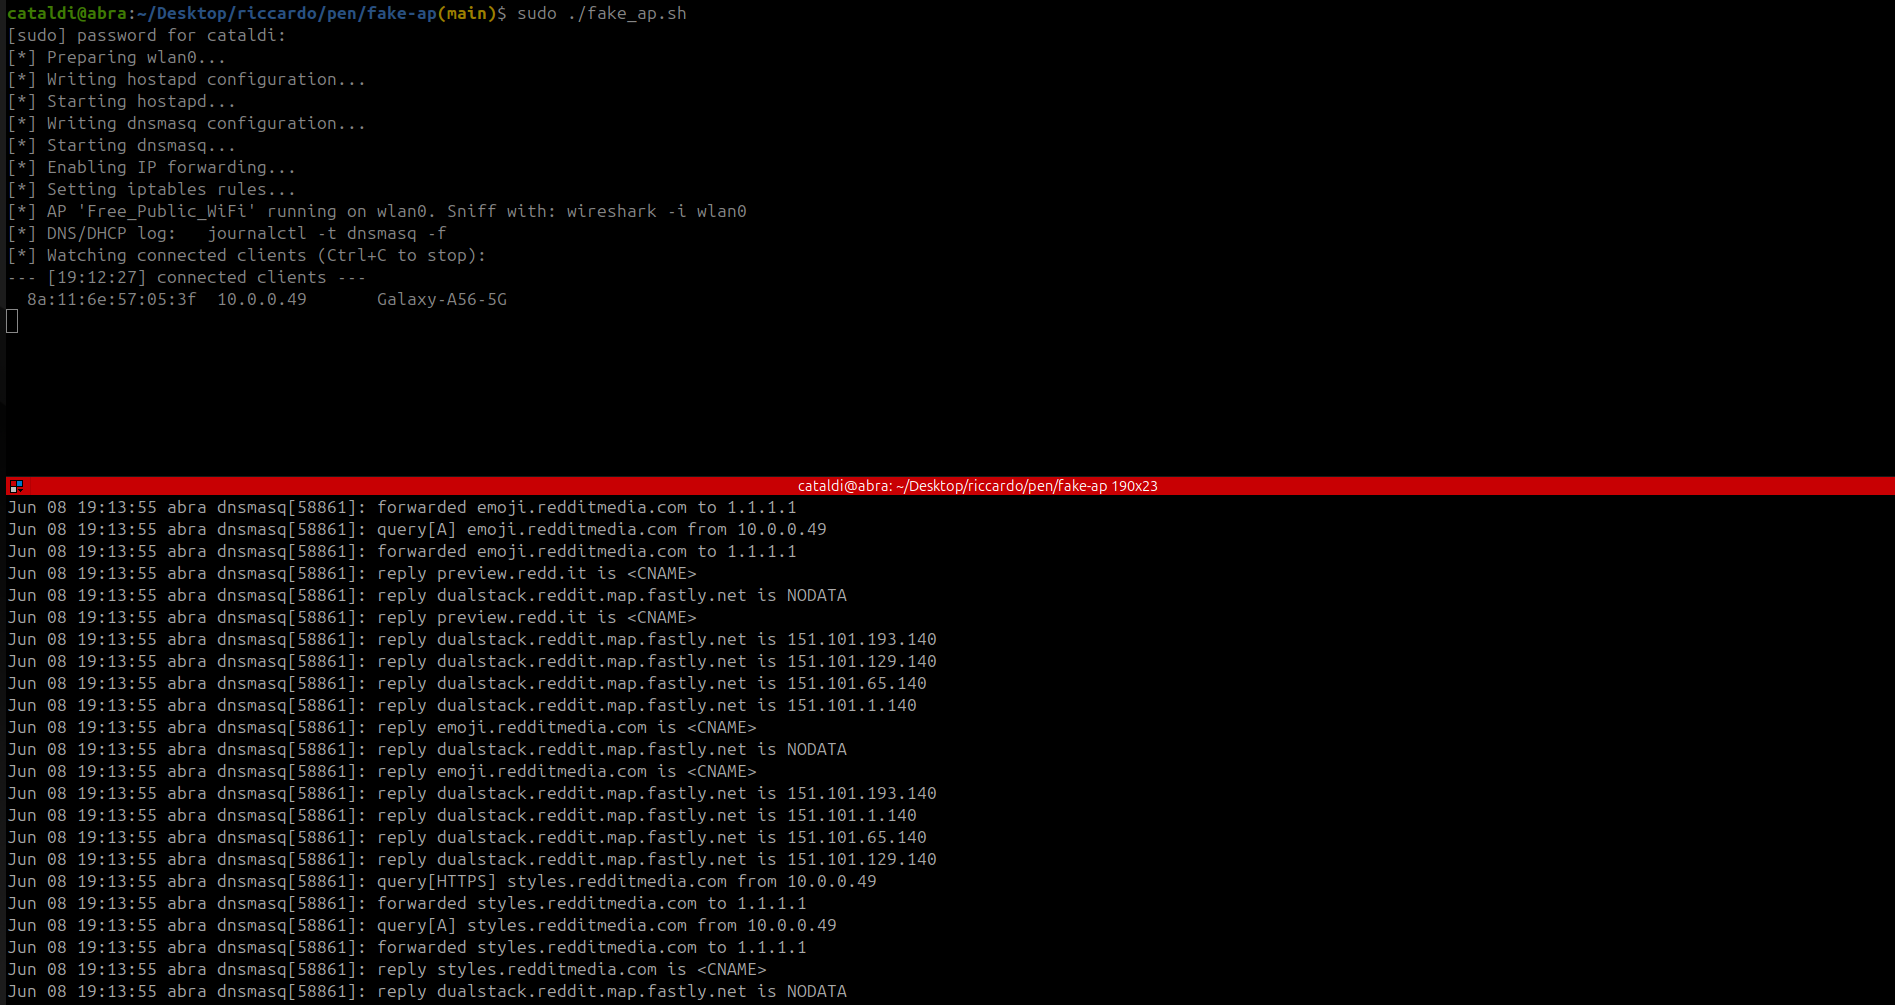 riccardocataldi/access-point
악성 개방 Wi-Fi AP로, hostapd, dnsmasq, iptables NAT를 이용한 제어된 트래픽 캡처 도구입니다. 실시간 클라이언트 모니터링, DNS/DHCP 로깅, Wireshark 기반 트래픽 분석을 가능하게 합니다.
 rbowes-r7/refreshing-mcp-tool
F5의 `mcp` 프로토콜 구현체로, 취약점 헌팅 중 트래픽을 스니핑하기 위한 MitM 도구를 포함합니다.
 vulncheck-oss/go-exploit-cache
go-exploit과 함께 사용할 HTTP 캐시 데이터베이스를 생성하는 유틸리티
 corelight/zeek-spicy-stun
Spicy 기반의 Zeek STUN 프로토콜 분석기입니다.
 benadia/an-integrated-wireless-network-forensic-analysis-framework
이 프레임워크는 기존의 오픈소스 도구 모음을 통합 패키지로 결합하여 포렌식 조사 프로세스를 자동화합니다. 무선 네트워크 트래픽을 캡처하고, 조사의 필요에 따라 캡처된 트래픽을 분석하며, 분석된 트래픽에서 디지털 증거를 추출하고 문서화할 수 있습니다.
 alperenugurlu/cve-2024-3596-detector
Access-Request 패킷의 MD5 충돌을 분석하여 RADIUS/UDP 트래픽에서 CVE-2024-3596을 탐지하고, 관리자가 취약한 인증 방법을 식별할 수 있도록 돕습니다.
 dtrecherel/dnsspoof
A Python3로 작성된 DNS 스푸퍼 도구입니다.
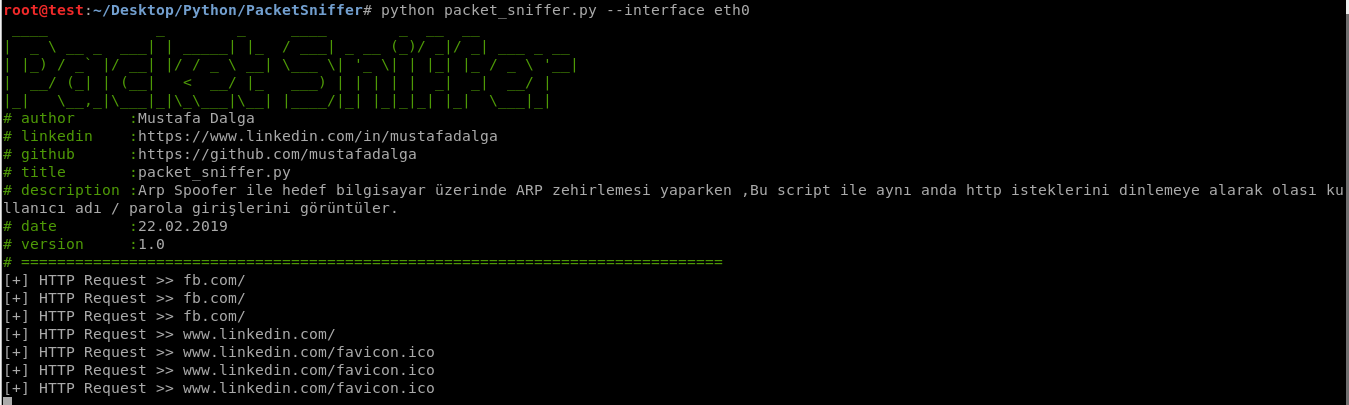 mustafadalga/arp-poisoning-packet-sniffer
동일한 네트워크에 있는 대상 컴퓨터에 대해 ARP 포이즈닝(poisoning)을 수행하고 네트워크 트래픽을 모니터링할 수 있도록 작성된 두 개의 스크립트입니다.
 damnkrishna/cve-2025-32433-lab
A Flaw in SSH protocol message handling, a malicious actor could gain unauthorized access to affected systems and execute arbitrary commands without…








