
 #1
Tools for analyzing, monitoring, and securing network infrastructure and protocols.
Kitploit 추천
 watchdogsecurity/ring3-kit
NT API 후킹(NtQuerySystemInformation)을 사용하여 작업 관리자에서 프로세스를 숨깁니다.
 crypt0p3g/adnullenum
SAMR 및 LSARPC를 통한 원패스 익명 Active Directory 열거 — 널 세션, 자격 증명 불필요, 구조화된 재사용 가능 출력.
 digiprosec/microtrick
MikroTik RouterOS 장치에서 인증 없이 전체 관리자 접근 권한을 획득하기 위해 MikroTrick SSH 체인(CVE-2026-86060, CVE-2026-67279)을 악용하는 자체 포함형 Python PoC.
 halildeniz/networksherlock
멀티스레드 포트 스캐너로, TCP/UDP 지원, 배너 그래빙, 향상된 네트워크 정찰 및 취약점 분석을 위한 Shodan 통합 기능을 제공합니다.
 rasta-mouse/libtp
Threadpool을 통해 Nt API 호출을 프록시하기 위한 Crystal Palace 라이브러리
 sk4r4b/ntdll-reconstruction
NTDLL 언후킹과 hellsgate 게이트 변형을 혼합한 기법
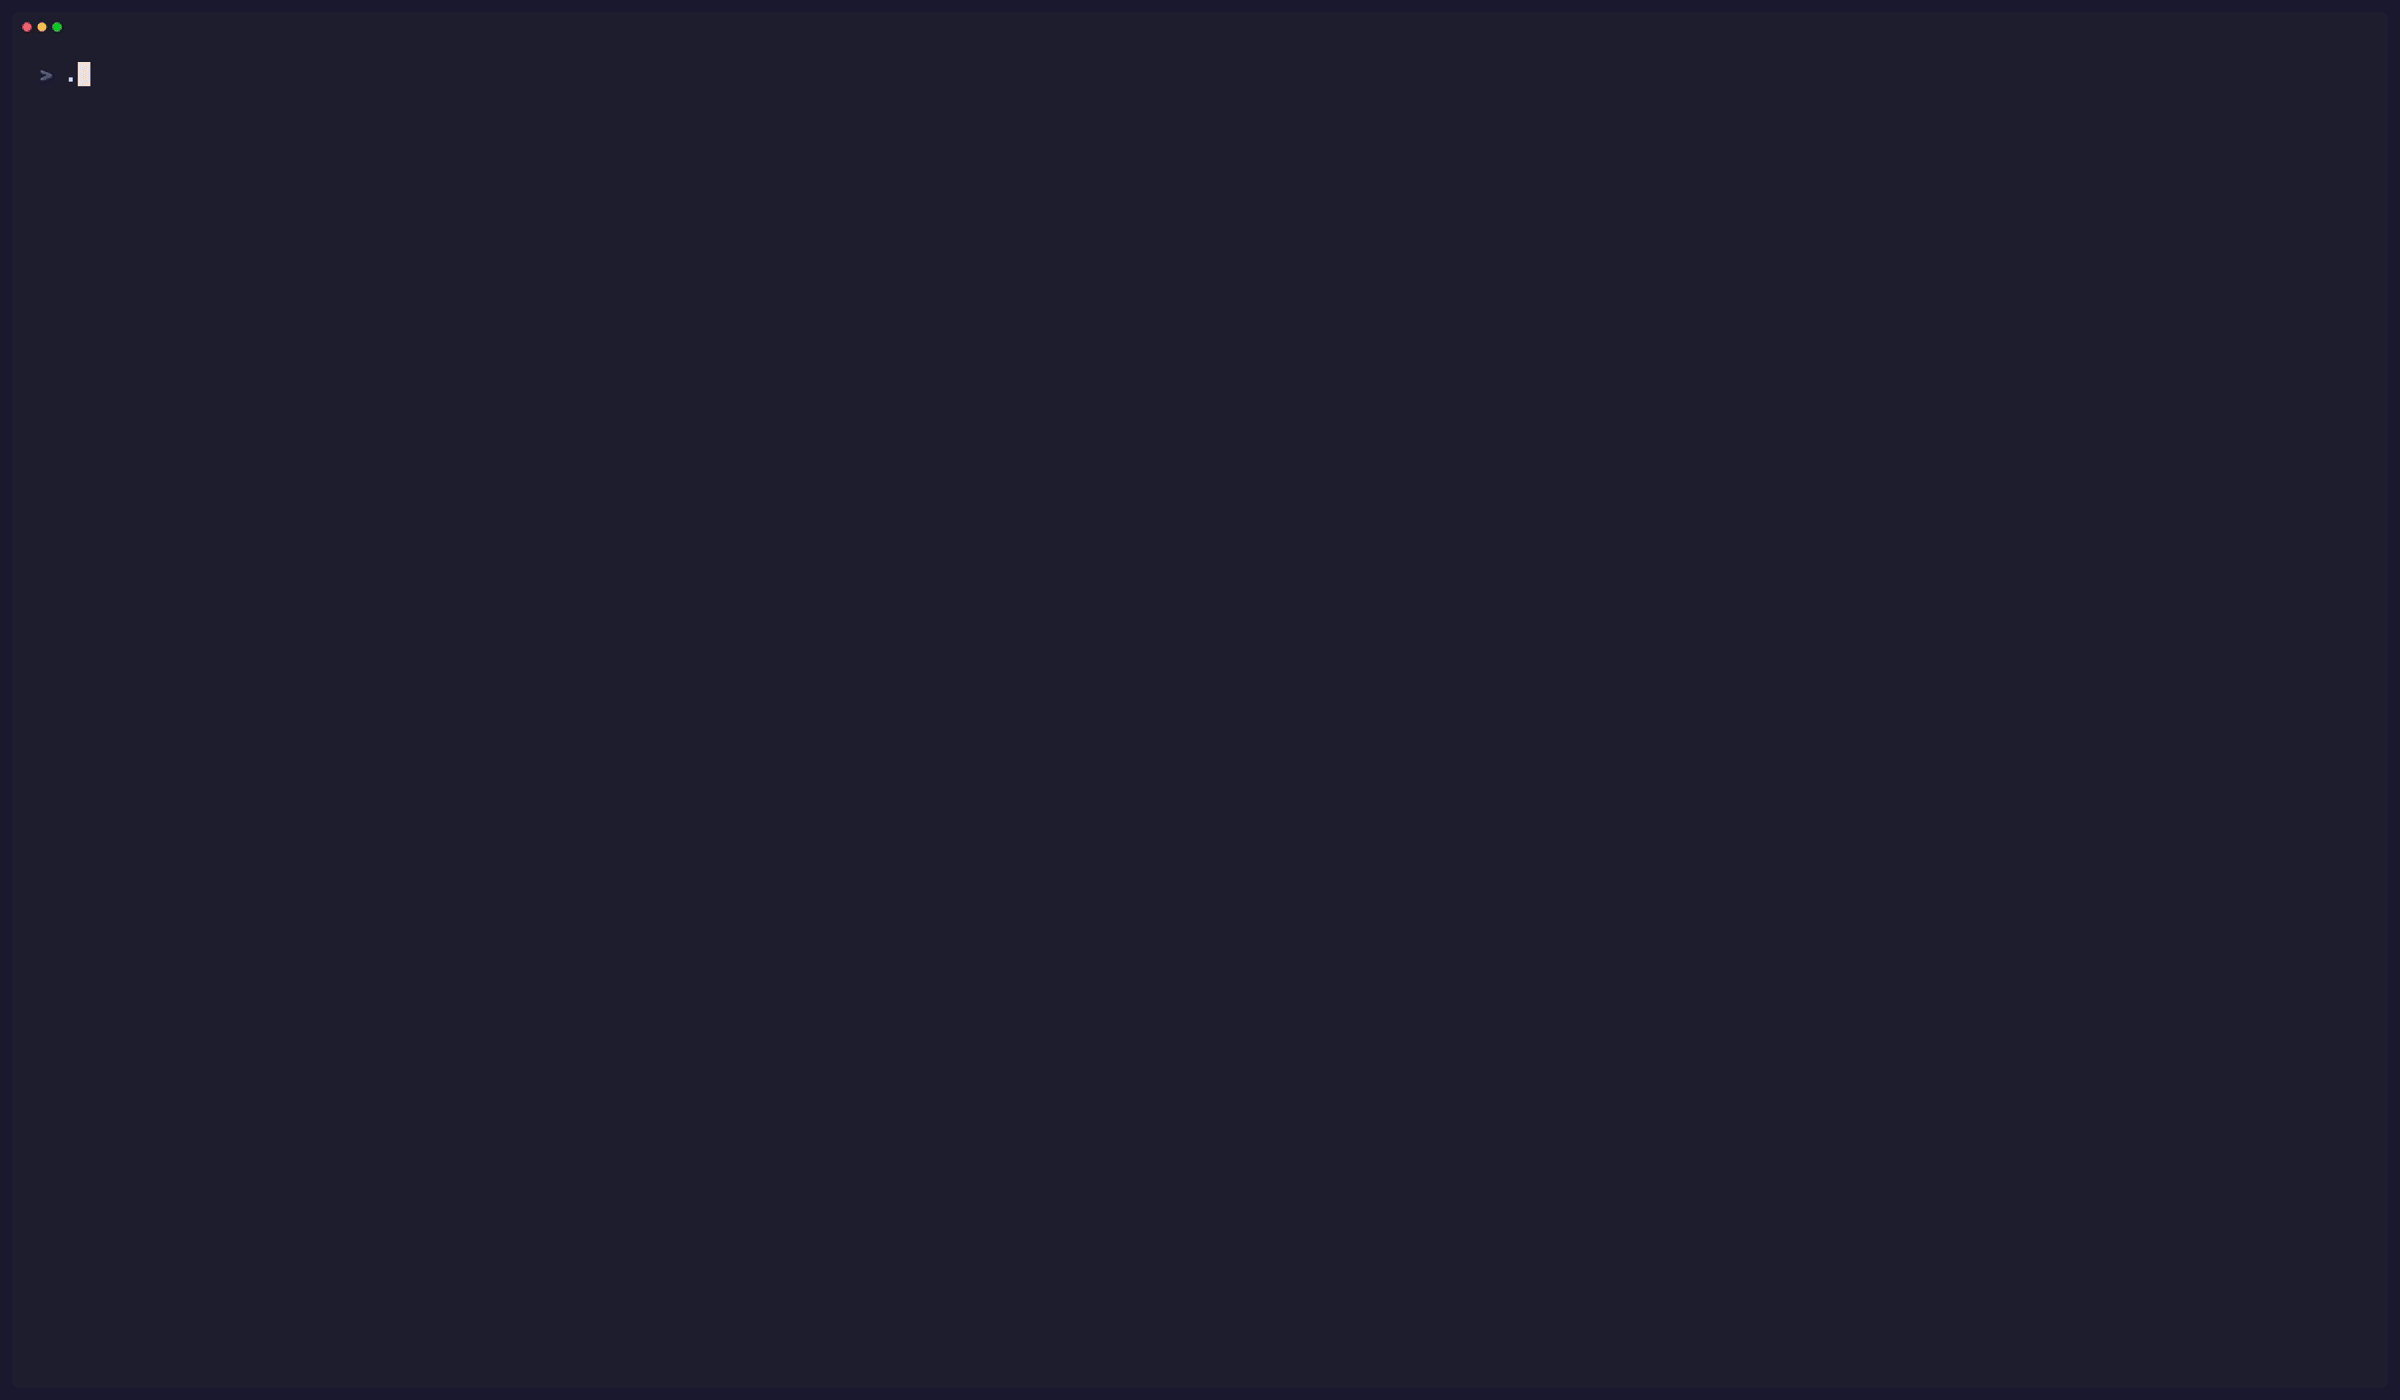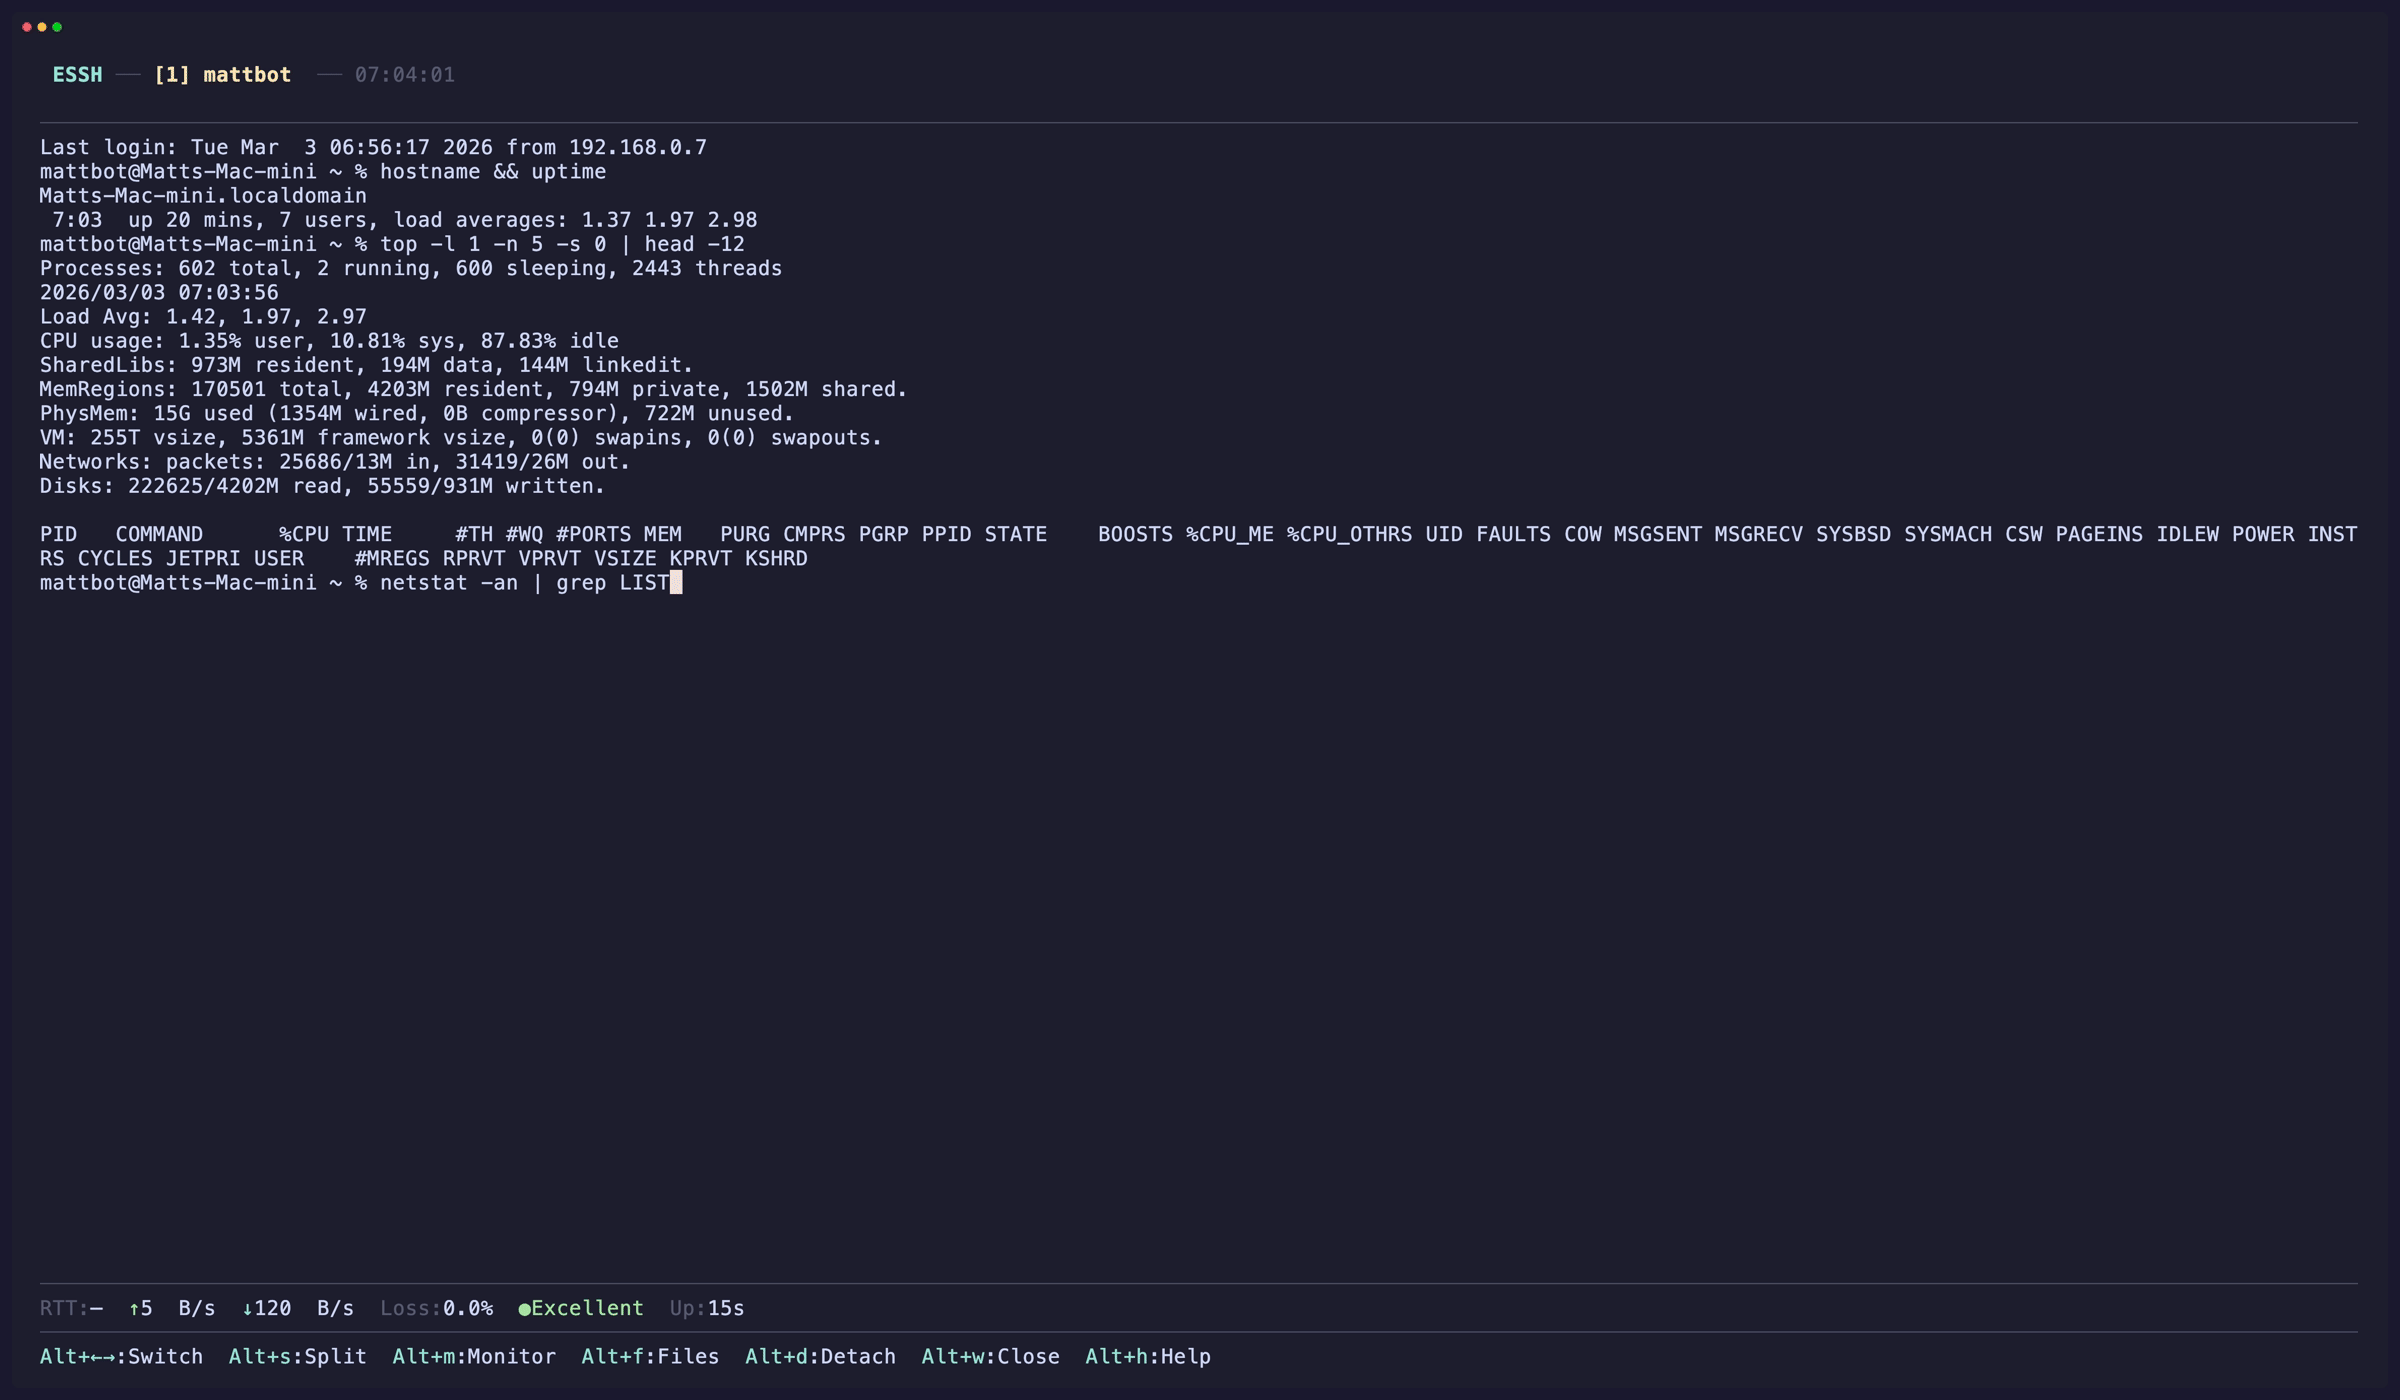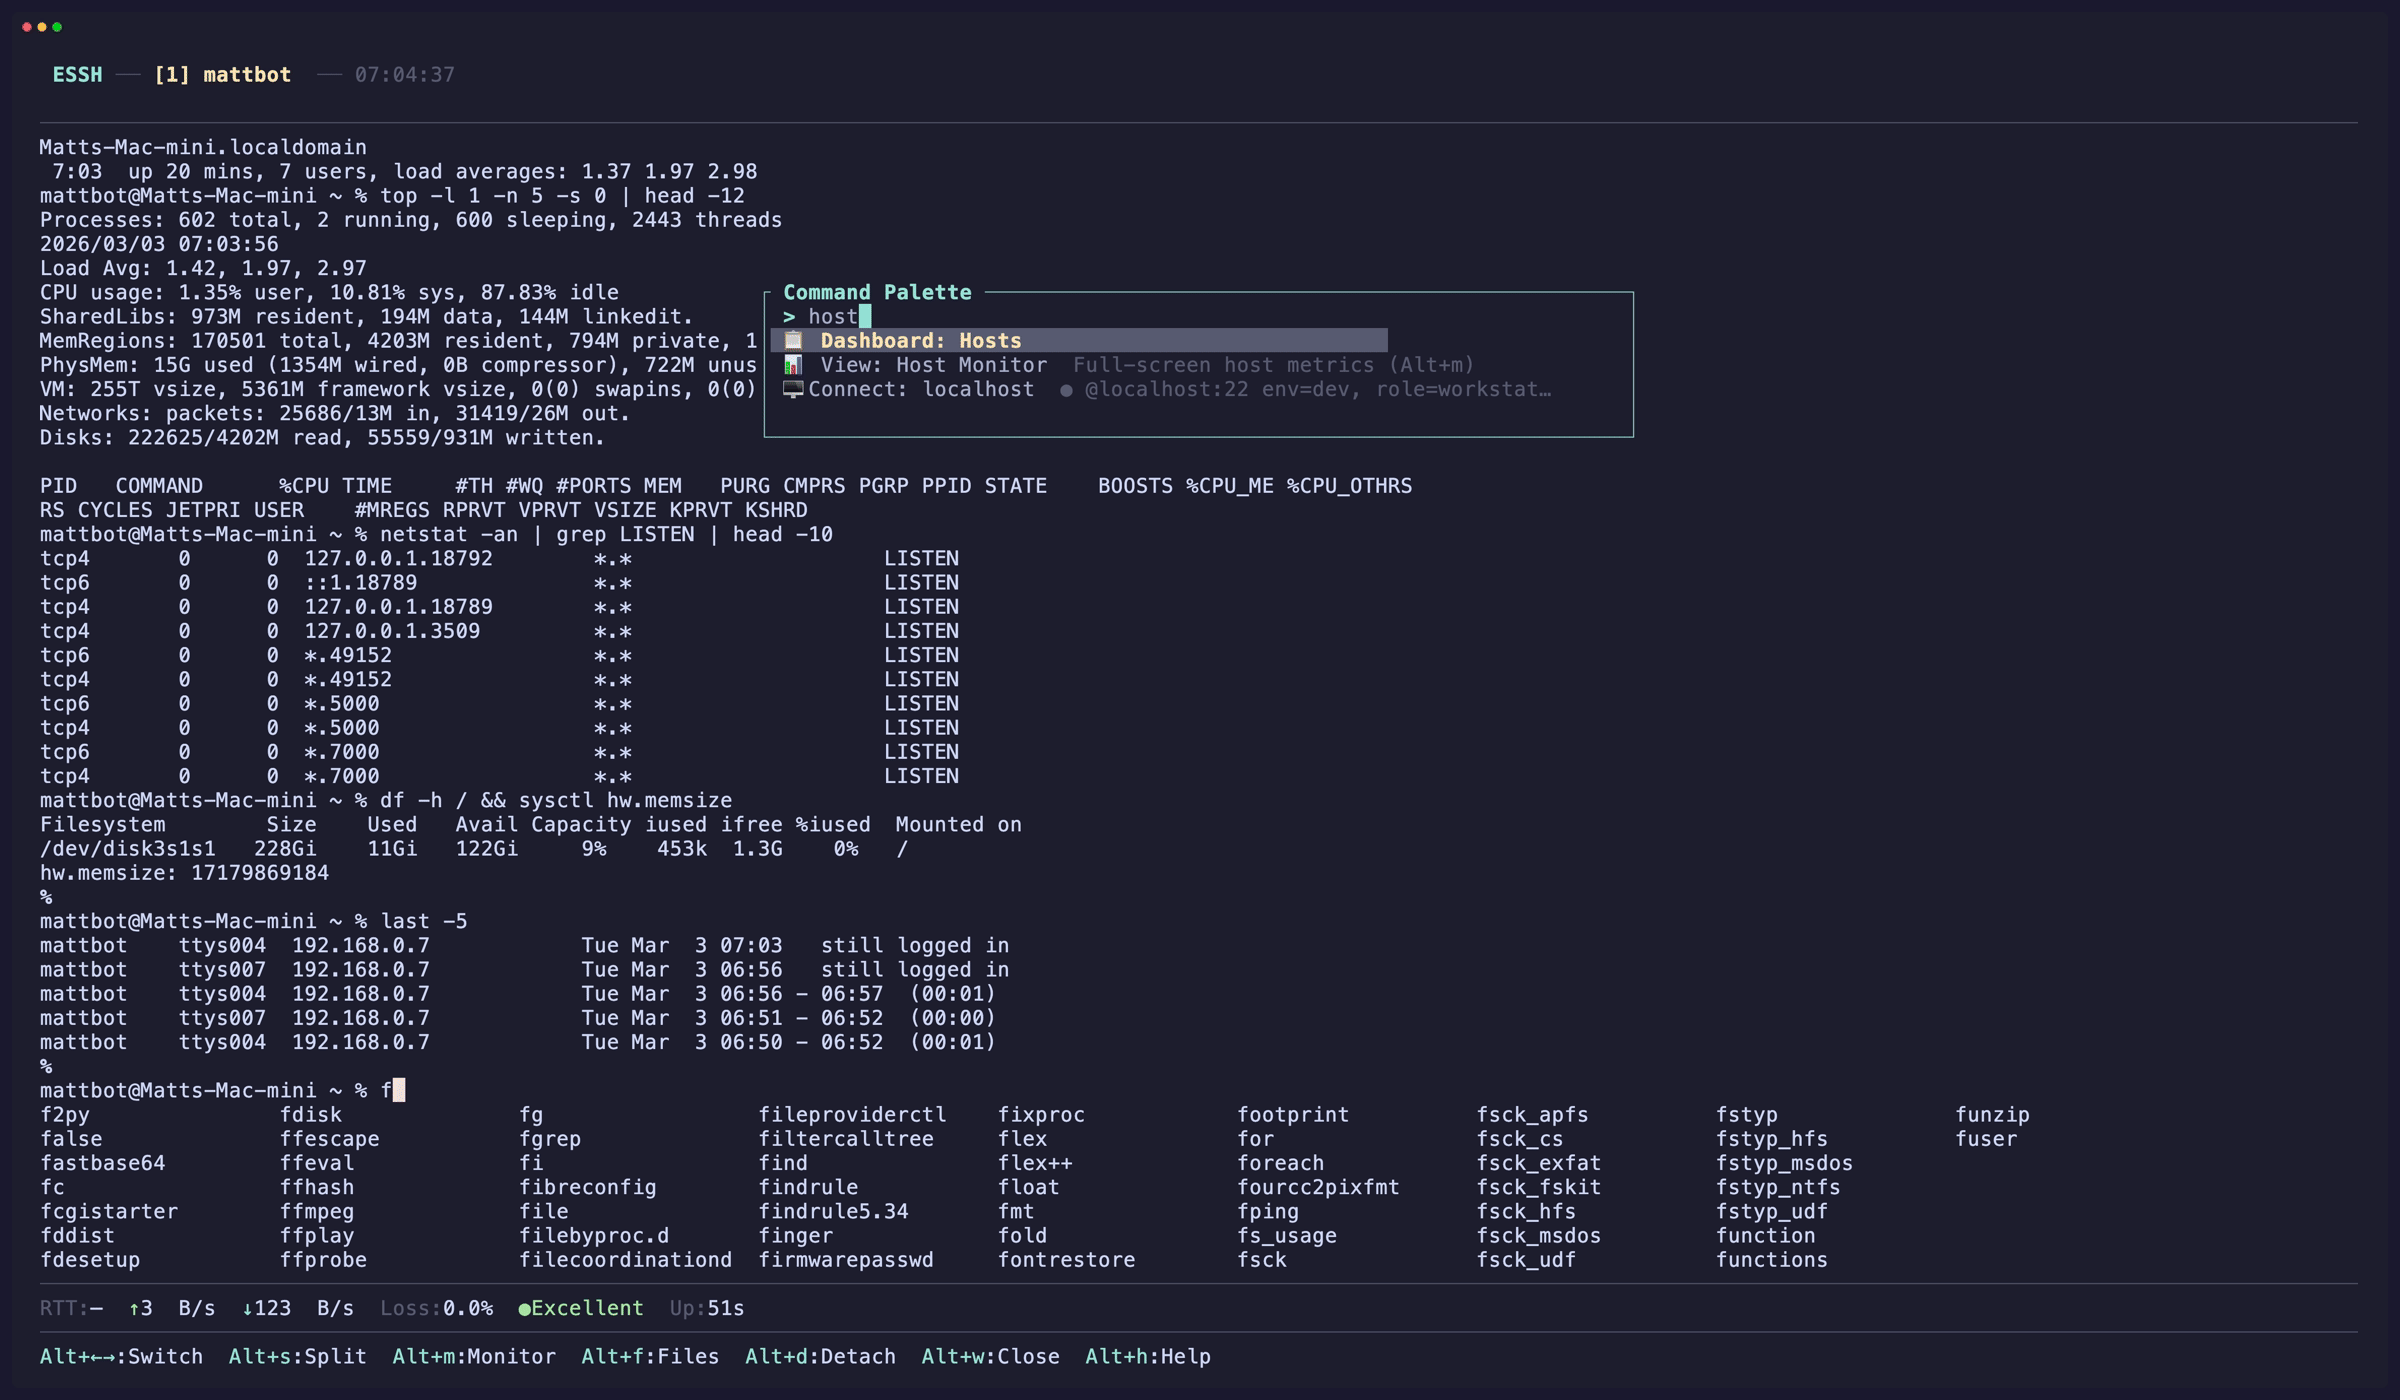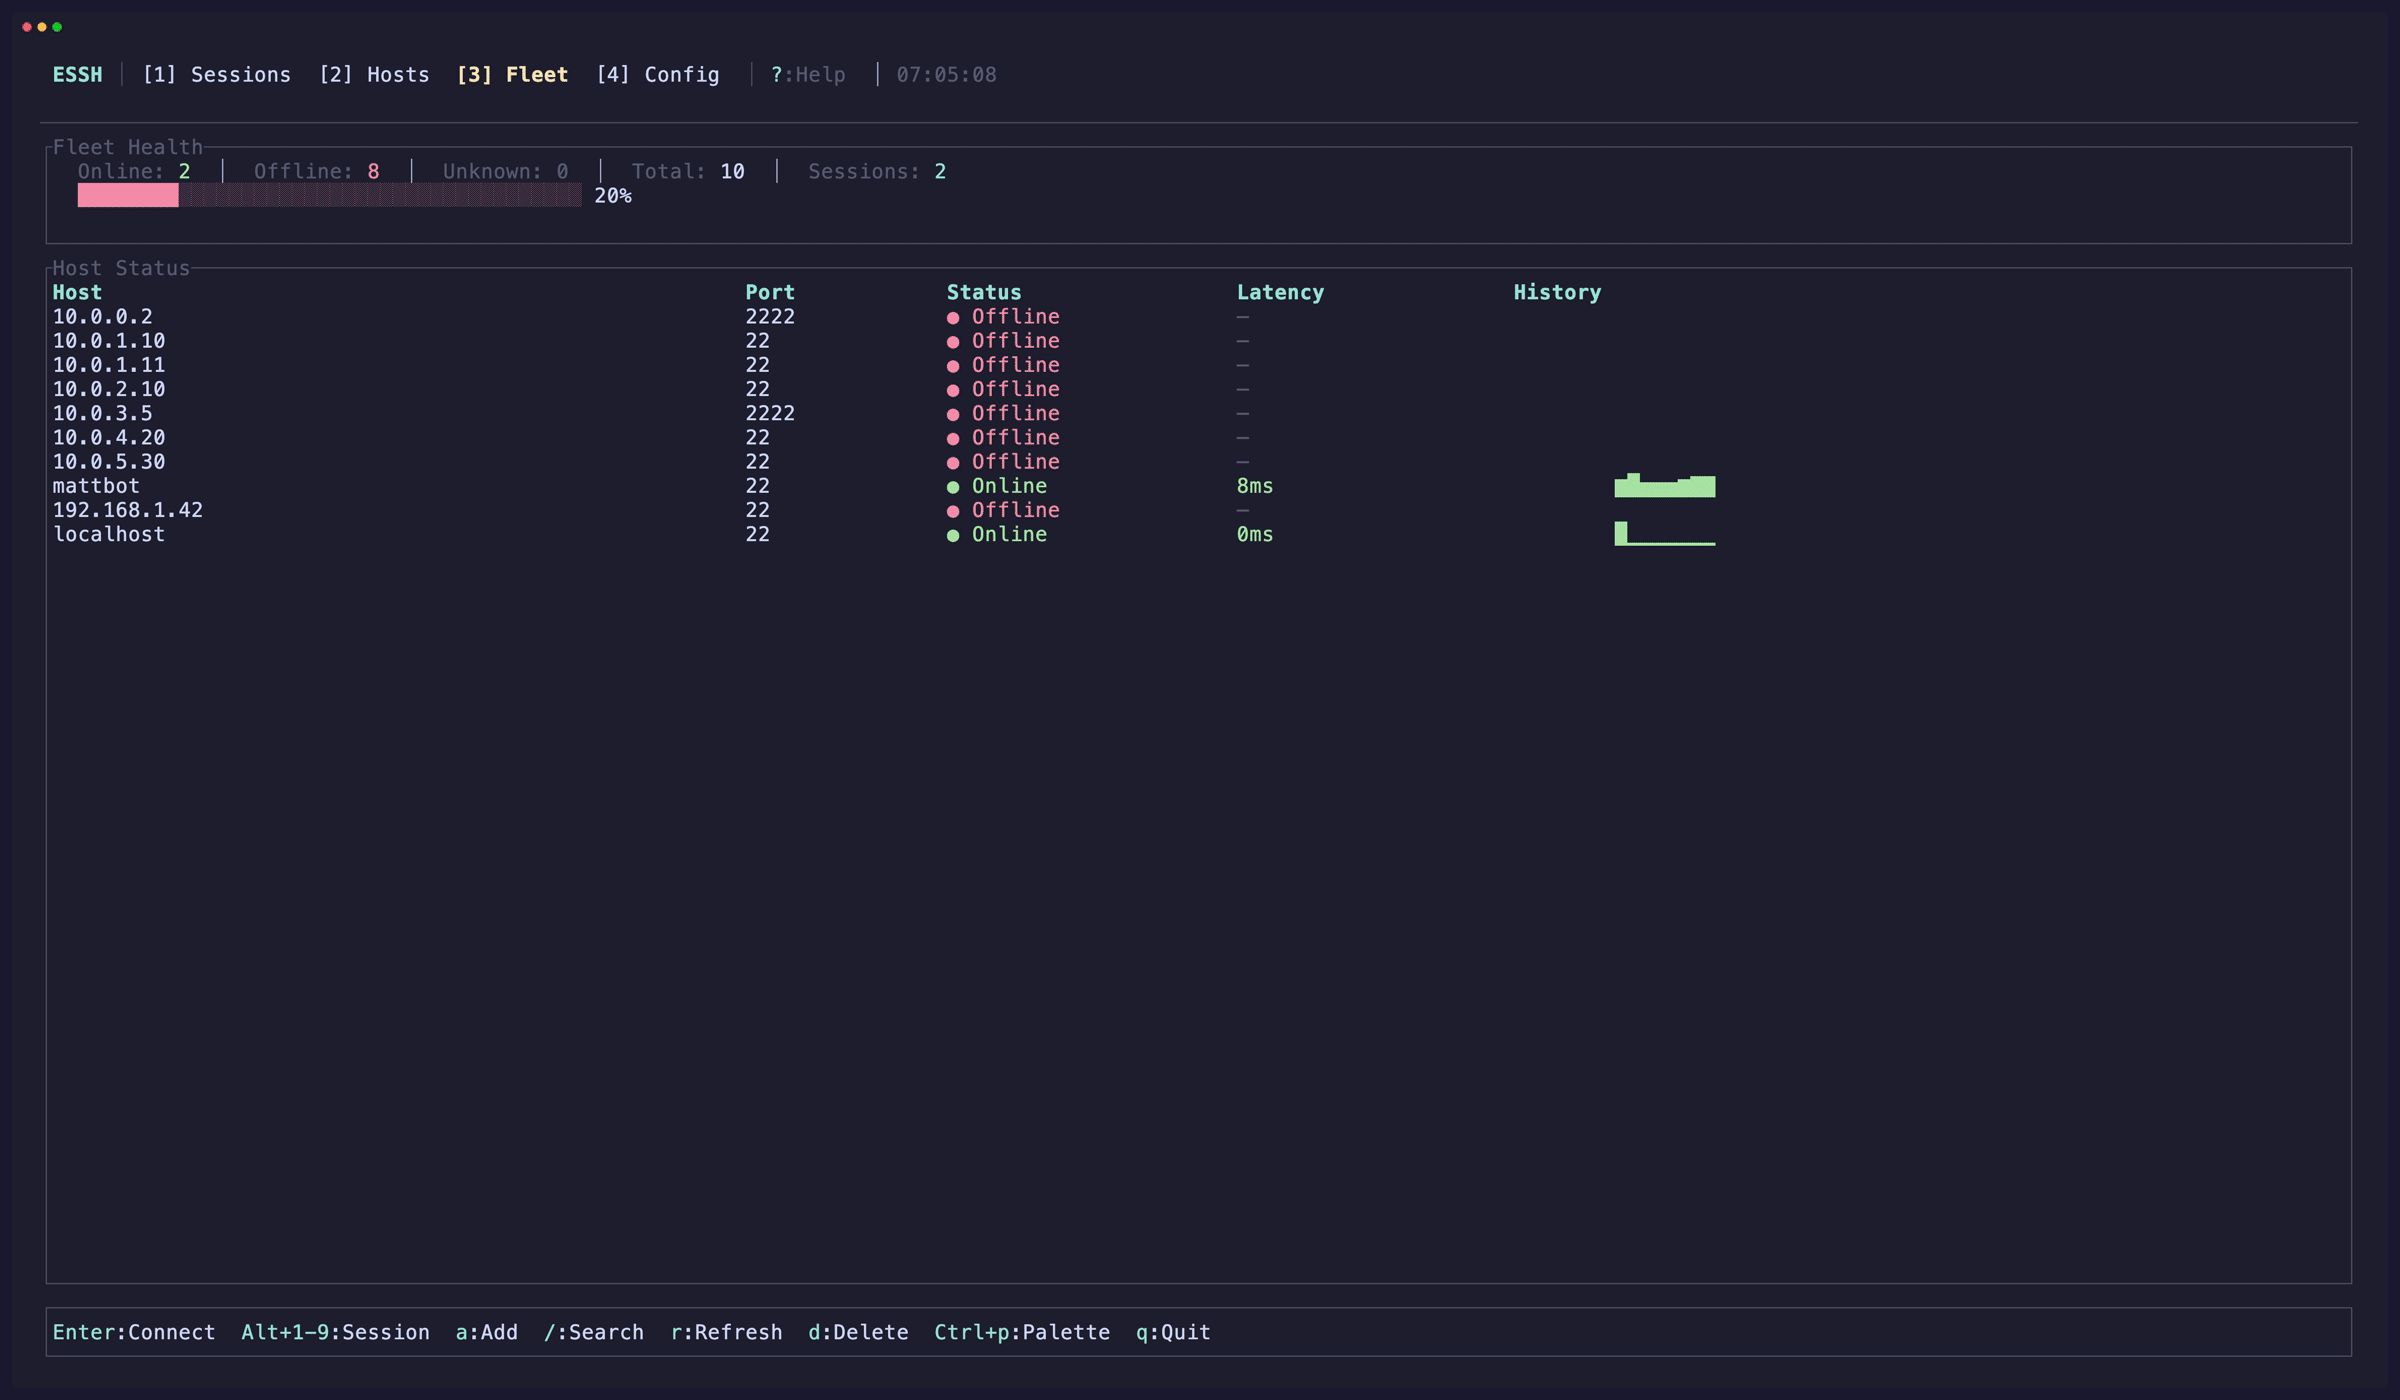 matthart1983/essh
TUI를 갖춘 향상된 SSH 클라이언트 — 연결, 키, 세션 관리
 corelight/ecs-mapping
Corelight 또는 Zeek 데이터를 Elastic Common Schema 필드에 매핑
 sigploiter/m3uascan
Sigtran 지원 노드를 탐지하는 M3UA 프로토콜 스캐너
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
 mrx-arafat/cve-2026-49975-poc
HTTP/2 폭탄 PoC — CVE-2026-49975 (HPACK 인덱스 참조 폭탄 + 흐름 제어 정지)
 demon-i386/zoshrinkc2
DNS over HTTPS 대상 악성코드 (한 번만 실행됨)
 xchwarze/wifi-pineapple-cloner-builds
Universal Wifi pineapple 하드웨어 클로너에서 저장소 빌드
 v1v1/sleight
Empire HTTP(S) C2 리다이렉터 설정 스크립트
 reloading01/certstream-server-rust
Rust로 작성된 고성능 인증서 투명성(CT) 모니터링 도구입니다. CT 로그에서 새로 발급된 SSL/TLS 인증서를 실시간 스트림으로 제공합니다. 성능과 메모리 효율이 개선된 certstream-server의 Rust 구현입니다.
 lloydlabs/process-enumeration-stealth
NTFS를 통해 NtQueryInformationFile을 사용하여 PID를 나열하는 스텔스 Windows 프로세스 열거 PoC로, 표준 모니터링 API를 우회하고 레드 팀 작전 중 EDR 회피를 가능하게 합니다.
 bojanisc/quicmap
quicmap은 간단하면서도 빠른(!) QUIC 프로토콜 스캐너입니다.








