
 #1


 nul0x4c/etwsessionhijacking
Procmon이 네트워크 이벤트를 모니터링하지 못하도록 차단하는 PoC
 filipi86/cve-2024-6387-vulnerability-checker
이 Python 스크립트는 OpenSSH 서버에서 CVE-2024-6387 취약점을 확인합니다. 여러 IP 주소, URL, CIDR 범위 및 포트를 지원합니다. 또한 파일에서 주소를 읽을 수 있습니다.
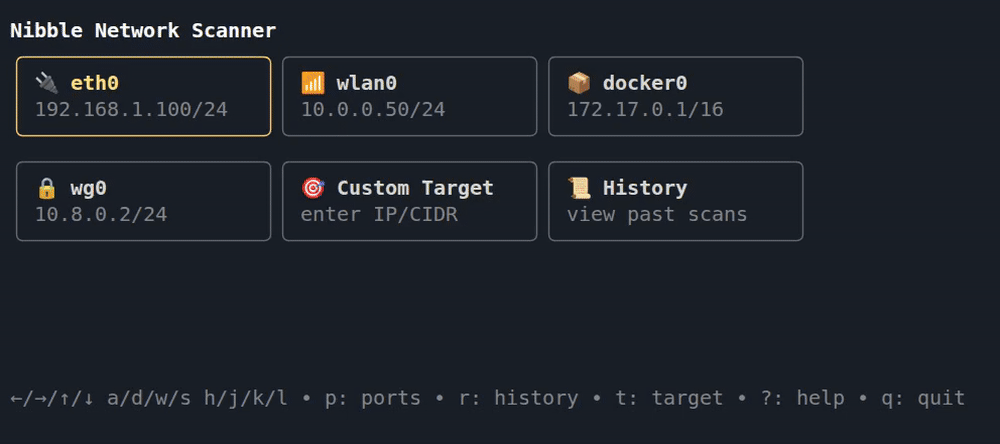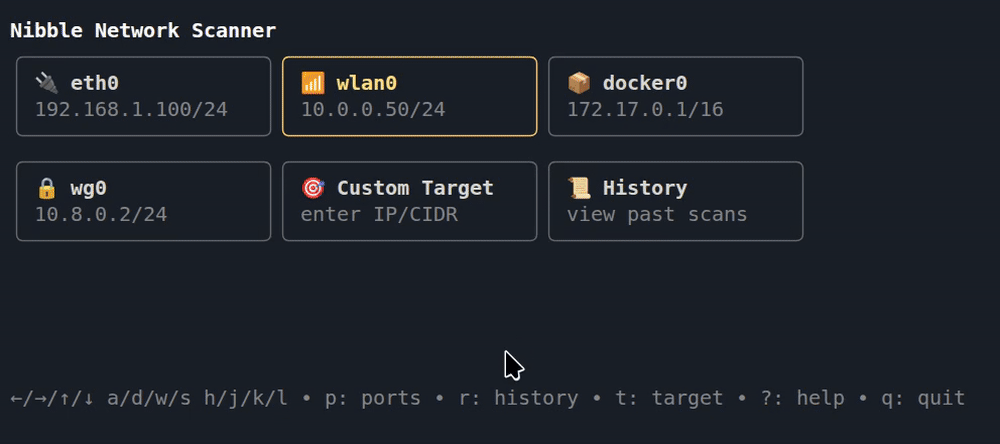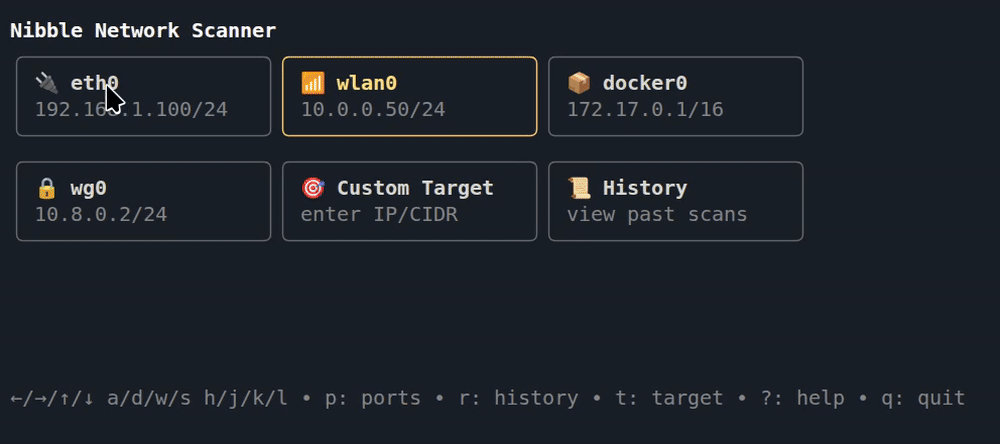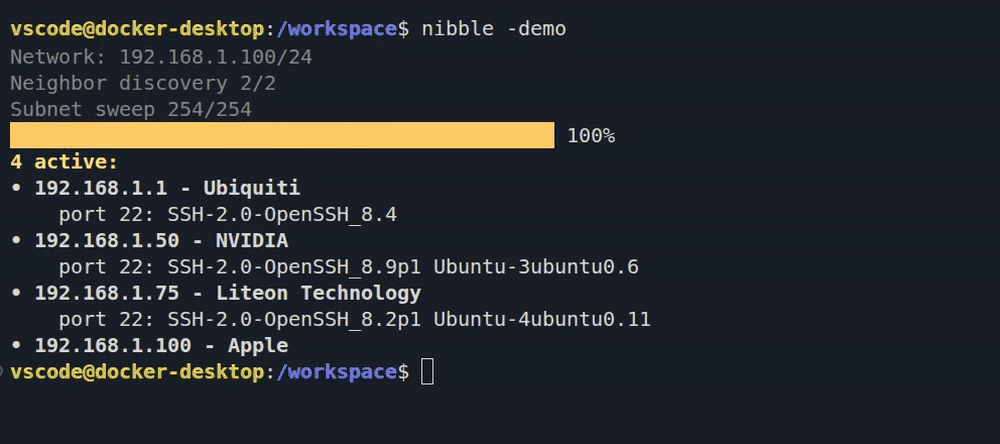 backendsystems/nibble
사용하기 쉬운 네트워크 스캐너, 클릭 가능한 TUI 인터페이스를 갖춘
 ymsniper/noeyes
보안 터미널 채팅. E2E 암호화, 제로 메타데이터 블라인드 포워더 서버. PyNaCl XSalsa20-Poly1305 + Ed25519 + 순방향 비밀성. 크로스 플랫폼 Python.
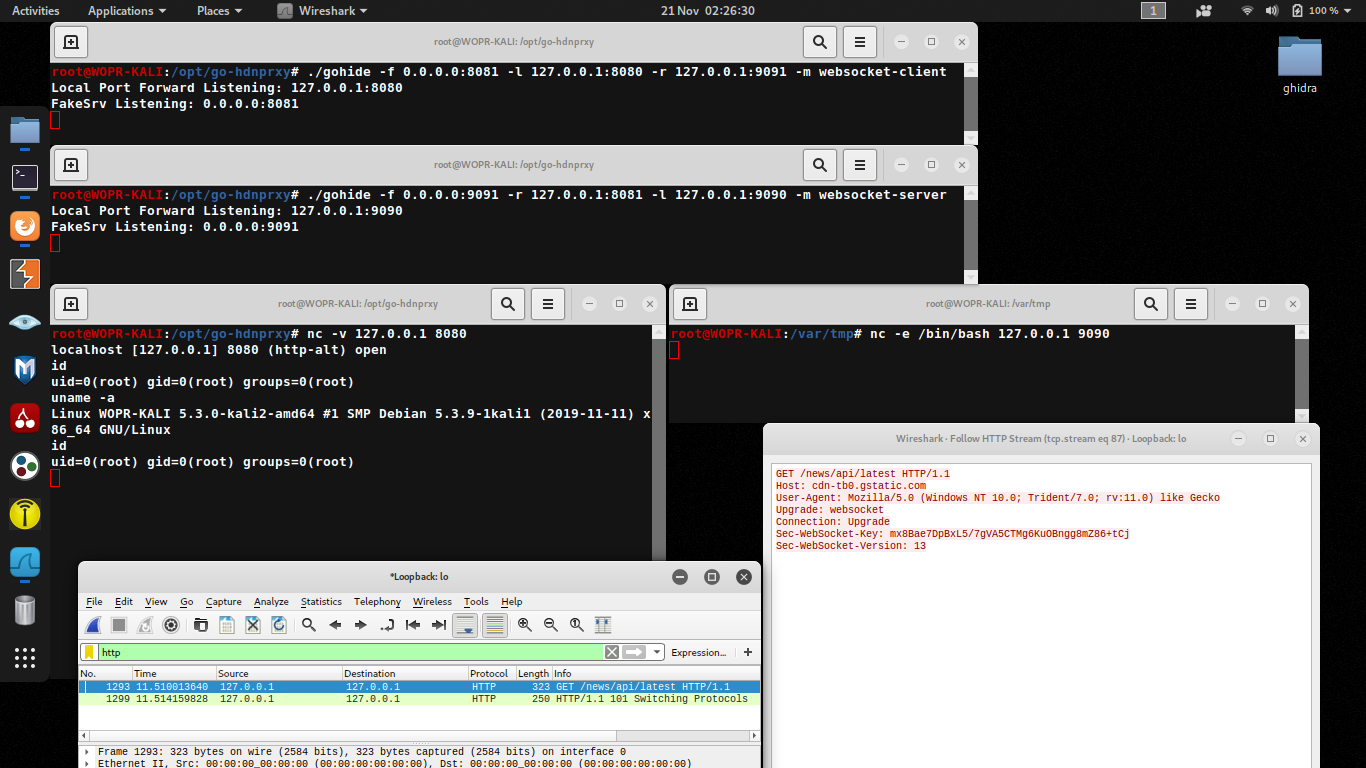 potato-industries/gohide
AES-GCM 암호화를 사용하여 난독화된 채널을 통해 포트 간 트래픽을 터널링합니다.
 chokepoint/crypthook
TCP/UDP 대칭 암호화 터널 래퍼
 haplessidiot/ageverificationbypass
redhat의 연령 확인 서비스를 우회합니다
 knowledge-wisdom-understanding/recon
Nmap 결과를 기반으로 대상 열거

 sleuthco/clawshield-public
AI 에이전트를 위한 보안 프록시. 모든 메시지에서 프롬프트 인젝션, 개인정보(PII), 시크릿을 스캔합니다. 심층 방어: Go 프록시 + iptables 방화벽 + eBPF 커널 모니터. YAML 정책 엔진, 감사 로깅, RAG 지식 베이스를 갖춘 5개의 AI…
 max-rh/sshelf
SSH 호스트를 위한 빠른 터미널 UI: 두 번의 키 입력으로 퍼지 검색 및 연결, 듀얼 패널 SFTP 파일 전송, 백그라운드 포트 포워딩을 지원합니다. 자체 호스트 데이터베이스를 유지하며 ssh 명령을 생성합니다 — ~/.ssh/config는 절대 수정하지 않습니다.
 voidsecsoftwares/voidsyscall
크로스 플랫폼 시스템 콜 기반 임플란트 & C2 — 직접 시스템 콜 (Win), 원시 시스템 콜 (Linux), HTTPS/DNS/ICMP 채널. winapi 계층 없음.
 tastypepperoni/runaswintcb
사용자 영역에서 WinTcb-Light 보호가 적용된 DLL을 실행하는 개념 증명 C 익스플로잇으로, Windows 권한 상승 프리미티브를 시연하고 AV/Defender 우회를 가능하게 합니다.
 aurva-io/aiostack
AI 런타임 인벤토리: 섀도우 AI 발견, LLM 호출 추적
 lazorfuzz/python-hacklib
hacklib - 침투 테스트, 포트 스캐닝, Python을 사용한 어디서나 로그인
 luijait/gonet-scanner
ARP 발견 및 자체 파서를 갖춘 Golang 네트워크 스캐너









