
 #1
Tools for analyzing, monitoring, and securing network infrastructure and protocols.
Kitploit 추천
 isagoakira/ghes-cve-scanner
# GitHub Enterprise Server 취약점 스캐너 CVE-2026-3854 및 CVE-2026-4821에 대해 GitHub Enterprise Server 인스턴스를 스캔하여 버전 기반 탐지, 일괄 스캔 및 여러 출력 형식을 제공합니다.
 jlinebau/cve-2025-55315-scanner-monitor
빠르고 간단한 스크립트로 취약한 서버 및 패킷 수준 모니터를 스캔합니다.
 hd0x01/cve-2026-24061-nse
스크립트는 실제 telnet -a 클라이언트 세션의 정확한 바이트 시퀀스를 미러링하여 전체 Telnet 협상을 수행합니다.
 aish19siddiqua-commits/mtechweek_04
격리된 Metasploitable2 VM에서 Metasploit과 Nmap을 사용한 문서화된 침투 테스트로, 원격 익스플로잇, 권한 상승, 그리고 MITRE ATT&CK 매핑을 포함한 완화 조치 검증을 다룹니다.
 haad/proxychains
proxychains - 주어진 애플리케이션이 만드는 모든 TCP 연결이 TOR 또는 다른 SOCKS4, SOCKS5, HTTP(S) 프록시 같은 프록시를 거치도록 강제하는 도구. 지원되는 인증 유형: SOCKS4/5의 경우 "user/pass", HTTP의 경우…
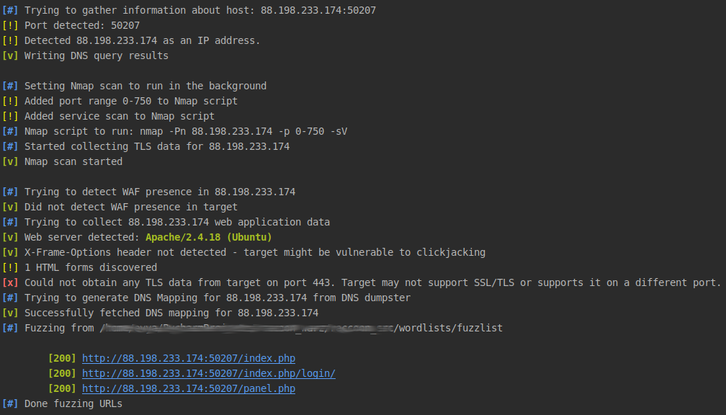 evyatarmeged/raccoon
정찰 및 취약점 스캐닝을 위한 고성능 공격적 보안 도구
 google/nogotofail
온-패스 블랙박스 네트워크 트래픽 보안 테스트 도구
 samyk/skyjack
무선 또는 비행 거리 내에 있는 다른 Parrot 또는 3DR 드론을 자율적으로 탐색하고 해킹하여 무선으로 완전한 제어권을 장악하도록 설계된 드론으로, 당신의 통제 아래 좀비 드론 군단을 창조합니다.
 funnywolf/pystinger
웹쉘을 이용한 트래픽 전달 방화벽 우회
 elvanderb/tcp-32764
Linksys WAG200G에서 TCP-32764를 수신하는 백도어에 대한 일부 코드 및 메모.
 3xpl01tc0d3r/processinjection
이 프로그램은 다양한 프로세스 인젝션 기술을 시연하기 위해 설계되었습니다.
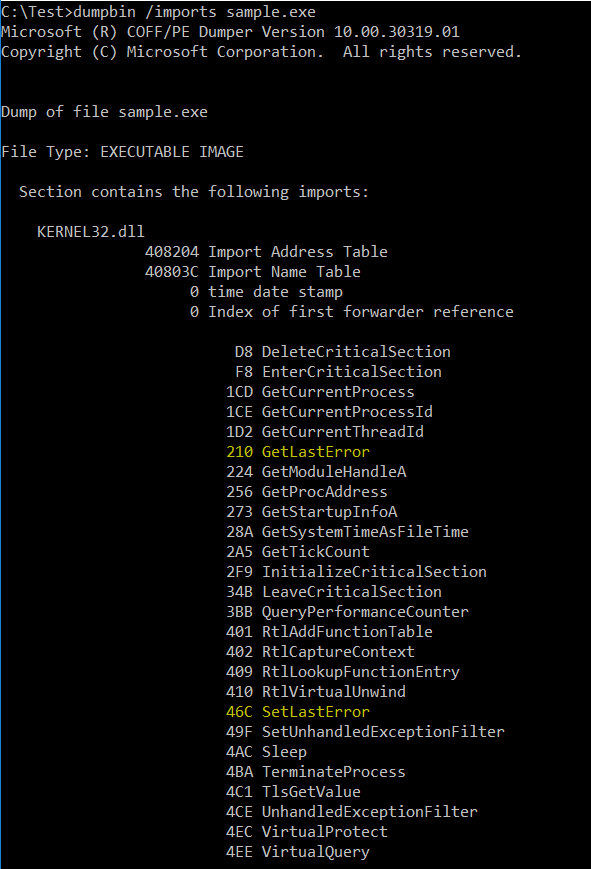 d35ha/callobfuscator
특정 Windows API를 다른 API로 난독화합니다.
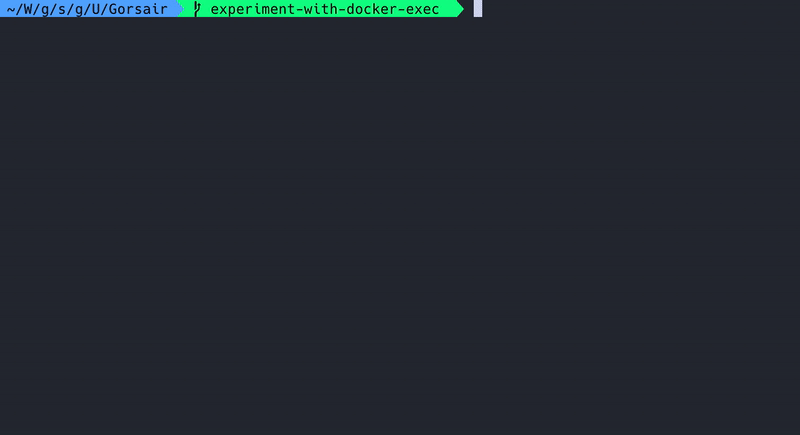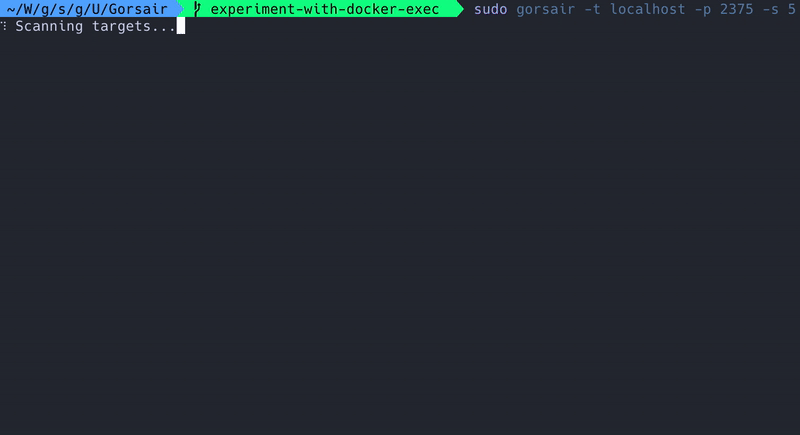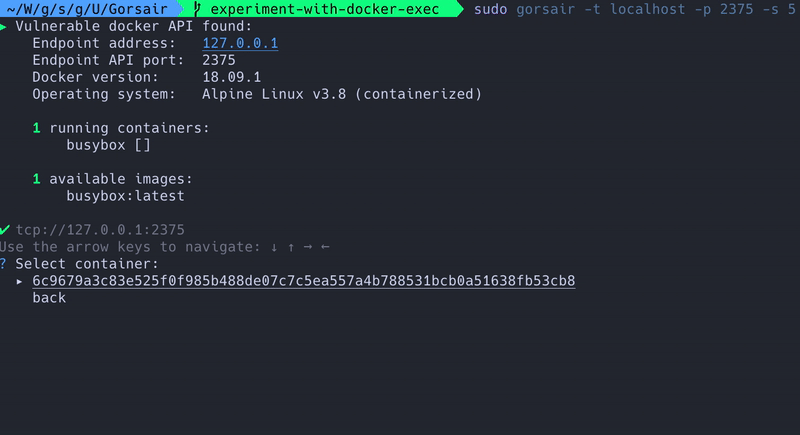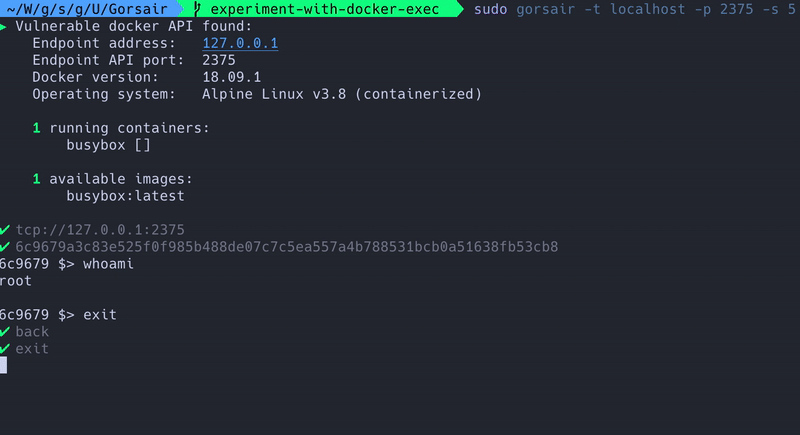 ullaakut/gorsair
Gorsair는 API를 노출하는 원격 도커 컨테이너에 대한 루트 액세스를 제공합니다.
 fortra/no-consolation
관리되지 않는 PE를 인라인으로 실행하는 BOF
 vxcrypt0r/voidgate
AV/EDR 메모리 스캐너를 우회하는 데 사용할 수 있는 기법입니다. 개별 암호화된 어셈블리 명령어를 즉석에서 복호화하여 잘 알려지고 탐지된 셸코드(예: msfvenom)를 숨길 수 있으며, 이를 통해 특정 메모리 페이지에 대한 메모리 스캐너를 무력화할 수 있습니다.
 saadahla/shellcode-hide
이 저장소에는 다음이 포함되어 있습니다: 간단한 셸코드 로더, 인코더(base64 - custom - UUID - IPv4 - MAC), 암호화기(AES), 파일리스 로더(Winhttp, socket)
 sensepost/snoopy-ng
Snoopy v2.0 - 모듈식 디지털 지상파 추적 프레임워크
 pard0p/callstackspoofingpoc
다양한 EDR 우회 기법을 기반으로 한 C++ 자가 주입형 드로퍼.








